s3n4t0r-0x0/bear-c2
O servidor de exploit para descobertas out-of-band. Aponte um alvo para um domínio que você possui. Cada requisição HTTP e cada e-mail que ele envia de volta chega a um painel que você controla, e ele recebe qualquer resposta que você escolher em troca.
BEAR-C2 é um framework de simulação e emulação de adversários construído em torno de TTPs do mundo real inspiradas em grupos APT russos, chineses, norte-coreanos e iranianos. Ele fornece um ambiente flexível para diversos cenários de engajamento e oferece uma base realista para operações de red team e emulação de adversários, com base em pesquisas relacionadas de simulação no Repositório de Simulação de Ataques APT. Ele suporta técnicas de evasão de defesa e múltiplas opções de criptografia para uma representação precisa de cenários de intrusão do mundo real.

[!CAUTION] É essencial observar que este projeto destina-se apenas a fins educacionais e de pesquisa, e qualquer uso não autorizado dele pode acarretar consequências legais.
chmod +x Makefile && ./Makefile

./BEAR-C2
⚠️ NOTA: Este projeto está em desenvolvimento ativo. Recursos são continuamente adicionados e aprimorados.
| Recurso | Descrição |
|---|---|
| Listeners Multi-Protocolo | DoH, HTTPS, HTTP, QUIC, Reverse TCP |
| Criptografia por Listener | AES, XOR, RC4, DES, ChaCha20, RSA |
| Perfis de Exfiltração | Google Drive, OneDrive, Dropbox |
| Canais C2 Integrados | Canal de comunicação C2 integrado Telegram, Discord |
| Suporte a Proxy | Suporte a proxy e redirector SOCKS4, SOCKS4a e SOCKS5 |
| Algoritmo de Geração Dinâmica de Domínios | Suporte a DGA para simulação de infraestrutura resiliente |
| Fingerprinting JA3S | Fingerprints JA3S personalizáveis para simulação de tráfego e ajuste de perfil de rede |
| Perfis Malleable C2 | Suporte a Malleable C2 profiles da comunidade para simulação flexível de tráfego de rede |
Replicar com precisão técnicas de APT exige um ambiente flexível capaz de imitar protocolos de conexão, métodos de criptografia, técnicas de exfiltração e Canais/Perfis C2 usados em intrusões modernas. No entanto, alcançar esse nível de precisão sempre foi um desafio.
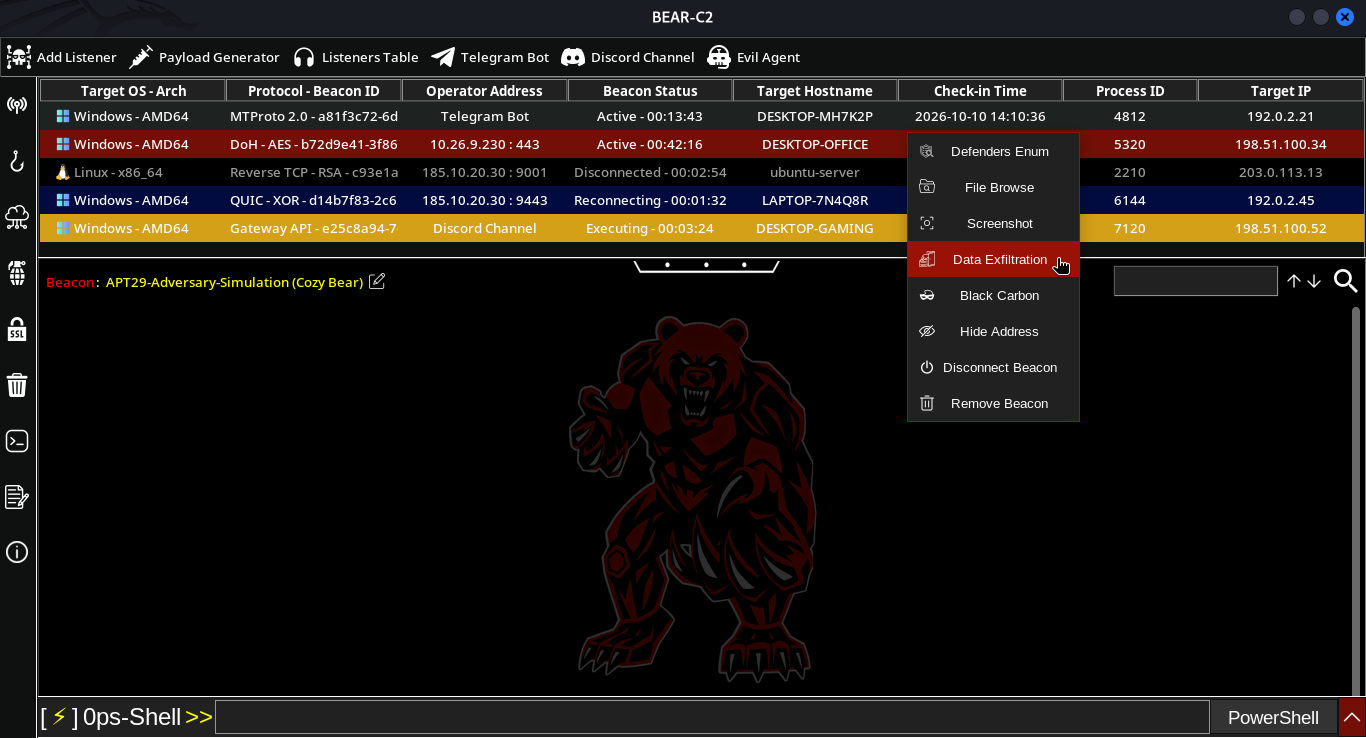
Toda vez que um operador precisa testar um esquema de criptografia específico com um determinado perfil de exfiltração, um script C2 separado deve ser construído para corresponder ao cenário de ataque. Por exemplo, uma simulação pode exigir criptografia AES com exfiltração via OneDrive, enquanto outra pode precisar de um método de criptografia diferente combinado com exfiltração via Dropbox para refletir as técnicas observadas em ataques do mundo real. Essa falta de flexibilidade torna o processo ineficiente e demorado.
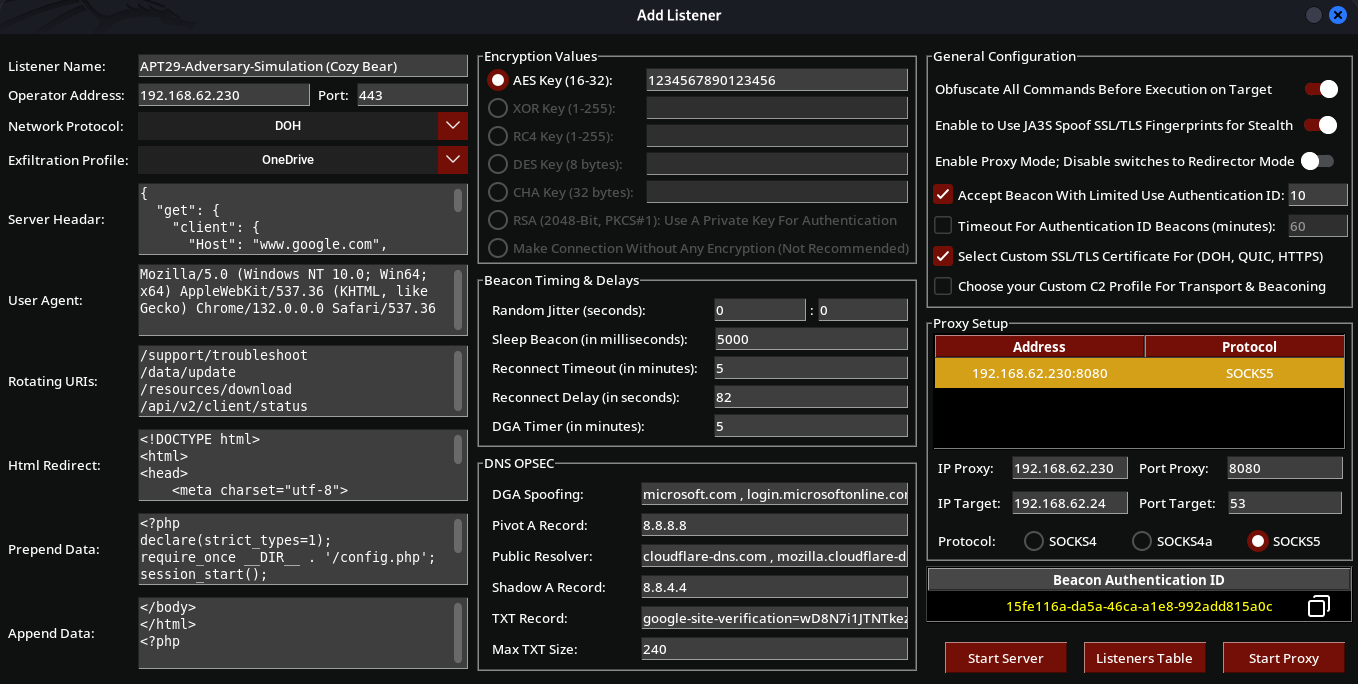
É por isso que o BEAR C2 foi desenvolvido para fornecer simulação de adversários com personalização total por meio do novo listener, permitindo a configuração integrada de protocolos de conexão, criptografia, exfiltração, e técnicas de carregamento automatizado. Isso garante que as simulações possam refletir com precisão intrusões APT reais sem a necessidade de construir scripts personalizados para cada cenário.
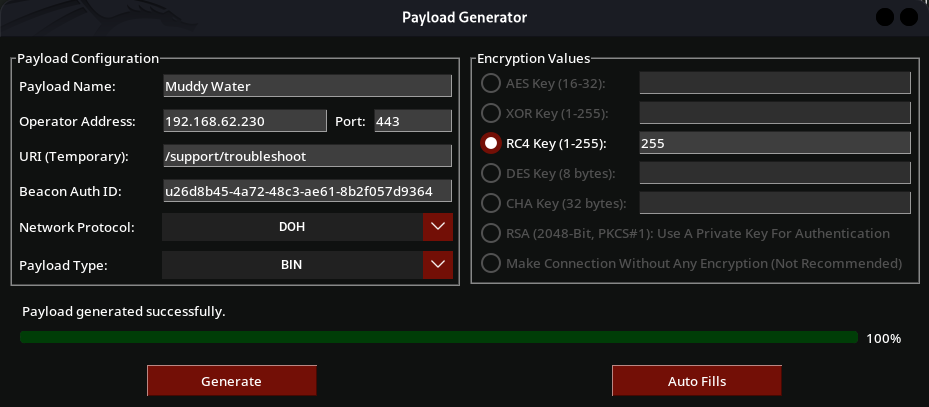
gerador de payload do BEAR-C2. Ele constrói automaticamente payloads / beacons personalizados de acordo com a configuração de listener selecionada, com suporte a Tipos de Payload (EXE, DLL, BIN, HEX), Protocolos de Rede (DoH, HTTPS, HTTP, QUIC, Reverse TCP) e tipos de Criptografia (AES, XOR, RC4, DES, ChaCha20, RSA, ou nenhum). O botão Auto Fills abre uma janela de seleção de listener que lista todos os listeners previamente configurados na Tabela de Listeners. Ao selecionar um listener, o Tactical Load preenche automaticamente o Nome do Listener, Endereço do Operador + Porta, Protocolo de Rede, tipo de Criptografia + chave, Beacon Auth ID e caminho URI. Isso permite que os operadores gerem rapidamente payloads correspondentes sem reinserir manualmente os detalhes do listener.
A Tabela de Listeners fornece uma visão centralizada de todos os listeners C2 ativos e configurados. Ela exibe detalhes essenciais como nome do listener, endereço, protocolo de rede, método de criptografia, perfil de exfiltração e status atual (Ativo ou Parado/Desconectado). A partir desta interface, os operadores podem iniciar, parar, renomear ou remover listeners com facilidade. Ela também oferece acesso rápido às chaves de criptografia e IDs de autenticação para gerenciar a comunicação dos beacons. Esta tabela serve como o hub de comando para orquestrar e monitorar sua infraestrutura C2.

Configure definições de exfiltração por sessão para provedores de armazenamento em nuvem suportados, como Google Drive, OneDrive, and Dropbox. A interface Exfiltration Profile permite definir tokens de acesso à API e caminhos de pastas de destino, permitindo personalizar fluxos de trabalho de recolha de dados para cada sessão. Cada sessão pode usar o seu próprio perfil de exfiltração, facilitando o encaminhamento dos dados recolhidos para diferentes provedores de armazenamento em nuvem ou destinos, dependendo da operação.

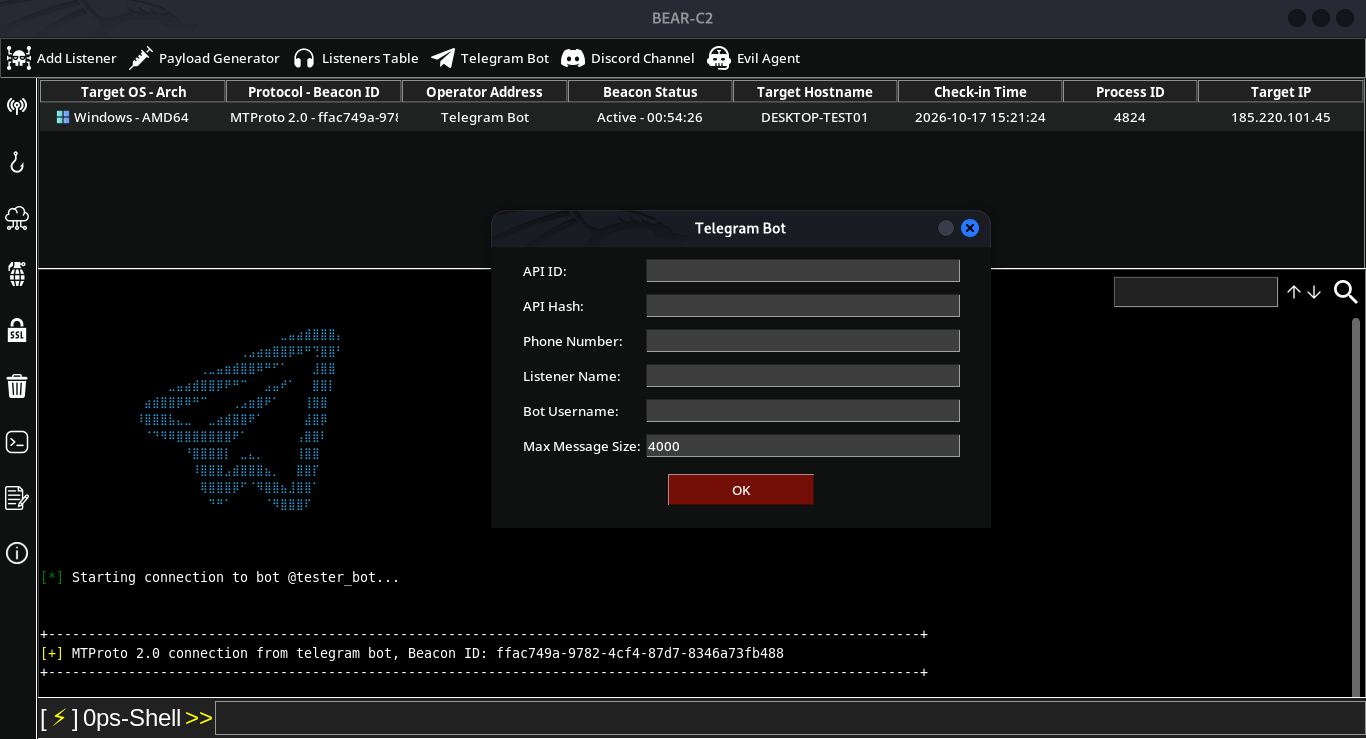
A camada de comunicação do Telegram usa um bot do Telegram como intermediário entre o servidor C2 e o payload. O servidor C2 autentica-se na conta do Telegram usando o API ID, o API Hash e o Phone Number configurados e, em seguida, conecta-se ao bot do Telegram previamente criado através dessa conta.