
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Forensia de Memória — Ferramentas — Página 17 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
327 resultados
dissect preview

dissect

GitHubfox-it/dissect

Dissect é um framework e conjunto de ferramentas de perícia digital e resposta a incidentes que permite acessar e analisar rapidamente artefatos…
disk-forensicsmemory-forensicsnetwork-forensics+5
1.1k
há 11 dias
LEAF preview

LEAF

GitHubalex-cart/leaf

Framework de Aquisição de Evidências Linux
disk-forensicsioc-managementmemory-forensics+5
120há 2 anos
RogueAssemblyHunter preview

RogueAssemblyHunter

GitHubbohops/rogueassemblyhunter

Rogue Assembly Hunter é um utilitário para descobrir módulos 'interessantes' do .NET CLR em processos em execução.
defensive-toolsmemory-forensicsforensics+2
120há 4 anos
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

Varre todos os processos em execução. Reconhece e despeja uma variedade de implantes potencialmente maliciosos (PEs substituídos/implantados,…
defensive-toolsmemory-forensicsforensics+2
2.4khá 4 meses
lmg preview

lmg

GitHubhalpomeranz/lmg

Script para automatizar a captura e análise de memória Linux
memory-forensicsforensicsdigital-forensics+1
275há 6 anos
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

Extração de Configuração e Payload de Malware
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4khá 10h 46m
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

Ajuda a visualizar operações de heap para pwn e depuração
memory-forensicsdebuggersctf+1
330há 3 anos
autotimeliner preview

autotimeliner

GitHubandreafortuna/autotimeliner

Extraia automaticamente a linha do tempo forense de um dump de memória volátil
memory-forensicsforensicsdigital-forensics+1
133há 7 meses
digital-forensics-lab preview

digital-forensics-lab

GitHubfrankwxu/digital-forensics-lab

Laboratários gratuitos e práticos de forense digital para estudantes e professores.
disk-forensicspassword-crackingmemory-forensics+9
2.9khá 4 dias
ThreadStackSpoofer preview

ThreadStackSpoofer

GitHubmgeeky/threadstackspoofer

Thread Stack Spoofing - PoC para uma técnica avançada de evasão na memória que permite ocultar melhor a alocação de memória do shellcode injetado de…
penetration-testing-frameworksexploit-frameworksmemory-forensics+4
1.2khá 4 anos
IRTriage preview

IRTriage

GitHubajmartel/irtriage

Triagem de Resposta a Incidentes - Coleta de Evidências do Windows para Análise Forense
memory-forensicsforensicsdigital-forensics+1
139há 10 anos
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

A ferramenta de aquisição de memória multi-plataforma.
memory-forensicsforensicsdigital-forensics+1
1.0khá 1 ano
uac preview

uac

GitHubtclahr/uac

Ferramenta de resposta a incidentes portátil e sem dependências que automatiza a coleta de artefatos forenses de sistemas Unix-like, incluindo…
memory-forensicsforensicsinformation-gathering+3
1.4khá 1 mês
IPED preview

IPED

GitHubsepinf-inc/iped

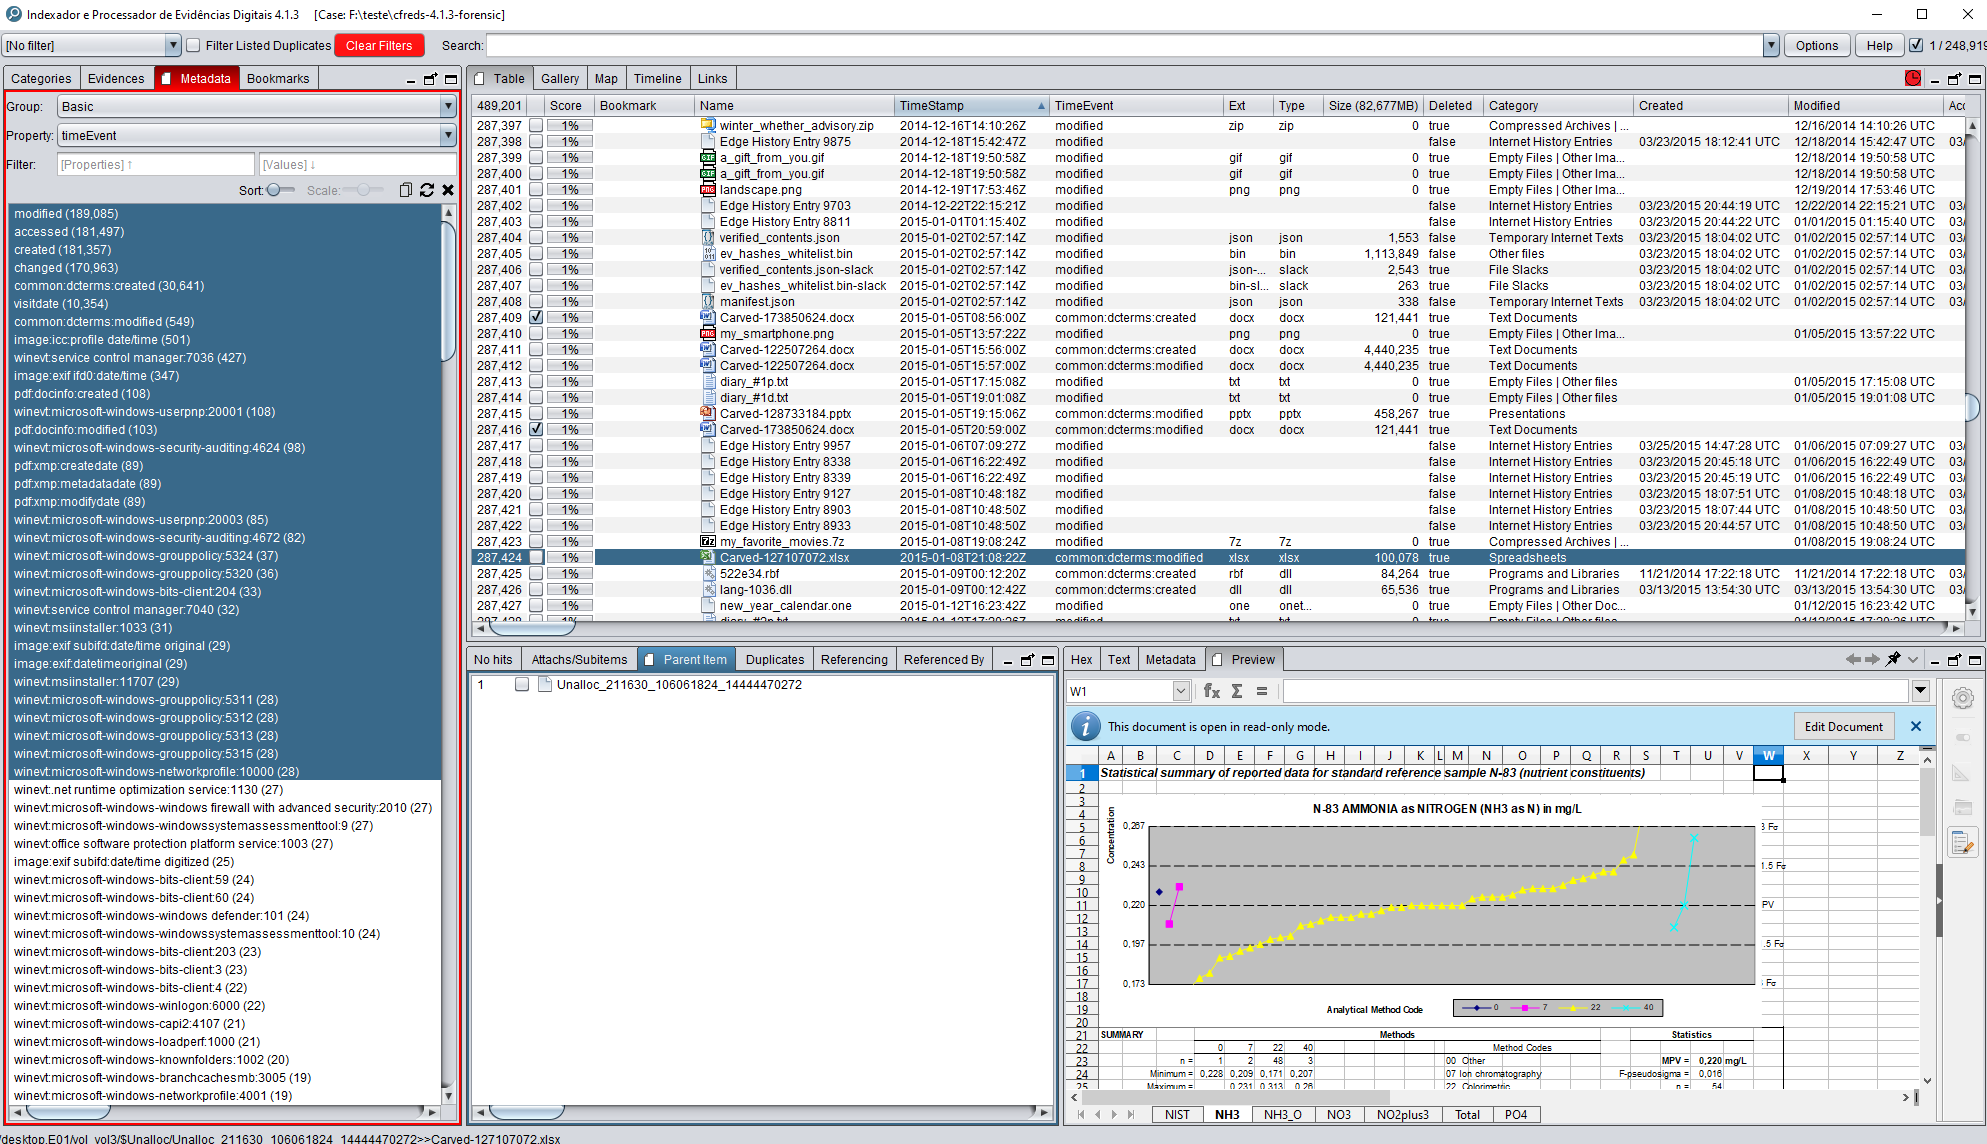
Ferramenta de Perícia Digital IPED. É um software de código aberto que pode ser usado para processar e analisar evidências digitais, frequentemente…
disk-forensicsioc-managementosint+9
2.7khá 3 dias
columbo preview

columbo

GitHubvisma-prodsec/columbo

Ferramenta de análise forense assistida por ML que automatiza a triagem de memória, disco e sistema ativo no Windows usando Volatility 3, autorunsc e…
memory-forensicsforensicsdigital-forensics+3
61há 4 anos
ATMMalScan preview

ATMMalScan

GitHubfboldewin/atmmalscan

Ferramenta de DFIR de linha de comando para escanear sistemas Windows ATM a fim de detectar vestígios de malware na memória de processos e no disco,…
disk-forensicsmemory-forensicsmalware-analysis+2
56há 5 anos
BareMetal-RAM-Dumper preview

BareMetal-RAM-Dumper

GitHubpiat0n/baremetal-ram-dumper

Um utilitário bare-metal x86 para despejar a RAM física diretamente no disco. Construído e testado para experimentos de Cold Boot Attack em memória…
memory-forensicsexploitationforensics+3
101há 3 meses
zirconium preview

zirconium

GitHubrobertmotr/zirconium

Cheat interno de jogo injetável em DLL para Plutonium BO2 zumbis

memory-forensicsexploitationreverse-engineering+2
12há 1 mês
Anterior1…16171819Próximo