Ferramenta de Perícia Digital IPED
IPED é um software de código aberto que pode ser usado para processar e analisar evidências digitais, frequentemente apreendidas em cenas de crime por autoridades policiais ou em investigações corporativas por examinadores particulares.
Histórico
IPED - Processador e Indexador de Evidências Digitais (traduzido do português) é uma ferramenta implementada em Java e originalmente e ainda desenvolvida por especialistas em perícia digital da Polícia Federal Brasileira desde 2012. Embora sempre tenha sido de código aberto, apenas em 2019 seu código foi oficialmente publicado.
Desde o início, o objetivo da ferramenta era processamento eficiente de dados e estabilidade. Algumas características principais da ferramenta são:
- Processamento de dados por linha de comando para criação de casos em lote
- Suporte multiplataforma, testado em sistemas Windows e Linux
- Casos portáteis sem instalação, você pode executá-los a partir de unidades removíveis
- Interface de análise integrada e intuitiva
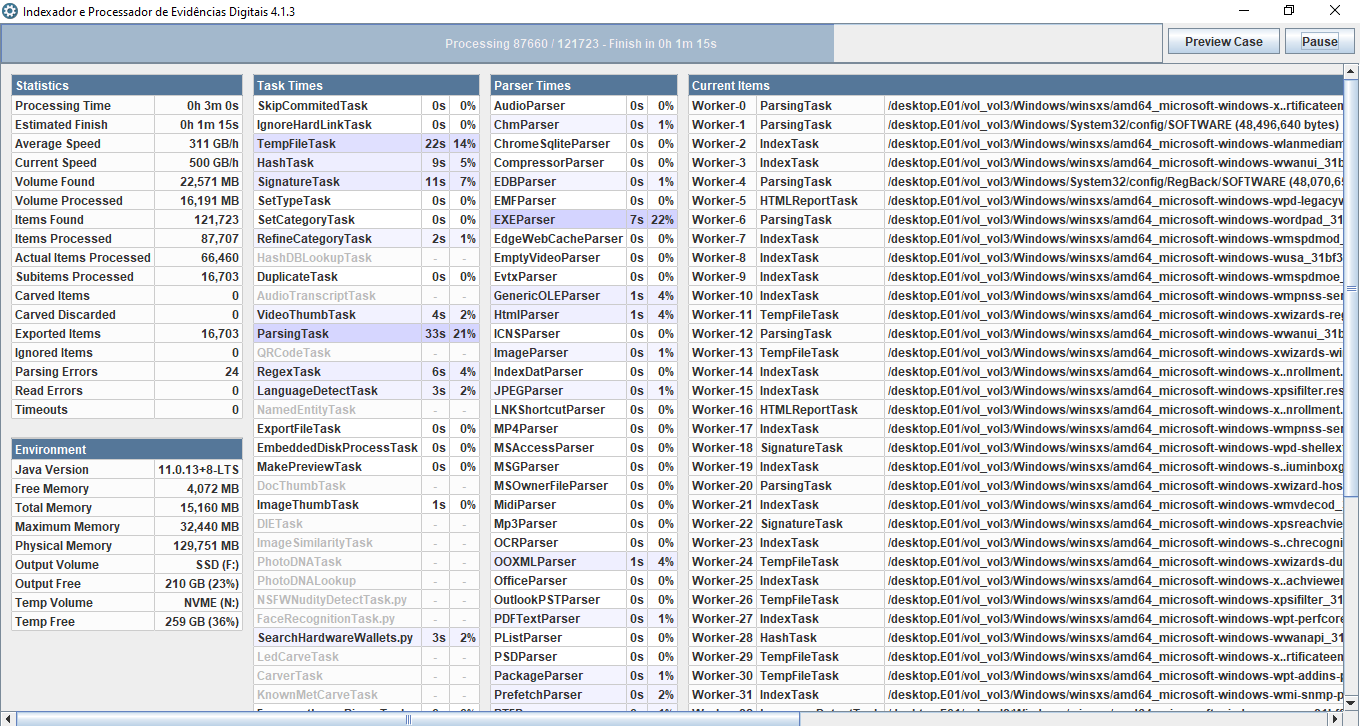
- Alto desempenho multithread e suporte para grandes casos: até 400 GB/h de velocidade de processamento usando hardware moderno e 135 milhões de itens em um (multi) caso em 12/12/2019
Atualmente, o IPED usa a Biblioteca Sleuthkit apenas para decodificar imagens de disco e sistemas de arquivos, portanto, os mesmos formatos de imagem são suportados: RAW/DD, E01, ISO9660, AFF, VHD, VMDK. Há também suporte para os formatos EX01, VHDX, UDF(ISO), AD1 (AccessData) e UFDR (Cellebrite).
Se você é novo na ferramenta, por favor consulte o Guia de Início para Iniciantes.
Compilação
Para compilar a partir do código-fonte, você precisa ter git, maven e Java JDK 11 + JavaFX (por exemplo, Liberica OpenJDK 11 Full JDK) instalados. Defina a variável de ambiente JAVA_HOME para a sua pasta de instalação do Java 11, então execute:
git clone https://github.com/sepinf-inc/IPED.git
cd IPED
mvn clean install
Isso gerará uma versão snapshot do IPED na pasta target/release.
Atenção: o branch master padrão é o de desenvolvimento e é instável. Se você quiser compilar uma versão estável, faça checkout de alguma das tags de release após o passo de clonagem.
No Linux, você também deve compilar The Sleuthkit e dependências adicionais. Por favor, consulte a Seção Linux
Contribuições são muito bem-vindas! Antes de contribuir, por favor consulte Contribuindo
Funcionalidades
Algumas das várias funcionalidades do IPED estão listadas abaixo:
- Hashes suportados: md5, sha-1, sha-256, sha-512 e edonkey. PhotoDNA também está disponível para aplicação da lei (entre em contato: iped at pf dot gov dot br)
- Conjuntos de hash suportados: NIST NSRL, NIST CAID, ProjectVIC, Interpol ICSE, formato CSV padrão
- Deduplicação rápida de hash
- Análise de assinatura
- Categorização por tipo de arquivo e propriedades
- Expansão recursiva de contêineres de dezenas de formatos de arquivo
- Expansão de discos forenses/virtuais embarcados: suporta DD segmentado ou único, E01, EX01, VHD, VHDX, VMDK (VMDKs diferenciais também são suportados)
- Galeria de imagens e vídeos para centenas de formatos
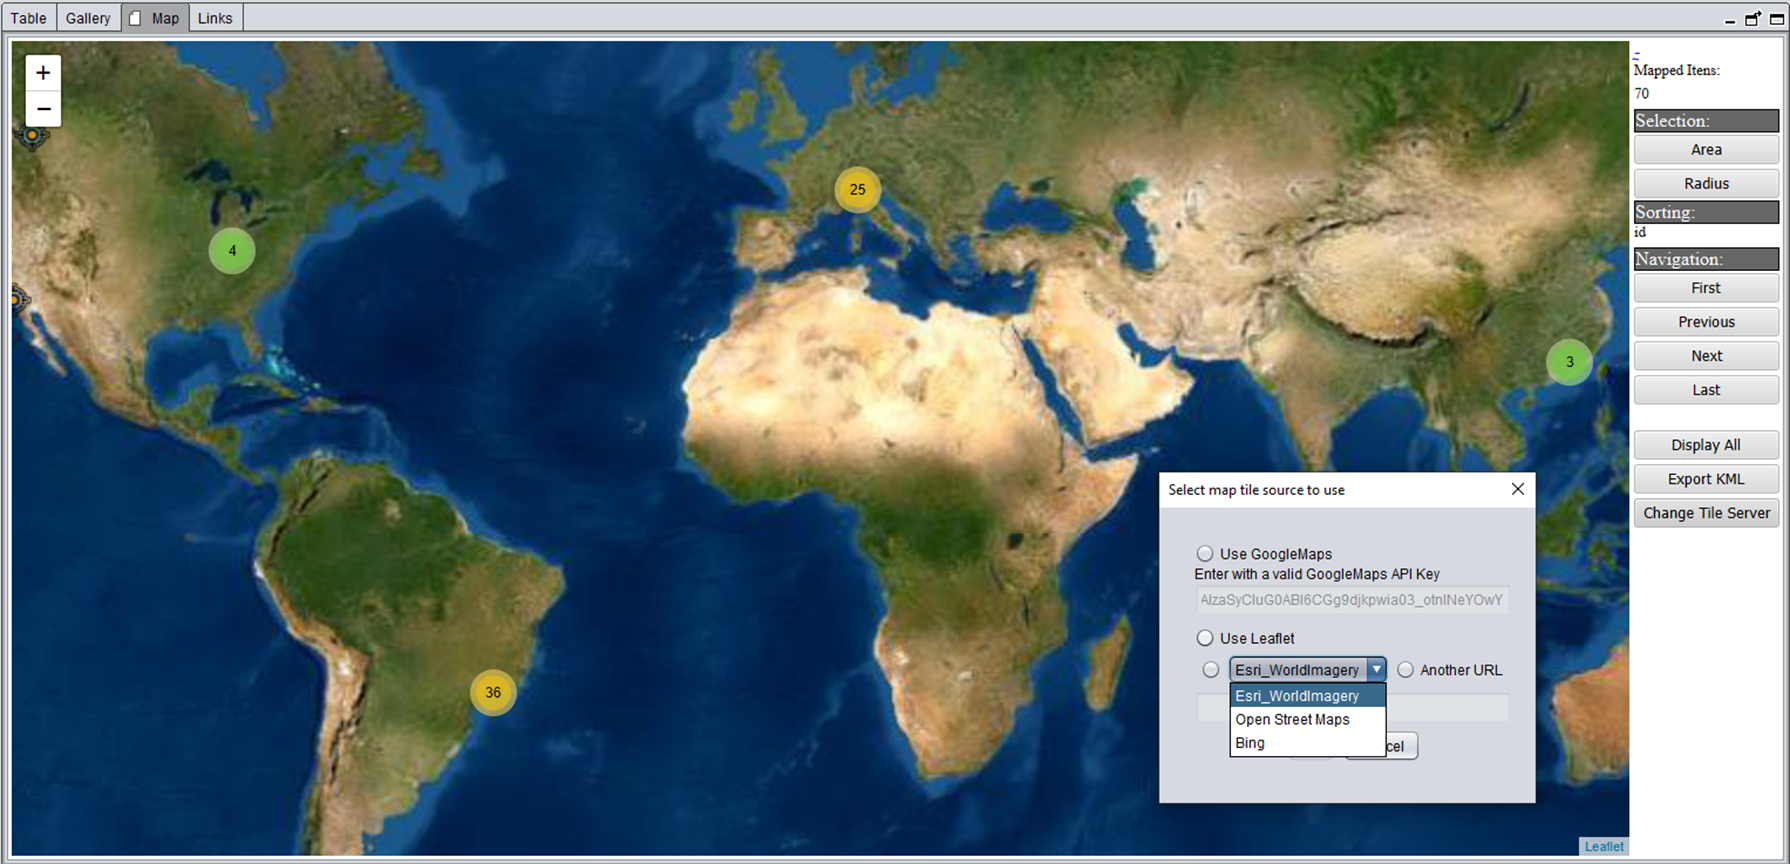
- Georreferenciamento de dados GPS, usando Google Maps, Bing ou OpenStreetMaps
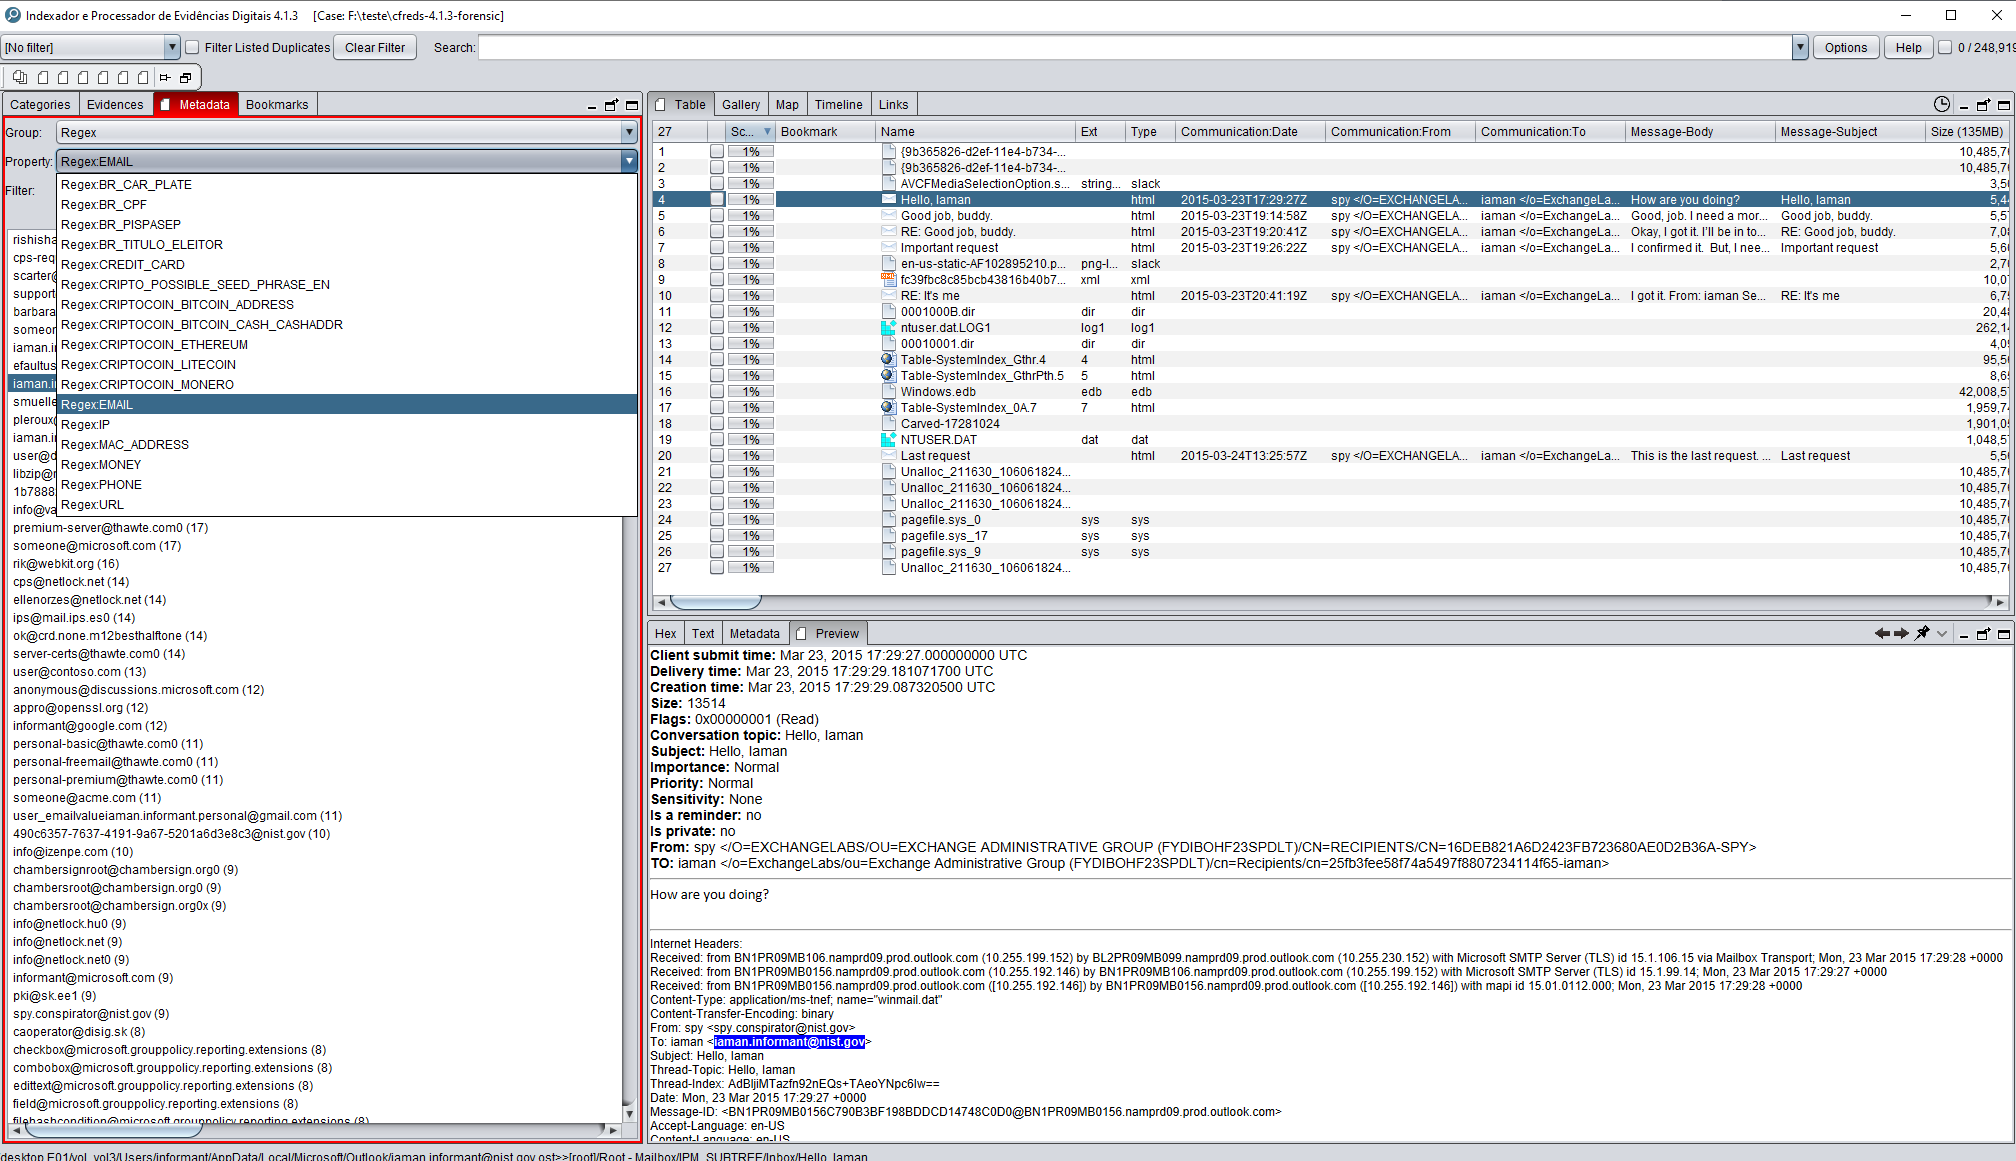
- Pesquisas com regex com validação opcional de script para cartões de crédito, e-mails, URLs, endereços IP e MAC, valores monetários, carteiras bitcoin, ethereum, monero, ripple e mais...
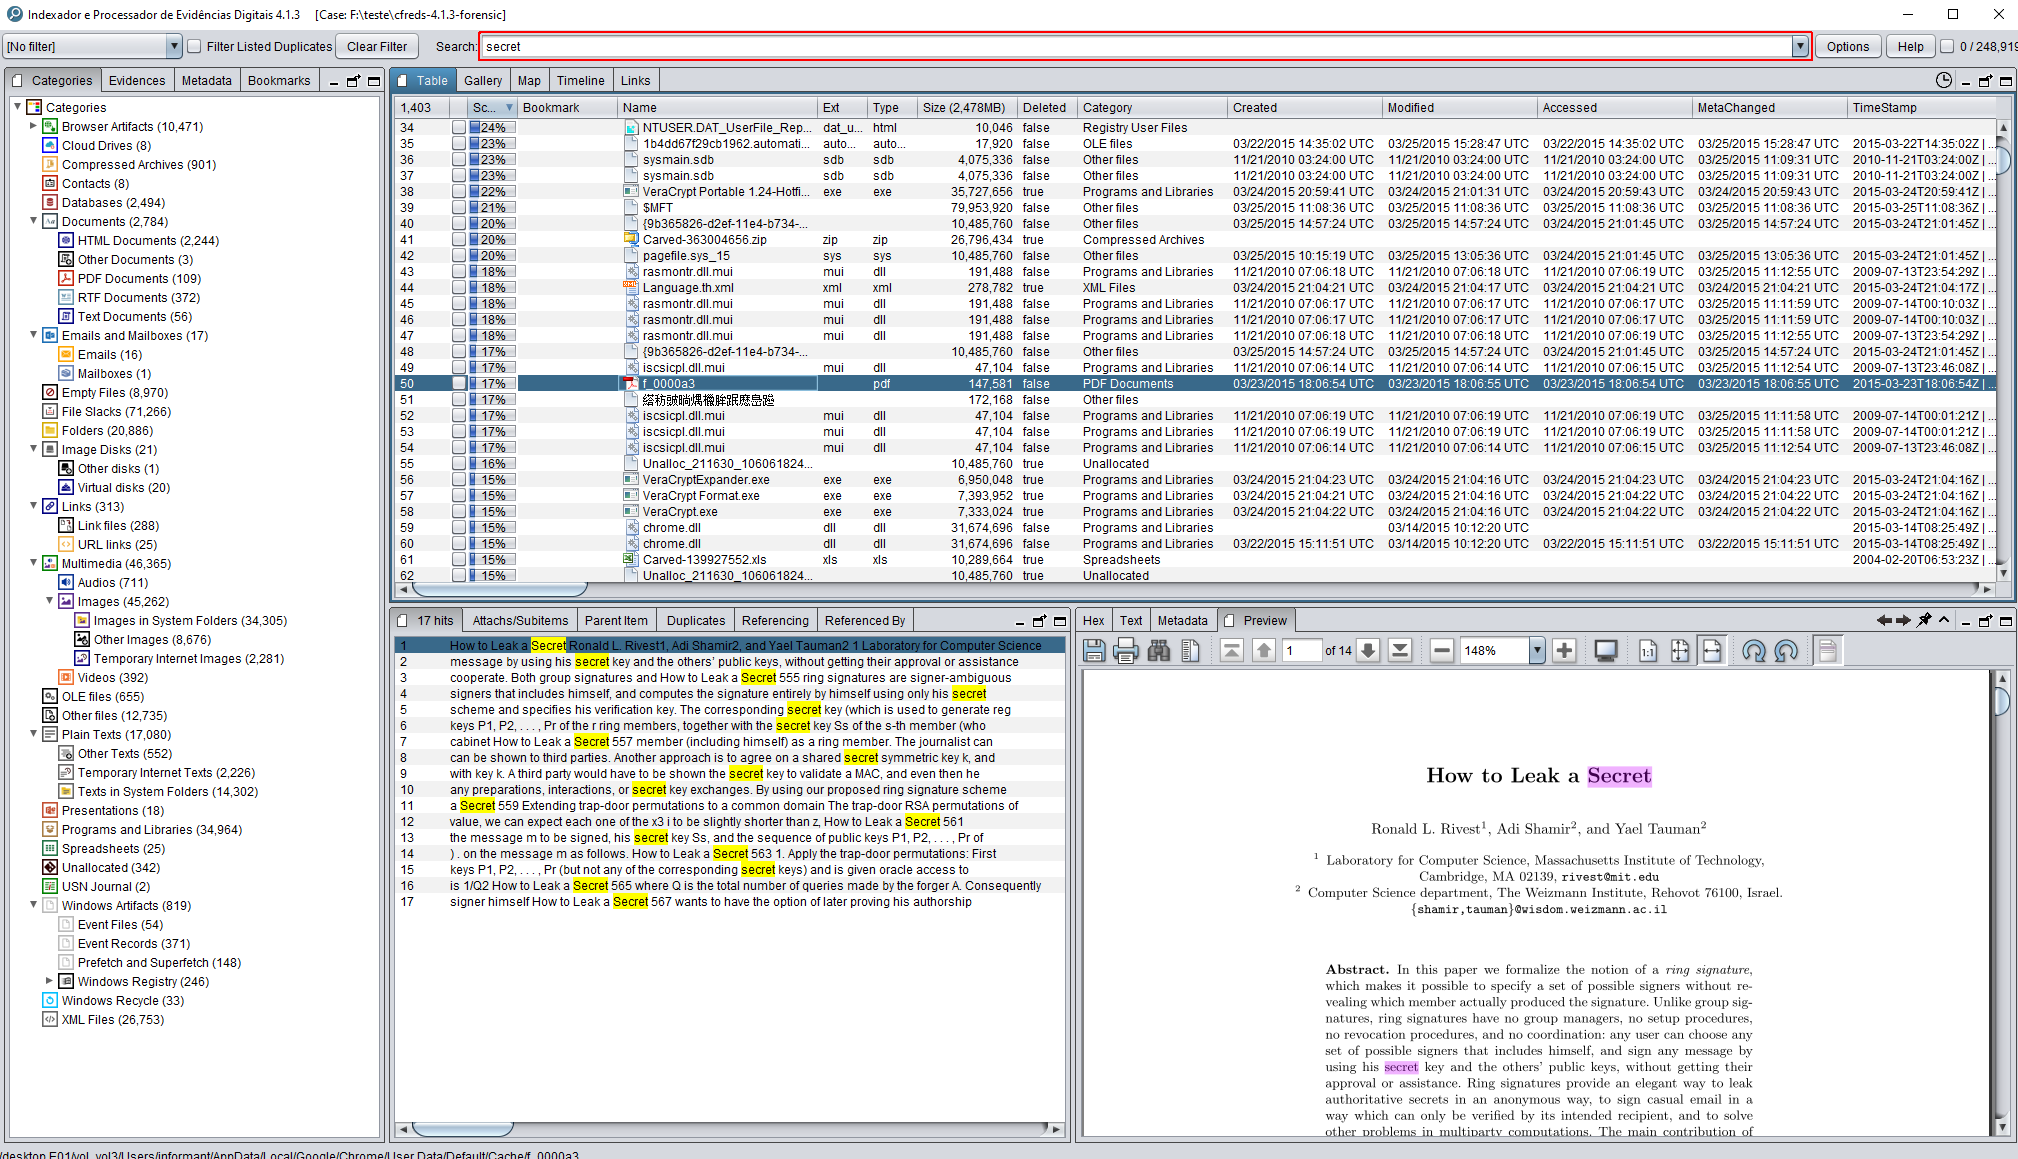
- Visualizadores embarcados de hex, texto unicode, metadados e nativos
- Indexação de conteúdo e metadados de arquivos e busca rápida, incluindo arquivos desconhecidos e espaço não alocado
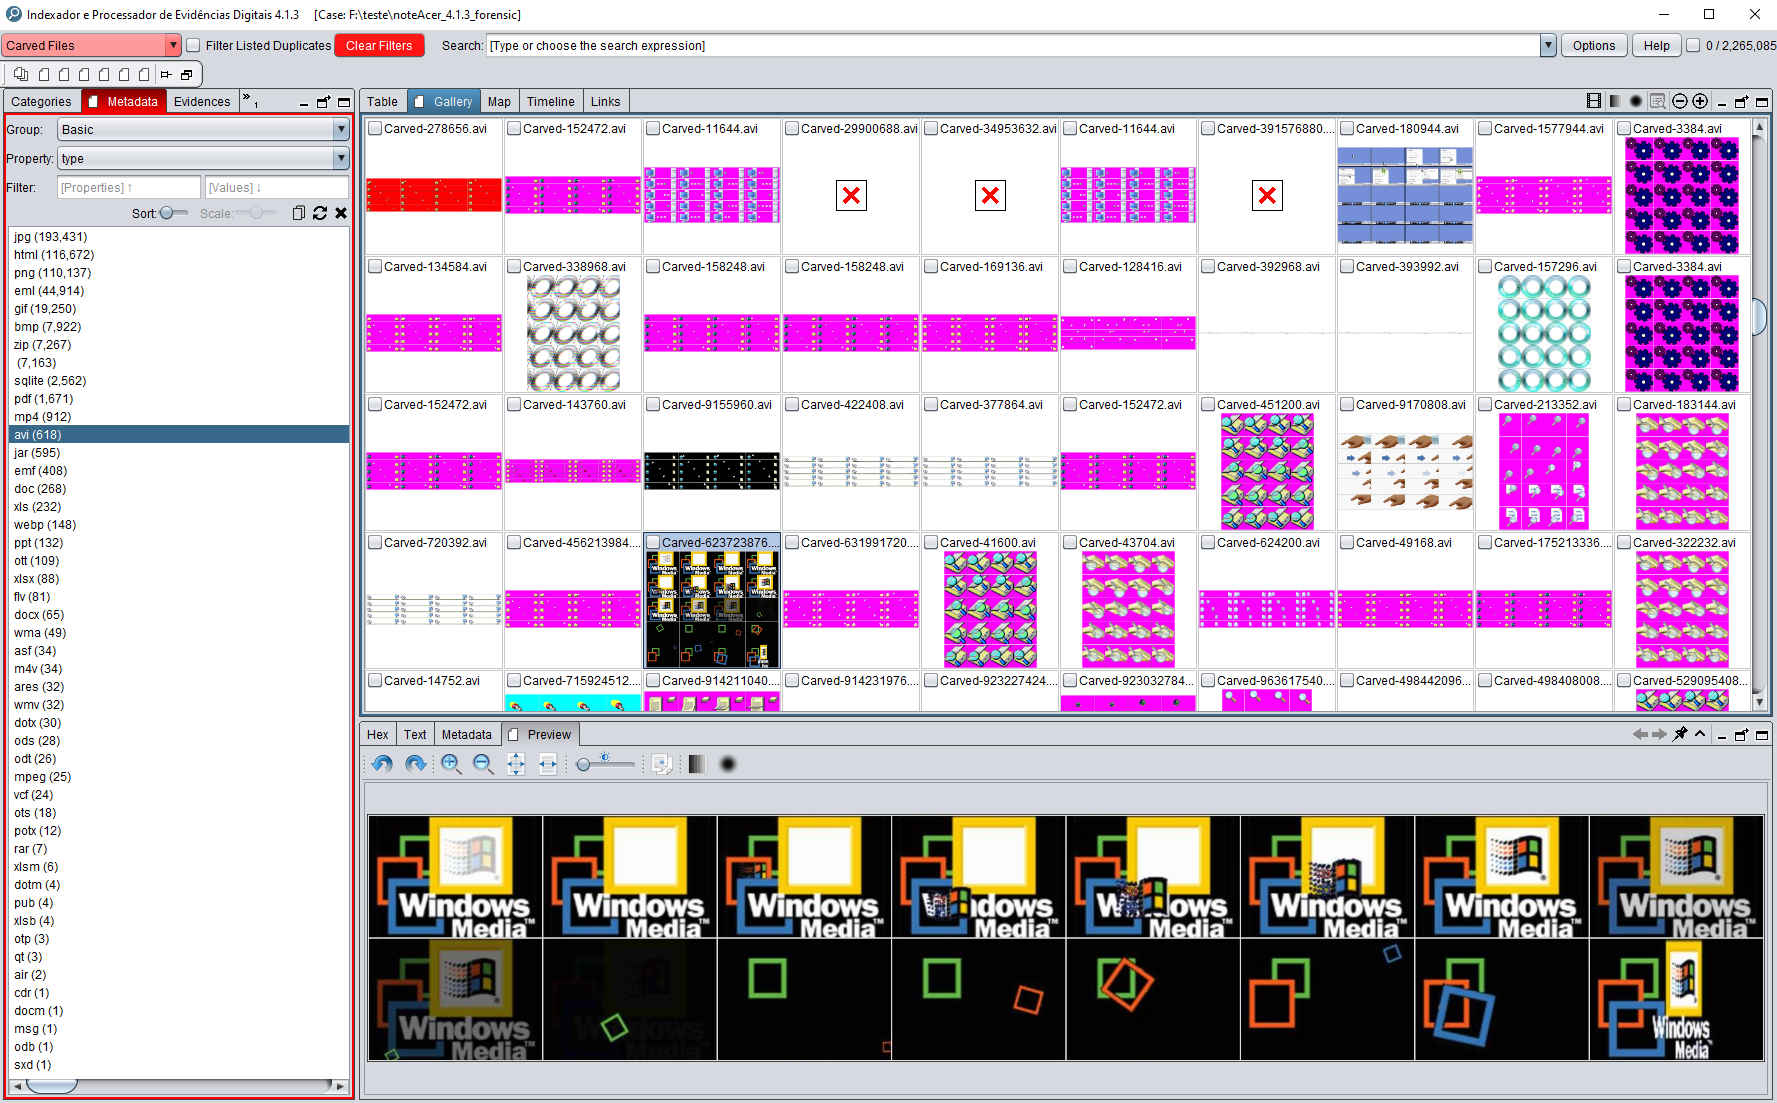
- Mecanismo eficiente de data carving (leva < 10% do tempo de processamento) que escaneia muito mais do que espaço não alocado, com suporte para +40 formatos de arquivo, incluindo vídeos, extensível por script
- Reconhecimento Óptico de Caracteres (OCR) alimentado pelo tesseract 5
- Detecção de criptografia para formatos conhecidos e usando teste de entropia
- Perfis de processamento: forense, pedo (csam), triagem, fastmode (pré-visualização) e cego (para extração automática de dados)
- Detecção de +70 idiomas
- Reconhecimento de Entidade Nomeada (necessita que os modelos Stanford CoreNLP sejam baixados)
- Filtros personalizáveis baseados em qualquer metadado de arquivo
- Busca de documentos semelhantes com limite configurável
- Busca de imagens semelhantes, usando imagem interna ou externa
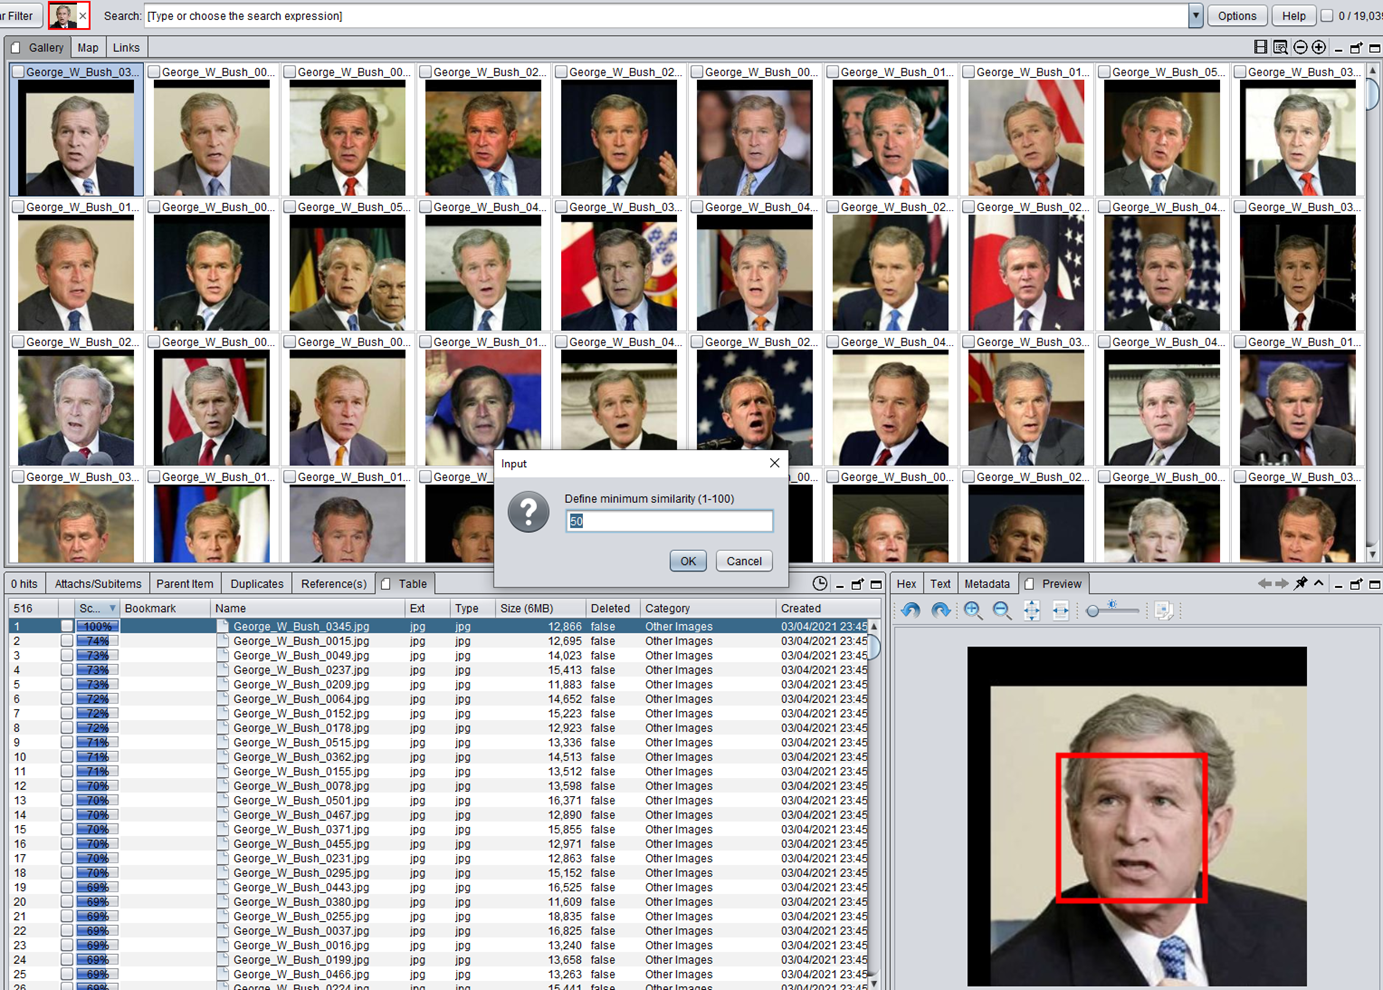
- Reconhecimento facial semelhante, otimizado para ser executado sem GPU, com limite configurável
- Visualização unificada de linha do tempo em tabela e filtragem de eventos para análise de linha do tempo
- Agrupamento poderoso de arquivos (clustering) baseado em QUALQUER metadado
- Suporte para multicases de até 135 milhões de itens
- Extensível com scripts em javascript e python (incluindo extensões cpython)
- Integração de ferramentas de linha de comando externas para decodificação de arquivos
- Histórico de navegadores para IE, Edge, Firefox, Chrome e Safari
- Parsers personalizados para Emule, Shareaza, Ares, WhatsApp, Skype, Telegram, Bittorrent, ActivitiesCache e mais...
- Detecção rápida de nudez para imagens e vídeos usando algoritmo de florestas aleatórias (agradecimentos ao seu autor @tc-wleite)
- Detecção de nudez usando o modelo de deep learning Yahoo open-nsfw (necessita keras e tensorflow)
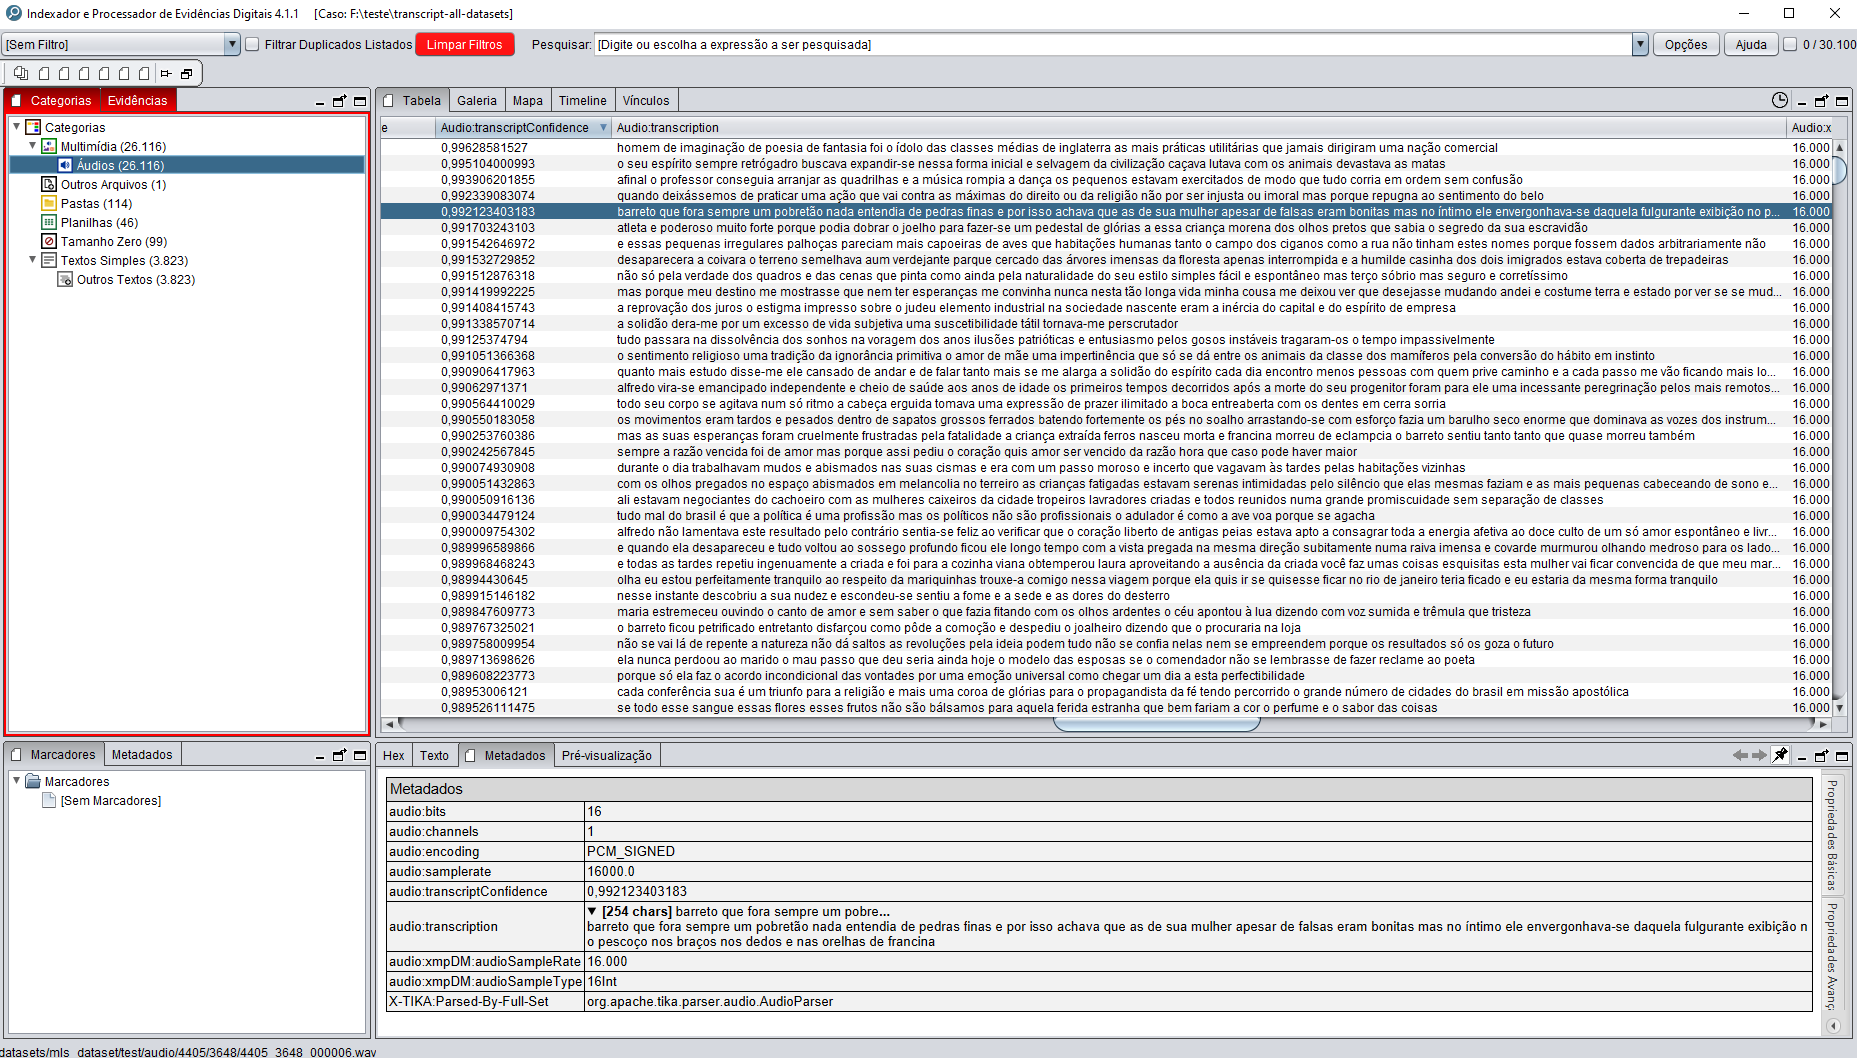
- Transcrição de Áudio, implementações local e remota com serviços Azure e Google Cloud
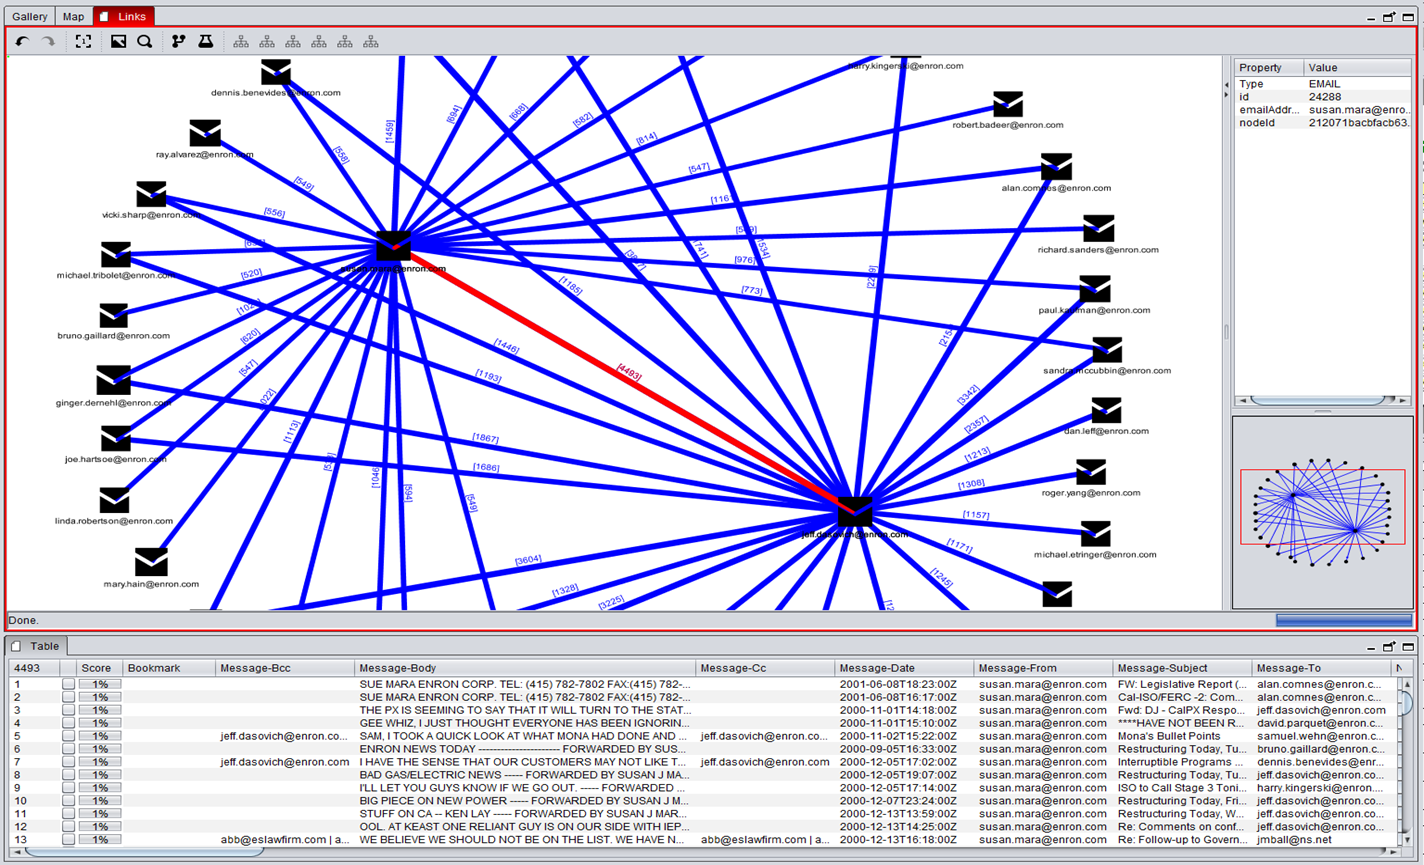
- Análise de grafos para comunicações (chamadas, e-mails, mensagens instantâneas...)
- Processamento estável com decodificação de sistema de arquivos e análise de arquivos fora do processo
- Retomada ou reinício de processamento parado ou abortado (opções --continue/--restart)
- API Web para pesquisar casos remotos, obter metadados de arquivo, conteúdo bruto, texto decodificado, miniaturas e postar marcadores
- Criação de marcadores/etiquetas para dados interessantes
- Relatórios HTML, CSV e casos portáteis com dados marcados
Capturas de Tela
Processamento:
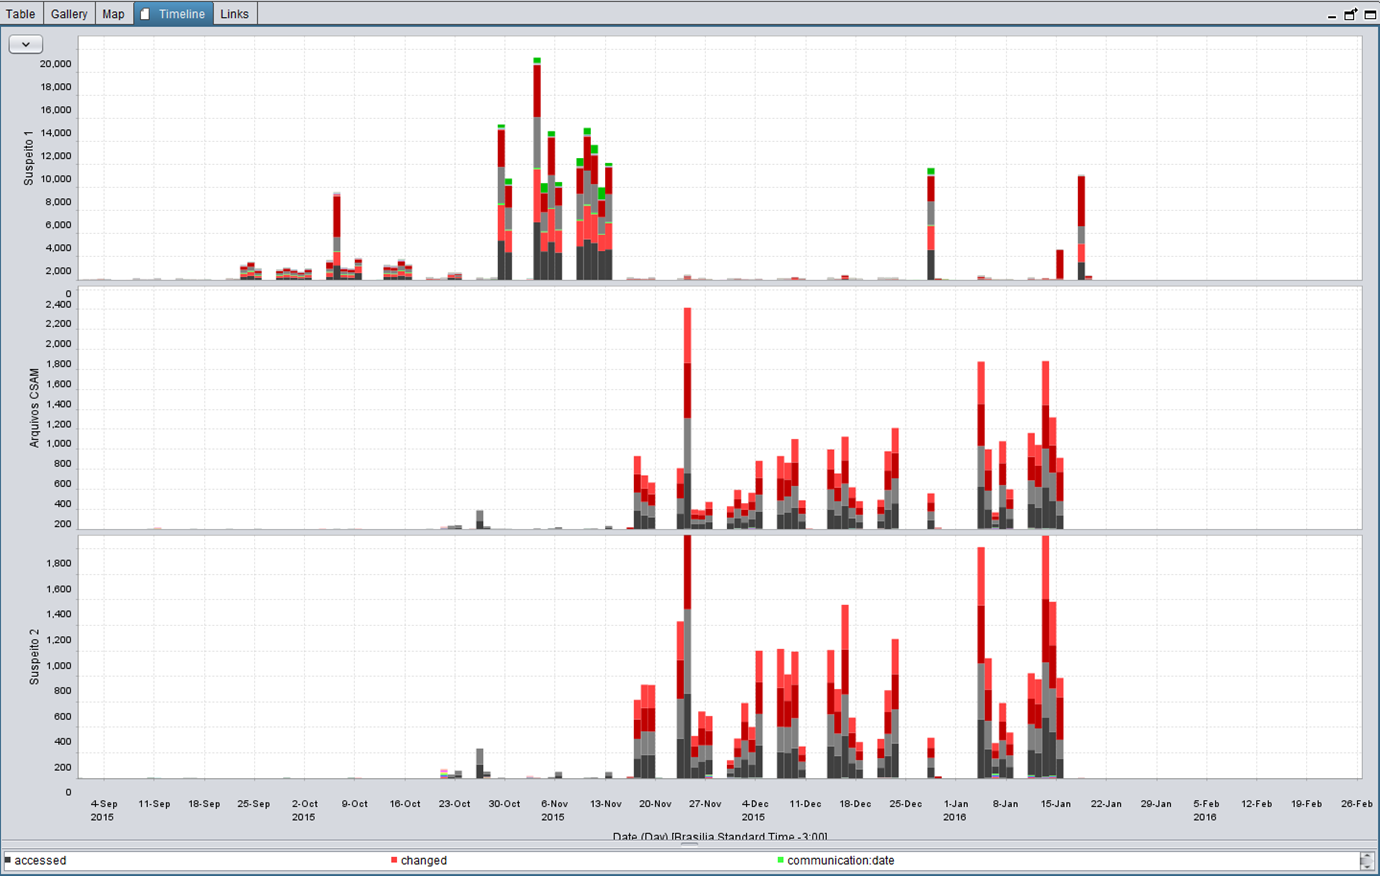
Análise:
Data Carving e Miniaturas de Vídeo:
Resultados de Regex:
Mapa:
Links de comunicação:
Busca facial:
Transcrição de Áudio:
Linha do tempo:
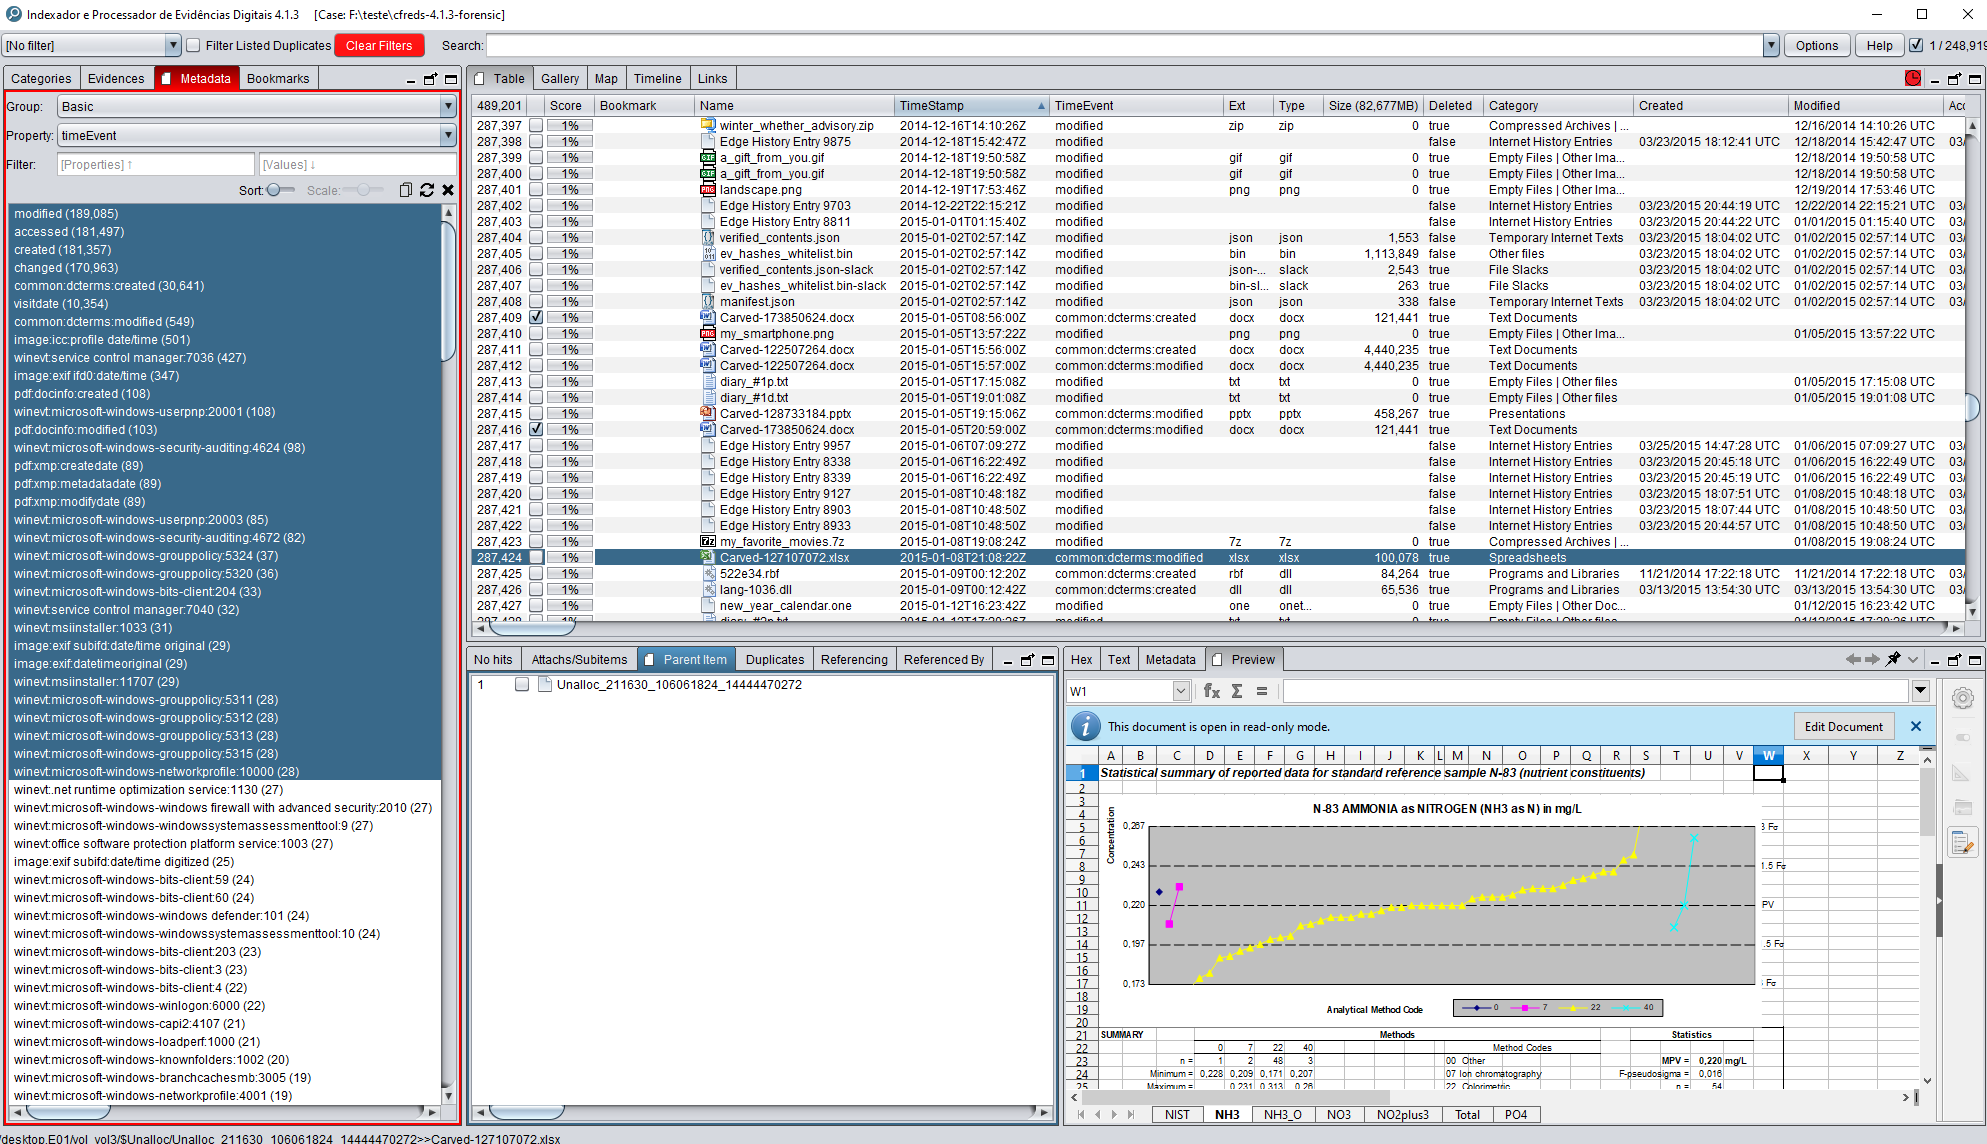
Gráfico de tempo:
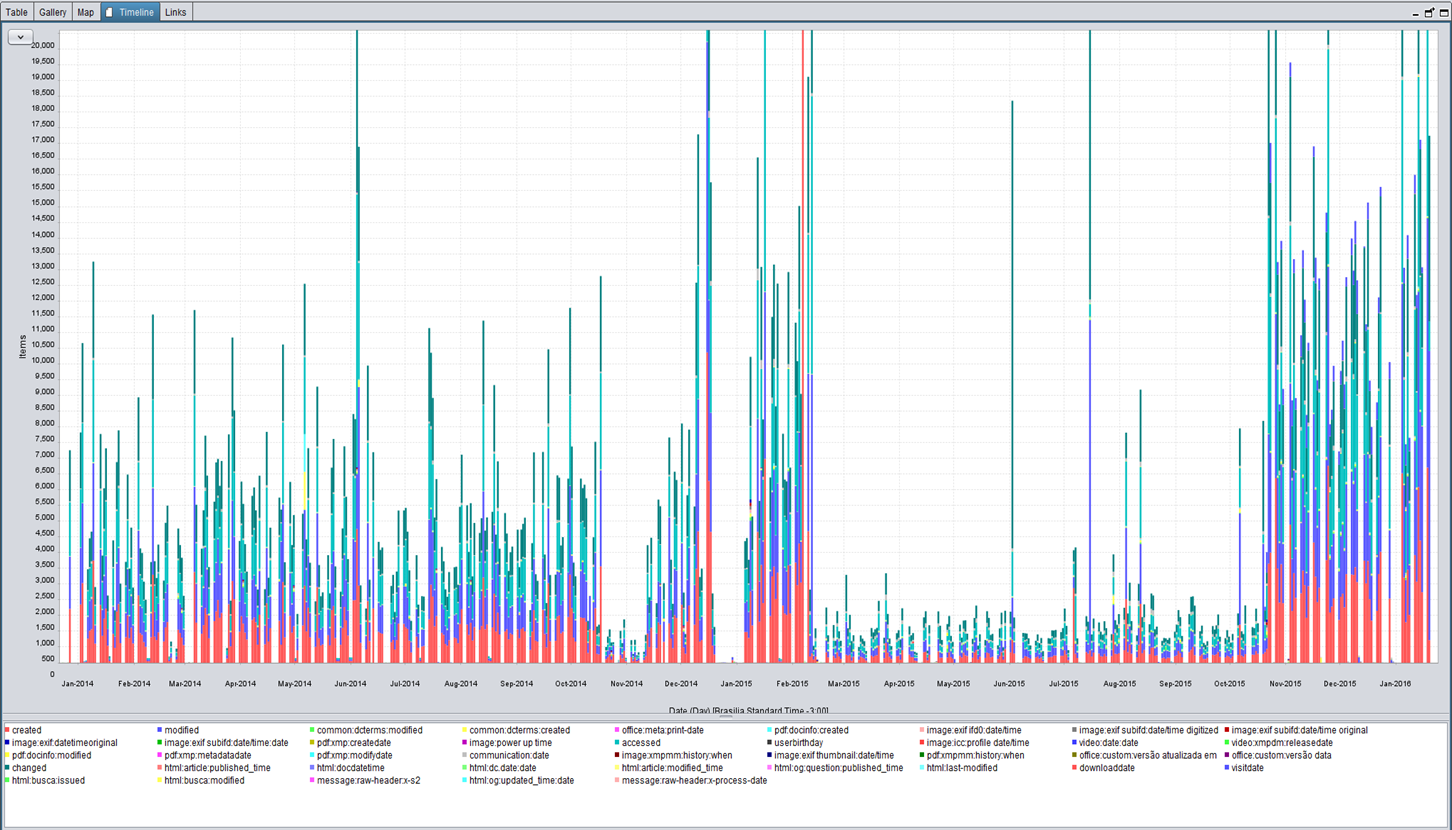
Correlação de eventos de ações de 2 suspeitos e atividades ilegais:


 sepinf-inc/iped
