

 kevoreilly/capev2
Extração de Configuração e Payload de Malware
Um sandbox é usado para executar arquivos maliciosos em um ambiente isolado enquanto instrumenta seu comportamento dinâmico e coleta artefatos forenses.
O CAPE foi derivado do Cuckoo v1, que apresenta as seguintes capacidades principais na plataforma Windows:
O CAPE complementa a saída tradicional do sandbox Cuckoo com várias adições importantes:
Há uma instância de demonstração gratuita online que qualquer pessoa pode usar:
https://capesandbox.com - Para ativação de conta, entre em contato via https://twitter.com/capesandbox
O Cuckoo Sandbox começou como um projeto do Google Summer of Code em 2010 dentro do The Honeynet Project. Foi originalmente projetado e desenvolvido por Claudio Guarnieri, a primeira versão beta foi publicada em 2011. Em janeiro de 2014, o Cuckoo v1.0 foi lançado.
2015 foi um ano crucial, com uma bifurcação significativa na história do Cuckoo.
O desenvolvimento do monitor original e do método de API hooking foi interrompido no
projeto principal do Cuckoo. Foi substituído por um monitor alternativo
usando um formato de assinatura baseado em restructuredText compilado via toolchain Linux,
criado por Jurriaan Bremer.
Por volta da mesma época, um fork chamado Cuckoo-modified foi criado por Brad 'Spender' Spengler, continuando o desenvolvimento do monitor original com melhorias significativas, incluindo suporte a 64 bits e, importantemente, introduzindo o compilador Visual Studio da Microsoft.
Durante esse mesmo ano, o desenvolvimento de uma ferramenta dinâmica de linha de comando para configuração e extração de payload chamada CAPE foi iniciado na Context Information Security por Kevin O'Reilly. O nome foi criado como um acrônimo de 'Config And Payload Extraction' e a pesquisa original focou no uso de API hooks fornecidos pela biblioteca Detours da Microsoft para capturar payloads de malware desempacotados e configuração. No entanto, tornou-se aparente que apenas API hooks fornecem poder e precisão insuficientes para permitir o desempacotamento de payloads ou configurações de malware arbitrário.
Por essa razão, a pesquisa começou em um conceito inovador de depurador para permitir que o malware fosse precisamente controlado e instrumentado, evitando o uso de interfaces de depuração da Microsoft, a fim de ser o mais furtivo possível. Este depurador foi integrado na ferramenta de linha de comando baseada em Detours proof-of-concept, combinando com API hooks e resultando em capacidades muito poderosas.
Quando o trabalho inicial mostrou que seria possível substituir o Microsoft Detours pela engine de API hooking do Cuckoo-modified, a ideia do CAPE Sandbox nasceu. Com a adição do depurador, desempacotamento automatizado, classificação baseada em YARA e extração de configuração integrada, em setembro de 2016 na 44con, o CAPE Sandbox foi lançado publicamente pela primeira vez: CAPE versão 1.
No verão de 2018, o projeto teve a sorte de ver o início de enormes contribuições de Andriy 'doomedraven' Brukhovetskyy, um antigo contribuidor do Cuckoo. Em 2019, ele começou a tarefa gigantesca de portar o CAPE para Python 3 e em outubro daquele ano o CAPEv2 foi lançado.
O CAPE tem sido continuamente desenvolvido e melhorado para acompanhar os avanços tanto do malware quanto das capacidades dos sistemas operacionais. Em 2021, a capacidade de programar o depurador do CAPE durante a detonação via varreduras YARA dinâmicas foi adicionada, permitindo que bypasses dinâmicos fossem criados para técnicas anti-sandbox. O Windows 10 tornou-se o sistema operacional padrão, e outras adições significativas incluem área de trabalho interativa, captura de payload AMSI (Anti-Malware Scan Interface), 'syscall hooking' baseado no Microsoft Nirvana e contramedidas de syscall diretas/indiretas baseadas em depurador.
Em 2024, enzok criou o CAPEsolo, uma versão interativa de área de trabalho Windows do CAPE, usando wxPython para a interface gráfica, além de introduzir compatibilidade com Python de convidado de 64 bits. Em 2026, suporte adicionado para todas as versões do Windows 10 e Windows 11 23H2.
Malware pode ser classificado no CAPE através de três mecanismos:
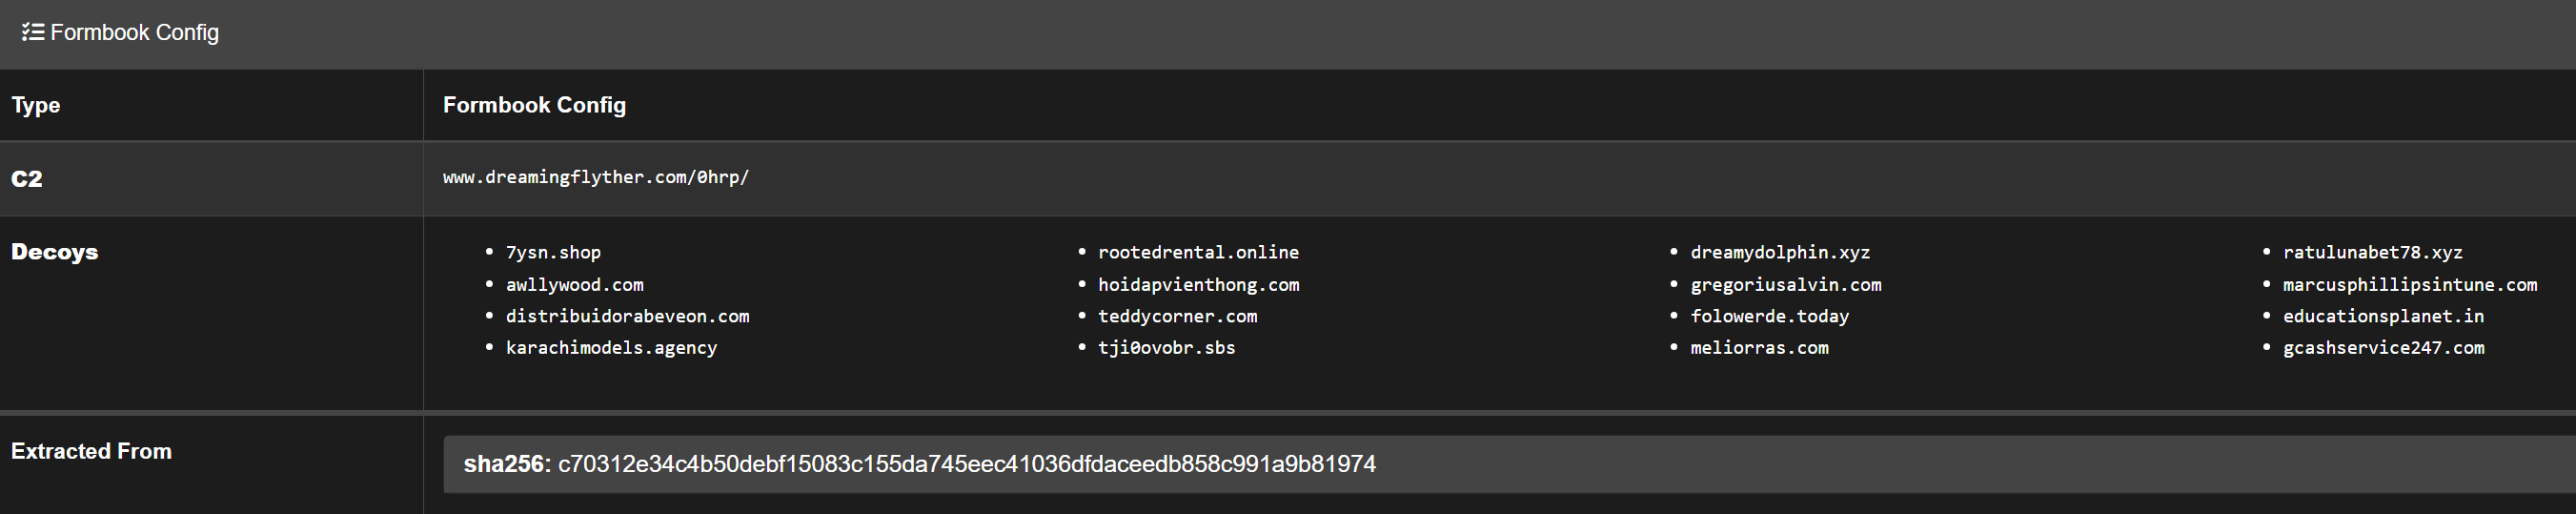
A análise pode ser feita usando o próprio framework do CAPE, alternativamente os seguintes frameworks são suportados: RATDecoders, DC3-MWCP, MalDuck, ou MaCo
Os parsers de configuração principais e da comunidade do CAPE são mantidos no repositório separado
CAPE-parsers e instalados
como a dependência CAPE-parsers. Envie adições e correções para esses parsers
lá; seu README descreve os campos de configuração esperados.
def extract_config(data): que será chamado por cape_utils.py e 0 complicações.
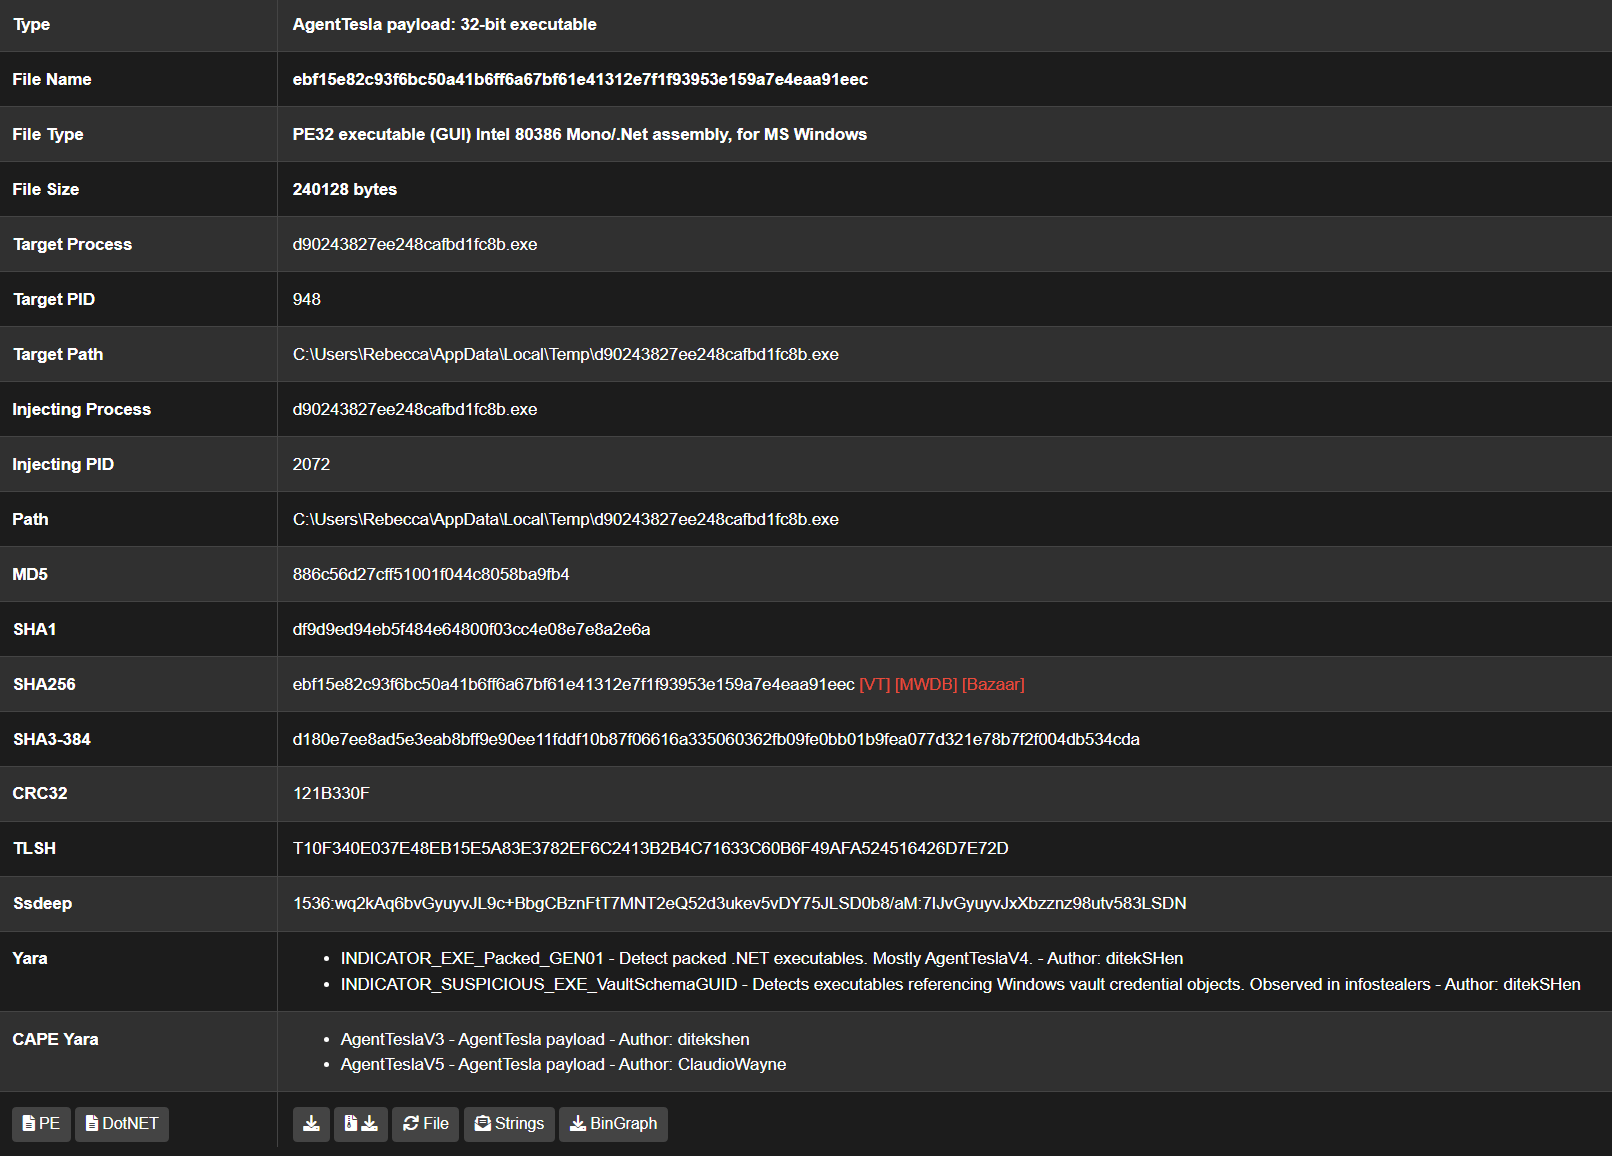
O CAPE aproveita muitas técnicas ou comportamentos de malware para permitir a captura de payloads desempacotados:
Esses comportamentos resultarão na captura de payloads sendo injetados, extraídos ou descomprimidos para análise posterior. Além disso, o CAPE cria automaticamente um dump de processo para cada processo, ou, no caso de uma DLL, a imagem do módulo da DLL na memória. Isso é útil para amostras empacotadas com packers simples, onde frequentemente o dump da imagem do módulo está totalmente desempacotado.
