Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
uac — Ferramenta de resposta a incidentes portátil e sem dependências que automatiza a coleta de artefatos forenses de sistemas Unix-like, incluindo aquisição de memória, hash de processos e criação de bodyfile por meio de perfis YAML personalizáveis. | Kitploit
Ferramentas/GitHubGitHub/tclahr/uac
Forensia de MemóriaAnálise ForenseColeta de InformaçõesForensia DigitalUtilitários e FrameworksResposta a Incidentes
GitHubtclahr/uac

uac

Ferramenta de resposta a incidentes portátil e sem dependências que automatiza a coleta de artefatos forenses de sistemas Unix-like, incluindo aquisição de memória, hash de processos e criação de bodyfile por meio de perfis YAML personalizáveis.

Ver Repositório
1.4k19681há 2 mesesRevisado pelo Kitploit
Compartilhar
Site

logotipo

Coletor de Artefatos Unix-like (UAC)

shellcheck_badge bestpractices_badge release_badge license_badge

Sobre • Documentação • Principais Funcionalidades • Sistemas Operacionais Suportados • Uso • Contribuição • Suporte • Licença

🔎 Sobre o UAC

UAC (Coletor de Artefatos Unix-like) é uma ferramenta de resposta a incidentes poderosa e extensível projetada para investigadores forenses, analistas de segurança e profissionais de TI. Ela automatiza a coleta de artefatos de uma ampla gama de sistemas Unix-like, incluindo AIX, ESXi, FreeBSD, Linux, macOS, NetBSD, NetScaler, OpenBSD e Solaris.

Seja para lidar com uma intrusão, conduzir investigações forenses ou realizar verificações de conformidade, o UAC simplifica e acelera a coleta de dados, minimizando a dependência de suporte externo durante incidentes críticos.
Destaques Principais

  • 📂 Totalmente personalizável via perfis YAML para coleta de dados sob medida.
  • ⚡ Leve, portátil e não requer instalação ou dependências.
  • 🔒 Respeita a ordem de volatilidade para garantir aquisição confiável de dados.
  • 🛠 Projetado para ambientes diversos, incluindo dispositivos IoT e sistemas NAS.

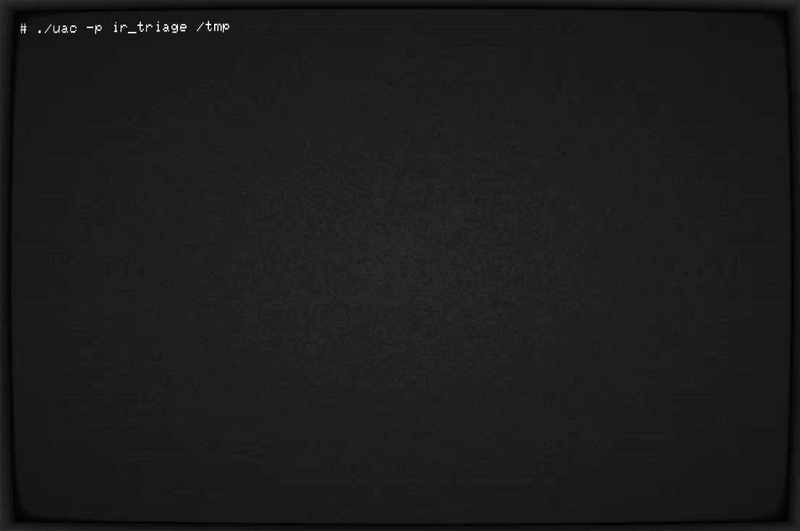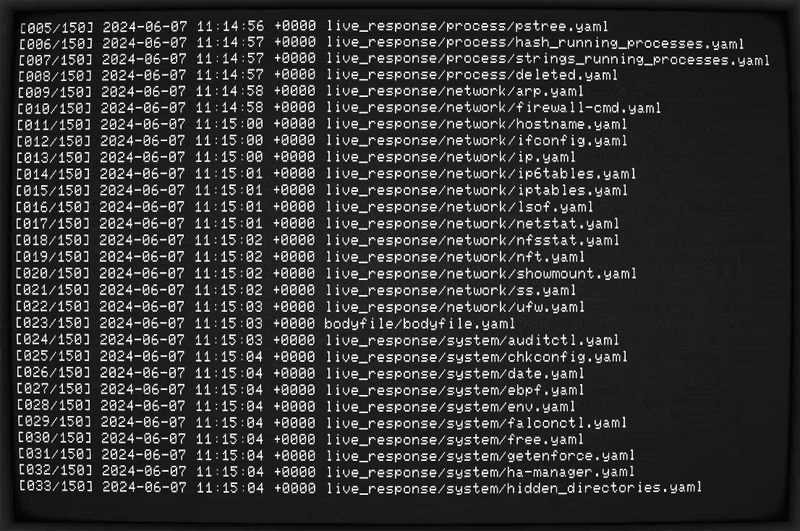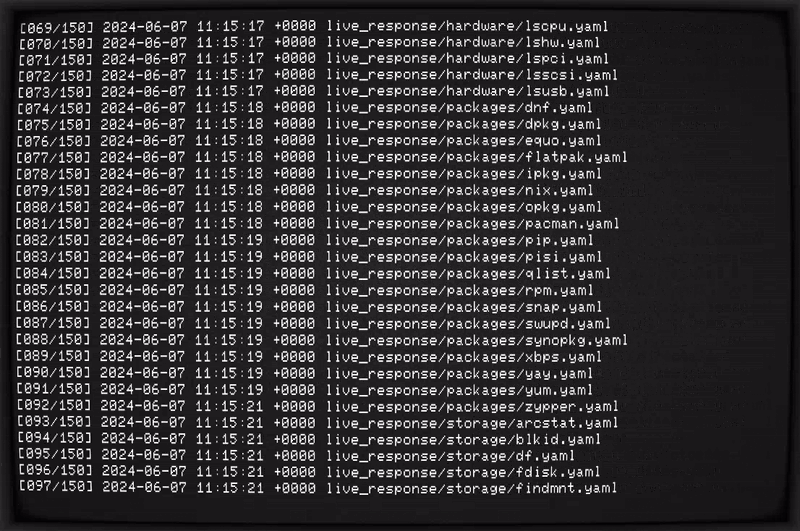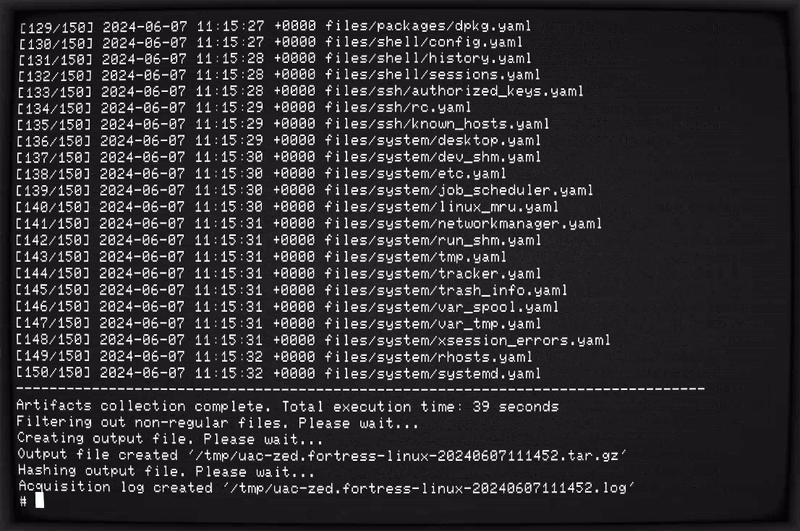
UAC em Ação

📘 Documentação

A documentação completa está disponível na página de documentação do projeto.

🌟 Principais Funcionalidades

  • Funciona em qualquer lugar sem dependências (não requer instalação).
  • Coleções e artefatos personalizáveis e extensíveis.
  • Respeita a ordem de volatilidade durante a coleta de artefatos.
  • Coleta informações sobre processos em execução (incluindo processos sem binário em disco).
  • Gera hash de processos em execução e arquivos executáveis.
  • Extrai o status de arquivos e diretórios para criar um bodyfile.
  • Coleta dados específicos do sistema e do usuário, arquivos de configuração e logs.
  • Adquire memória volátil de sistemas Linux usando diferentes métodos e ferramentas.
  • Suporte para gravar saída em várias plataformas de nuvem.

💾 Sistemas Operacionais Suportados

O UAC é executado em qualquer sistema Unix-like, independentemente da arquitetura do processador. Tudo que o UAC precisa é de um shell :)

AIX ESXi FreeBSD Linux macOS NetBSD NetScaler OpenBSD Solaris

Nota: O UAC funciona até mesmo em sistemas como dispositivos de Armazenamento Conectado à Rede (NAS), dispositivos de rede como OpenWrt e dispositivos IoT.

🚀 Uso

O UAC não precisa ser instalado no sistema alvo. Basta baixar a versão mais recente da página de releases, descompactar e executar. É simples assim!

🛠 Primeiros Passos

  1. Baixe a versão mais recente da página de Releases.
  2. Descompacte o arquivo.
  3. Execute a ferramenta diretamente do terminal.

Exemplos

Clique para ver exemplos de uso

Coletar todos os artefatos com base no perfil ir_triage:

./uac -p ir_triage /tmp

Coletar dump de memória e todos os artefatos com base no perfil full:

./uac -a ./artifacts/memory_dump/avml.yaml -p full /tmp

Coletar todos os artefatos, excluindo um específico:

./uac -p full -a \!artifacts/bodyfile/bodyfile.yaml .

Coletar todos os artefatos com base no perfil ir_triage, juntamente com todos os artefatos localizados no diretório /my_custom_artifacts:

./uac -p ir_triage -a /my_custom_artifacts/\* /mnt/sda1

Coletar todos os artefatos com base em um perfil personalizado:

./uac -p /my_custom_uac_data/my_custom_uac_profile.yaml /tmp

💙 Contribuição

As contribuições tornam a comunidade de código aberto um lugar incrível para aprender, inspirar e criar. Qualquer contribuição que você fizer será muito apreciada.

Você já criou algum artefato? Compartilhe conosco!

Você pode contribuir com novos artefatos, perfis, correções de bugs ou propor novas funcionalidades. Por favor, leia nosso Guia de Contribuição antes de enviar um Pull Request para o projeto.

👨‍💻 Suporte

Para ajuda geral no uso do UAC, consulte a página de documentação do projeto. Para ajuda adicional, você pode usar um dos seguintes canais:

  • Discord (Para discussão ao vivo com a comunidade e a equipe do UAC)
  • GitHub (Relatos de bugs e contribuições)
  • Twitter (Receba as notícias rapidamente)

⭐ Apoie o Projeto

Se você acha o UAC útil, por favor, nos dê uma ⭐ no GitHub! Isso ajuda outras pessoas a descobrirem o projeto e nos motiva a melhorá-lo ainda mais.

📜 Licença

O projeto UAC utiliza a licença Apache License Version 2.0.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →