
irdoc-app
 soc-irdoc/irdoc-app
Incident Response Documentation Platform
defensive-toolsioc-managementscripting-automation+5
soc-irdoc/irdoc-appIncident Response Documentation Platform
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
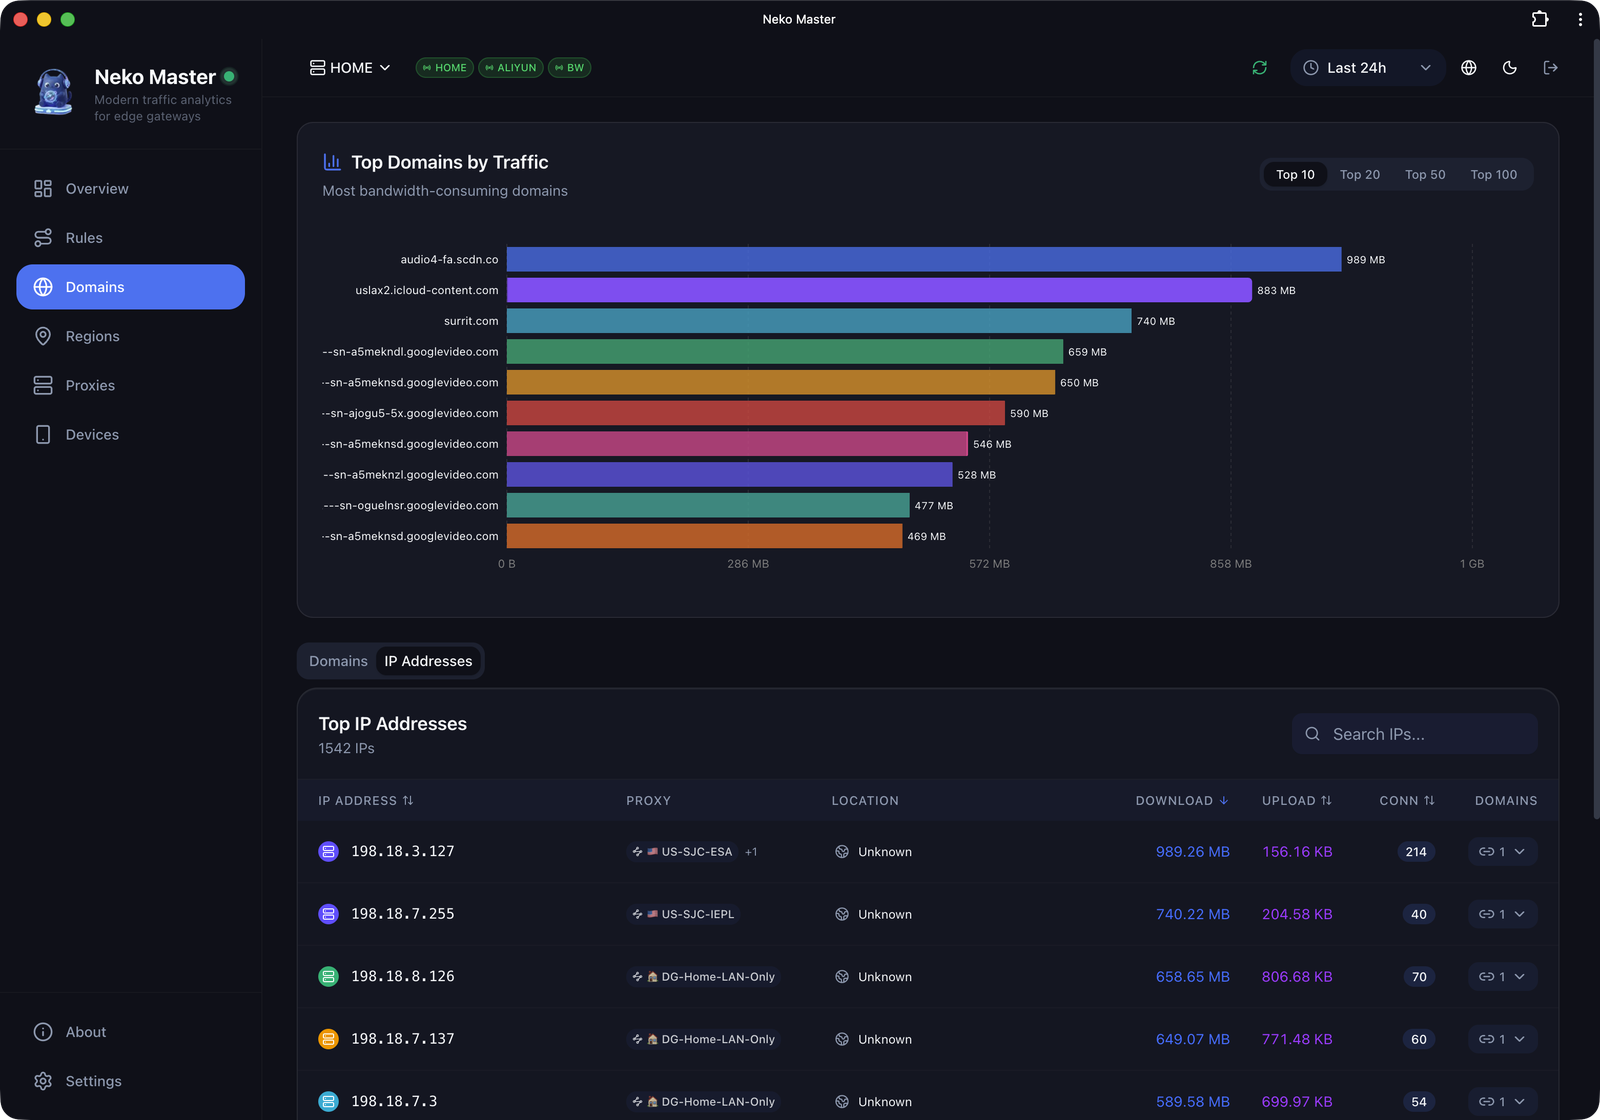 foru17/neko-master
Um dashboard moderno e elegante para visualização e análise de tráfego de rede.
 ekitji/siem
Consultas e técnicas de SIEM selecionadas para descoberta ofensiva de escalonamento de privilégios no Windows, ACLs mal configuradas, serviços,…
 douglas-042/douglas-042-hq
Console central para coletores Douglas-042 HEADQUARTERS. Varre uma frota, correlaciona resultados entre hosts e gerencia feeds de IOC e entrega para…
 philippeabraxas-jpg/responsible-alliance-protocol
Safety cannot be a prompt instruction. TBP provides an external execution-layer boundary for autonomous agents, enforcing hard F/I/W invariants via…
 ethan-andrews/threatintel-aggregator
Plataforma de threat intelligence auto-hospedada — agregação de feeds, triagem por IA, cobertura MITRE ATT&CK e engenharia de deteção integrada com o…
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 ivankovic/stop-bots
Automatize o bloqueio de bots maliciosos que tentam acessar seu servidor
 karim852/kage-dfir-toolkit
Console de triagem DFIR para hosts Windows que encadeia coleta de artefatos, linhas do tempo correlacionadas com Sigma, varreduras YARA, inspeção de…
 falconforceteam/falcondash
Painel do Azure workbook que visualiza e explora métricas de desempenho de detecção, ajudando as equipes de segurança a medir e manter proativamente…
 withsecureopensource/chainsaw
Pesquise e investigue rapidamente através de artefactos forenses do Windows
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 icemoonhsv/tats
Analise e rastreie tokens OAuth 2.0, OIDC e Microsoft Entra ID a partir de capturas do Burp, mitmproxy ou Chrome DevTools. Visualize ciclos de vida…
 sonitbahl/sshintel
Honeypot SSH autossuficiente para capturar interações de atacantes e transformá-las em inteligência de segurança estruturada.
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 sbousseaden/evtx-attack-samples
Coleção curada de amostras de ataques EVTX do Windows mapeadas para as técnicas do MITRE ATT&CK, projetada para testar scripts de detecção,…
 withsecurelabs/remotepspy
Ferramenta de monitoramento em tempo real para sessões remotas do PowerShell usando ETW para capturar e decodificar o protocolo WinRM/PSRP,…