
 ivankovic/stop-bots
Automatize o bloqueio de bots maliciosos que tentam acessar seu servidor


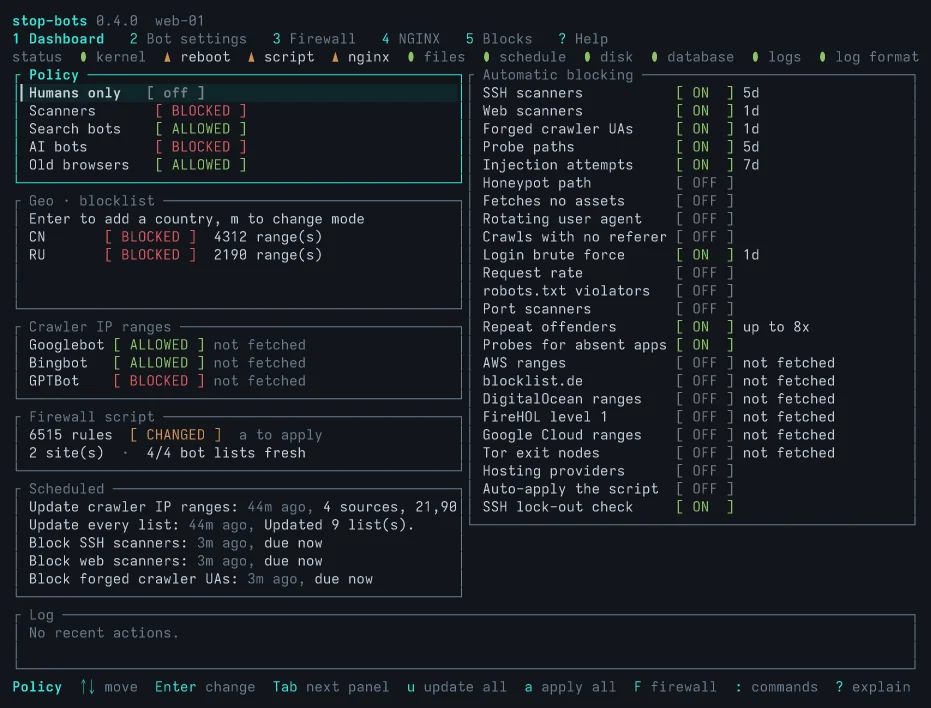
Uma TUI e uma CLI que ajudam você a configurar seu servidor para bloquear bots maliciosos sem se esconder atrás de uma CDN. É uma interface sofisticada para o seu servidor web existente (nginx, Apache, Traefik ou NPMplus) e seu firewall (nftables ou iptables). Para aqueles de nós que não querem se esconder atrás do Cloudflare e entregar a uma única empresa as chaves de todos os reinos.
Ele protege você de duas maneiras:
Ele tenta evitar que você faça algo autodestrutivo. Você sempre verá as mudanças
primeiro antes de aplicá-las, e pode usar a flag --dry-run para segurança extra. Mas suspeito
que eventualmente você queira habilitar o auto-apply, por conveniência. Por isso, o aplicativo também tenta
não bloquear você. Endereços IP com logins SSH bem-sucedidos nunca são bloqueados, as configurações do servidor web
são sempre testadas antes da aplicação e ele tenta reconhecer aplicativos rodando atrás de proxies HTTP e
adapta as regras de detecção dinâmica aos aplicativos.
Botão vermelho grande: sudo stop-bots uninstall all
O restante deste readme foi escrito pela IA. Fique à vontade para pedir à sua própria IA para resumi-lo, não me importo.
A instalação não inicia nada, e nada é escrito até você aplicar. Na primeira aplicação, com as configurações com que um novo banco de dados começa:
E isto é o que é escrito e onde:
| O quê | Onde |
|---|---|
| A regra de bloqueio | dentro do bloco server de cada site, entre # BEGIN stop-bots e # END stop-bots |
Arquivos que a regra precisa, quando uma configuração exige um (robots.txt, rate limiting) | /etc/stop-bots/nginx/ e o conf.d do NGINX (para Apache, /etc/stop-bots/apache/ e conf-enabled) |
| No Traefik, ambos | um arquivo próprio, stop-bots.yml, no diretório que o file provider do Traefik lê; nenhum arquivo seu é editado |
| No NPMplus, ambos | um bloco em custom_nginx/server_http.conf, que todo host NPMplus inclui, uma linha em custom_nginx/http_top.conf, e seus próprios arquivos em custom_nginx/stop-bots/; os arquivos de host que o NPMplus escreve nunca são editados |
| O script do firewall | /etc/stop-bots/firewall.next.nft (ou .next.sh para iptables), copiado para firewall.nft após a aplicação; ele só toca sua própria tabela inet stop_bots |
| Configurações, bloqueios e o motivo de cada um existir | /var/lib/stop-bots/db.sqlite3 |
Aqui está sudo stop-bots batch --dry-run --diff em um banco de dados novo e um NGINX com um único site,
resumido (o padrão real de user-agent tem algumas centenas de nomes):
Dry run: nothing is downloaded, scanned, written, applied or recorded. Against the database as it is, `batch` would:
NGINX: 1 file(s) would change:
  /etc/nginx/sites-enabled/example.com
Firewall (nftables): 0 rule(s), 0 kernel entries; no applied script at /etc/stop-bots/firewall.nft yet, so all of it is new
lockout check passed: the SSH log was read, and no connected client would be blocked
would write 0 rule(s) to /etc/stop-bots/firewall.next.nft; not applied — review it, then apply it (“Apply everything” or `stop-bots render-firewall --apply`)
--- /etc/nginx/sites-enabled/example.com
+++ /etc/nginx/sites-enabled/example.com
@@ -1,4 +1,10 @@
 server {
+    # BEGIN stop-bots (DO NOT EDIT)
+    if ($http_user_agent ~* "AgentReadinessScanner|AIScan|ArgusScanner|…|xAI-Grok|zmap-proxy-probe") {
+        return 403;
+    }
+    # END stop-bots
+
     listen 443 ssl;
     server_name example.com;
     root /var/www/example.com;
--- /etc/stop-bots/firewall.nft (does not exist)
+++ /etc/stop-bots/firewall.next.nft
@@ -0,0 +1,29 @@
+#!/usr/sbin/nft -f
+# Generated by stop-bots 0.2.0. Not executed automatically — review, then run
+# with: nft -f <this file>
…
+add table inet stop_bots
+delete table inet stop_bots
+add table inet stop_bots
+add chain inet stop_bots bot_block { type filter hook input priority -1; policy accept; }
…
No Debian ou Ubuntu, a partir do repositório APT:
curl -fsSL https://ivankovic.github.io/stop-bots/key.gpg \
  | sudo tee /usr/share/keyrings/stop-bots.gpg > /dev/null
echo "deb [signed-by=/usr/share/keyrings/stop-bots.gpg] \
https://ivankovic.github.io/stop-bots stable main" \
  | sudo tee /etc/apt/sources.list.d/stop-bots.list
sudo apt update && sudo apt install stop-bots
Ou cargo install stop-bots com Rust 1.88 ou mais recente, ou um binário estático para x86_64 ou
aarch64 Linux a partir das releases do GitHub,
cada um com um checksum e uma atestação de proveniência de build
(verificar um download).
A instalação não inicia nada.
É testado em Debian e Ubuntu com systemd, e NGINX, Apache, Traefik ou NPMplus. Precisa de nft, ou iptables-restore e ip6tables-restore, para o firewall. O Caddy não é
suportado.
O NGINX é o padrão. Num host Apache, indique-o uma vez e ative o mod_rewrite, no qual os
bloqueios são escritos:
sudo stop-bots set-web-server apache
sudo a2enmod rewrite
O suporte ao Apache é mais recente que o do NGINX e foi testado no layout do Debian e do Ubuntu
(/etc/apache2). Alguns recursos são exclusivos do NGINX, incluindo o rate limiting.
Em um host Traefik 3, aponte-o para o diretório que o file provider do Traefik lê e instrua o log de acesso do Traefik a manter o user agent, que ele descarta por padrão e que a maioria dos detectores precisa:
sudo stop-bots set-web-server traefik --root /etc/traefik/dynamic
sudo stop-bots set-log-paths --access-log /var/log/traefik/access.log
# In Traefik's static config
accessLog:
  filePath: /var/log/traefik/access.log
  fields:
    headers:
      names:
        User-Agent: keep
        Referer: keep







