
 duggytuxy/syswarden
Orquestrador de segurança Linux local ao host que aplica política nftables com telemetria HIDS/HIPS, feeds limitados de inteligência de ameaças, análise de logs WAAP fora de banda e alta disponibilidade autenticada.




Defesa Linux. Seu host. Suas regras.
Defesa Linux local ao host com aplicação auditável e fail-closed.
Site | Documentação | Compilar a partir do código-fonte | Roteiro
O SysWarden é um orquestrador de segurança Linux de código aberto que combina uma política nftables autoritativa, telemetria do host, listas de inteligência de ameaças, análise de logs WAAP fora de banda, alta disponibilidade autenticada e um painel de terminal nativo. Ele foi projetado para operadores que desejam uma única camada de defesa do host revisável, sem colocar outro proxy no caminho de dados da aplicação.
O SysWarden não é um proxy HTTP em linha, um sanitizador de tráfego nem um produto de certificação regulatória.
Versão atual do código-fonte: v4.10.4.
A versão estável mais recente é a v4.10.4, validada sob IVV (Integração, Verificação e Validação).
Use o guia de instalação,
o guia de recuperação histórica e remoção
e o registro de verificação de versão.
As versões intermediárias seguem o IVV; as gerações de Upgrade exigem IVVQ completo.
Compilações posteriores do código-fonte não herdam um veredito de versão publicado.
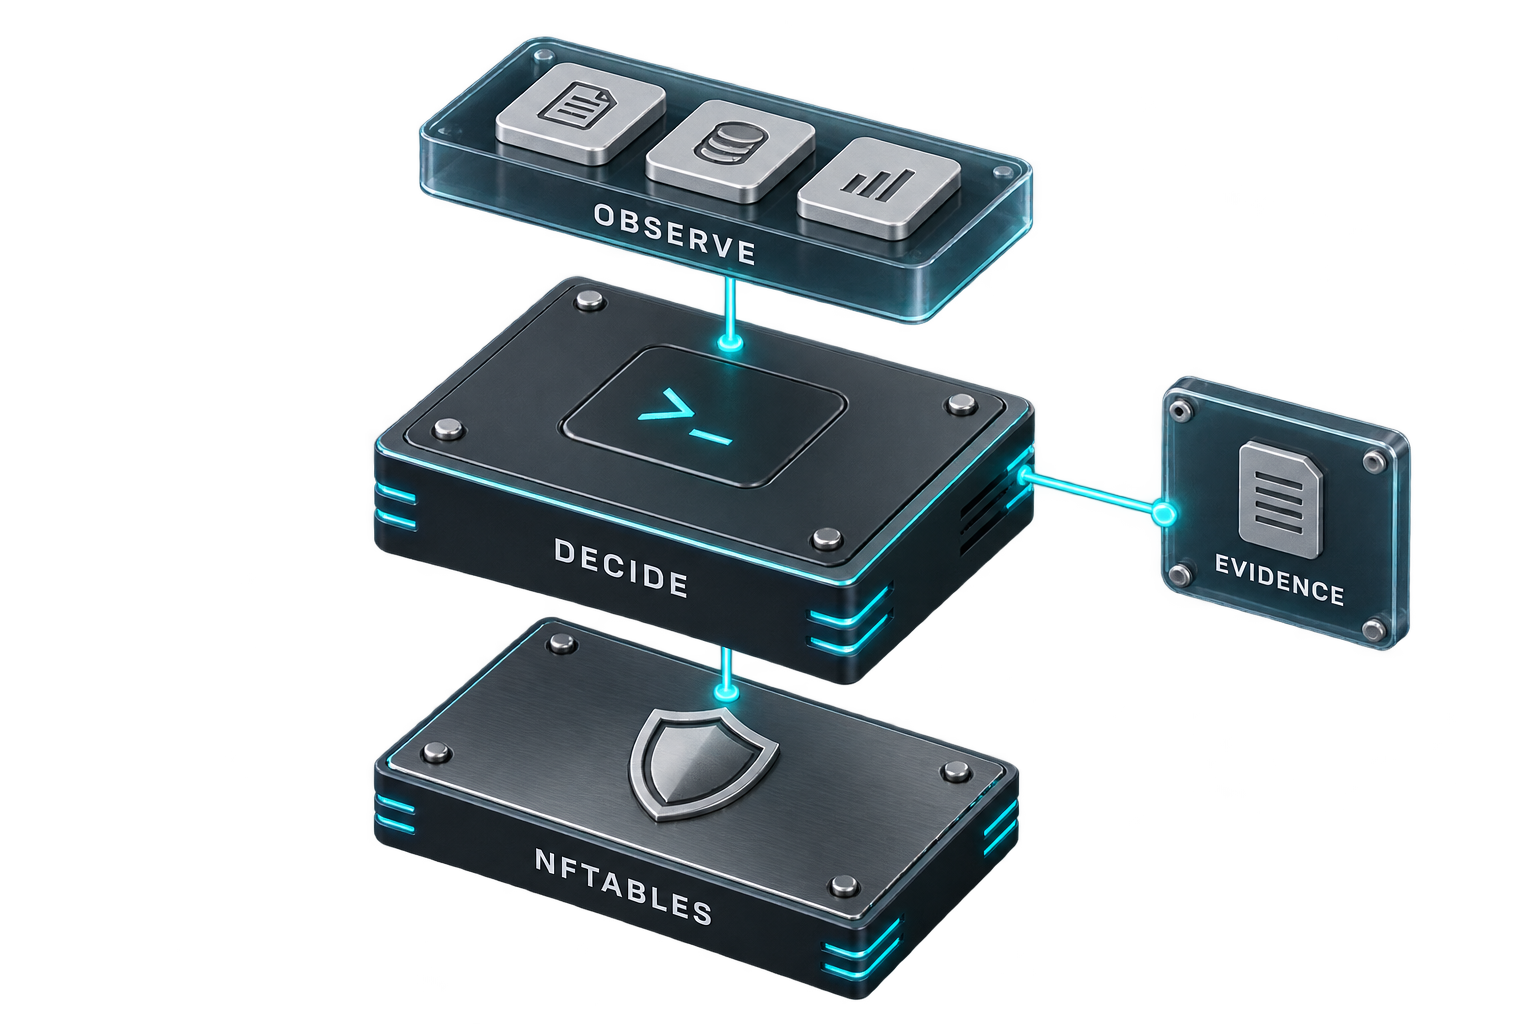
O SysWarden observa sinais do host, avalia a política do operador e aplica ações validadas por meio do nftables. Logs e evidências de versão ajudam os operadores a revisar o que foi observado e exercitado. Esta ilustração resume o modelo de defesa; cada capacidade individual permanece sujeita à sua versão e escopo documentados.
| Área | O que o SysWarden oferece |
|---|---|
| HIDS | Telemetria local do host, análise de logs de segurança e visibilidade de alertas |
| HIPS | Decisões de política validadas aplicadas por meio de regras nftables autoritativas |
| WAAP | Análise fora de banda de logs gravados por um serviço upstream suportado |
| Inteligência de ameaças | Listas locais canônicas e atualizações limitadas de feeds externos |
| Alta disponibilidade | TLS 1.3, autenticação bearer e sincronização com escopo de par |
| Operações | CLI e TUI locais, configuração modular, auditoria e controles de ciclo de vida |
| Cadeia de suprimentos | Pacotes Linux com checksum, metadados de atualização assinados e evidências de lançamento |
Use o plugin opcional de integração com BunkerWeb para conectar eventos de segurança suportados do BunkerWeb à aplicação no host do SysWarden por meio da API HTTPS autenticada. O guia de integração cobre configuração e compatibilidade. Siga os pré-requisitos específicos da versão antes de habilitar a sincronização ou o HA v2.
A versão estável v4.10.4 publica um software bill of materials SPDX legível por máquina, syswarden-sbom.spdx.json, para revisão de dependências. Um SBOM é um inventário, não uma declaração de ausência de vulnerabilidades.
SHA256SUMS.txt verifica a integridade do pacote em relação ao inventário baixado.
Autentique o manifesto de atualização assinado com Ed25519 com uma chave de lançamento confiável de forma independente
antes de instalar um pacote baixado manualmente. A
orientação ao operador
explica o verificador existente, seus pré-requisitos de confiança e a distinção
entre autenticação de pacote e o inventário SBOM.






