

aws-vault
 99designs/aws-vault
Um cofre para armazenar e acessar credenciais da AWS com segurança em ambientes de desenvolvimento
cloud-infrastructure-securitygeneral-purpose-utilitiesencryption-decryption-tools+5
9.0k
99designs/aws-vaultUm cofre para armazenar e acessar credenciais da AWS com segurança em ambientes de desenvolvimento
 soufianecyber/quantum-safe-migration
Enterprise-grade toolkit to audit and migrate legacy infrastructure to hybrid post-quantum cryptography (PQC).
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

 ndaal_open_source/ndaal_public_auditd
Conjunto de regras do Linux Auditd com as melhores práticas, com 14.956 regras mapeadas ao MITRE ATT&CK, role de implantação Ansible e ferramentas de…
 niffyhunt/codeguard-copilot
Copiloto de segurança com IA que detecta vulnerabilidades enquanto você programa. Verificação de segurança em tempo real, explicações educativas e…
 0sec-labs/0
The multiplayer AI offensive security OS - open, self-improving, extensible. Find, verify, and fix vulnerabilities.
 dmdhrumilmistry/security-harness
Harness de revisão estática de segurança de aplicações multiagente para agentes de codificação com IA: mapeia bases de código, caça classes de…
 valtersit/wordpress-cve-scanner
Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
 mondoohq/cnspec
An open source, cloud-native security to protect everything from build to runtime
 dev-sec/chef-mysql-hardening
Este cookbook do chef fornece configuração de segurança para o mysql.
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 navikt/cplt
Sandbox para agentes de codificação de IA. Executa Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose ou um shell simples dentro…
 nationwide-group-oss/cryptoptic
Scanner baseado em CodeQL que inventaria chamadas de funções criptográficas em repositórios e organizações do GitHub, produzindo um Cryptographic…
 vpierre/ndaal_public_sbom_auditor
Aplicação web offline de binário único que ingere SBOMs CycloneDX, SPDX e syft, executa um conjunto de scanners de CVE, enriquece os resultados com…
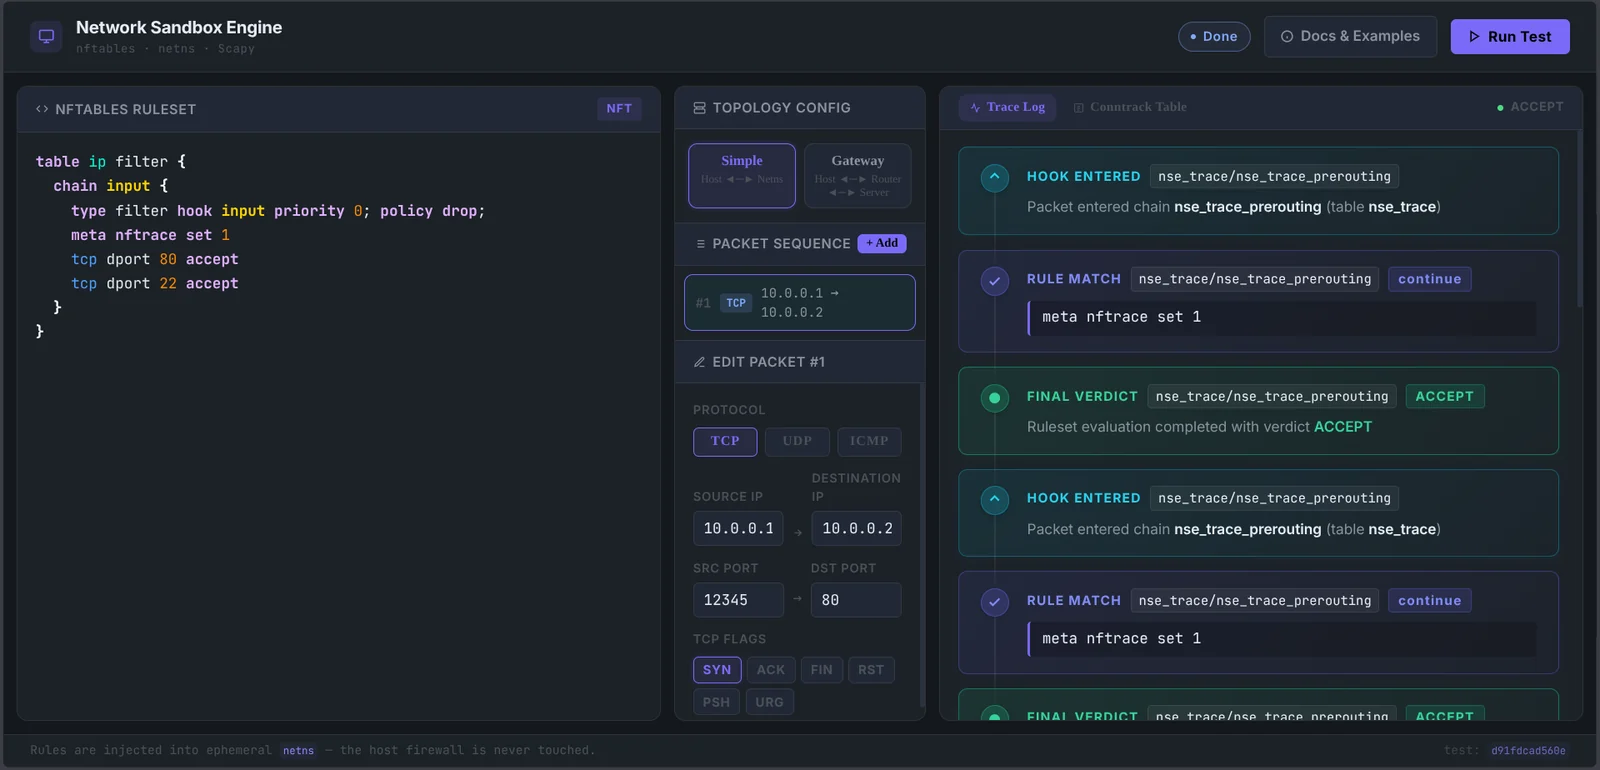 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 owasp/owasp-ctf-in-a-box
Kit de CTF OWASP auto-hospedado: uma máquina, uma organização gratuita no GitHub, sem dependências de nuvem
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 whgojp/javaseclab
Laboratório abrangente de vulnerabilidades Java com código vulnerável e corrigido, cenários de ataque, notas de auditoria de source/sink e orientação…