Kit de nível empresarial para auditar e migrar infraestrutura legada para criptografia pós-quântica (PQC) híbrida.

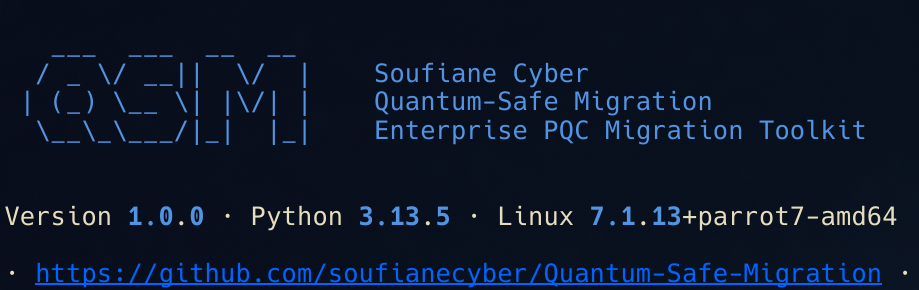


Um Toolkit de Migração para Criptografia Pós-Quântica para Nginx e OpenSSH.
O QSM é um toolkit de código aberto que audita configurações criptográficas legadas e as migra para criptografia pós-quântica híbrida (PQC). Ele tem como alvo o vetor de ameaça "Harvest Now, Decrypt Later" (HNDL) ao simular o impacto do Algoritmo de Shor e automatizar migrações híbridas em sistemas baseados em Debian.
⚠️ Princípio Arquitetural Estrito: O QSM nunca permite implantação puramente pós-quântica. Todas as operações impõem um Paradigma Híbrido combinando algoritmos clássicos e PQC (ECDSA P-256 + ML-DSA-65 para autenticação; X25519 + ML-KEM-768 para troca de chaves).
O QSM é uma prova de conceito funcional, não uma ferramenta de produção certificada. Leia esta seção com atenção antes de confiar nele em ambientes críticos.
O comando --simulate usa um modelo analítico simplificado para estimativa de
recursos do Algoritmo de Shor — não um circuito quântico compilado:
O(bits³)logical_qubits × 1000 (premissa de código de superfície)Isso produz estimativas de ordem de magnitude, não previsões precisas. Os requisitos reais de recursos de um CRQC dependem da profundidade do circuito, da fidelidade das portas, da sobrecarga de correção de erros e da arquitetura de hardware. Essas permanecem áreas de pesquisa ativa.
Os números de saída (por exemplo, "~99 dias para ECC-256") representam um limite inferior teórico sob as premissas declaradas, não uma medição em qualquer máquina existente. Nenhum Computador Quântico Criptograficamente Relevante (CRQC) existe hoje.
O comando --migrate aplica patches em arquivos de configuração para injetar
conjuntos de cifras híbridas. Ele não:
liboqs ou oqs-providerVocê deve garantir que o oqs-provider esteja instalado e carregado para que os
nomes de cifras injetados sejam respeitados. Teste todas as migrações em um ambiente
que não seja de produção primeiro.
O QSM foi verificado em:
tests/)Ele não foi submetido a testes de estresse em escala, sob carga ou em ambientes diversos. Trate-o como uma implementação de referência e adapte-o à sua infraestrutura.
O QSM tem como alvo os padrões NIST finalizados:
| FIPS | Algoritmo | Uso no QSM |
|---|---|---|
| FIPS 203 | ML-KEM | Troca de chaves (ML-KEM-768) |
| FIPS 204 | ML-DSA | Autenticação (ML-DSA-65) |
Terminologia: "Kyber" e "Dilithium" eram os codinomes pré-padronização usados durante a competição do NIST. Os padrões finalizados usam ML-KEM e ML-DSA, respectivamente. O QSM usa os nomes padronizados em toda a documentação.
O QSM foi criado para ser executado de forma adaptativa em diferentes ambientes:
liboqs para aplicar patches nas camadas de configuração de forma atômica
com lógica de rollback verificada por checksum.# Clone and enter the vault
git clone https://github.com/soufianecyber/Quantum-Safe-Migration
cd Quantum-Safe-Migration
# Initialize virtual environment
python3 -m venv venv
source venv/bin/activate
# Install dependencies
pip install -r requirements.txt
python3 qsm.py --preflight
# 1. Run Quantum Attack Simulation on target assets
python3 qsm.py --simulate --target example.com
python3 qsm.py --simulate --keyfile ./test_legacy_key.pem

# 2. Preview Hybrid Migration Block (Safe Dry-Run)
python3 qsm.py --migrate --target nginx --config ./dummy_nginx.conf --dry-run

# 3. Apply Production Migration (Requires Sudo)
sudo venv/bin/python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf
sudo venv/bin/python3 qsm.py --migrate --target sshd --config /etc/ssh/sshd_config

# 4. Atomic Rollback Checksum Restoration
sudo venv/bin/python3 qsm.py --rollback --target /etc/nginx/nginx.conf
sudo python3 qsm.py --preflight
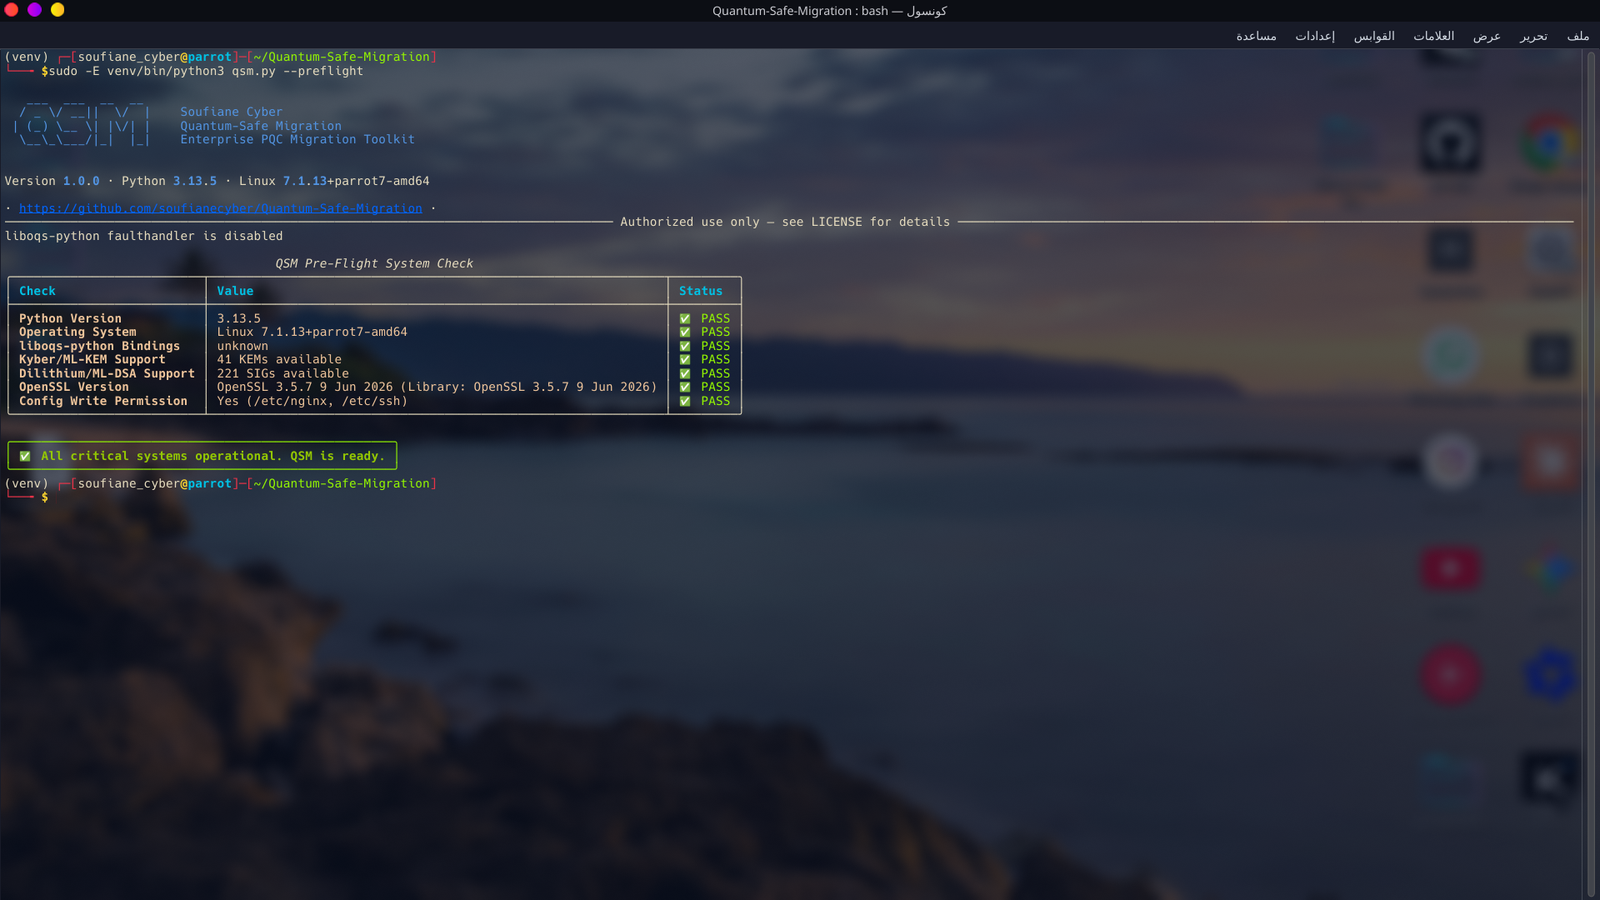
Valida a versão do Python, os bindings do liboqs, a disponibilidade de ML-KEM/ML-DSA e o OpenSSL.
python3 qsm.py --simulate --target google.com
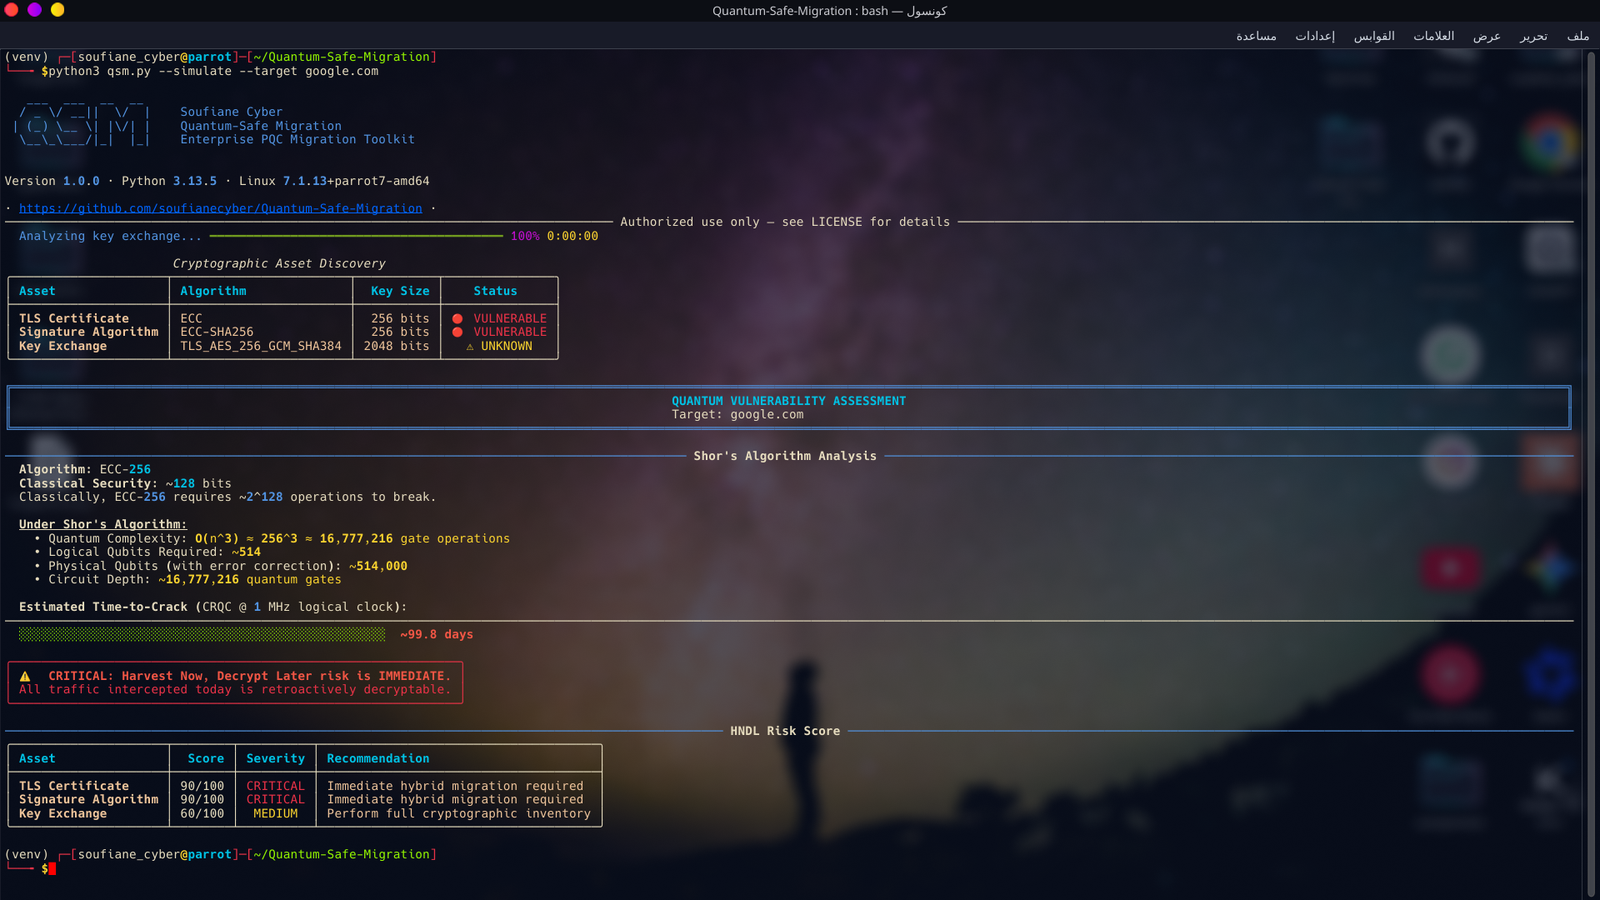
Detecta ECC-256 em google.com e calcula o tempo de quebra do Algoritmo de Shor.
sudo python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf --dry-run
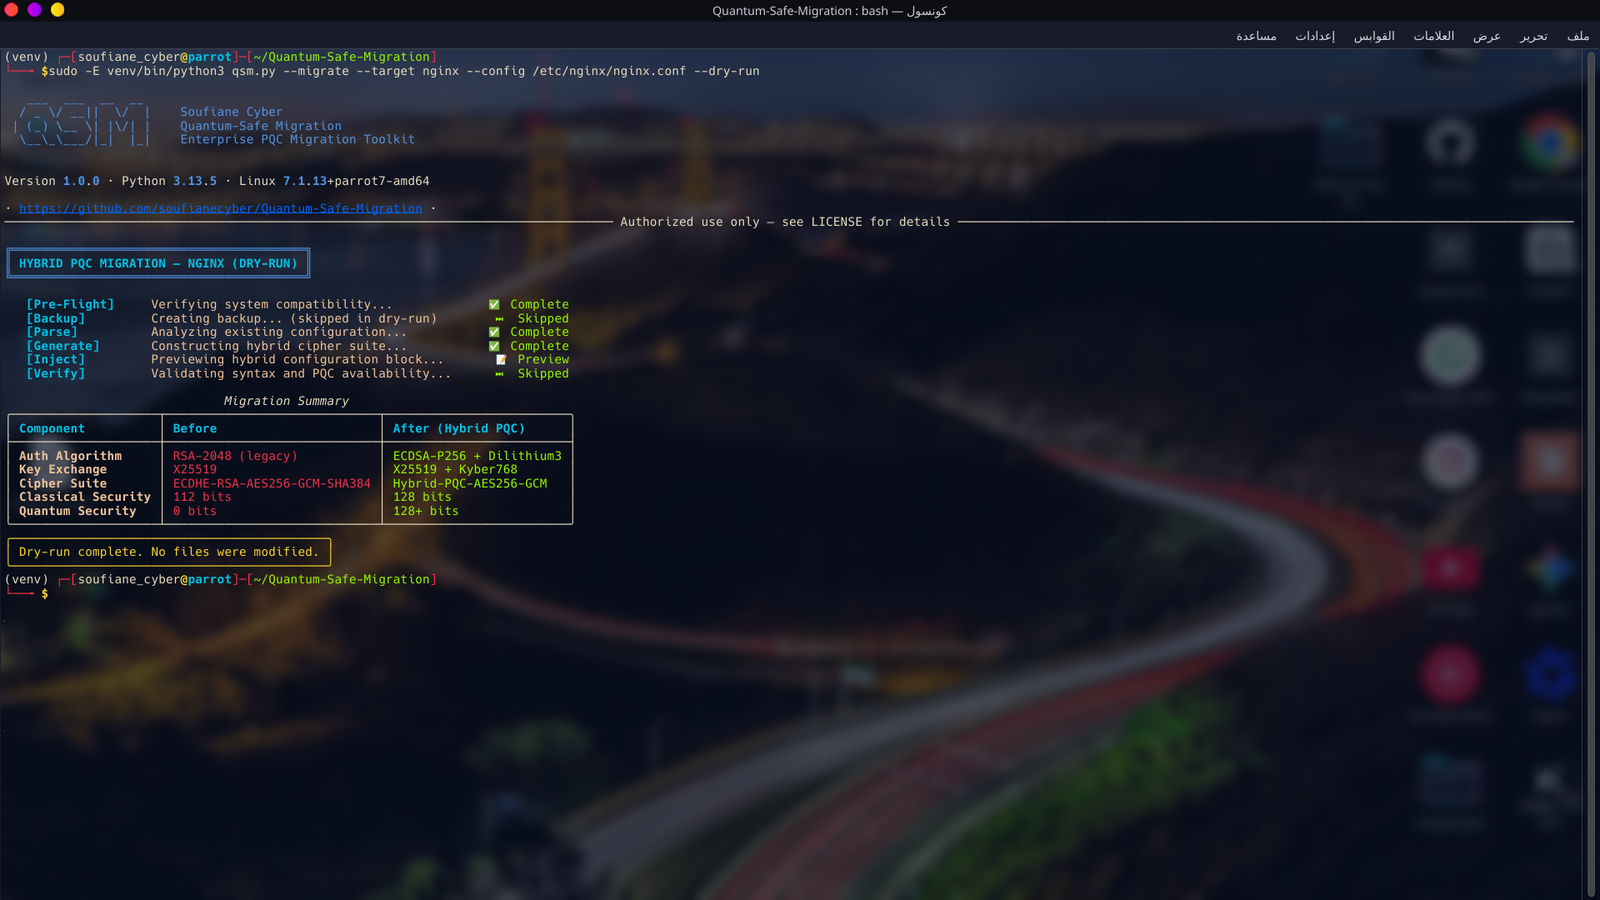
Prévia da injeção de conjunto de cifras híbrido — nenhum arquivo modificado.
Distribuído sob a Licença MIT. Consulte LICENSE para detalhes.
Aviso legal: Este kit de ferramentas foi criado exclusivamente para fins de testes autorizados e verificação de migração de infraestrutura.
Soufiane Cyber