
kli-ex
 gmh5225/kli-ex
Windows ड्राइवरों के लिए विस्तारित kernel lazy importer जो runtime पर APIs को resolve करता है, एन्क्रिप्टेड और कैश्ड import नामों के साथ, ताकि static…
defensive-toolspersistence-mechanismsreverse-engineering+4
34
gmh5225/kli-exWindows ड्राइवरों के लिए विस्तारित kernel lazy importer जो runtime पर APIs को resolve करता है, एन्क्रिप्टेड और कैश्ड import नामों के साथ, ताकि static…
 gmh5225/kprocterminator
विंडोज़ कर्नेल ड्राइवर जो किसी सिस्टम पर विशिष्ट प्रक्रियाओं को समाप्त करने के लिए डिज़ाइन किया गया है
 praetorian-inc/caeruleus
Linux/BlueZ पर Bluetooth Low Energy सुरक्षा परीक्षण के लिए एकल Go बाइनरी: स्कैन, GATT की गणना, पढ़ें/लिखें/सूचित करें, विशेषताओं को फ़ज़ करें, और…
 frida/frida-gum
C में लिखी गई क्रॉस-प्लेटफ़ॉर्म इंस्ट्रुमेंटेशन और इंट्रोस्पेक्शन लाइब्रेरी

 vqkro/ultrasploiter
एक ही बाइनरी जो एक पोर्ट स्कैनर, पूर्ण Exploit-DB इंडेक्स (47k प्रविष्टियाँ) और चलाने योग्य एक्सप्लॉइट मॉड्यूल को एक टूल में समाहित करती है। Rust में…
 lzwhehe/benign-instruction-bench
Re-evaluating prompt-injection detectors on LLM agent tool outputs (paper draft, scripts, scores)
 sliverarmory/sliver-gui
Sliver C2 फ्रेमवर्क के लिए क्रॉस-प्लेटफ़ॉर्म Electron GUI, जो सत्र और बीकन डैशबोर्ड, पेलोड जनरेशन, लिसनर, लूट और क्लाउड डिप्लॉयमेंट प्रबंधन प्रदान…
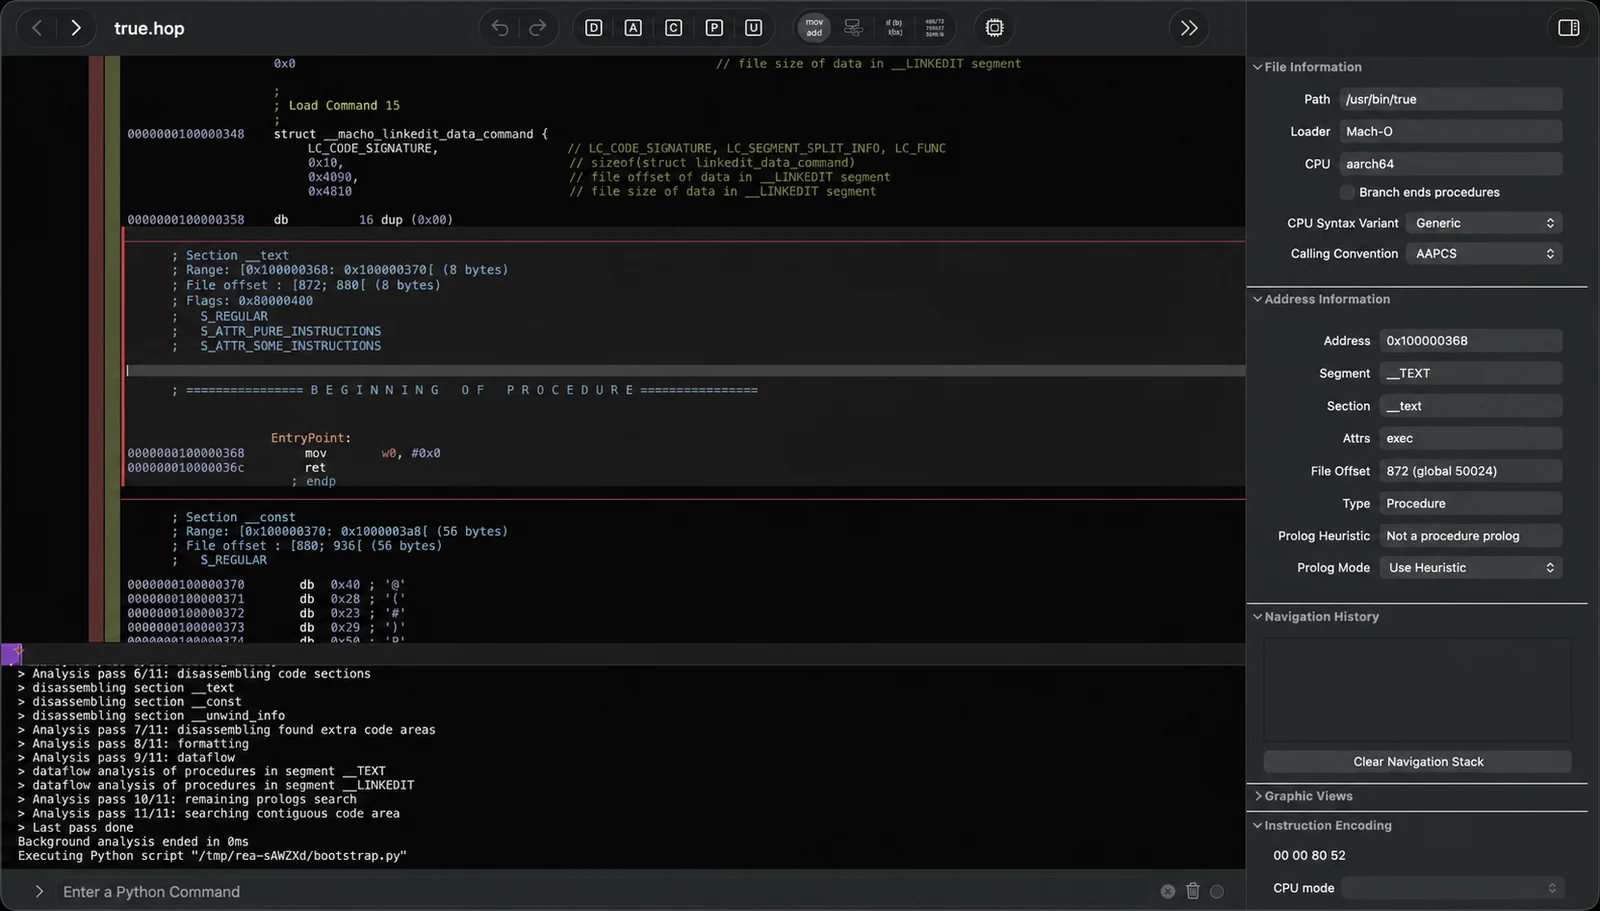 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 xf1les/fsop-finder
Binary Ninja प्लगइन जो नियंत्रण प्रवाह और स्टैक पॉइंटर को हाइजैक करने में सक्षम FSOP कोड पथों के लिए glibc libio को स्कैन करता है, जो हीप…
 modzero/burp-responseclusterer
बर्प प्लगइन जो प्राप्त प्रतिक्रियाओं का अवलोकन दिखाने के लिए प्रतिक्रियाओं को क्लस्टर करता है
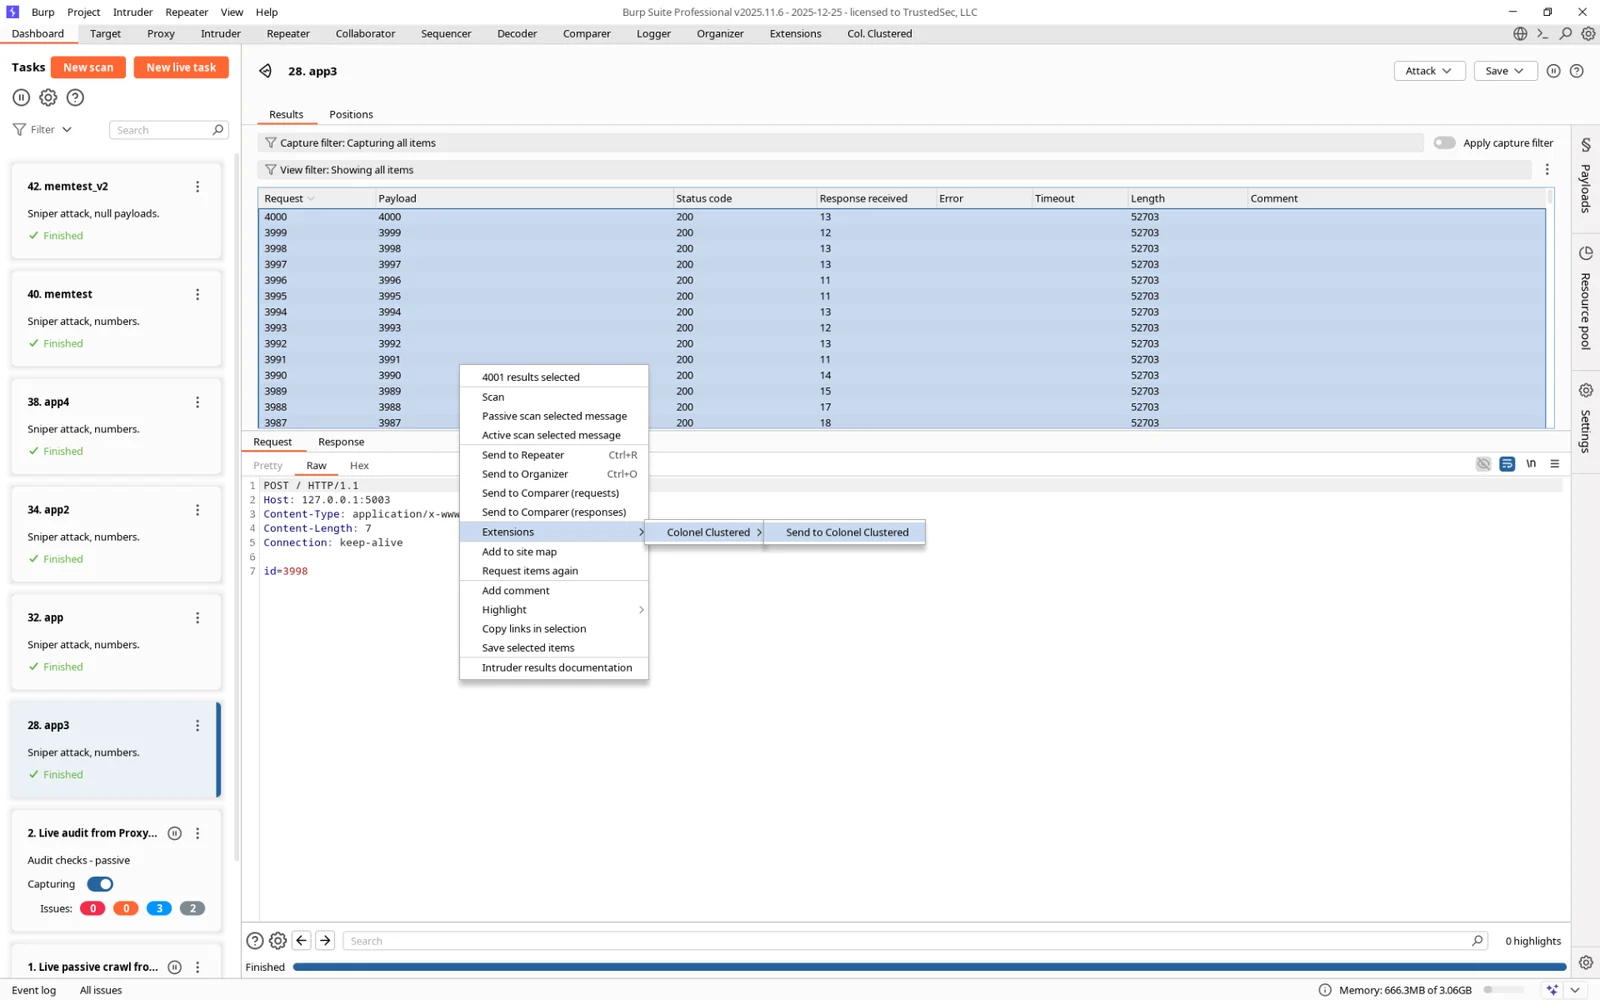 hoodoer/colonelclustered
एक Java Burp Plugin जो सर्वर प्रतिक्रियाओं की वास्तविक सामग्री के आधार पर आउटलेयर्स/समूहों की पहचान करने के लिए प्रतिक्रियाओं पर टेक्स्ट क्लस्टरिंग…
 pentagridsec/pentagridresponseoverview
Response Overview Extension for BurpSuite - प्रतिक्रिया निकायों को समूहीकृत करके विदेशी प्रतिक्रियाएँ खोजें
 praetorian-inc/capability-sdk
साझा Go SDK जो सुरक्षा स्कैनर के लिए एक मानक क्षमता इंटरफ़ेस परिभाषित करता है, जिसमें बहु-प्रारूप फाइंडिंग आउटपुट (टर्मिनल, JSON, NDJSON, Markdown,…
 portswigger/active-scan-plus-plus
Burp Suite एक्सटेंशन जो होस्ट हेडर हमलों, XXE, कोड इंजेक्शन, और Shellshock तथा Log4Shell जैसे ज्ञात CVE के लिए जाँच के साथ सक्रिय और निष्क्रिय…
 d0ge/xsw
XML सिग्नेचर रैपिंग Burp Suite एक्सटेंशन
 saml-toolkits/ruby-saml
SAML Service Provider पक्ष के SSO को लागू करने वाली Ruby लाइब्रेरी, जो authn अनुरोधों, प्रतिक्रिया सत्यापन, XML हस्ताक्षर जाँच और IdP मेटाडेटा…
 d0ge/websocketturbointruder
WebSocket संदेशों को कस्टम Python कोड के साथ फ़ज़िंग करने के लिए Burp Suite एक्सटेंशन, जो कई इंजन, HTTP मिडलवेयर रूटिंग और प्रतिक्रिया विश्लेषण का…
 hackvertor/repeat-strike
Burp Suite एक्सटेंशन जो IDOR और एक्सेस-कंट्रोल खामियों का पता लगाने के लिए AI-जनित regex strike नियमों का उपयोग करता है, फिर बड़े पैमाने पर समान…