

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
repeat-strike — Burp Suite एक्सटेंशन जो IDOR और एक्सेस-कंट्रोल खामियों का पता लगाने के लिए AI-जनित regex strike नियमों का उपयोग करता है, फिर बड़े पैमाने पर समान समस्याओं को खोजने के लिए प्रॉक्सी इतिहास को स्कैन करता है। | Kitploit
उपकरण/GitHubGitHub/hackvertor/repeat-strike
वेब भेद्यता स्कैनरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंगAI सुरक्षा
GitHubhackvertor/repeat-strike

repeat-strike

424411 साल पहलेKitploit द्वारा समीक्षित

Burp Suite एक्सटेंशन जो IDOR और एक्सेस-कंट्रोल खामियों का पता लगाने के लिए AI-जनित regex strike नियमों का उपयोग करता है, फिर बड़े पैमाने पर समान समस्याओं को खोजने के लिए प्रॉक्सी इतिहास को स्कैन करता है।
रिपॉजिटरी देखें
साझा करें

Repeater Strike logo

Repeater Strike

Repeater Strike एक AI-संचालित टूल है जो आपके Repeater अनुरोधों का विश्लेषण करके IDOR और अन्य कमज़ोरियों को उजागर करने में मदद करता है। यह आपके द्वारा परीक्षण किए जा रहे अनुरोधों और प्रतिक्रियाओं के आधार पर स्वचालित रूप से लक्षित regular expressions उत्पन्न करता है। एक बार कमज़ोरी का पता चलने पर, ये regexes आपके proxy history पर लागू किए जाते हैं ताकि आपके पूरे ट्रैफ़िक में समान समस्याओं की तेज़ी से पहचान की जा सके, जिससे आपको अपने निष्कर्षों को बढ़ाने और समय बचाने में मदद मिलती है।
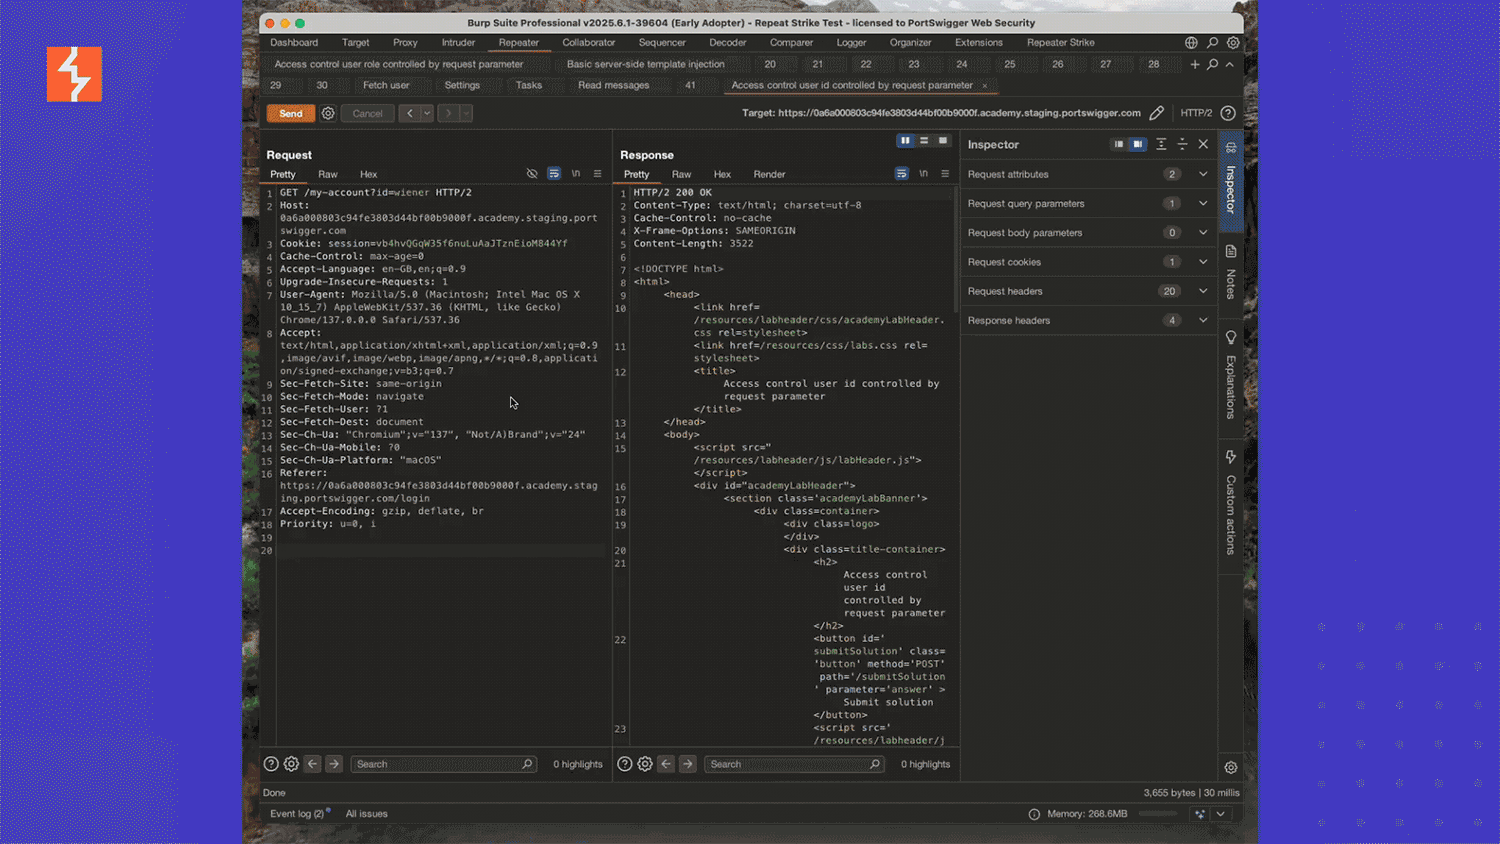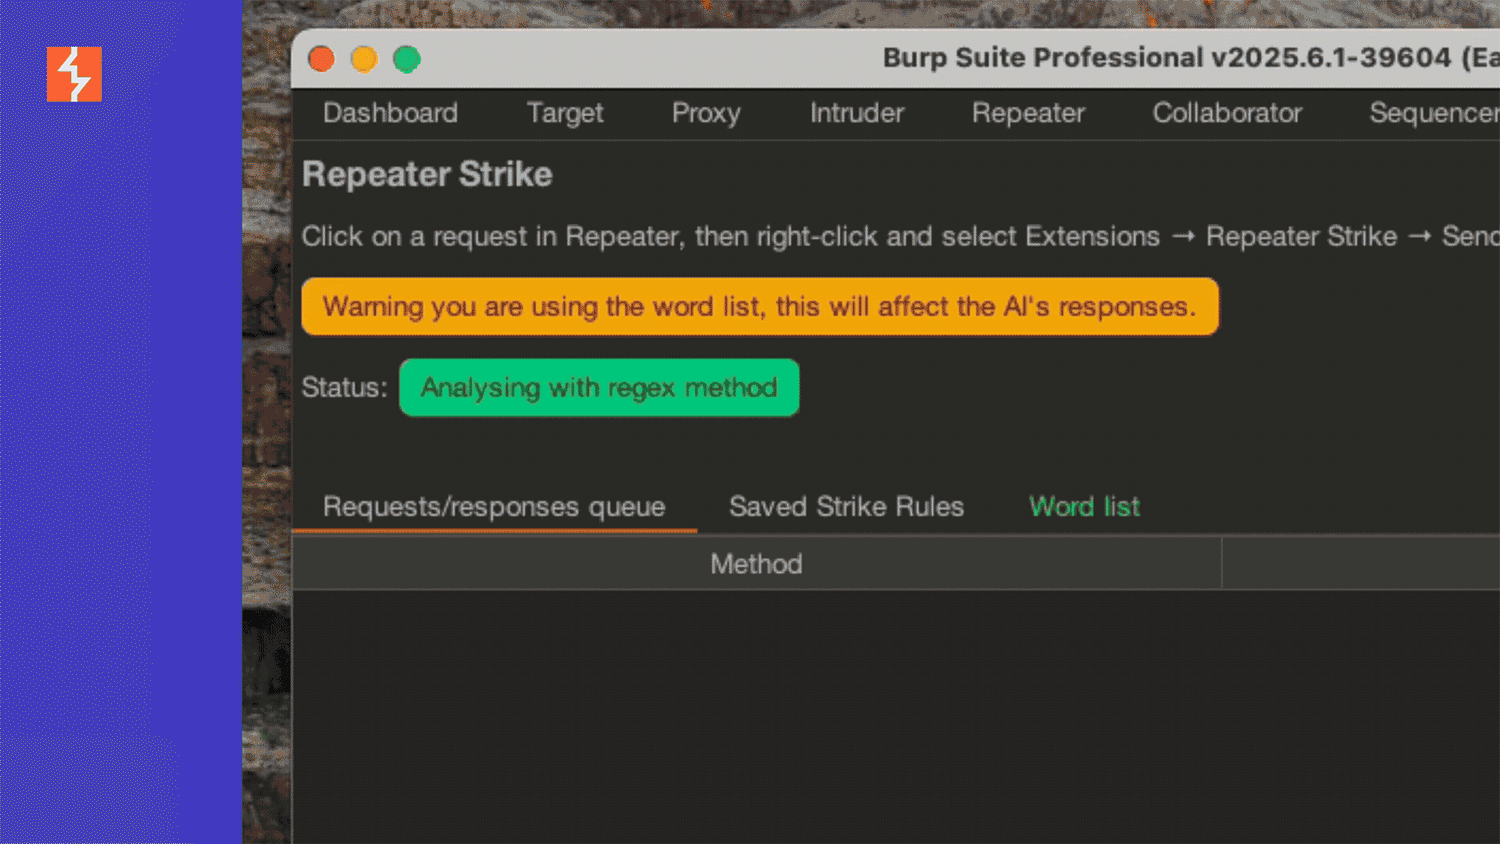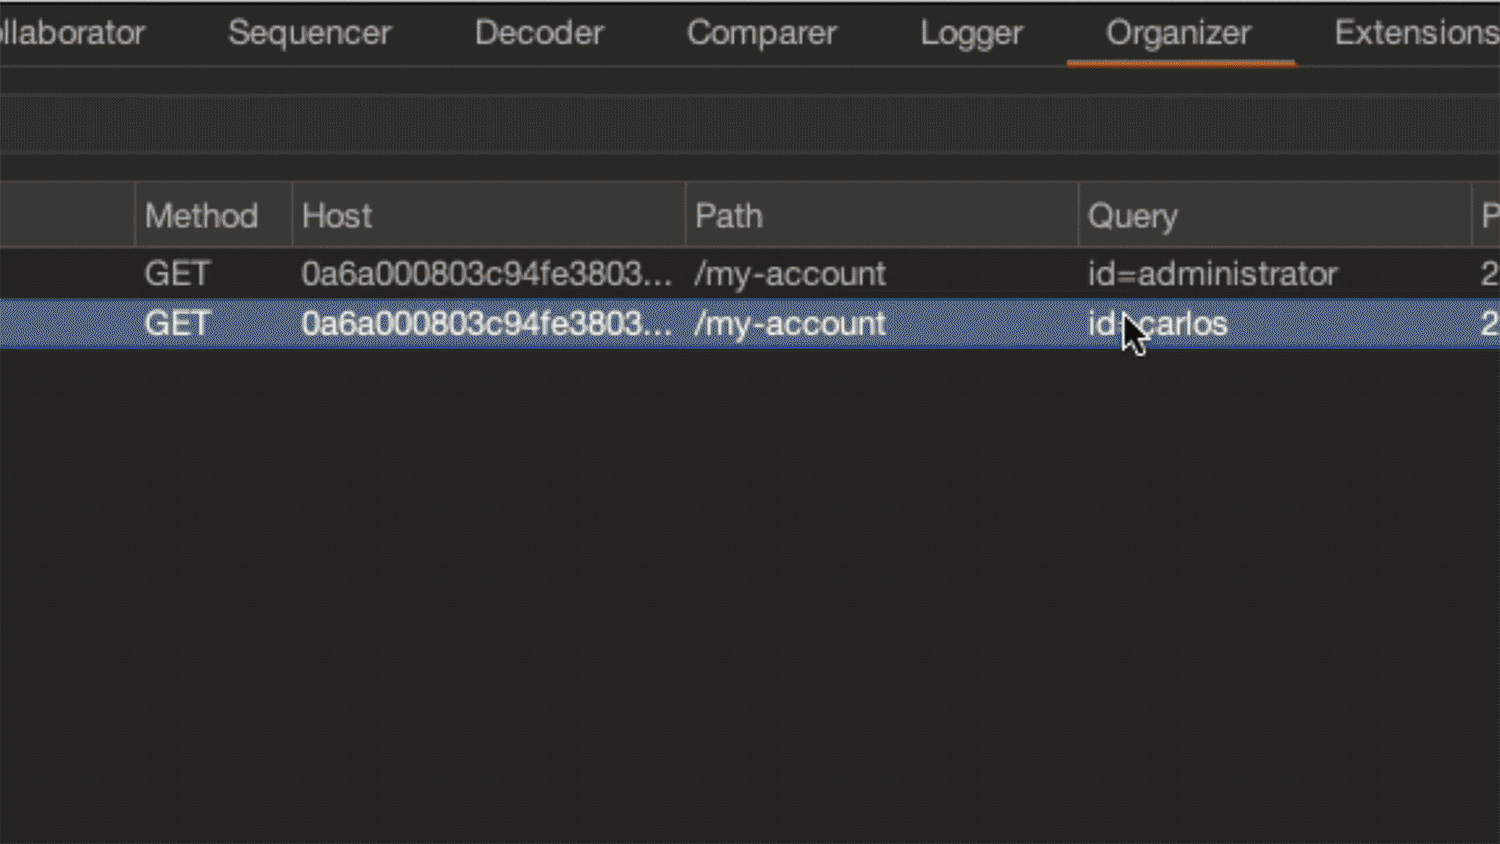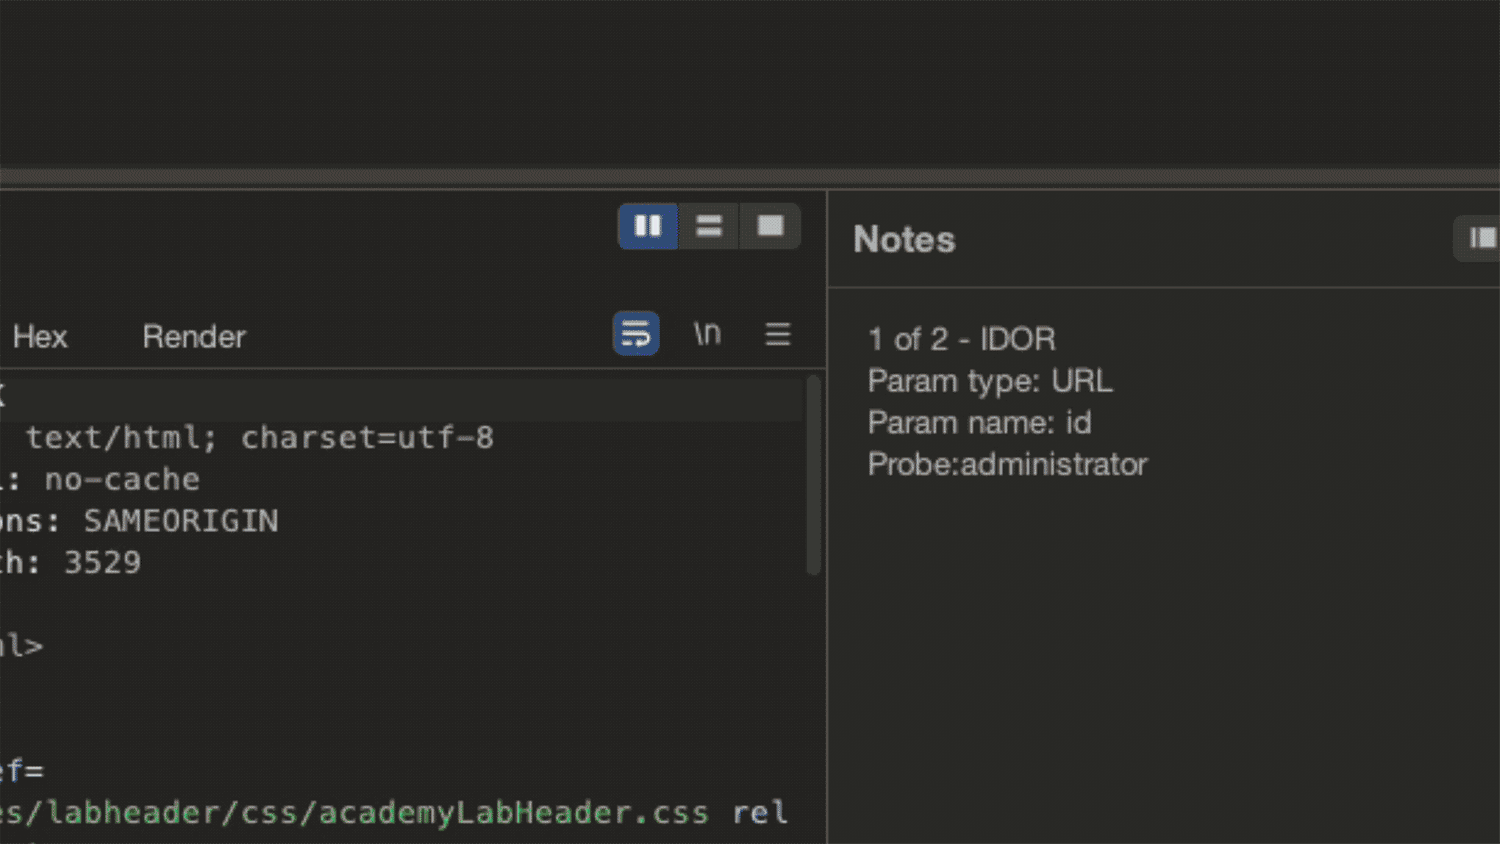
Repeater Strike Demo

Installation instructions

Burp Suite Professional में, Extensions->BApp store पर जाएँ और Repeater Strike खोजें। installation बटन पर क्लिक करें और फिर installed टैब पर जाएँ, फिर Repeater Strike चुनें और Extension टैब में "Use AI" चेकबॉक्स को चिह्नित करें।
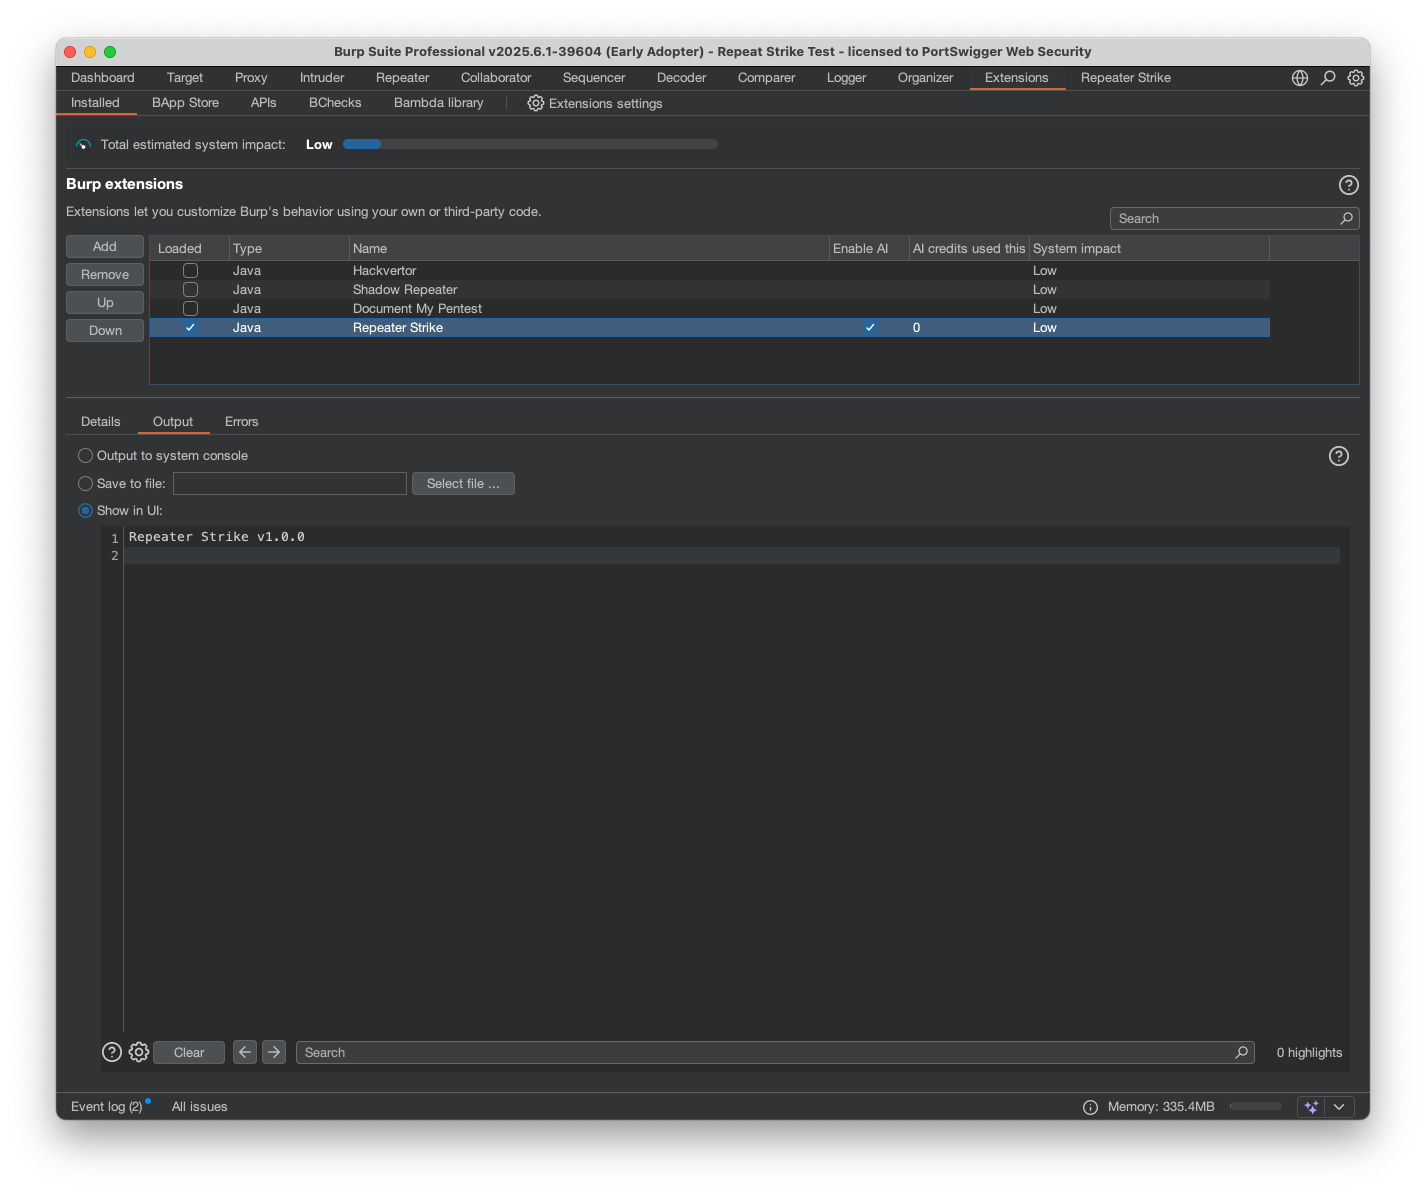
Installation screen

How to use

Repeater में उस लक्ष्य की पहचान करें जिसका आप परीक्षण करना चाहते हैं। आप इस Academy Lab को एक परीक्षण मामले के रूप में उपयोग कर सकते हैं: Academy Lab

  1. Burp के ब्राउज़र में Academy lab खोलें और दिए गए क्रेडेंशियल्स का उपयोग करके लॉग इन करें।
  2. API key नोट करें और proxy के माध्यम से अनुरोध को Repeater में भेजें।
  3. Repeater में, host पर एक अनुरोध करें, फिर right-click → Extensions → Repeater Strike → Send to Repeater Strike पर क्लिक करें।
  4. Repeater Strike टैब में, Word list उप-टैब खोलें और Populate with default word list पर क्लिक करें।
  5. Requests/Responses queue उप-टैब पर स्विच करें और Generate Strike Rule पर क्लिक करें।
  6. Using AI Regex चुनें; यदि सफल हो, तो Strike Rule सहेजें, और यह proxy history को स्कैन करेगा।

सहेजे गए Strike Rules को "Saved Strike Rules" टैब में संपादित करें और "Run Strike rule on proxy history" बटन का उपयोग करके कभी भी proxy history को स्कैन करें।

Settings

Extension टैब → Extensions settings → Repeater Strike में Repeater Strike को कॉन्फ़िगर करें। यहाँ, आप proxy data scan सीमाएँ, request/response/image कैप सेट कर सकते हैं, और Repeater अनुरोध भेजते समय स्वचालित Strike Rules और proxy history स्कैनिंग सक्षम कर सकते हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    317
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    305
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





