
shadow-repeater
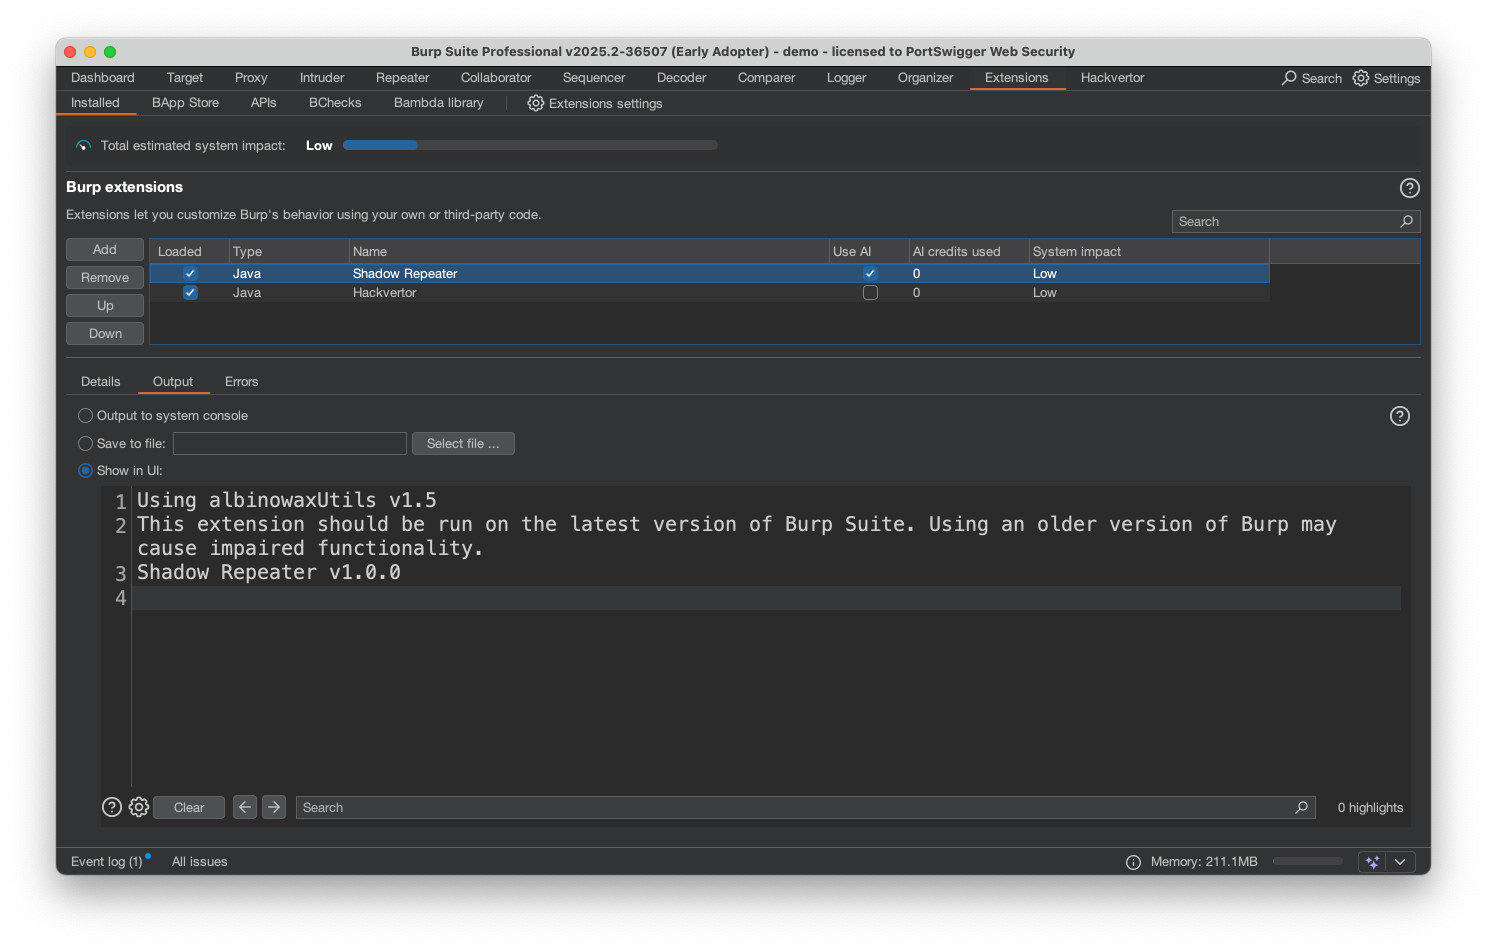
Burp Suite Repeater एक्सटेंशन जो स्वचालित रूप से पेलोड को म्यूटेट करता है और पाथ ट्रैवर्सल, SQL इंजेक्शन, XSS, और अन्य वेब कमजोरियों को उजागर करने के…

Burp Suite Repeater एक्सटेंशन जो स्वचालित रूप से पेलोड को म्यूटेट करता है और पाथ ट्रैवर्सल, SQL इंजेक्शन, XSS, और अन्य वेब कमजोरियों को उजागर करने के…

Burp Suite एक्सटेंशन के नमूने जो Montoya API को प्रदर्शित करते हैं, जिनमें HTTP और proxy handlers, कस्टम scan checks, Intruder payloads, WebSocket…

Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.

डिबगिंग और रनटाइम विश्लेषण के लिए स्टैटिकली कंपाइल किए गए ARM बाइनरीज़

Reddit OSINT उपयोगकर्ता नाम से। इंडेक्स किए गए पोस्ट, टिप्पणियाँ, हटाई गई और लाइव सामग्री, गतिविधि पैटर्न, उजागर पहचानकर्ता, और एक समग्र एक्सपोज़र…

KEPServerEX की एंटी-डीबगिंग तकनीकों को निष्क्रिय करें

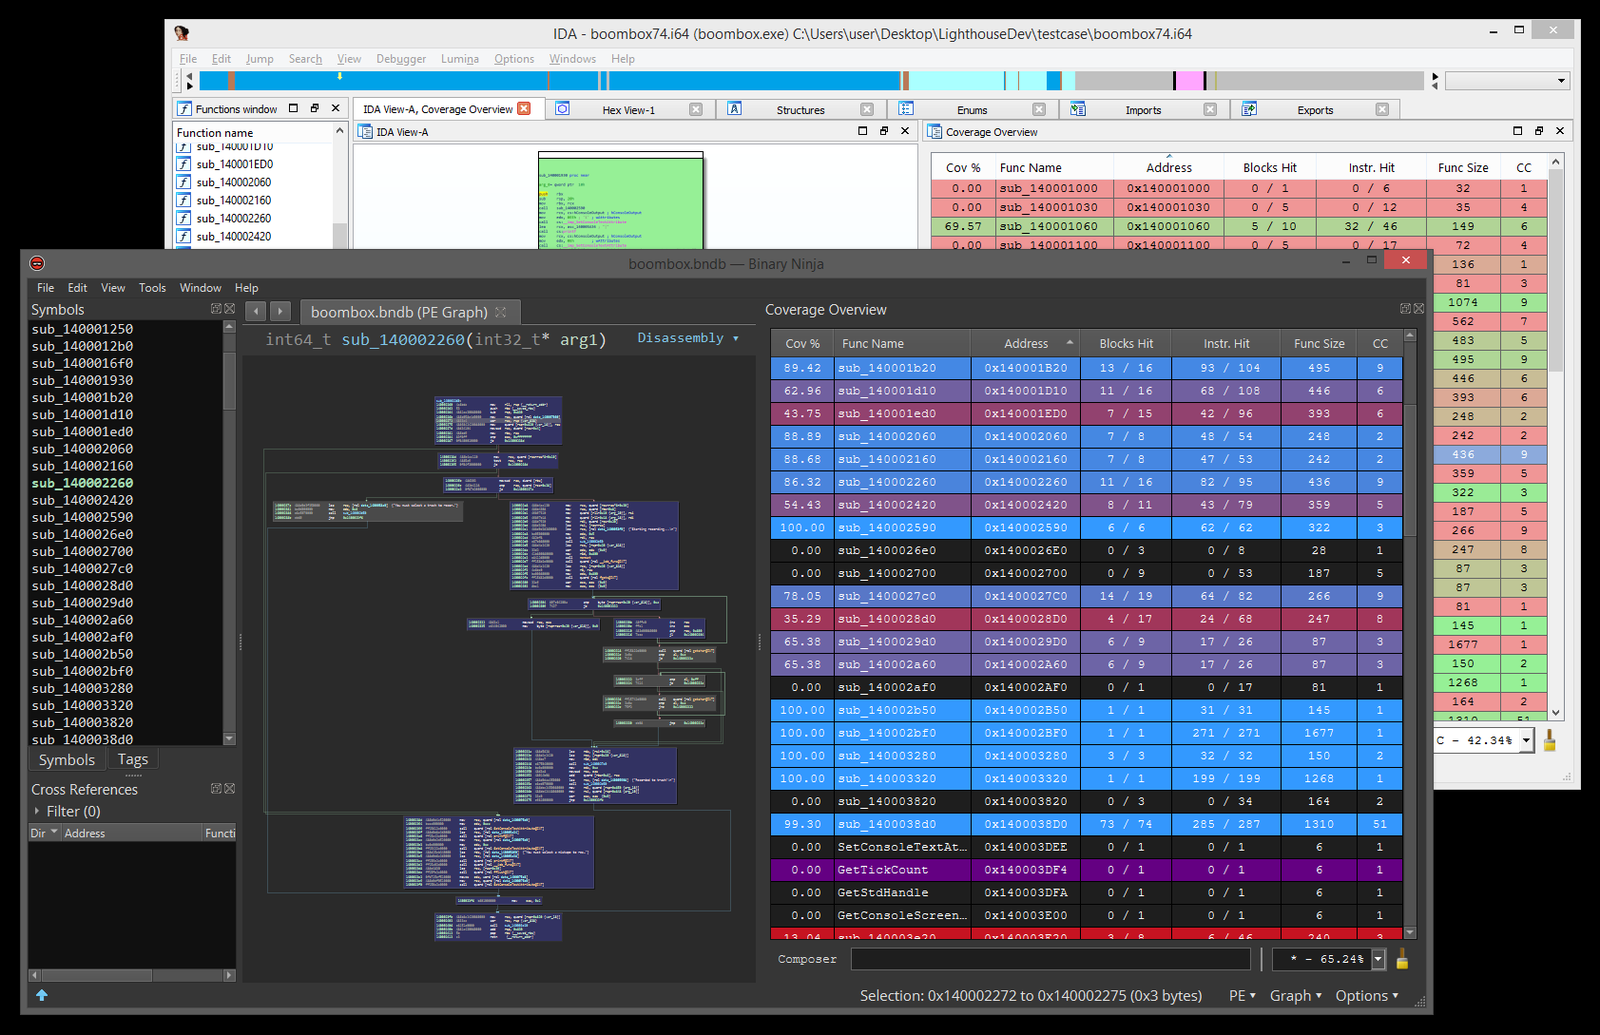
रिवर्स इंजीनियरों के लिए एक कवरेज एक्सप्लोरर

Windows, macOS, Linux और Android के लिए बाइनरी, कवरेज-गाइडेड फ़ज़र

Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…

मानक-अनुरूप HTML फ़िल्टर जो PHP में लिखा गया है

Zero Day Initiative सम्मेलन प्रस्तुतियों, श्वेतपत्रों, और शोषण तकनीकों तथा प्रकटीकरण निष्कर्षों को कवर करने वाले भेद्यता अनुसंधान प्रकाशनों का संग्रह।

8-14 वर्णों के Hashcat मास्क, पेंटेस्टिंग के दौरान क्रैक किए गए 3.2 मिलियन NTLM हैश के विश्लेषण पर आधारित

अगला स्तर 100% Python ऑब्फस्केटर।

Donut obfuscator samples से inner payloads को extract और decrypt करता है, loader shellcode signatures को detect करके, DONUT_INSTANCE structure को…

AWS क्रेडेंशियल सेट से जुड़ी अनुमतियों की गणना करें

AWS WAF v2 लॉग्स को CloudWatch, S3 और सैंपलिंग API से ब्राउज़ और रीप्ले करने के लिए टर्मिनल UI, जिसमें YAML फ़िल्टरिंग, ऑथ डिटेक्शन और curl/ब्राउज़र…

Valgrind के VEX IR के लिए Python बाइंडिंग्स।

DFIR और OSINT Python स्क्रिप्ट्स का संग्रह, जो दुर्भावनापूर्ण LNK सैंपल्स को पार्स करने, MHTML से OLE ऑब्जेक्ट्स निकालने, और फ़िशिंग साइटों की तलाश…