

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Triage-CVE-2021-44228-Log4Shell-Log4j- — लक्ष्य ज्ञात हमलों का ट्रायेज करना और यह सीखना है कि सुरक्षा टीमें कितनी जल्दी प्रतिक्रिया देती हैं। | Kitploit
उपकरण/GitHubGitHub/probablysecure/triage-cve-2021-44228-log4shell-log4j-
भेद्यता विश्लेषणलर्निंग और शिक्षाघटना प्रतिक्रियालैब और अभ्यास
GitHubprobablysecure/triage-cve-2021-44228-log4shell-log4j-

Triage-CVE-2021-44228-Log4Shell-Log4j-

लक्ष्य ज्ञात हमलों का ट्रायेज करना और यह सीखना है कि सुरक्षा टीमें कितनी जल्दी प्रतिक्रिया देती हैं।

रिपॉजिटरी देखें
264 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

ट्राइएज: CVE-2021-44228 (Log4Shell / Log4j)

इस लैब का लक्ष्य एक और प्रसिद्ध वास्तविक-दुनिया की कमजोरी, Log4Shell, का ट्राइएज करना था, जो हाल के वर्षों में सबसे व्यापक रूप से शोषित कमजोरियों में से एक है, क्योंकि प्रभावित लाइब्रेरी एंटरप्राइज़ सॉफ़्टवेयर में बहुत आम थी।

चरण 1: NVD में CVE खोलें

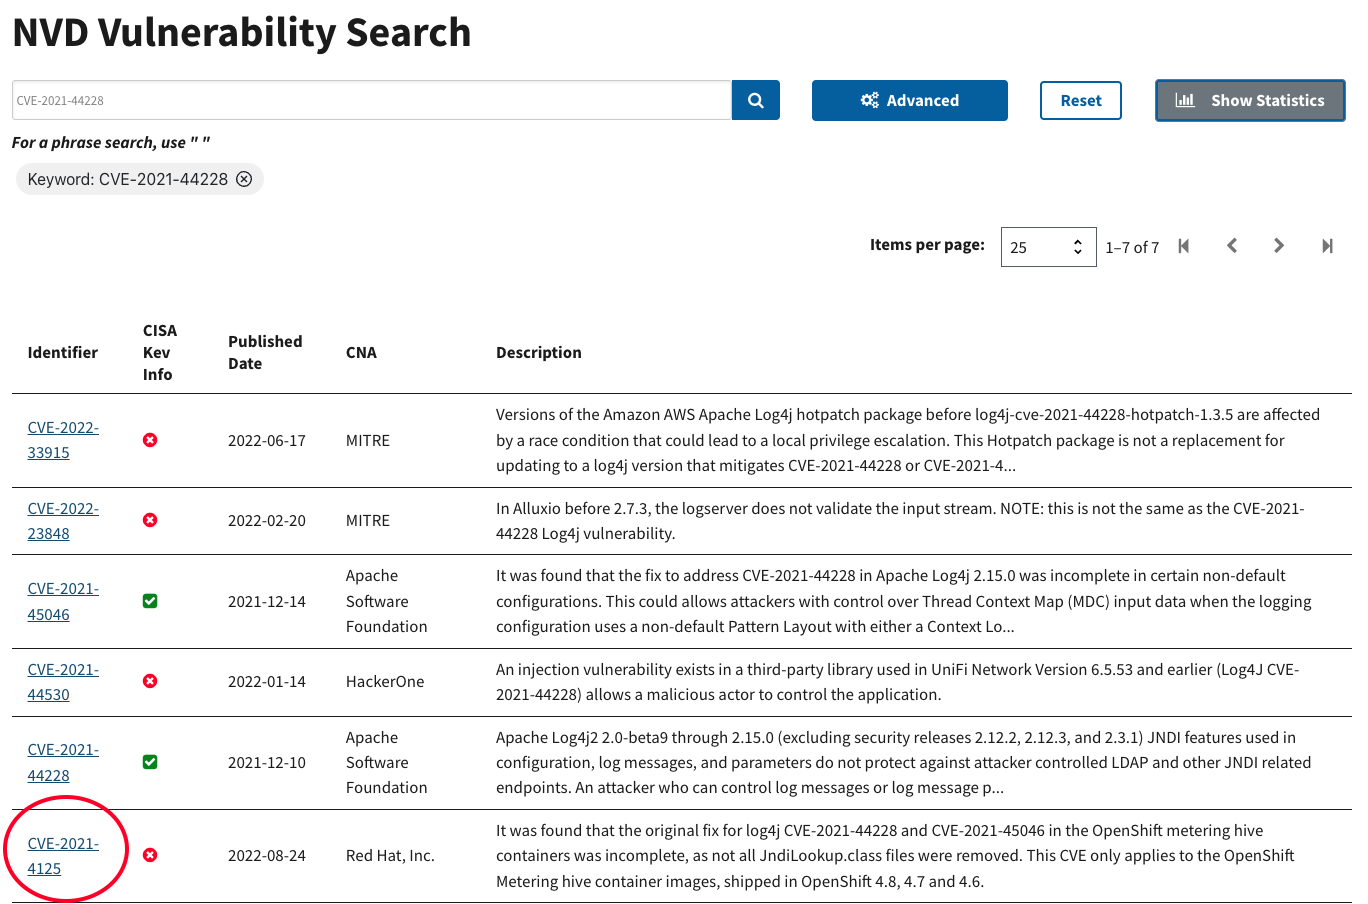
मैंने National Vulnerability Database पर जाकर CVE खोजा:

https://nvd.nist.gov/vuln/search#/nvd/home?resultType=records

मैंने CVE-2021-44228 खोजा और परिणाम पृष्ठ खोला।
image

चरण 2: एसेट और जोखिम की पहचान करें

विवरण पढ़ने के बाद, मैंने यह समझने के लिए कुछ बुनियादी प्रश्नों के उत्तर दिए कि वास्तव में क्या जोखिम में है:

  • किस प्रकार का सॉफ़्टवेयर प्रभावित है? Apache Log4j2, संस्करण 2.0-beta9 से 2.15.0 तक
  • वह सॉफ़्टवेयर आमतौर पर कहाँ चलता है? एक सर्वर पर
  • एंटरप्राइज़ों में यह जोखिम भरा क्यों है? हमलावर JNDI का उपयोग करके हमलावर-नियंत्रित LDAP सर्वर तक पहुँचकर मनमाना कोड निष्पादित कर सकते हैं

चरण 3: CVSS आधार स्कोर और वेक्टर स्ट्रिंग दर्ज करें

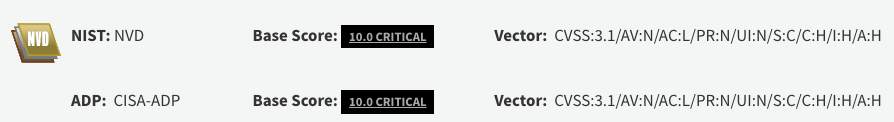
मैंने पृष्ठ पर सूचीबद्ध CVSS स्कोर और वेक्टर स्ट्रिंग पाई:
image

चरण 4: वेक्टर स्ट्रिंग का विश्लेषण करें

मैंने वेक्टर स्ट्रिंग को टुकड़े-टुकड़े करके देखा कि प्रत्येक भाग का वास्तव में क्या अर्थ है:

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
  • हमला वेक्टर (Attack Vector) - नेटवर्क (Network)
  • हमले की जटिलता (Attack Complexity) - निम्न (Low)
  • आवश्यक विशेषाधिकार (Privileges Required) - कोई नहीं (None)
  • उपयोगकर्ता सहभागिता (User Interaction) - कोई नहीं (None)
  • दायरा (Scope) - बदला हुआ (Changed)
  • गोपनीयता (Confidentiality) - उच्च (High)
  • अखंडता (Integrity) - उच्च (High)
  • उपलब्धता (Availability) - उच्च (High)

यह वेक्टर स्ट्रिंग जितनी खराब हो सकती है उतनी ही खराब है: कोई विशेषाधिकार आवश्यक नहीं, कोई उपयोगकर्ता सहभागिता नहीं, नेटवर्क के माध्यम से पहुँच योग्य, और यह कमजोर घटक के बाहर की चीज़ों को भी प्रभावित कर सकती है (दायरा: बदला हुआ)। यह संयोजन ही एक कारण है कि Log4Shell को उजागर होने पर इतना अत्यावश्यक और व्यापक मुद्दा माना गया था।

चरण 5: CWE श्रेणी खोजें

मैंने इस CVE के लिए NVD पृष्ठ पर Weakness Enumeration अनुभाग देखा।

सूचीबद्ध CWE है CWE-917: Improper Neutralization of Special Elements used in an Expression Language Statement। सीधे शब्दों में, इसका मतलब है कि सॉफ़्टवेयर इनपुट लेता है और उसे पहले ठीक से जाँचे बिना एक एक्सप्रेशन के भाग के रूप में evaluate करता है, जिससे हमलावर सामान्य लॉग संदेशों के माध्यम से दुर्भावनापूर्ण JNDI लुकअप घुसा सकते थे।
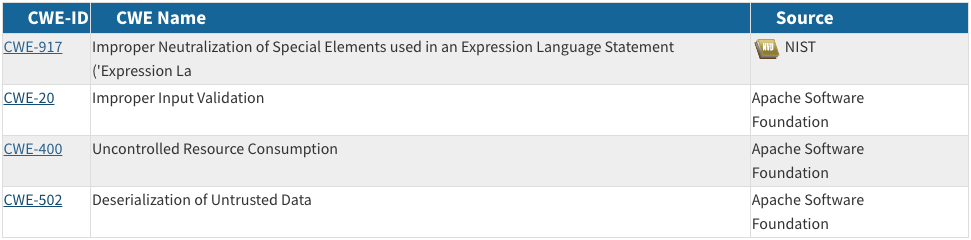
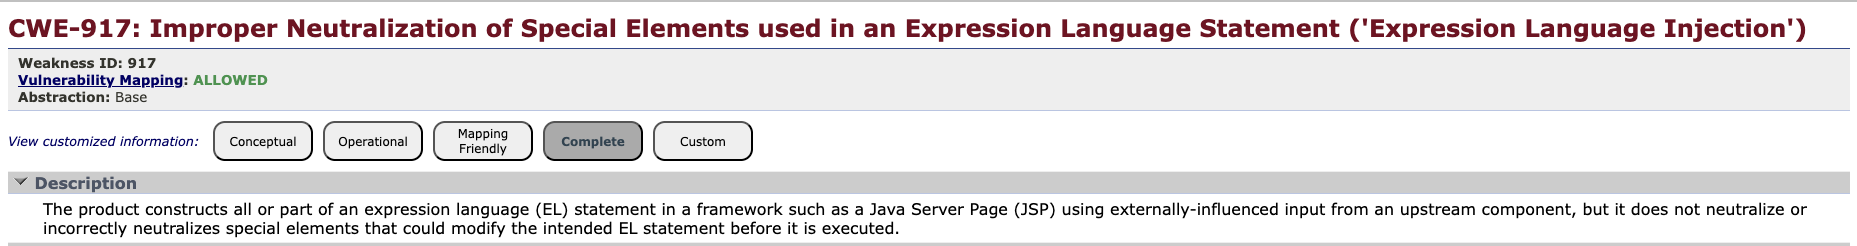
image image

चरण 6: एक जोखिम प्रश्न का उत्तर दें

मैंने विचार किया कि क्या मैं इसे दो अलग-अलग परिदृश्यों में उच्च या निम्न जोखिम मानूँगा।

परिदृश्य 1: कमजोर सॉफ़्टवेयर लाइव है और पहुँच योग्य है। उच्च जोखिम। यह कमजोरी हमलावर को EL (Expression Language) स्टेटमेंट्स तक पहुँचने और उन्हें संशोधित करने देती है, जो सीधे गोपनीयता और अखंडता को प्रभावित करती है।

परिदृश्य 2: कमजोर सॉफ़्टवेयर एक ऐसी मशीन पर स्थापित है जो बंद है और पहुँच योग्य नहीं है। निम्न जोखिम। यदि कमजोर सॉफ़्टवेयर तक किसी भी तरह नहीं पहुँचा जा सकता, तो गोपनीयता और अखंडता बरकरार रहती हैं, क्योंकि हमलावर के लिए उसके साथ interact करने का कोई तरीका नहीं है।

निष्कर्ष

अब तक मैंने जिन CVEs का ट्राइएज किया है, उनमें से यह इस बात के लिए अलग था कि हमलावर को इसे exploit करने के लिए कितना कम चाहिए — कोई विशेषाधिकार नहीं, कोई उपयोगकर्ता सहभागिता नहीं, केवल नेटवर्क पहुँच — साथ ही यह तथ्य कि यह कमजोरी घटक के अलावा अन्य प्रणालियों को भी प्रभावित कर सकती थी। यह एक अच्छा उदाहरण है कि Log4Shell ने सामने आने पर उद्योग भर में इतनी व्यापक भागदौड़ क्यों मचाई।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




