
 spectralzero/netscope
विंडोज़ के लिए ऑफ़लाइन-प्रथम नेटवर्क जांच और प्रतिक्रिया प्लेटफ़ॉर्म। pcap या लाइव कैप्चर को पूर्ण फोरेंसिक निर्णय में बदल देता है — हमले की कहानी, IOCs, निकाले गए क्रेडेंशियल्स, और एक-क्लिक प्रतिक्रिया — पूरी तरह से स्थानीय, कोई क्लाउड नहीं, कोई API कुंजी नहीं।

Windows के लिए ऑफ़लाइन-प्रथम नेटवर्क जाँच और प्रतिक्रिया प्लेटफ़ॉर्म।
NetScope सुरक्षा विश्लेषकों, घटना प्रतिक्रियाकर्ताओं और CTF खिलाड़ियों के लिए एक डेस्कटॉप एप्लिकेशन है। यह एक पैकेट कैप्चर (.pcap / .pcapng) या लाइव इंटरफ़ेस लेता है और उसे पूर्ण, साक्ष्य-समर्थित जाँच में बदल देता है — निर्णय, आक्रमण कहानी, समझौता संकेतक, निकाली गई लूट, और एक-क्लिक प्रतिक्रिया क्रियाएँ — पूरी तरह आपकी मशीन पर, बिना किसी क्लाउड सेवा और बिना भुगतान वाले API के।


आप Wireshark, Suricata और कुछ स्क्रिप्ट की मदद से इसमें से अधिकांश हाथ से कर सकते हैं — NetScope का काम उस सहसंबंध को एक ही बार में स्वचालित रूप से करना है, बिना कुछ भी आपकी मशीन से बाहर भेजे:
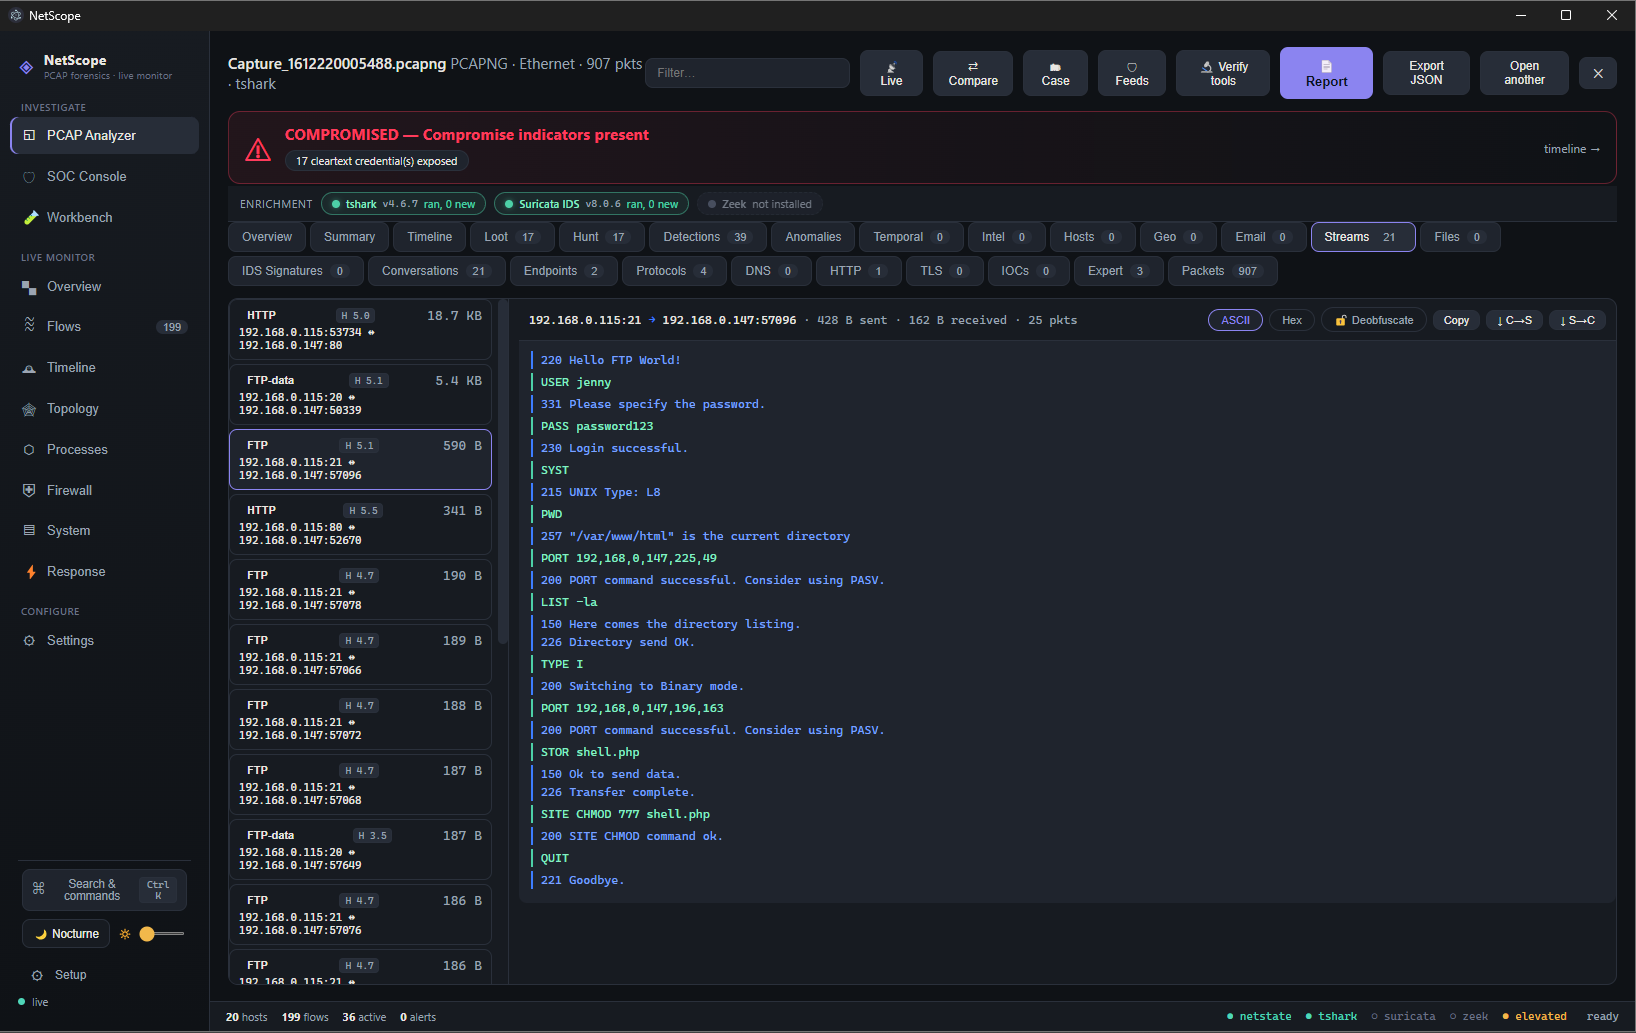
समझौता निर्णय बैनर के साथ स्ट्रीम पुनर्संयोजन — कैप्चर से पुनर्निर्मित एक FTP सत्र, उजागर क्लियरटेक्स्ट क्रेडेंशियल्स, और tshark + Suricata संवर्धन स्वचालित रूप से ऊपर परत किया गया:
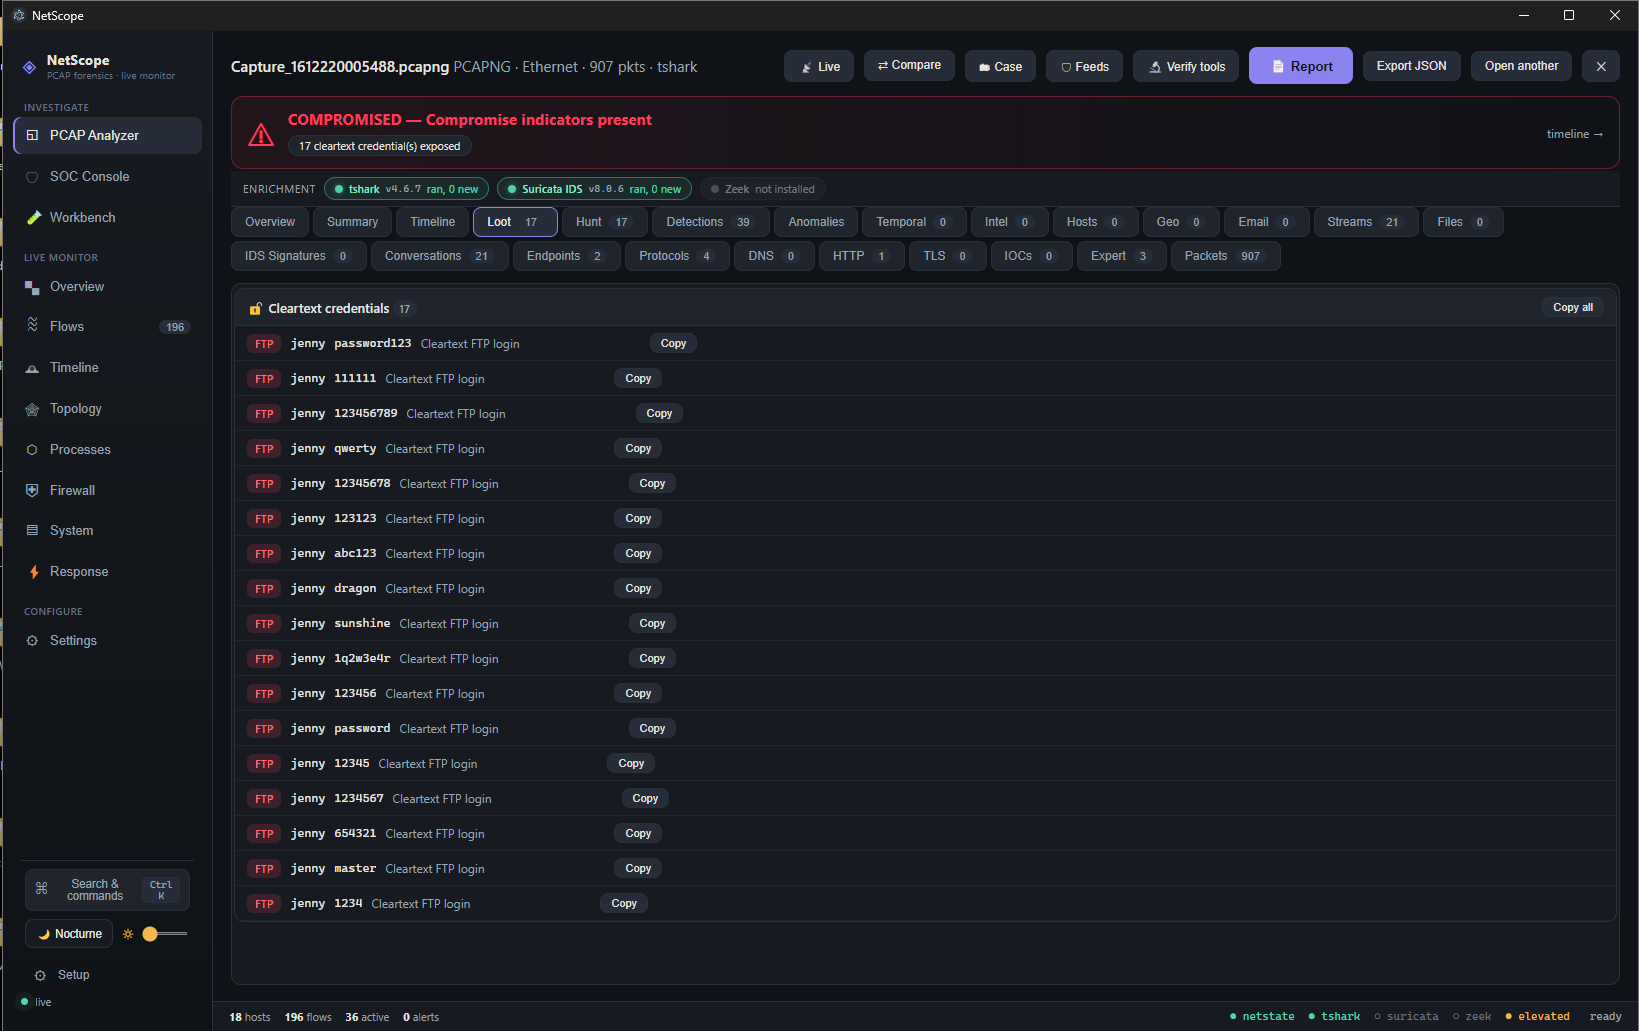
Loot टैब — कैप्चर से निकाली गई क्रेडेंशियल्स, हैश, कुंजियाँ और टोकन, प्रत्येक को एक-क्लिक कॉपी के साथ:
पहले से निर्मित Windows बाइनरी हर रिलीज़ के साथ संलग्न हैं:
| फ़ाइल | यह क्या है |
|---|---|
NetScope-Setup-<version>.exe | इंस्टॉलर। स्टार्ट-मेनू और डेस्कटॉप शॉर्टकट बनाता है। अनुशंसित। |
NetScope-Portable-<version>.exe | एकल पोर्टेबल निष्पादन योग्य। कोई इंस्टॉल नहीं — बस चलाएँ। |
NetScope-<version>-win.zip | ज़िप की गई एप्लिकेशन फ़ोल्डर। अनज़िप करें और NetScope.exe चलाएँ। |
पूर्ण इंस्टॉल और चलाने के निर्देश — स्रोत से चलाने सहित — INSTALL.md में हैं।
NetScope लॉन्च के समय प्रशासक अधिकार माँगता है। इसकी प्रतिक्रिया क्रियाओं (होस्ट फ़ायरवॉल नियम, प्रक्रिया समाप्ति, मेमोरी कैप्चर) के लिए उन्नत विशेषाधिकार आवश्यक है। शुरू होने पर आपको एक Windows UAC संकेत दिखाई देगा।
NetScope में दो प्रवेश बिंदु हैं जो एक ही विश्लेषण इंजन को फ़ीड करते हैं:
dumpcap के माध्यम से) कैप्चर करें और उसी तरह विश्लेषण करें, लाइव ARP-वॉच और DNS सुरक्षा के साथ।सब कुछ स्थानीय रूप से चलता है। पार्सर और विश्लेषक शुद्ध TypeScript हैं और उन्हें किसी बाहरी टूल की आवश्यकता नहीं है; जब tshark, Suricata, Zeek, या yara जैसे मुफ्त टूल इंस्टॉल होते हैं, NetScope उनकी पहचानों को स्वचालित रूप से ऊपर परत करता है।
पूरी गाइड के लिए INSTALL.md देखें। संक्षिप्त संस्करण:
ऐप का उपयोग करें: रिलीज़ पेज से इंस्टॉलर या पोर्टेबल बिल्ड डाउनलोड करें और चलाएँ।
स्रोत से चलाएँ:
npm install
npm run dev
अपने स्वयं के Windows बाइनरी बनाएँ:
npm run build:win
आर्टिफैक्ट release/ में लिखे जाते हैं।
.pcap / .pcapng फ़ाइल डालें, या कैप्चर करने के लिए लाइव इंटरफ़ेस चुनें।(इस प्रवाह का एक छोटा स्क्रीन रिकॉर्डिंग यहाँ होगा।)
NetScope एक सख्त प्रक्रिया सीमा के साथ एक Electron एप्लिकेशन है।
src/
  main/       Electron main process — analysis engine, services, IPC handlers
    services/pcap/   pure-TS PCAP parser, decoders, analyzers, worker thread
  preload/    context-isolated bridge (window.netscope) — no Node in the renderer
  renderer/   React 19 UI (Vite)
  shared/     IPC contract and data model shared by main and renderer
src/shared/ipc.ts) के माध्यम से पहुँचे जाते हैं।