

Awesome-BEC
 randomaccess3/awesome-bec
Business Email Compromise जाँच के लिए आक्रमण और रक्षा संबंधी जानकारी का भंडार
phishing-toolsdigital-forensicscloud-security+7
278
randomaccess3/awesome-becBusiness Email Compromise जाँच के लिए आक्रमण और रक्षा संबंधी जानकारी का भंडार
 marin-m/vmlinux-to-elf
एक उपकरण जो कर्नेल प्रतीक तालिका (kallsyms) निकालकर कच्चे कर्नेल से पूरी तरह विश्लेषण-योग्य .ELF पुनर्प्राप्त करता है।
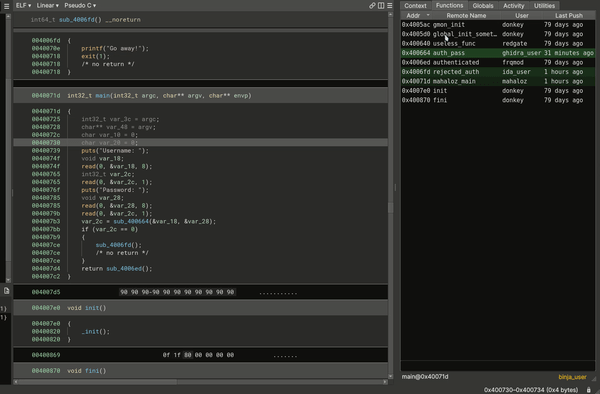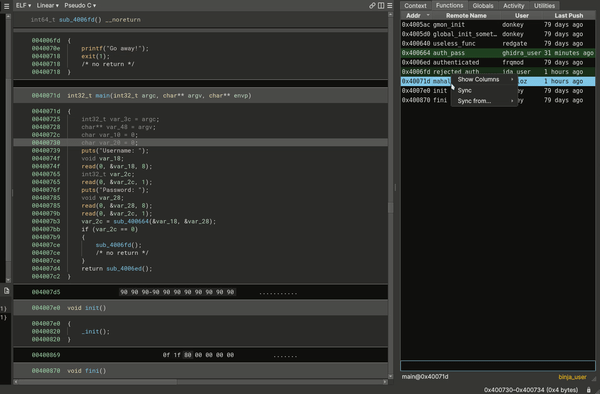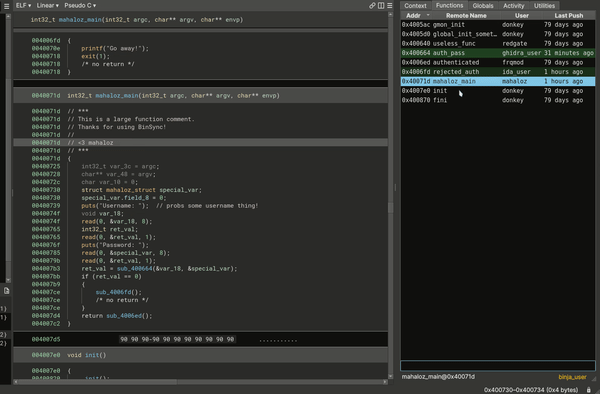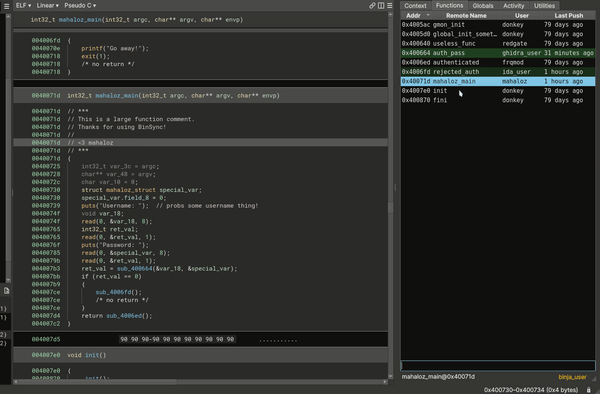 binsync/binsync
क्रॉस-डीकंपाइलर सहयोग के लिए एक रिवर्सिंग प्लगइन, जो git पर आधारित है।
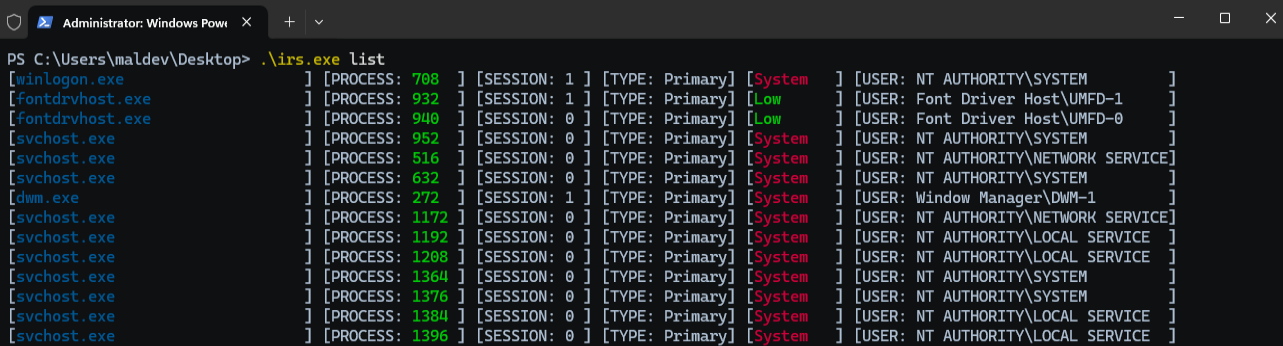 zblurx/impersonate-rs
रस्टी इम्पर्सनेट
 webbreacher/obsidian-osint-templates
ये टेम्पलेट इस बात के सुझाव हैं कि OSINT जांच के दौरान Obsidian नोट-लेने वाले टूल का उपयोग कैसे किया जा सकता है। उन फाइलों में दिया गया उदाहरण डेटा…
 sh0ckfr/lockbit3.0-mpclient-defender-poc
# Lockbit3.0 Microsoft Defender MpClient.dll DLL हाईजैकिंग PoC
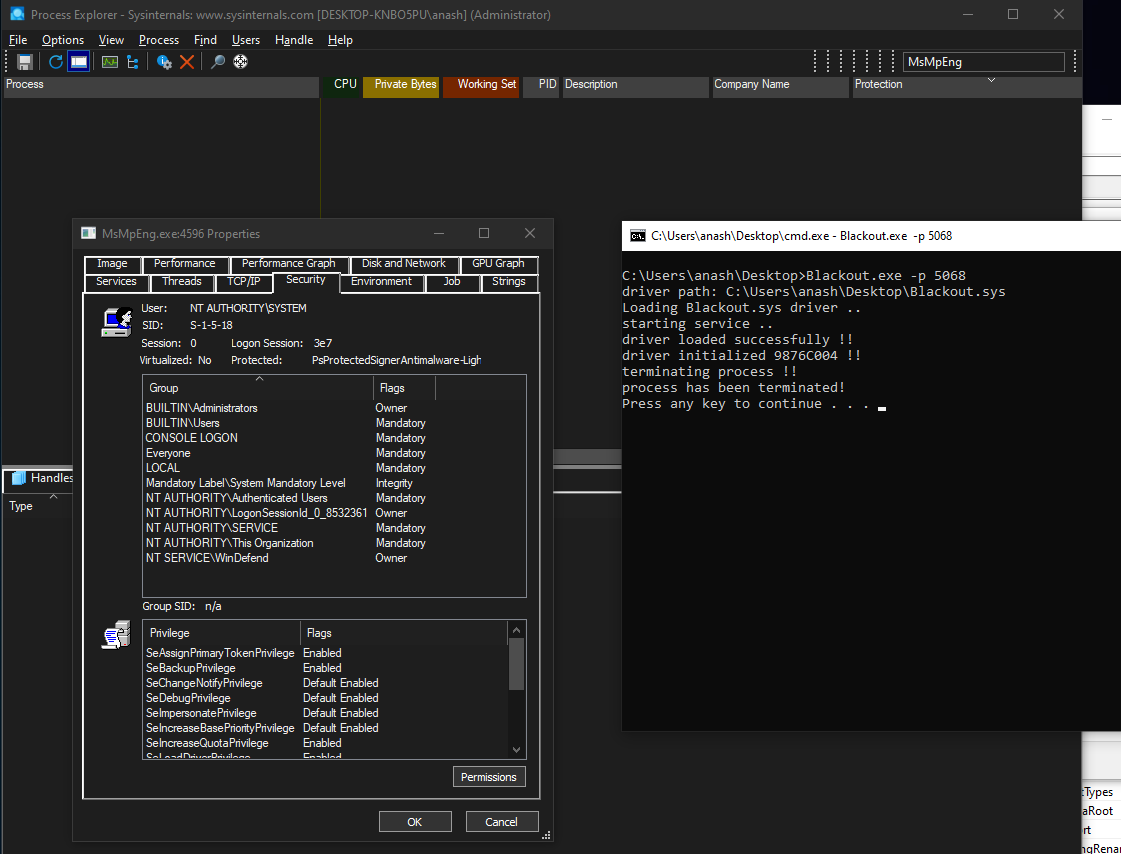 zeromemoryex/blackout
एंटी-मैलवेयर संरक्षित प्रक्रियाओं को समाप्त करें ( BYOVD )
 cecio/usbvalve
USB गतिविधि को तुरंत उजागर करें
 zeromemoryex/chaos-rootkit
अब तुम मुझे देखते हो, अब तुम नहीं देखते
 arkadiyt/bounty-targets-data
इस रिपॉजिटरी में बग बाउंटी प्लेटफॉर्मों (जैसे Hackerone/Bugcrowd/Intigriti/आदि) के स्कोप्स के प्रति घंटे अपडेट होने वाले डेटा डंप शामिल हैं, जो…
 cyb3rmik3/kql-threat-hunting-queries
Microsoft Sentinel और Microsoft XDR (पूर्व में Microsoft 365 Defender) के लिए थ्रेट हंटिंग और थ्रेट डिटेक्शन पर केंद्रित KQL क्वेरीज़ का एक रिपॉजिटरी।
 zeromemoryex/terminator
सभी EDR/XDR/AVs प्रोसेस को समाप्त करने के लिए Spyboy तकनीक का पुनः निर्माण
 securepeacock/presentations
सम्मेलन प्रस्तुतियों से स्लाइड्स और सामग्री
 v33ru/awesome-connected-things-sec
सभी कनेक्टेड चीज़ों के लिए सुरक्षा संसाधनों की एक चुनिंदा सूची
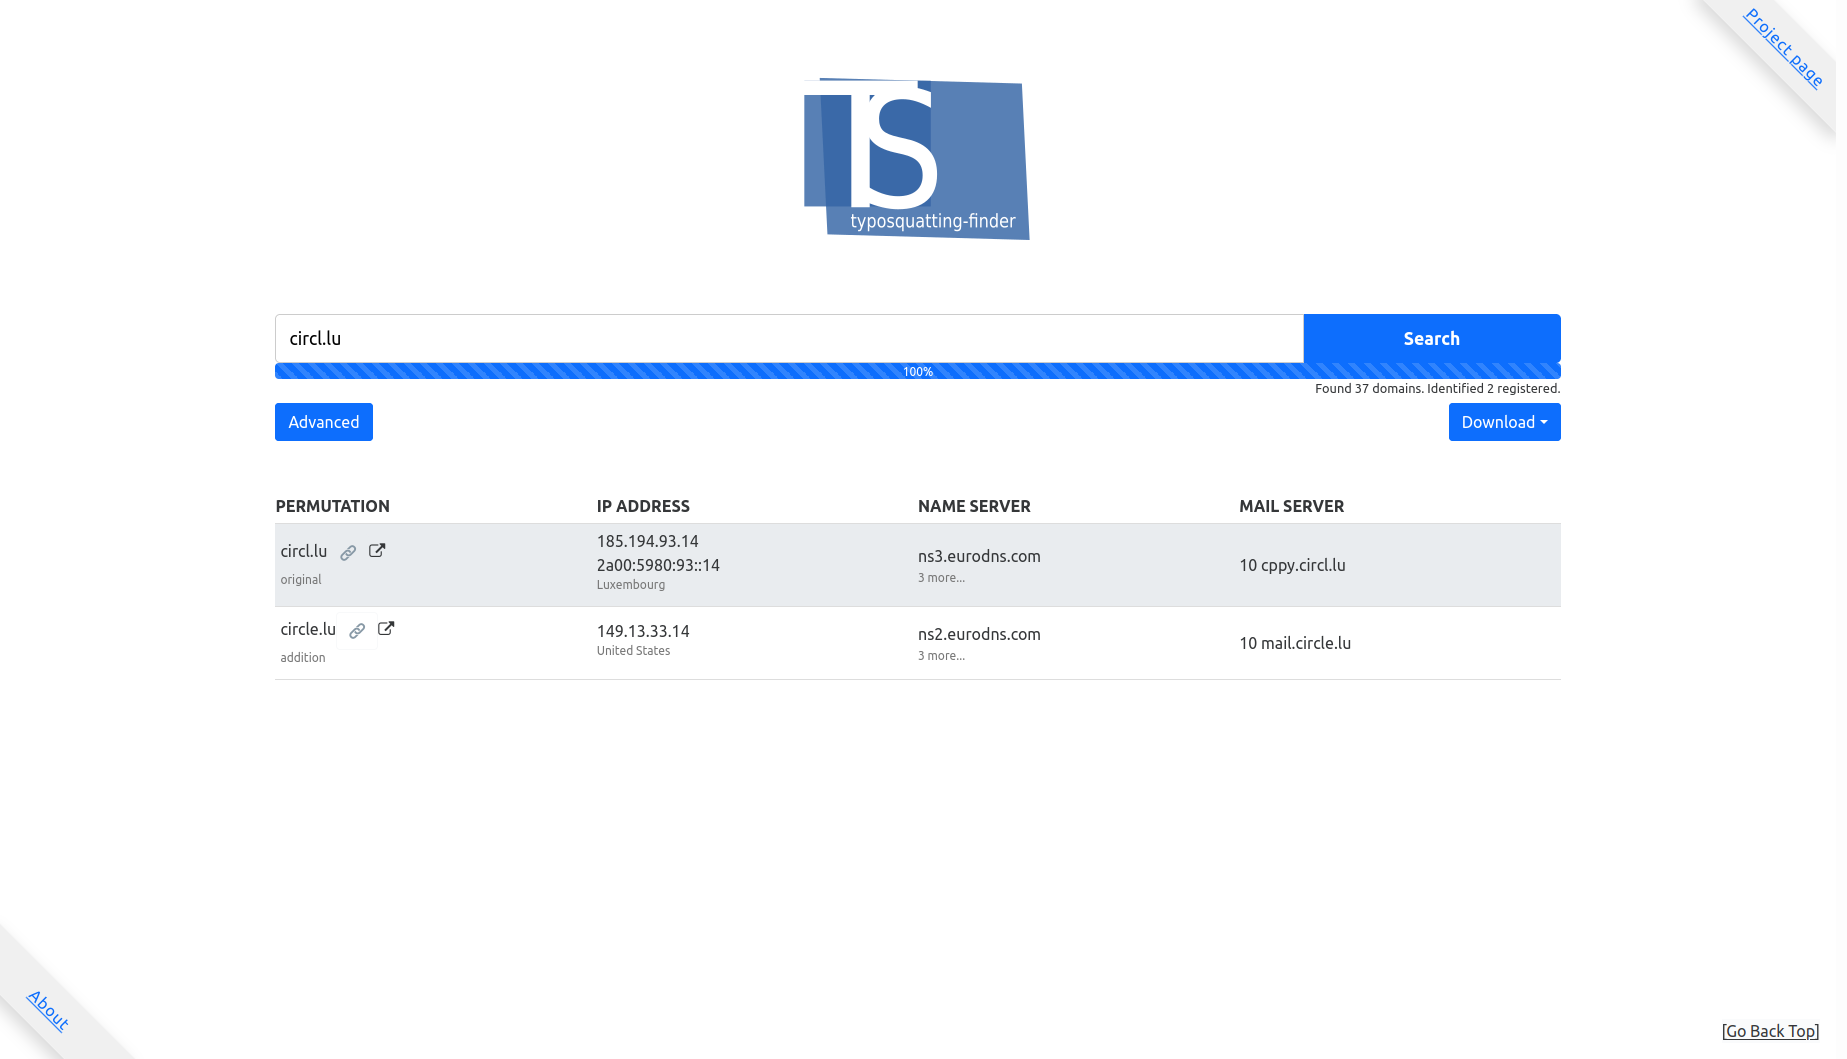 typosquatter/ail-typo-website
एल-टाइपो-स्क्वाटिंग लाइब्रेरी के लिए वेबसाइट
 airbus-cert/yara-ttd
Time Travel Debugging ट्रेसेस पर YARA नियमों का उपयोग करें
 leftp/dpapisnoop
उपयोगकर्ता MasterKeys से क्रैक करने योग्य DPAPI हैश आउटपुट करने के लिए एक C# टूल