

Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Open-Source-Threat-Intel-Feeds — यह रिपॉजिटरी ओपन सोर्स, स्वतंत्र रूप से उपयोग योग्य थ्रेट इंटेल फीड्स शामिल करता है जिन्हें अतिरिक्त आवश्यकताओं के बिना उपयोग किया जा सकता है। इसमें IP, URL, CVE और हैश जैसे कई प्रकार शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/bert-janp/open-source-threat-intel-feeds
समझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)खतरा फ़ीड और एग्रीगेटरनेटवर्क सुरक्षाखतरा खुफियाघुसपैठ का पता लगाना
GitHubbert-janp/open-source-threat-intel-feeds

Open-Source-Threat-Intel-Feeds

साझा करें

यह रिपॉजिटरी ओपन सोर्स, स्वतंत्र रूप से उपयोग योग्य थ्रेट इंटेल फीड्स शामिल करता है जिन्हें अतिरिक्त आवश्यकताओं के बिना उपयोग किया जा सकता है। इसमें IP, URL, CVE और हैश जैसे कई प्रकार शामिल हैं।

रिपॉजिटरी देखें
1.0k11614610घं 26मि पहलेKitploit द्वारा समीक्षित

Free Threat Intel/IOC Feeds Tweet

इस रिपॉज़िटरी में ओपन सोर्स मुफ़्त में उपयोग किए जा सकने वाले Threat Intel फ़ीड्स शामिल हैं जिन्हें बिना किसी अतिरिक्त आवश्यकता के उपयोग किया जा सकता है। CSV ThreatIntelFeeds को Vendor, Description, Category और URL के आधार पर एक संरचित तरीके से संग्रहीत किया गया है। ThreatIntelFeeds प्रदान करने वाले विक्रेताओं का विवरण नीचे दिया गया है। निम्नलिखित फ़ीड श्रेणियाँ उपलब्ध हैं:

  • SSL
  • IP
  • DNS
  • URL
  • MD5
  • SHA1
  • SHA256
  • CVEID
  • JA3
  • NamePipes

सामग्री जैसी है वैसी ही प्रदान की जाती है। व्यावसायिक वातावरण में सामग्री का उपयोग करते समय, सामग्री का उपयोग करने से पहले शर्तों की जाँच की जानी चाहिए, ऐसा हो सकता है कि कुछ सामग्री कुछ शर्तों के अंतर्गत स्वतंत्र रूप से उपयोग न की जा सके। यह जाँचना कि ऐसा है या नहीं, आपकी अपनी ज़िम्मेदारी है।

CategoryCount
DNS18
IP81
MD512
SHA15
SHA2569
SSL1
URL25
CVEID5
RANSOMWARELEAK1
JA31
NamePipe1

अपने EDR और SIEM में Threat Intel को संयोजित करें

इस रिपॉज़िटरी में उपलब्ध फ़ीड्स का उपयोग आपके EDR या SIEM समाधान में दुर्भावनापूर्ण गतिविधि की खोज के लिए थ्रेट हंटिंग करने हेतु किया जा सकता है। Defender For Endpoint और Sentinel के लिए, कुछ KQL हंटिंग नियम पहले से ही लिखे गए हैं जिन्हें आपके EDR या SIEM में लागू किया जा सकता है। देखें: KQL Hunting Queries

KQL

आप M365D Advanced Hunting या Sentinel के लिए KQL में ओपन-सोर्स फ़ीड्स को आसानी से लागू कर सकते हैं। यह externaldata ऑपरेटर का उपयोग करके किया जाता है। यह ऑपरेटर इनपुट के रूप में एक बाहरी लिंक ले सकता है और परिणाम को एक डेटा तालिका में पार्स कर सकता है जिसका उपयोग आपकी अन्य तालिकाओं के आधार पर जॉइन करने या फ़िल्टर करने के लिए किया जा सकता है। एक उदाहरण नीचे दिखाया गया है और आउटपुट किसी भी अन्य तालिका की तरह ही एक तालिका है।

let C2IntelFeeds = externaldata(IP: string, ioc:string)[@"https://raw.githubusercontent.com/drb-ra/C2IntelFeeds/master/feeds/IPC2s-30day.csv"] with (format="csv", ignoreFirstRecord=True);
C2IntelFeeds
| take 100
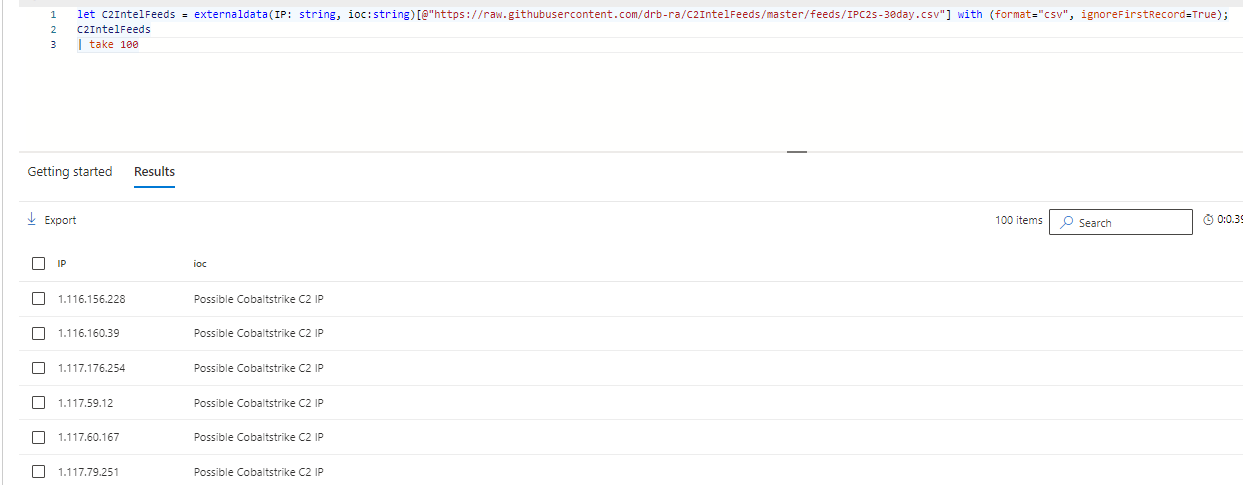
alt text

दस्तावेज़ीकरण उन विभिन्न पैरामीटरों की व्याख्या करता है जिनका उपयोग किया जाता है, जैसे कि आप पहली पंक्ति को अनदेखा करना चाहते हैं या नहीं।

EDR नेटवर्क ट्रैफ़िक और IOC फ़ीड का संयोजन

EDR नेटवर्क ट्रैफ़िक और IOC फ़ीड के संयोजन के परिणाम नीचे दिखाए गए हैं। यह डिटेक्शन आपको उन डिवाइसों की पहचान करने में मदद कर सकता है जो ऐसे IPs से कनेक्ट होते हैं जो कमांड और कंट्रोल सर्वर होस्ट करते हैं।

let C2IntelFeeds = externaldata(IP: string, ioc:string)[@"https://raw.githubusercontent.com/drb-ra/C2IntelFeeds/master/feeds/IPC2s-30day.csv"] with (format="csv", ignoreFirstRecord=True);
let IPList = C2IntelFeeds
| project IP;
DeviceNetworkEvents
| where RemoteIP in (IPList)
| join kind=inner C2IntelFeeds on $left.RemoteIP == $right.IP
| extend GeoIPInfo = geo_info_from_ip_address(RemoteIP)
| extend country = tostring(parse_json(GeoIPInfo).country), state = tostring(parse_json(GeoIPInfo).state), city = tostring(parse_json(GeoIPInfo).city), latitude = tostring(parse_json(GeoIPInfo).latitude), longitude = tostring(parse_json(GeoIPInfo).longitude)
| project Timestamp, DeviceName, RemoteIP, RemotePort, RemoteUrl, ioc

योगदान

इस सूची को मुफ़्त Threat Intel/IOC फ़ीड्स के साथ यथासंभव बड़ा और अद्यतित रखने के लिए योगदान का बहुत स्वागत है। आप pull request बनाकर योगदान कर सकते हैं। इस PR में निम्नलिखित सामग्री होनी चाहिए:

  1. README.md फ़ाइल में फ़ीड का लिंक जोड़ें। यदि उस स्रोत के लिए अभी तक कोई अनुभाग नहीं है, तो एक नया अनुभाग बनाएँ।
  2. ThreatIntelFeeds.csv फ़ाइल में विवरण जोड़ें, जिसका प्रारूप नीचे दिखाया गया है। Category ऊपर दिखाई गई फ़ीड श्रेणियों को संदर्भित करता है।
    Vendor;Description;Category;Url
    
  3. स्रोत मुफ़्त होना चाहिए और बिना किसी खाते या API टोकन की आवश्यकता के उपयोग करने योग्य होना चाहिए।
  4. CSV फ़ाइल की सामग्री को मान्य करने के लिए Validator.py स्क्रिप्ट का उपयोग करें। यह script निर्देशिका में इसे चलाकर किया जा सकता है।
  5. GenerateTableStatistics.py चलाकर IOC Feed Statistics तालिका को अपडेट करें, जो markdown तालिका को StatisticsTable.md फ़ाइल में सहेज देगा। फिर इस तालिका को ऊपर पेस्ट किया जा सकता है।

Abuse.ch

  • https://sslbl.abuse.ch/blacklist/sslblacklist.csv
  • https://sslbl.abuse.ch/blacklist/sslipblacklist.csv
  • https://sslbl.abuse.ch/blacklist/sslipblacklist.txt
  • https://sslbl.abuse.ch/blacklist/sslipblacklist_aggressive.csv
  • https://sslbl.abuse.ch/blacklist/sslipblacklist_aggressive.txt
  • https://threatfox.abuse.ch/downloads/hostfile/
  • https://feodotracker.abuse.ch/downloads/ipblocklist.txt
  • https://feodotracker.abuse.ch/blocklist/
  • https://bazaar.abuse.ch/export/txt/md5/recent/
  • https://threatfox.abuse.ch/export/csv/md5/recent/
  • https://bazaar.abuse.ch/export/txt/sha1/recent/
  • https://bazaar.abuse.ch/export/txt/sha256/recent/
  • https://threatfox.abuse.ch/export/csv/sha256/recent/
  • https://urlhaus.abuse.ch/downloads/csv_recent/
  • https://sslbl.abuse.ch/blacklist/ja3_fingerprints.csv

सेवा की शर्तें: https://sslbl.abuse.ch/blacklist/, https://feodotracker.abuse.ch/blocklist/

Blocklist.de

  • https://lists.blocklist.de/lists/all.txt
  • https://lists.blocklist.de/lists/ssh.txt
  • https://lists.blocklist.de/lists/mail.txt
  • https://lists.blocklist.de/lists/apache.txt
  • https://lists.blocklist.de/lists/imap.txt
  • https://lists.blocklist.de/lists/bots.txt
  • https://lists.blocklist.de/lists/bruteforcelogin.txt
  • https://lists.blocklist.de/lists/strongips.txt
  • https://lists.blocklist.de/lists/ftp.txt

सेवा की शर्तें: https://www.blocklist.de/en/index.html

IPSum

  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/1.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/2.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/3.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/4.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/5.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/6.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/7.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/8.txt

C2IntelFeeds

  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/IPC2s-30day.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2s-30day-filter-abused.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2swithURL-30day-filter-abused.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2swithURL-filter-abused.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2swithURLwithIP-30day-filter-abused.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2s.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/unverified/IPC2s.csv
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    424
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    276

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





