
 gnomeman/badbanana-threat-observatory
CISA KEV, ThreatFox, URLhaus और MalwareBazaar फ़ीड्स को एकत्र करने वाली थ्रेट इंटेल वेधशाला, जिसमें खोज, परिवर्तन ट्रैकिंग और STIX/CSV/JSONL निर्यात शामिल है।

शोषित किए गए कमज़ोरियों और खतरा संकेतकों का निरीक्षण करें, उनके स्रोत साक्ष्य जाँचें, और सुरक्षित रखे गए परिवर्तनों की समीक्षा करें।
लाइव वेधशाला खोलें · KEV वॉकथ्रू आज़माएँ · स्रोत कवरेज · इसे स्वयं चलाएँ
वेधशाला CISA KEV, ThreatFox, URLhaus, और MalwareBazaar को एक विश्लेषक कार्यक्षेत्र में लाती है। इसका उपयोग स्रोत रिकॉर्ड का निरीक्षण करने, स्रोत तिथियों को संग्रह समय से अलग पहचानने, और सीमित वर्तमान-स्थिति परिणाम निर्यात करने के लिए करें। अनुपस्थित, पुराना, अक्षम, या अनुपलब्ध डेटा स्पष्ट रूप से लेबल किया हुआ रहता है।
यदि सात-दिन का दृश्य कोई मेल नहीं लौटाता, तो किसी मौजूदा प्रविष्टि का निरीक्षण करने के लिए CURRENT KEV CATALOG का उपयोग करें। एक सफल खाली परिणाम, एक पुराना स्रोत, और एक अनुपलब्ध रीड के अलग-अलग अर्थ होते हैं। इनमें से कोई भी यह स्थापित नहीं करता कि आपके सिस्टम अप्रभावित हैं।
परिणाम: एक स्रोत-समर्थित CVE रिकॉर्ड जिसका आप निरीक्षण और संदर्भ दे सकते हैं, तिथि-आधार और संग्रह सीमाएँ दृश्यमान रहते हुए। यह वर्कफ़्लो यह निर्धारित नहीं करता कि आपकी अपनी संपत्तियाँ कमज़ोर हैं या नहीं।
निर्यात एक अलग वर्कफ़्लो है। Pulse, Infrastructure, URLs, या Malware में शुरू करें, एक समय विंडो चुनें, और उपलब्ध खोज या फ़िल्टर लागू करें। फिर Export चुनें, स्रोत चयन और दृश्यमान-पृष्ठ गणनाओं की समीक्षा करें, JSONL, CSV, STIX 2.1, डीफैंग्ड टेक्स्ट, या एक मैनिफ़ेस्ट चुनें, और परिणाम डाउनलोड करें।
निर्यात चयनित नीति लागू होने के बाद लोड किए गए पृष्ठ को कवर करते हैं। उत्सर्जित और असमर्थित गणनाओं की समीक्षा करें। समर्पित Exploited कार्यक्षेत्र के KEV फ़िल्टर सीधे Export में स्थानांतरित नहीं होते।
वर्तमान स्रोत स्थिति, भौतिक-परिवर्तन घटनाएँ, और फ़ेच टेलीमेट्री अलग रहते हैं। इंटरफ़ेस कभी भी डेमो रिकॉर्ड या अनुमानित एट्रिब्यूशन का स्थान नहीं लेता। संग्रह मांग-संचालित है; यह परिनियोजन निरंतर निगरानी का दावा नहीं करता।
कार्यान्वयन और सीमाएँ नीचे प्रलेखित हैं, जिनमें स्रोत कवरेज, प्रतिधारण, प्रोवेनेंस, और निर्यात अर्थशास्त्र शामिल हैं।
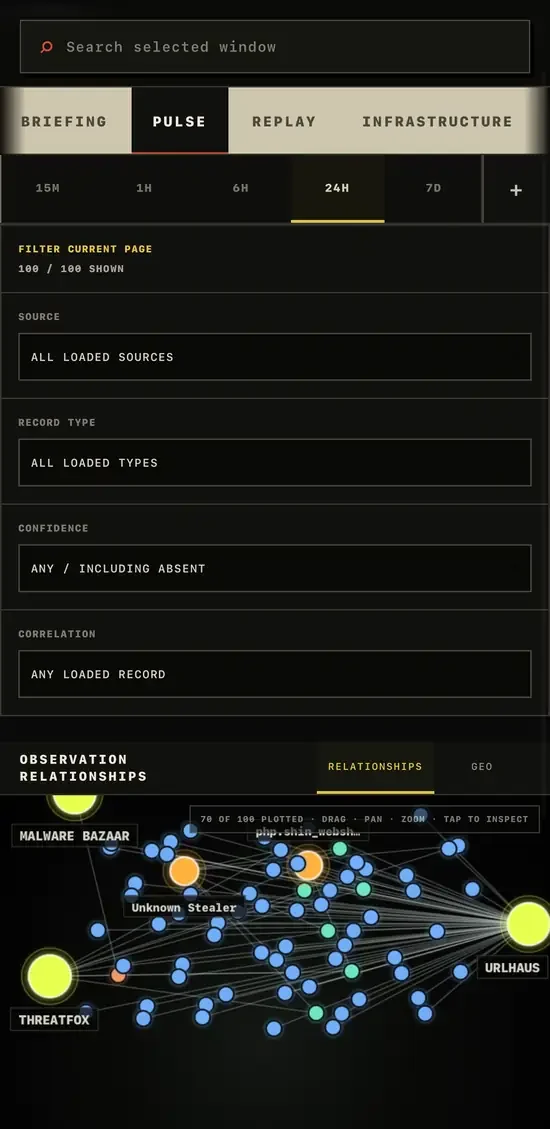
Pulse — क्रॉस-स्रोत संबंध, स्रोत स्वास्थ्य, और वर्तमान-स्थिति विश्लेषण।
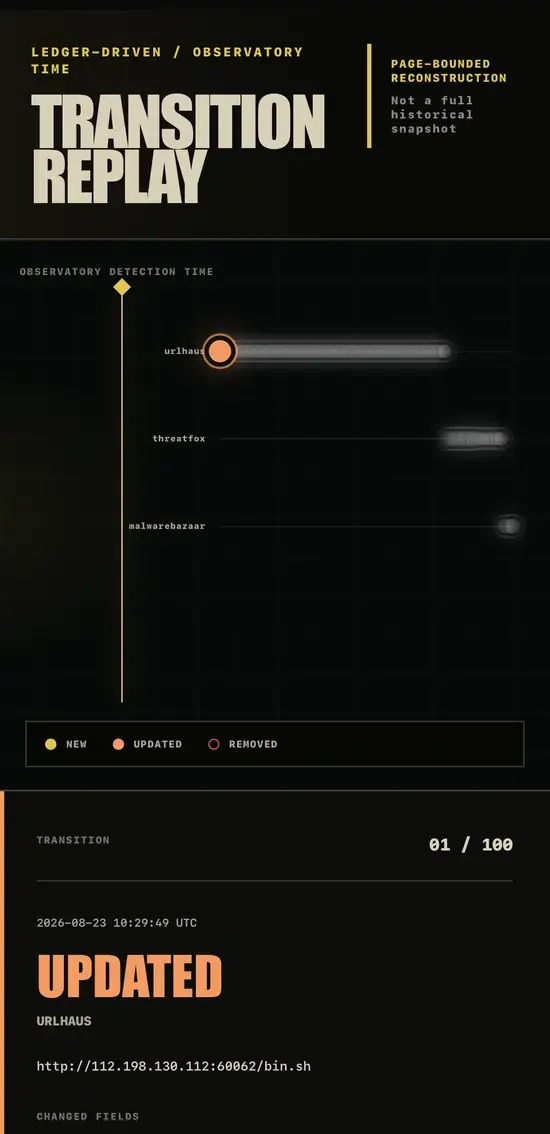
Replay — सुरक्षित रखे गए NEW, UPDATED, और REMOVED ट्रांज़िशन का पृष्ठ-सीमित पुनर्निर्माण।
अतिरिक्त लाइव सतहों में अनुमानित सार्वजनिक-IP अवसंरचना भूगोल और प्रथम-पक्ष URLhaus / MalwareBazaar साक्ष्य दृश्य शामिल हैं। उन सतहों को इस README में जानबूझकर प्लेसहोल्डर या डुप्लिकेट स्क्रीनशॉट द्वारा प्रस्तुत नहीं किया गया है।
उत्पादन कैप्चर लाइव v1.2.0 वेधशाला से स्रोत-संरक्षी स्क्रीनशॉट हैं। प्रस्तुति के लिए उन्हें क्रॉप और आकार-परिवर्तित/संपीड़ित किया गया है; प्रदर्शित साक्ष्य, टाइमस्टैम्प, गणनाएँ, IOC मान, और इंटरफ़ेस स्थितियाँ पुनः-उत्पन्न या प्रतिस्थापित नहीं की गई हैं।
प्रोडक्शन Worker, Cloudflare D1 द्वारा समर्थित है। फ़ीड क्रेडेंशियल केवल सर्वर-साइड Cloudflare Worker secrets बने रहते हैं और ब्राउज़र में इनकी कभी आवश्यकता नहीं होती।
1.2.222.13.0 या नयायह डिप्लॉयमेंट demand-driven मोड में चलता है। रिपॉज़िटरी अब सीधे मानक Cloudflare Workers को लक्षित करती है; v1.2.2 में शेड्यूल्ड ट्रिगर जानबूझकर सक्षम नहीं हैं, इसलिए एप्लिकेशन निरंतर संग्रह का दावा नहीं करता। एक भविष्य का शेड्यूलर अलग correctness और operational सत्यापन के बाद उसी runIngestionCycle() ऑपरेशन को कॉल कर सकता है।
ब्राउज़र प्रारंभिक उपयोग पर और खुला रहने के दौरान हर पाँच मिनट में एक स्पष्ट सीमित रखरखाव अनुरोध करता है:
POST /api/ingest
        ↓
runIngestionCycle()
        ↓
configuration → TTL → backoff → D1 lease → fetch → normalize → validate
        ↓
snapshot cache + current observations + material events + cycle statistics
साधारण रीड्स अलग और स्थानीय होती हैं:
GET /api/observations → D1 current state, scoped before pagination
GET /api/search       → D1 current state, scoped before pagination
GET /api/kev          → D1 current CISA catalog
GET /api/events       → D1 material change ledger
GET /api/geo          → local observations + bounded cached IP enrichment
इनमें से कोई भी GET रूट किसी स्रोत एडाप्टर को कॉल नहीं करता। यदि इस प्रोजेक्ट को बाद में वास्तव में समर्थित शेड्यूलर मिलता है, तो यह दूसरा रीफ़्रेश कार्यान्वयन बनाए बिना उसी runIngestionCycle() ऑपरेशन को कॉल कर सकता है।
| स्रोत | क्रेडेंशियल | TTL | वास्तविक कवरेज |
|---|---|---|---|
| CISA KEV | कोई नहीं | 30 मिनट | पूर्ण वर्तमान मान्य कैटलॉग |
| ThreatFox | THREATFOX_AUTH_KEY | 15 मिनट | अनुरोधित 24-घंटे IOC विंडो |
| URLhaus | URLHAUS_AUTH_KEY | 15 मिनट | recent endpoint द्वारा लौटाए गए नवीनतम 500 रिकॉर्ड |
| MalwareBazaar | MALWAREBAZAAR_AUTH_KEY | 15 मिनट | endpoint द्वारा लौटाए गए नवीनतम 100 मेटाडेटा रिकॉर्ड |
कवरेज प्रति स्रोत प्रदर्शित की जाती है। सीमित API को कभी भी पूर्ण कैटलॉग के रूप में प्रस्तुत नहीं किया जाता।
DB बाइंडिंग अलग-अलग डेटासेट रखता है:






