rootless-ghost/vulnforge
दोष एवं एक्सप्लॉइट बुद्धिमत्ता — ExploitDB, NVD, Metasploit खोज, CVE→ATT&CK मैपिंग और LogNorm/HuntForge एकीकरण सहित | Nebula Forge का हिस्सा

Vulnerability & Exploit Intelligence Tool | Nebula Forge Detection Suite v2


VulnForge, ExploitDB, NVD और Metasploit से exploit intelligence को एकत्र करता है, निष्कर्षों को MITRE ATT&CK तकनीकों से मैप करता है, और परिणामों को सीधे Nebula Forge purple team pipeline में फ़ीड करता है — एक ही खोज से hunt playbooks, LogNorm-ready exports, और AtomicLoop simulation triggers उत्पन्न करता है।
Lab-grade tooling. एक होम detection-engineering lab में निर्मित और परीक्षण किया गया। दस्तावेज़ के अनुसार काम करता है, लेकिन production या multi-user deployment के लिए hardened नहीं है। दायरे के लिए SECURITY.md देखें।
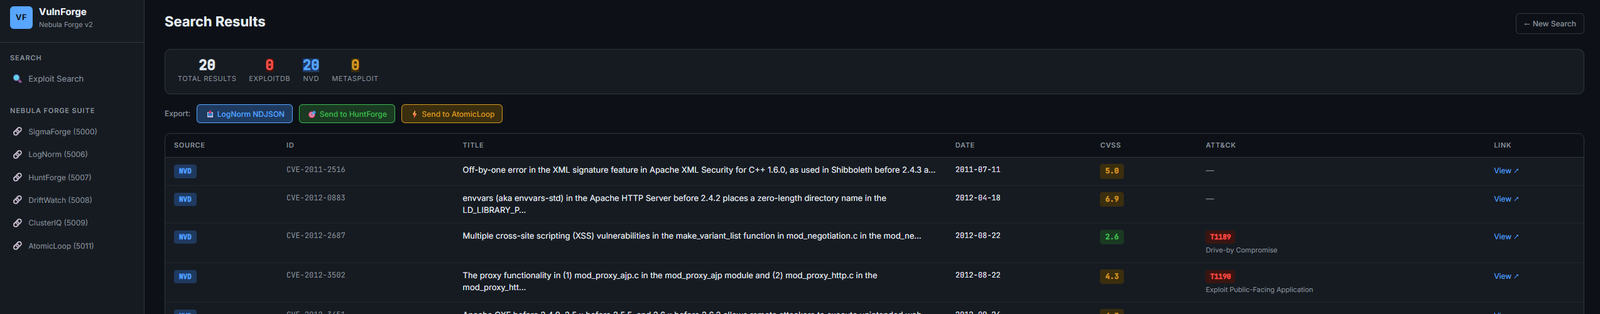
VulnForge vulnerability discovery और detection engineering के बीच की खाई को पाटता है। किसी CVE या keyword को खोजें, ATT&CK तकनीकों से मैप किए गए exploit data प्राप्त करें, फिर उस context को downstream में भेजें — सीधे playbook generation के लिए HuntForge में या simulation के लिए AtomicLoop में।
Pipeline position:
VulnForge → HuntForge (hunt playbook) → AtomicLoop (simulation) → Wazuh (detection)
mitreattack-python के माध्यम से CVE/CWE → CAPEC → ATT&CK तकनीक श्रृंखलन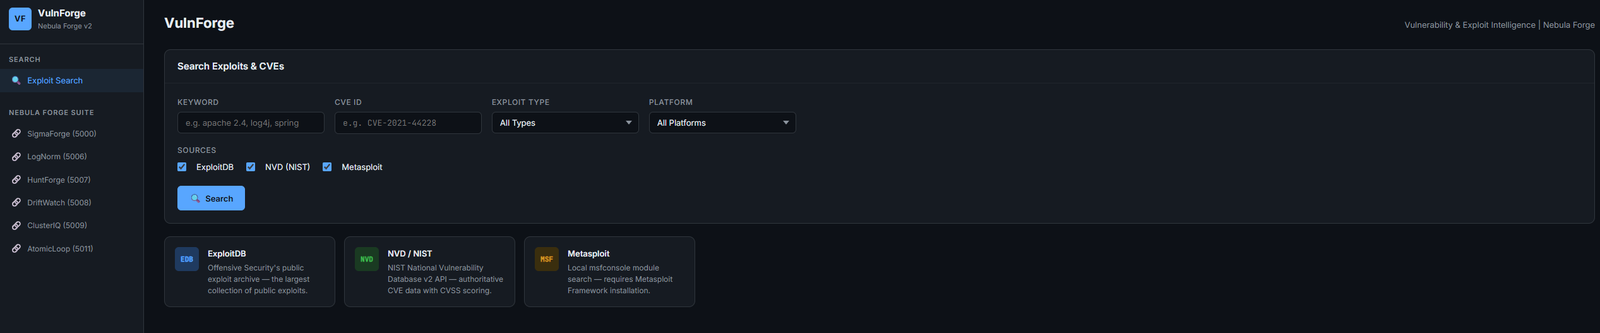
VulnForge, Nebula Forge का हिस्सा है — एक ओपन-सोर्स SOC प्लेटफ़ॉर्म जो संपूर्ण डिटेक्शन इंजीनियरिंग वर्कफ़्लो को कवर करता है।
| टूल | पोर्ट | भूमिका |
|---|---|---|
| LogNorm | 5006 | लॉग सामान्यीकरण (ECS-lite) |
| HuntForge | 5007 | ATT&CK हंट प्लेबुक जनरेशन |
| DriftWatch | 5008 | Sigma नियम ड्रिफ्ट विश्लेषण |
| ClusterIQ | 5009 | अलर्ट क्लस्टरिंग और ट्राइएज |
| AtomicLoop | 5011 | Atomic Red Team टेस्ट रनर |
| VulnForge | 5012 | भेद्यता और एक्सप्लॉइट इंटेलिजेंस |
git clone https://github.com/Rootless-Ghost/VulnForge.git
cd VulnForge
pip install -r requirements.txt
python app.py
http://localhost:5012 पर पहुँचें
यह टूल Nebula Forge सूट में एक कंटेनरीकृत सेवा के रूप में चलता है। सब कुछ एक साथ शुरू करने का अनुशंसित तरीका:
# From the Nebula-Forge repo root
cp .env.example .env          # POSTGRES_PASSWORD and ATOMICLOOP_API_KEY required; NVD_API_KEY (higher rate limits) is optional
docker compose up -d          # starts all services including vulnforge
एक्सेस: http://localhost:5012
स्टैंडअलोन कंटेनर:
docker build -t vulnforge .
docker run -p 5012:5012 \
  -e NVD_API_KEY=your-key-here \
  vulnforge
apache 2.4), CVE ID (जैसे CVE-2021-44228), या दोनों दर्ज करेंखोज:
curl -X POST http://localhost:5012/api/search \
  -H "Content-Type: application/json" \
  -d '{"keyword": "log4j", "cve": "CVE-2021-44228"}'
LogNorm में निर्यात करें:
curl -X POST http://localhost:5012/export/lognorm \
  -H "Content-Type: application/json" \
  -d '{"results": [...]}'
HuntForge को भेजें:
curl -X POST http://localhost:5012/export/huntforge \
  -H "Content-Type: application/json" \
  -d '{"technique_id": "T1190", "cve": "CVE-2021-44228"}'
स्वास्थ्य जाँच:
curl http://localhost:5012/health
VulnForge एक श्रृंखलाबद्ध लुकअप का उपयोग करके CVEs को ATT&CK तकनीकों से मैप करता है:
CVE → NVD CWE tags → CAPEC → ATT&CK Technique
परिणामों में तकनीक ID, तकनीक का नाम, रणनीति, और विश्वास स्तर (उच्च/मध्यम/निम्न) शामिल होते हैं। जब कोई मैपिंग नहीं मिलती है, तो फ़ील्ड को चुपचाप छोड़ने के बजाय UNKNOWN लौटाया जाता है।
{
  "event.kind": "vulnerability",
  "cve.id": "CVE-2021-44228",
  "vulnerability.score.base": 10.0,
  "vulnerability.severity": "CRITICAL",
  "threat.technique.id": "T1190",
  "threat.technique.name": "Exploit Public-Facing Application",
  "threat.tactic.name": "Initial Access",
  "source.tool": "VulnForge",
  "@timestamp": "2026-04-15T00:00:00Z"
}
flask, requests, beautifulsoup4, mitreattack-pythonVulnForge अधिकृत सुरक्षा परीक्षण, डिटेक्शन इंजीनियरिंग और पर्पल टीम संचालन के लिए है। उन सिस्टमों के विरुद्ध इसका उपयोग न करें जिनके आप स्वामी नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट लिखित अनुमति नहीं है।
यह प्रोजेक्ट MIT लाइसेंस के अंतर्गत लाइसेंस प्राप्त है — विवरण के लिए LICENSE फ़ाइल देखें।
Rootless-Ghost द्वारा निर्मित