gmh5225/minidumpreader
Windows MiniDump (MDMP) फ़ाइलों को Kaitai Struct के साथ पार्स करता है, मेमोरी स्ट्रिंग्स निकालता है और फ़ॉरेंसिक तथा मैलवेयर ट्रायाज के लिए उन्हें YARA नियमों के विरुद्ध स्कैन करता है।

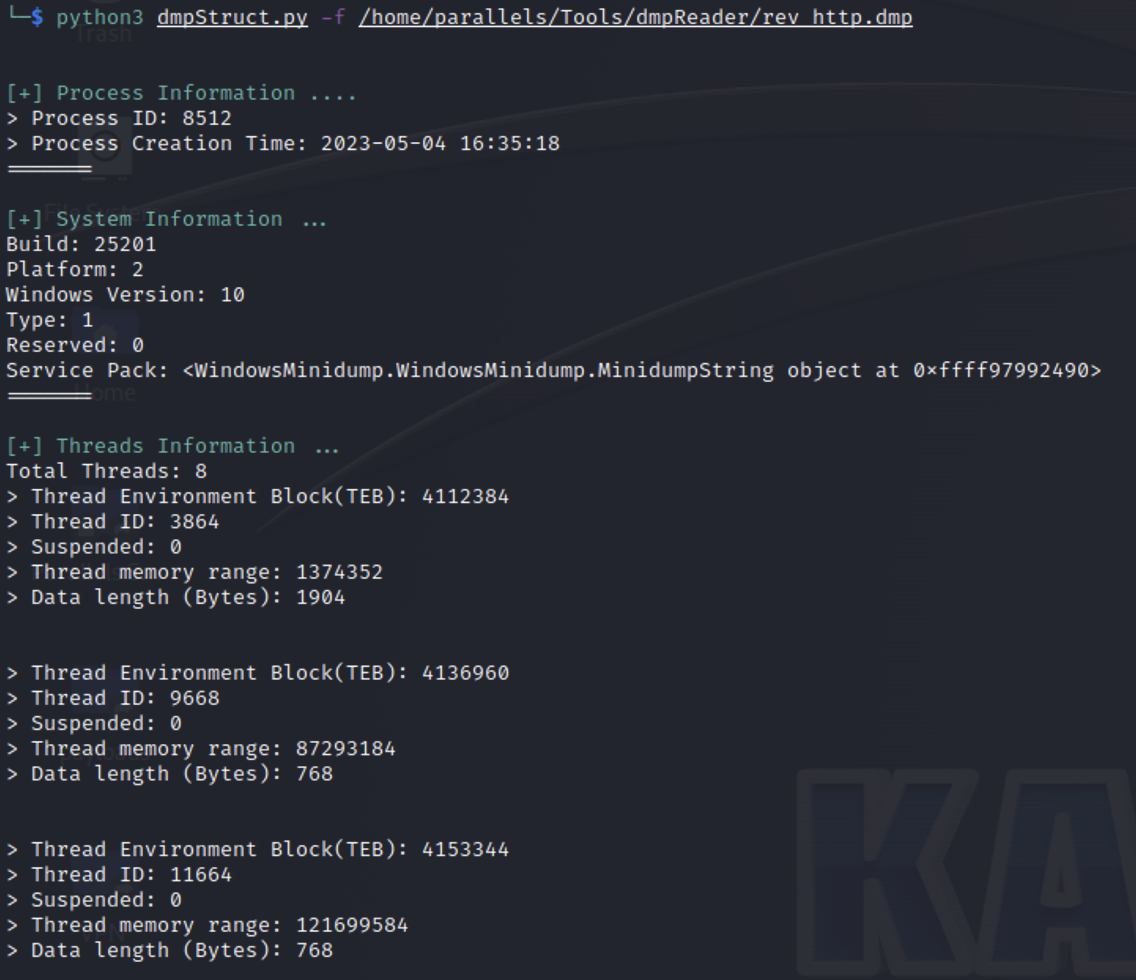
miniDumpReader एक Windows MiniDump (MDMP) रीडर है जो Windows मेमोरी डंप को पार्स करने के लिए Kaitai Struct (https://kaitai.io) का उपयोग करता है।
python3 -m pip install kataistruct
──(parallels㉿kali-linux)-[~/Tools/miniDumpReader]
└─$ python3 dmpStruct.py -h
usage: dmpStruct.py [-h] [-f FILE] [-X] [-y YARA]

[*] Usage: dmpStruct.py -f <*.dmp>

options:
  -h, --help            show this help message and exit
  -f FILE, --file FILE  Provide a DMP file (minidump)
  -X, --hex             Writing data in hex into memoryStrings.txt
  -y YARA, --yara YARA  Yara rule(s) directory or file.
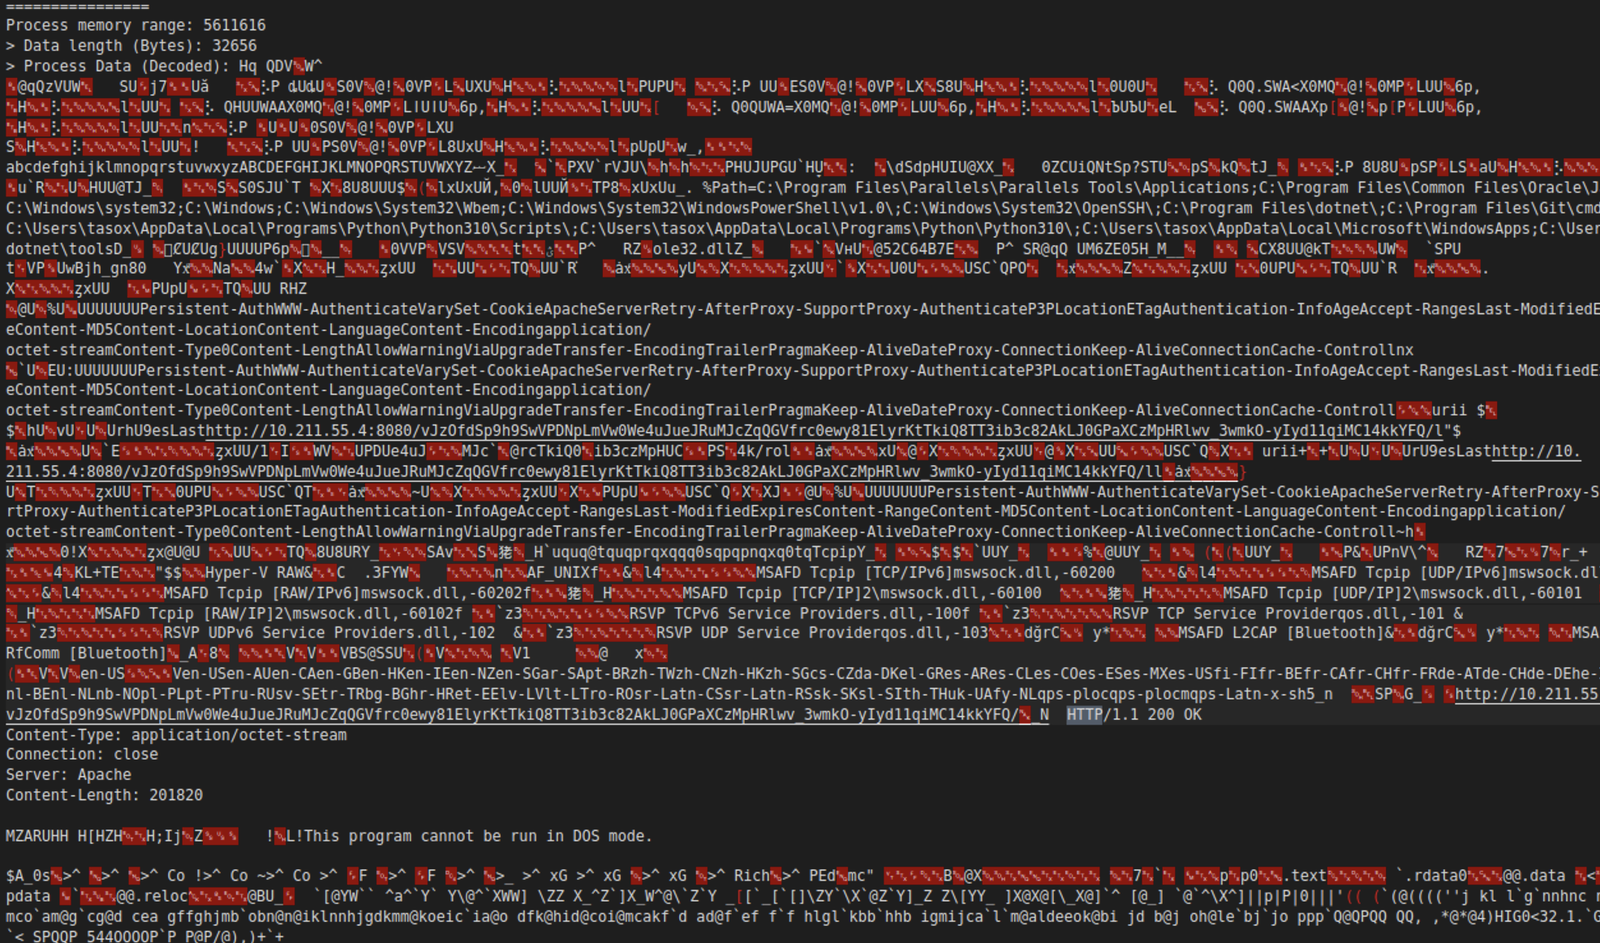
परिणाम स्वचालित रूप से memoryStrings.txt में सहेजे जाते हैं
# Scan DMP with Yara
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules
# Writing Hex strings to memoryStrings.txt
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules -X
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -X