

Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
IPA — PDF फ़ाइलों में गहराई से जाने के लिए GUI विश्लेषक। दुर्भावनापूर्ण पेलोड का पता लगाएं, ऑब्जेक्ट संबंधों को समझें, और खतरे के विश्लेषण के लिए मुख्य जानकारी निकालें। | Kitploit
उपकरण/GitHubGitHub/seekbytes/ipa
रक्षात्मक उपकरणस्थैतिक विश्लेषणभेद्यता विश्लेषणरिवर्स इंजीनियरिंगफोरेंसिकजानकारी एकत्र करनामालवेयर विश्लेषणडिजिटल फोरेंसिकबाइनरी विश्लेषण
GitHubseekbytes/ipa

IPA

PDF फ़ाइलों में गहराई से जाने के लिए GUI विश्लेषक। दुर्भावनापूर्ण पेलोड का पता लगाएं, ऑब्जेक्ट संबंधों को समझें, और खतरे के विश्लेषण के लिए मुख्य जानकारी निकालें।

888291362 साल पहलेKitploit द्वारा समीक्षित
साझा करें
रिपॉजिटरी देखें

इंटरैक्टिव PDF विश्लेषण

इंटरैक्टिव PDF विश्लेषण (जिसे IPA भी कहा जाता है) किसी भी शोधकर्ता को किसी भी PDF फ़ाइल के आंतरिक विवरणों का पता लगाने की अनुमति देता है। PDF फ़ाइलों का उपयोग कमज़ोरियों का शोषण करने वाले दुर्भावनापूर्ण पेलोड ले जाने के लिए किया जा सकता है, और PDF व्यूअर के मुद्दों के लिए, या सोशल इंजीनियरिंग आर्टिफ़ैक्ट के रूप में फ़िशिंग अभियानों में उपयोग किया जा सकता है। इस सॉफ़्टवेयर का लक्ष्य किसी भी विश्लेषक को स्वयं PDF फ़ाइल की गहराई में जाने देने में सक्षम बनाना है। IPA के माध्यम से, आप PDF फ़ाइलों से महत्वपूर्ण पेलोड निकाल सकते हैं, ऑब्जेक्ट्स के बीच संबंधों को समझ सकते हैं, और उन तत्वों का अनुमान लगा सकते हैं जो दुर्भावनापूर्ण या अविश्वसनीय पेलोड के ट्राइएज के लिए सहायक हो सकते हैं।

मुख्य प्रेरणा Zynamics के पीछे के शानदार लोगों और उनके उत्कृष्ट उत्पाद, जिसे PDF dissector कहा जाता है, से मिली है।
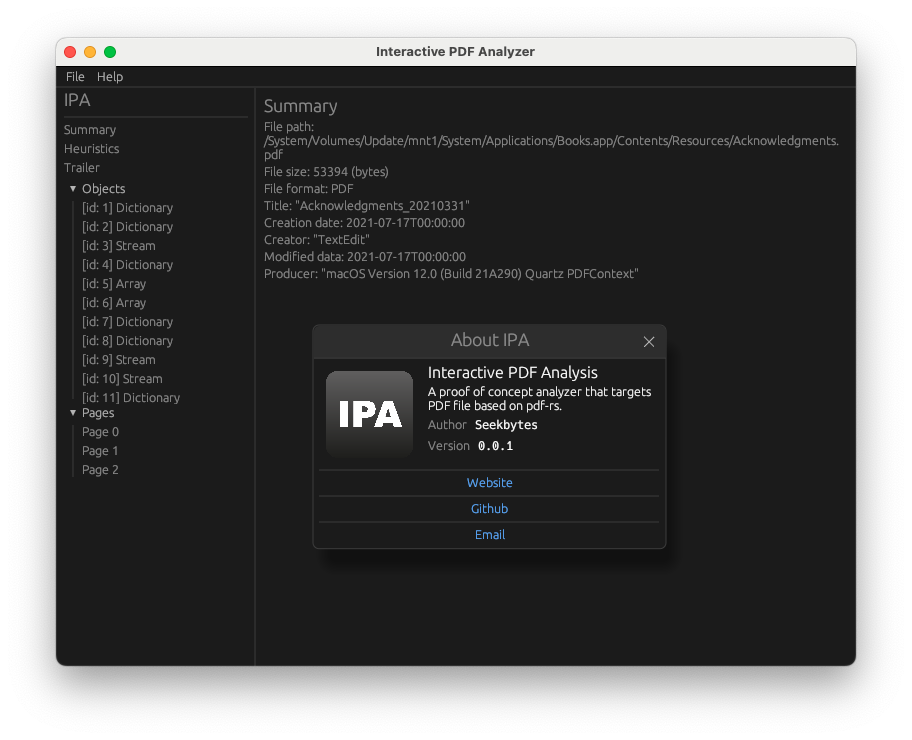
IPA की मुख्य विंडो

PDF फ़ाइलों के विश्लेषण को सरल बनाना

जब मैंने मैलवेयर को रिवर्स इंजीनियर करना शुरू किया, तो दुर्भावनापूर्ण पेलोड के विश्लेषण के लिए उपलब्ध मुख्य उपकरण Didier Stevens के उत्कृष्ट टूल्स थे। एक de facto मानक बन जाने के बाद, इन टूल्स की मुख्य समस्याओं में से एक यह तथ्य था कि इन्हें कमांड लाइन से उपयोग किया जा सकता था, जिसमें फ़्लैग्स के एक बहुत बड़े संयोजन को याद रखना पड़ता था, और विभिन्न ऑब्जेक्ट्स की संख्याओं की रिपोर्टिंग करनी पड़ती थी। हालाँकि विश्लेषकों और डेवलपर्स को दैनिक आधार पर सभी प्रकार के कमांड-लाइन टूल्स से जूझना पड़ता है, इसका मतलब यह नहीं है कि हम एक नया ग्राफ़िकल फ़ाइल निरीक्षण टूल नहीं बना सकते।

वास्तव में, स्टैटिक विश्लेषण और रिवर्स इंजीनियरिंग के क्षेत्रों का एक हिस्सा उपयोगकर्ता अनुभव के दृष्टिकोण से विश्लेषक को सबसे प्रमुख जानकारी कैसे प्रदर्शित की जाए, इस पर भी केंद्रित है। Didier Stevens के टूल्स, साथ ही peepdf, पहले से ही उपयोग किए जाते हैं और अच्छी तरह से परखे हुए हैं। हालाँकि, विश्लेषक कुछ ग्राफ़िकल का उपयोग कर सकता है ताकि वह विभिन्न ऑब्जेक्ट्स के बीच संबंध को समझ सके, यह समझ सके कि वे किन पृष्ठों को संदर्भित करते हैं और कौन से ऑब्जेक्ट प्रकार (छवियाँ, फ़ॉन्ट, रंग, मेटाडेटा), स्ट्रीम सामग्री को सरल तरीके से निर्यात कर सके और डिक्शनरी की सामग्री को तालिका रूप में देख सके।

मुख्य प्रेरणा का स्रोत Zynamics द्वारा विकसित PDF-dissector नामक टूल से आता है: कुछ पूर्व उपयोगकर्ताओं से मिली उत्कृष्ट प्रतिक्रिया और इसे ओपन सोर्स जारी करने की लगातार मांगों ने मुझे इस टूल को बनाने में कुछ दिन बिताने के लिए प्रेरित किया।

विशेषताएँ

  • PDF फ़ाइल के निर्माता, निर्माण तिथि, संशोधन इतिहास, और अन्य आवश्यक विवरणों की पहचान करने के लिए मेटाडेटा निकालें और उसका विश्लेषण करें।
  • PDF दस्तावेज़ की संरचना की जाँच उसके ऑब्जेक्ट्स (जैसे टेक्स्ट, छवियाँ, और फ़ॉन्ट) और पृष्ठों का विश्लेषण करके करें ताकि उनके संबंधों, सामग्री, और लेआउट को समझा जा सके।
  • फ़ाइल के भीतर अन्य ऑब्जेक्ट्स या स्थानों की ओर इशारा करने वाले संदर्भों की कल्पना करें, जैसे छवियाँ, फ़ॉन्ट, या विशिष्ट अनुभाग।
  • अंतर्निहित बाइनरी सामग्री की विस्तृत जाँच और विश्लेषण की अनुमति देते हुए, PDF फ़ाइल से कच्ची डेटा स्ट्रीम को निकालें और निर्दिष्ट स्थान पर सहेजें।
  • एक हल्का विश्लेषण लागू करें जो भ्रष्ट या आंशिक रूप से क्षतिग्रस्त PDF फ़ाइल से उपयोगी जानकारी को बचाने का प्रयास करता है, तब भी जब पारंपरिक पार्सिंग विधियाँ विफल हो जाती हैं।
  • pdf-rs और Rust संगतता के कारण कार्य करने के लिए किसी अतिरिक्त सॉफ़्टवेयर, लाइब्रेरी, या बाहरी सेवाओं की आवश्यकता नहीं है।

इंस्टॉलेशन

इस टूल को Rust और cargo के साथ संकलित किया जा सकता है। Rust के अलावा, और खींचे गए crates के अलावा, किसी निर्भरता की आवश्यकता नहीं है।

git clone https://github.com/seekbytes/IPA
cd IPA

## compile with debug symbols, the binary is inside ./target/debug/IPA
cargo b 

## compile in release mode, the binary is inside ./target/release IPA
cargo b --release

श्रेय

  • pdf-rs टीम को उनकी शानदार लाइब्रेरी के लिए (यदि आपको PDF फ़ाइल पार्स करने में कोई समस्या आती है, तो आप उनके लिए एक issue खोलना चाह सकते हैं)
  • pdf dissector की प्रेरणा के लिए Zynamics
  • एक ठोस immediate GUI मोड के लिए egui

सीमाएँ

फ़िलहाल IPA की निम्नलिखित सीमाएँ हैं:

  • कुछ heuristics (यदि आप कुछ सुझाव देना चाहते हैं, तो कृपया एक नया issue खोलें या मुझे ईमेल लिखें)
  • एन्क्रिप्टेड PDF के लिए कोई समर्थन नहीं (खोलते समय panics होता है, जल्द ही मैं इसे संभालने का एक तरीका लागू करूँगा यदि आप पासवर्ड जानते हैं)
  • हर PDF फ़ाइल समर्थित नहीं है क्योंकि pdf-rs इसे खोलते समय कुछ सख्त आवश्यकताएँ मानता है। यदि आपके पास एक PDF फ़ाइल है जो पार्स करने योग्य होनी चाहिए, तो कृपया pdf-rs रिपॉज़िटरी पर एक issue खोलें।
  • कुछ ऑब्जेक्ट प्रकार मूल रूप से देखने योग्य नहीं हैं। यह अभी भी कुछ ऐसा है जिस पर मैं विचार-मंथन कर रहा हूँ: जैसे ग्राफ़िकल तत्व, रंग।

अंत में, इस टूल को वास्तव में बेहतर बनाया जा सकता है और मुझे पूरा यकीन है कि कुछ लोग नोटिस करेंगे कि मेरा कोड कितना खराब है। यदि आप उनमें से एक हैं, तो कृपया मुझे संभावित सुधारों, बेहतर पैटर्न, और किसी भी सुझाव के बारे में बताएं।

संपर्क

यदि आपके पास कोई समस्या, सुधार हैं, या आप बस मुझे संदेश भेजना चाहते हैं, तो [email protected] पर ईमेल करें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    398
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    259
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





