 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096 (CVE-2026-88771–88778) के लिए रीड-ओनली चेकर: बिल्ड, CVE पूर्व-शर्तों और अपग्रेड जोखिमों की पुष्टि करता है, और समझौते के लिए सार्वजनिक IoCs की जाँच करता है।

Citrix NetScaler ADC / NetScaler Gateway सुरक्षा बुलेटिन CTX697096 के लिए रीड-ओनली प्रीकंडीशन और एक्सपोज़र चेकर, जो CVE-2026-88771 से CVE-2026-88778 तक को कवर करता है, और CTX697174 के लिए, जो CVE-2026-88779 (SAML क्रैश हमला) को कवर करता है, और CTX697191 के लिए, जो CVE-2026-107406 (SAML, रिमोट कोड एक्ज़ीक्यूशन) को कवर करता है, और CTX697263 के लिए, जो PHP CVE-2026-109618 / CVE-2026-109619 ("php2shell", मैनेजमेंट GUI) को कवर करता है, और CTX697305 के लिए, जो 12 नवंबर 2026 को प्रकाशित 28 CVE को कवर करता है।
सरल शब्दों में लाइसेंस: सभी के लिए मुफ़्त - इसे चलाएँ, बदलें, साझा करें, अपनी कंपनी में या अपने ग्राहकों की इंसिडेंट रिस्पॉन्स के लिए उपयोग करें। केवल एक चीज़ की अनुमति नहीं है: कोड का उपयोग प्रतिस्पर्धी टूल बनाने के लिए करना। प्रश्न या अन्य आवश्यकताएँ: [email protected]।
⚠️ CVE-2026-88771 और CVE-2026-88772 का वास्तविक दुनिया में शोषण हो रहा है और ये CISA KEV कैटलॉग में सूचीबद्ध हैं। अभी अपग्रेड करें, और इंटरनेट-फेसिंग एप्लायंसेज़ पर उल्लंघन (breach) मान लें।
🚨 नया – CTX697305 (12 नवंबर): 28 CVE, क्रिटिकल, हर NetScaler प्रभावित। 14.1-73.58, 13.1-64.39, 14.1-73.58 FIPS या 13.1-37.293 FIPS/NDcPP इंस्टॉल करें। CTX697305 28 मेमोरी-सेफ़्टी दोषों (CVSS 9.5 तक) को ठीक करता है। CVE-2026-120868 (पैकेट प्रोसेसिंग, 9.3) डिफ़ॉल्ट कॉन्फ़िगरेशन में हर डिप्लॉयमेंट पर लागू होता है, और CVE-2026-107412 (9.5) हर Gateway और AAA vserver पर लागू होता है। बुलेटिन में कोई वर्कअराउंड नहीं और अब तक कोई शोषण दर्ज नहीं है। ठीक किए गए बिल्ड में हर पिछला फ़िक्स भी शामिल है (CTX697096, CVE-2026-88779, CVE-2026-107406, php2shell), इसलिए यही एक बिल्ड है जिसे इंस्टॉल करना है। चेकर v1.19 आपके बिल्ड को इनके विरुद्ध जाँचता है, दिखाता है कि आपका कॉन्फ़िगरेशन 28 CVE पूर्व-शर्तों में से कौन-सी पूरी करता है, और फ़िक्स से नीचे के किसी भी बिल्ड पर VULNERABLE (एग्ज़िट कोड 2) लौटाता है।
php2shell ठीक हो गया है (27 अक्टूबर): 14.1-73.49, 13.1-64.32, 14.1-73.49 FIPS या 13.1-37.286 FIPS/NDcPP इंस्टॉल करें। Citrix ने CTX697263 को ठीक किए गए बिल्ड के साथ अपडेट किया। इनमें CTX697096, CVE-2026-88779 और CVE-2026-107406 के फ़िक्स भी शामिल हैं। चेकर v1.18 आपके बिल्ड को इनके विरुद्ध जाँचता है; फ़िक्स के बिना वाले बिल्ड पर, किसी भी स्रोत के लिए खुला मैनेजमेंट GUI (या लोड-बैलेंसिंग vserver द्वारा फ़ॉरवर्ड किया गया) अब VULNERABLE (एग्ज़िट कोड 2) है, और प्रतिबंधित GUI एक
[CHECK]है।
php2shell (21 अक्टूबर): PHP CVE-2026-109618 और CVE-2026-109619 NetScaler मैनेजमेंट GUI तक पहुँचते हैं। PHP में ही दो प्री-ऑथ रिमोट कोड एक्ज़ीक्यूशन दोष (प्रत्येक CVSS 9.2), जिनका शोषण 17 अक्टूबर से हो रहा है। NetScaler का मैनेजमेंट GUI NSIP पर, मैनेजमेंट एक्सेस वाले हर SNIP पर और क्लस्टर IP पर PHP चलाता है; Gateway और AAA प्रभावित नहीं हैं। Citrix: ऊपर दिए गए ठीक किए गए बिल्ड से नीचे के सभी समर्थित बिल्ड प्रभावित हैं; NetScaler Console और SVM प्रभावित नहीं हैं। अपग्रेड करने तक, ACLs (CTX228148) के साथ GUI और API एक्सेस को एडमिन होस्ट तक सीमित करें। चेकर v1.17 दिखाता है कि एप्लायंस पर PHP में फ़िक्स है या नहीं, मैनेजमेंट GUI प्रतिबंधित है या नहीं, और लॉग में हंटिंग के सुराग। पृष्ठभूमि: Remko Weijnen का फ़र्मवेयर विश्लेषण।
CVE-2026-107406 (8 अक्टूबर): गंभीर SAML दोष, रिमोट कोड निष्पादन, फिर से अपग्रेड करें। CTX697191, CVSS 9.5: एक SAML मेमोरी ओवरफ़्लो जो रिमोट कोड निष्पादन या सेवा-अस्वीकृति की ओर ले जाता है। उन बिल्ड्स पर जिन्हें पहले ही CTX697096 और CVE-2026-88779 (14.1-73.37 से 73.41, 13.1-64.23 से 64.28, 14.1-FIPS 73.37 से 73.41, 13.1-FIPS/NDcPP 37.279 से 37.282) के लिए ठीक किया गया है, आप प्रभावित हैं जब उपकरण एक SAML IdP है (
add authentication samlIdPProfile); पुराने बिल्ड्स पर जब यह SAML SP या IdP है। 14.1-73.46, 13.1-64.29, 14.1-73.46 FIPS और 13.1-37.283 FIPS/NDcPP में ठीक किया गया। बुलेटिन में कोई वर्कअराउंड सूचीबद्ध नहीं है। NetScaler का उपयोग करने वाले Secure Private Access हाइब्रिड परिनियोजन भी प्रभावित हैं। Checker v1.16 आपके बिल्ड और SAML कॉन्फ़िग को इन संस्करणों के विरुद्ध जाँचता है।
CVE-2026-88779 (3 अक्टूबर): SAML हमले का अब एक समाधान है, और SAML उपकरणों को फिर से अपग्रेड करना होगा। 2 अक्टूबर से पैच किए गए NetScalers को क्रैश करने वाले तैयार किए गए SAML अनुरोध CVE-2026-88779 हैं (CTX697174, CVSS 8.7, लक्षित हमले; 4 अक्टूबर से CISA की Known Exploited Vulnerabilities सूची में, अमेरिकी संघीय समय-सीमा 7 अक्टूबर)। आप प्रभावित हैं यदि आपके कॉन्फ़िग में
add authentication samlActionयाadd authentication samlIdPProfileहै। 14.1-73.41, 13.1-64.28, 14.1-73.41 FIPS और 13.1-37.282 FIPS/NDcPP में ठीक किया गया, इसलिए CTX697096 के लिए पहले ही अपग्रेड किए गए उपकरण को फिर से अपग्रेड करना होगा। तब तक, Citrix NetScaler Console के माध्यम से Global Deny List सिग्नेचर, या Citrix Support से एक responder नीति प्रदान करता है। Checker v1.15 आपके बिल्ड को इन संस्करणों के विरुद्ध जाँचता है, दिखाता है कि क्या कोई SAML शमन नीति प्रत्येक Gateway/AAA vserver को कवर करती है, और 2 अक्टूबर से CVE-2026-88779 समाधान तक के इंजेक्शन प्रयासों को "may have run" के रूप में रिपोर्ट करता है।
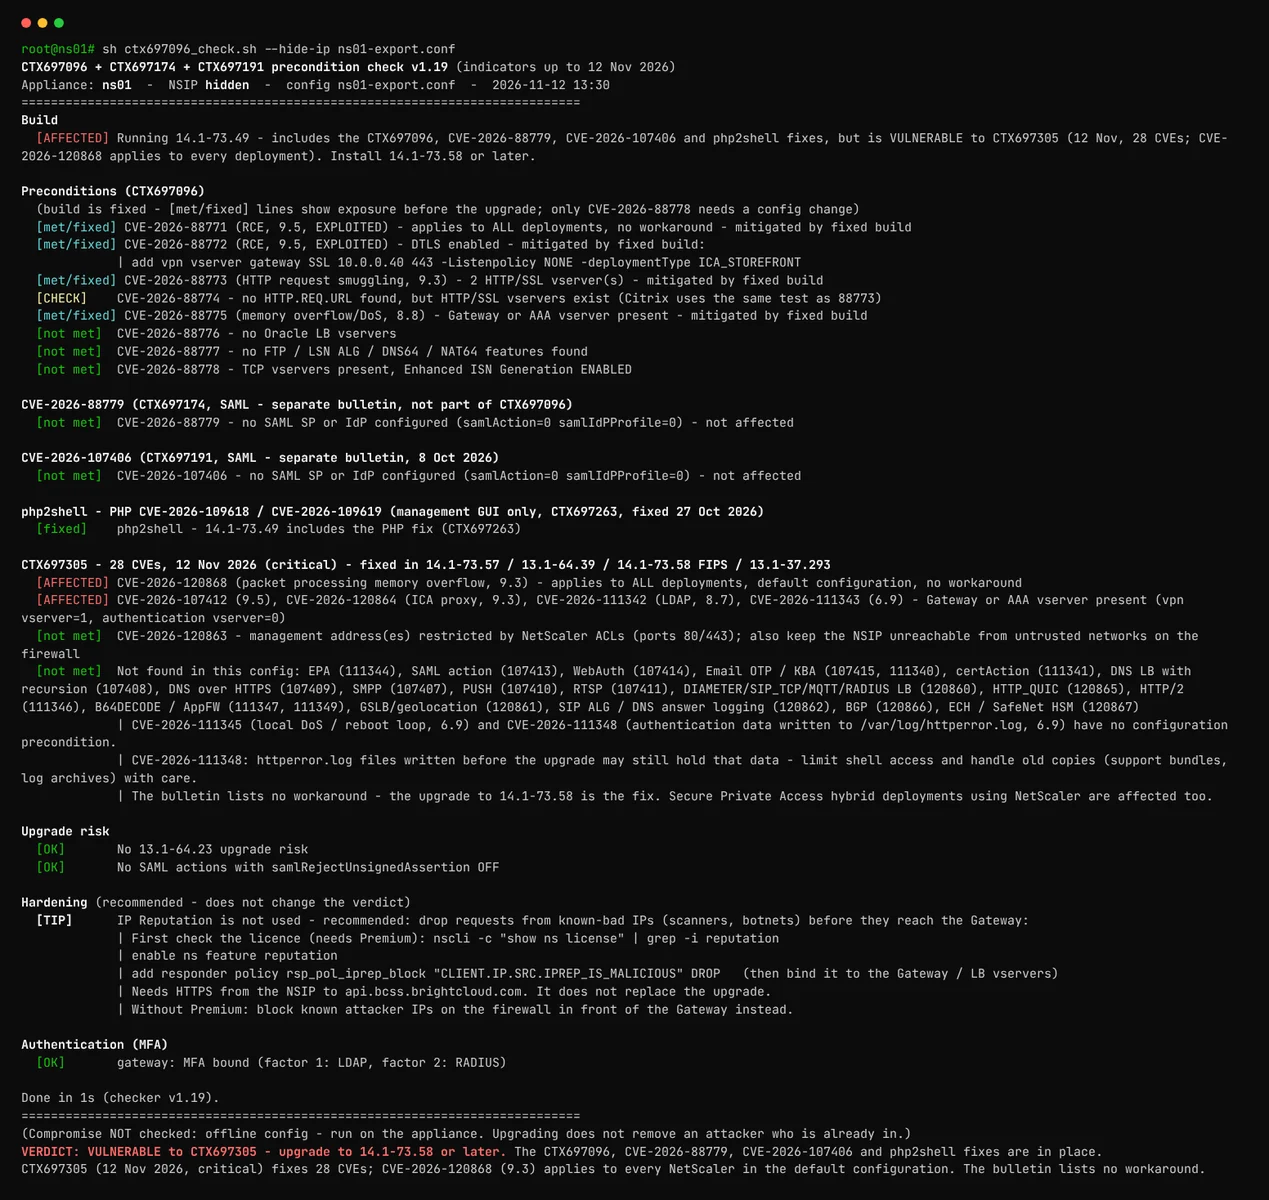
एक ठीक किए गए लैब उपकरण पर एक स्वच्छ रन, संक्षिप्त ("...")। कमांड Usage के अंतर्गत हैं; अन्य परिणामों के लिए उदाहरण आउटपुट Example output के अंतर्गत है।
❤️ नया: अब आप इस प्रोजेक्ट का समर्थन कर सकते हैं। Checker मुफ़्त है और मुफ़्त रहेगा – यदि इसने आपका समय बचाया, तो एक स्वैच्छिक योगदान की सराहना की जाएगी।
यह प्रत्येक NetScaler के लिए चार प्रश्नों का उत्तर देता है:
पृष्ठभूमि, एक समयरेखा और चरण-दर-चरण उपचार के लिए, साथ वाली ब्लॉग पोस्ट देखें: CVE-2026-88771 से CVE-2026-88778 तक – आपको क्या जानना चाहिए और अपने NetScaler को कैसे ठीक करें।
यह बिना किसी निर्भरता के एक एकल POSIX शेल स्क्रिप्ट है। यह उपकरण पर ही या किसी भी Linux, macOS या WSL मशीन पर निर्यात किए गए ns.conf के विरुद्ध चलती है।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।

