CyberStrikeAI
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…

The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…

LLM-संचालित जनरेटर Mythic Agents, Payload-Type और C2 Profiles के लिए।

Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.

Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting

Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…

मॉड्यूलर ब्लूटूथ क्लासिक (BR/EDR) भेद्यता परीक्षण फ्रेमवर्क जिसमें रिकॉनिसेंस, 43 सार्वजनिक हमलों/CVEs के लिए एक्सप्लॉइट मॉड्यूल और संरचित JSON…

एक पृथक AD/Linux आक्रमण प्रयोगशाला: Metasploit के माध्यम से CVE-2007-2447 का शोषण किया गया, Wazuh SIEM के साथ पता लगाया गया और MITRE ATT&CK (T1190,…

Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।

PowerSploit - एक PowerShell पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क

利用大量高威胁poc/exp快速获取目标权限,用于渗透和红队快速打点

Cobalt Strike के Process Inject Kit का पोर्ट

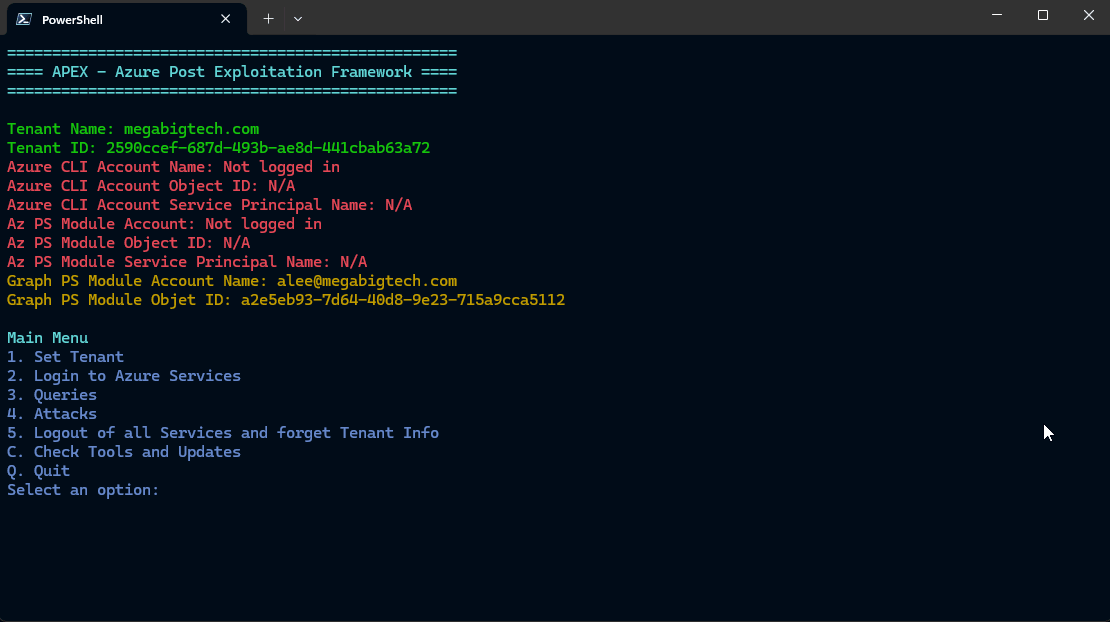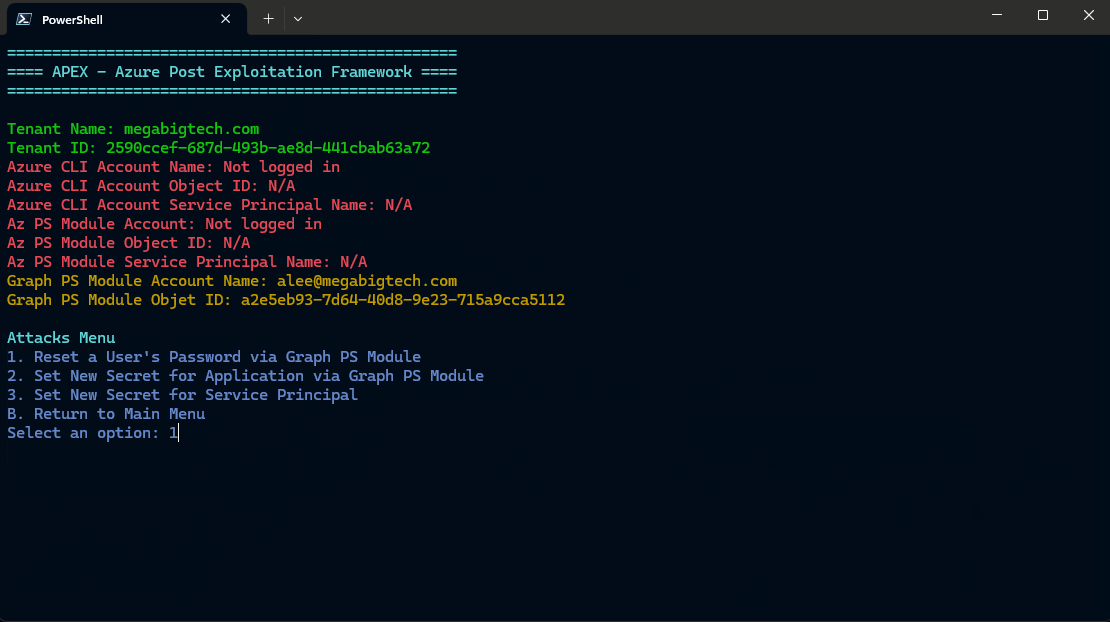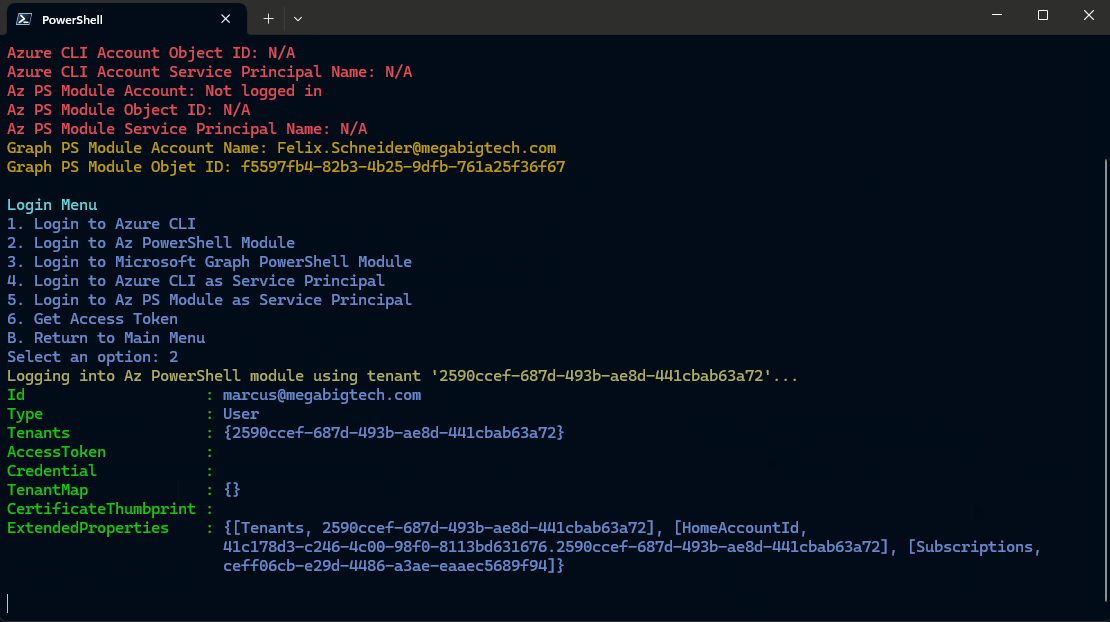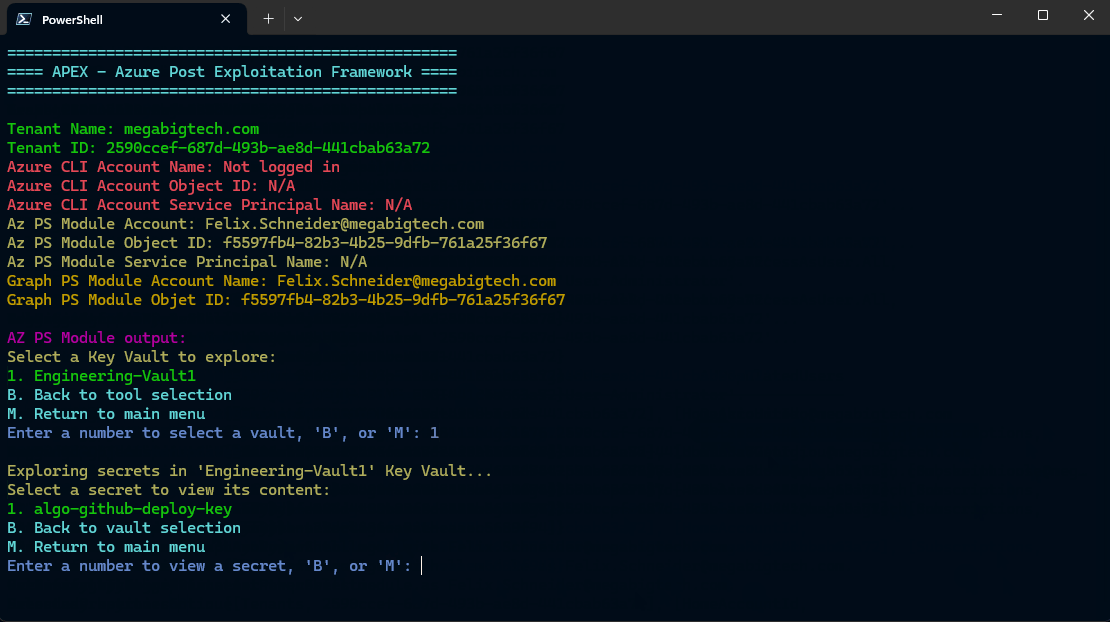
Azure पोस्ट एक्सप्लॉइटेशन फ्रेमवर्क

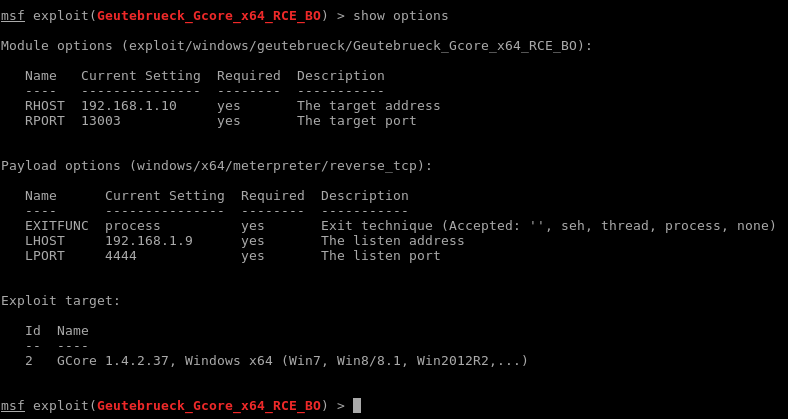
Geutebrueck GCore "वीडियो प्रबंधन" सिस्टम के लिए Metasploit मॉड्यूल। संस्करण 1.3.8.42 और 1.4.2.37 के साथ परीक्षण किया गया।

Mogwai Java Management Extensions (JMX) शोषण टूलकिट

मेटास्प्लोइट ऑक्ज़िलरी पोस्ट-मॉड्यूल्स का मेरा संग्रह

एक्सप्लॉइटेशन और पोस्ट-एक्सप्लॉइटेशन परीक्षण के लिए प्रूफ-ऑफ-कॉन्सेप्ट Metasploit मॉड्यूल का संग्रह, जो पेनिट्रेशन टेस्टिंग वर्कफ़्लो के लिए कस्टम…

Metasploit मॉड्यूल परीक्षण में

जानते हैं कि किसी प्लगइन में php ऑब्जेक्ट एक्सप्लॉइट है लेकिन यह पता लगाने की ज़रूरत है कि किस lib का उपयोग करें?