lame-projects/stratum-c2
क्लाउड डेड-ड्रॉप C2 फ्रेमवर्क — RSA-4096 + AES-256-GCM, 5 क्लाउड प्रदाता, केवल Rust एजेंट, P2P मेश, पर्सिस्टेंस इंजन, क्रेडेंशियल हार्वेस्टिंग

क्लाउड पर्सिस्टेंस फ्रेमवर्क · v3.0.2
एक फ़ॉलबैक फ़ुटहोल जो ऐसे इंफ्रास्ट्रक्चर से होकर गुज़रता है जिसे डिफ़ेंडर ब्लॉक नहीं कर सकते।


आपका प्राइमरी C2 शांत हो जाता है। डोमेन ब्लैकलिस्ट हो जाता है। बीकन फ़्लैग हो जाता है। EDR प्रोसेस को मार देता है। आप बाहर हो गए।
आपको एक दूसरा चैनल चाहिए — ऐसा जो शुरू से ही ब्लॉक होने वाला नहीं था।
क्या होगा अगर कमांड-एंड-कंट्रोल ट्रैफ़िक बिल्कुल वैसा दिखे जैसे कोई कर्मचारी Dropbox पर फ़ाइलें सिंक कर रहा हो?
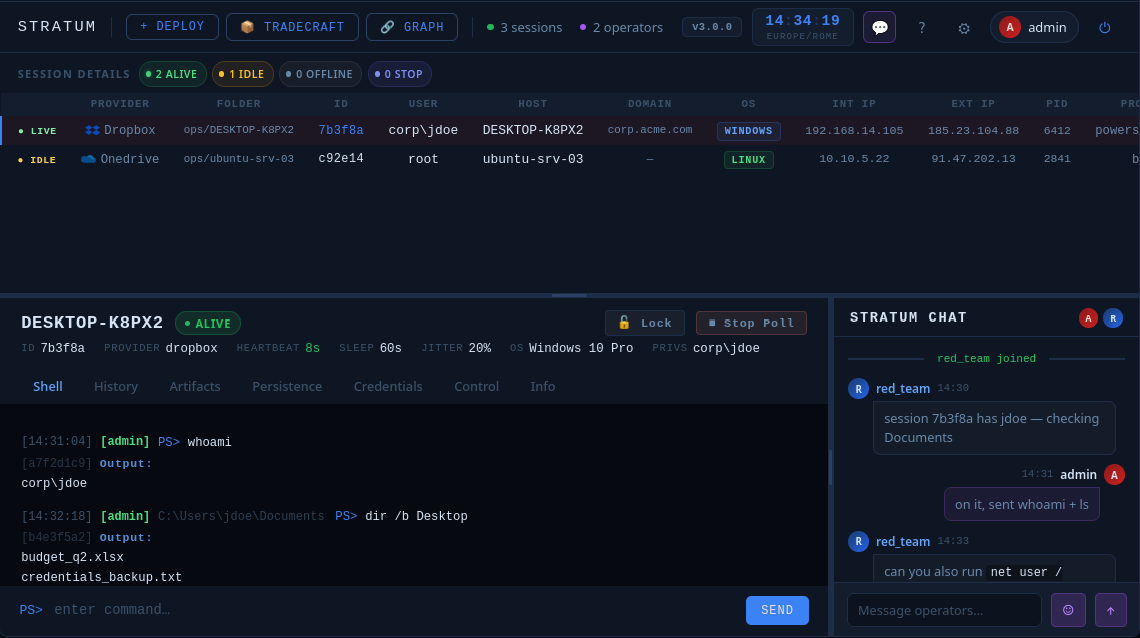
यही Stratum है। कमांड और रिस्पॉन्स क्लाउड स्टोरेज फ़ोल्डर के अंदर साधारण फ़ाइलों के रूप में यात्रा करते हैं। एजेंट कभी भी हमलावर के इंफ्रास्ट्रक्चर से कनेक्ट नहीं होता। एकमात्र देखा जा सकने वाला ट्रैफ़िक किसी प्रोवाइडर के लिए HTTPS है जिसे टारगेट का फ़ायरवॉल पहले से ही व्हाइटलिस्ट करता है — क्योंकि Dropbox या OneDrive को ब्लॉक करने का मतलब है हर उस कर्मचारी को ब्लॉक करना जो इसे उपयोग करता है।
कोई टीमसर्वर नहीं। कोई हमलावर के स्वामित्व वाला डोमेन नहीं। कोई संदिग्ध TLS सर्टिफ़िकेट नहीं। ब्लॉक करने के लिए कुछ नहीं।
  OPERATOR                   CLOUD PROVIDER               TARGET
  ────────                   ─────────────                ──────
                             /Machine1/
  WebGUI ──HTTPS──►          input.txt   🔒  ◄── poll ── agent
                             output.txt  🔒  ──► read ──┘
                             heartbeat.txt    (encrypted beacon)
एजेंट एक कॉन्फ़िगर करने योग्य अंतराल (+ लॉग-नॉर्मल जिटर) पर जागता है, इनपुट फ़ाइल पढ़ता है, निष्पादित करता है, प्रतिक्रिया को एन्क्रिप्ट करता है, उसे अपलोड करता है, और सो जाता है। सब कुछ RSA-4096-OAEP + AES-256-GCM के साथ एंड-टू-एंड एन्क्रिप्टेड है। ऑपरेटर का IP टारगेट साइड पर किसी भी नेटवर्क लॉग में कभी प्रकट नहीं होता है।
| प्रदाता | नोट्स | |
|---|---|---|
 | Dropbox | OAuth2 रिफ़्रेश टोकन · बिज़नेस और व्यक्तिगत खाते |
 | Microsoft OneDrive | Microsoft Graph API · व्यक्तिगत और M365 खाते |
 | Google Drive | Google Drive API v3 · OAuth2 सर्विस फ़्लो |
 | SharePoint Online | Microsoft Graph API · M365 टेनेंट साइट्स |
 | S3-संगत | AWS S3 · DigitalOcean Spaces · Backblaze B2 · कोई भी S3 एंडपॉइंट |
सभी पाँच एक ही वायर फ़ॉर्मेट, एक ही RSA कीपेयर, और एक ही ऑपरेटर सत्र साझा करते हैं। एजेंट को छुए बिना मिनटों में एंगेजमेंट के बीच में प्रदाता बदलें। कोई अन्य ओपन-सोर्स फ़्रेमवर्क इसे बॉक्स से बाहर नहीं देता है।
एक SOC जो C2 को रोकना चाहता है, वह टीमसर्वर डोमेन या फ़्रंटेड इंफ़्रास्ट्रक्चर को ब्लॉक करता है। एक SOC जो Stratum को रोकना चाहता है, उसे Dropbox, OneDrive, Google Drive, SharePoint, और S3 को एक साथ ब्लॉक करना होगा। यह फ़ायरवॉल नियम नहीं है — यह एक बिज़नेस निर्णय है जो कोई भी एंटरप्राइज़ नहीं लेगा। डेड-ड्रॉप आर्किटेक्चर डिटेक्शन से बचने की कोशिश नहीं करता है। यह उस इंफ़्रास्ट्रक्चर पर संचालित होता है जिसे डिफ़ेंडर पहले ही स्थायी रूप से भरोसेमंद मान चुका है।
| फ़ॉर्मेट | प्लेटफ़ॉर्म | निर्भरताएँ |
|---|---|---|
.exe / .dll | Windows | कोई नहीं — Rust-कंपाइल्ड PE (MSVC-ABI), कोई इंटरप्रेटर नहीं, प्रोसेस ट्री में कोई PowerShell नहीं |
.elf | Linux | कोई नहीं — Rust-कंपाइल्ड musl-static, किसी भी x86_64 Linux पर चलता है |
.bin | Linux / Windows | x64 PIC शेलकोड — किसी भी बाहरी लोडर या इंजेक्टर में डालें |
विज़ार्ड इन सभी को जनरेट करता है। आप प्रॉम्प्ट का उत्तर देते हैं; यह कंपाइल, एन्क्रिप्ट, और पैकेज करता है। कोई कंपाइलर फ़्लैग नहीं, कोई env var नहीं, कोई मैन्युअल की मैनेजमेंट नहीं।
| मोड | यह कैसे काम करता है | किसके लिए सर्वोत्तम |
|---|---|---|
| staged-enc | टारगेट पर न्यूनतम स्टब। पहले रन पर: क्लाउड से वन-टाइम बूटस्ट्रैप की फ़ेच करता है, मेमोरी में पूर्ण एजेंट को डिक्रिप्ट करता है, क्लाउड से की हटाता है। पेलोड कभी भी डिस्क पर क्लियरटेक्स्ट में नहीं पहुँचता है। | मानक एंगेजमेंट — सबसे छोटा प्रारंभिक आर्टिफ़ैक्ट, डिलीवरी पर की नष्ट |
| stageless-enc | पूर्ण एजेंट एकल डिलीवरी फ़ाइल में एम्बेडेड, स्टब-बेक्ड की से एन्क्रिप्टेड। डिलीवरी के बाद क्लाउड की फ़ेच की आवश्यकता नहीं। | एयर-गैप्ड या प्रतिबंधित नेटवर्क — एकल स्व-निहित फ़ाइल |
| stageless-plain | एजेंट क्लियरटेक्स्ट में। कमांड और प्रतिक्रियाएँ ट्रांज़िट में पूरी तरह एन्क्रिप्टेड रहती हैं। | लैब और नियंत्रित वातावरण |
सभी मोड एक ही पोस्ट-एक्ज़ीक्यूशन व्यवहार साझा करते हैं: स्टब एक HW-फ़िंगरप्रिंटेड एन्क्रिप्टेड ब्लॉब को स्थानीय रूप से कैश करता है ताकि बाद के रन क्लाउड को छुए बिना डिस्क से लोड हों।
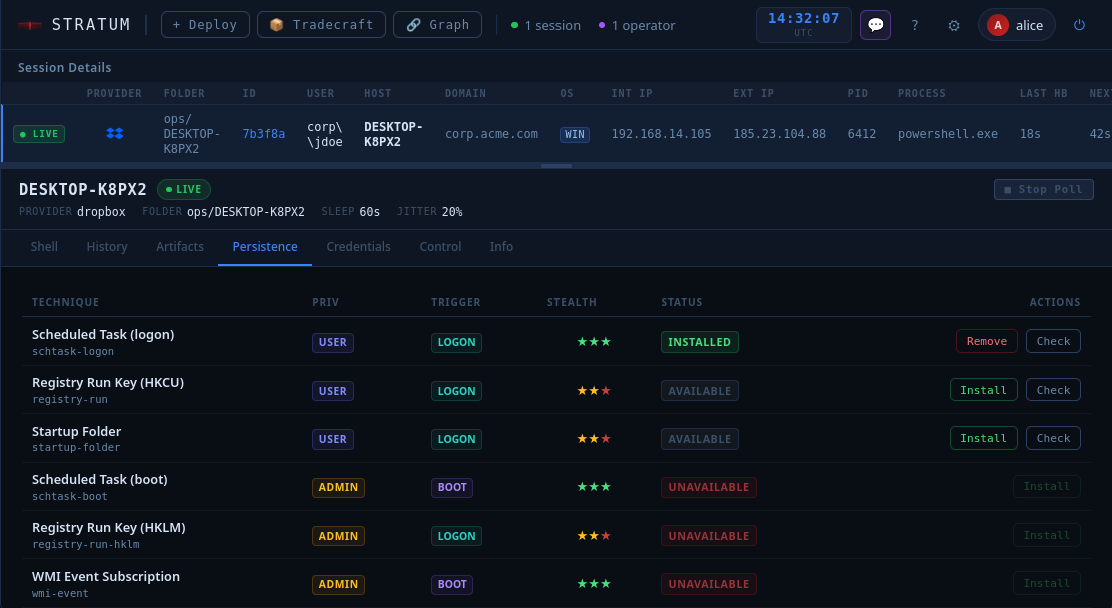
एक भी रजिस्ट्री की या क्रॉन एंट्री को छूने से पहले, /persist probe चलाएँ। एजेंट वर्तमान विशेषाधिकार स्तर पर हर उपलब्ध तकनीक की जाँच करता है और एक व्यवहार्यता रिपोर्ट लौटाता है। गैर-विनाशकारी — पीछे कोई आर्टिफ़ैक्ट नहीं छोड़ता।
/persist probe
  ✓ schtask-logon   — feasible (SYSTEM)
  ✓ registry-run    — feasible
  ✗ schtask-boot    — requires elevation
  ✓ startup-folder  — feasible
  ...
जो काम करे उसे चुनें, इंस्टॉल करें, और काम पूरा होने पर उसे साफ़-सुथरे तरीके से हटा दें। WebGUI प्रत्येक सत्र के लिए हर इंस्टॉल की गई तकनीक को ट्रैक करता है। /kill एक ही कमांड में सब कुछ — persistence, binary, cloud artifacts — ध्वस्त कर देता है।
Kill date, maintenance window, log-normal jitter, one-time bootstrap key — सब कुछ विज़ार्ड में एक बार कॉन्फ़िगर होता है और स्थायी रूप से agent में संकलित हो जाता है। एंगेजमेंट के दौरान प्रबंधन करने के लिए कुछ नहीं, अंत में साफ़ करना भूलने के लिए कुछ नहीं।
Stratum, Cobalt Strike, Sliver, या Havoc का विकल्प नहीं है। यह उनके नीचे की परत है।
  Day 1: deploy Stratum alongside your primary C2
  Day 4: primary beacon gets flagged, process killed
  Day 4: open Stratum session, assess what happened
  Day 4: re-introduce primary C2 via Stratum shell
  Day 5: back to full access