Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
APEX — Azure पोस्ट एक्सप्लॉइटेशन फ्रेमवर्क | Kitploit
उपकरण/GitHubGitHub/luemmelsec/apex
भेद्यता परीक्षण फ्रेमवर्कशोषण फ्रेमवर्कडेटा निष्कासनजानकारी एकत्र करनापोस्ट-शोषणक्लाउड सुरक्षारेड टीमिंग
GitHubluemmelsec/apex

APEX

Azure पोस्ट एक्सप्लॉइटेशन फ्रेमवर्क

रिपॉजिटरी देखें
24822391 साल पहलेKitploit द्वारा समीक्षित
साझा करें

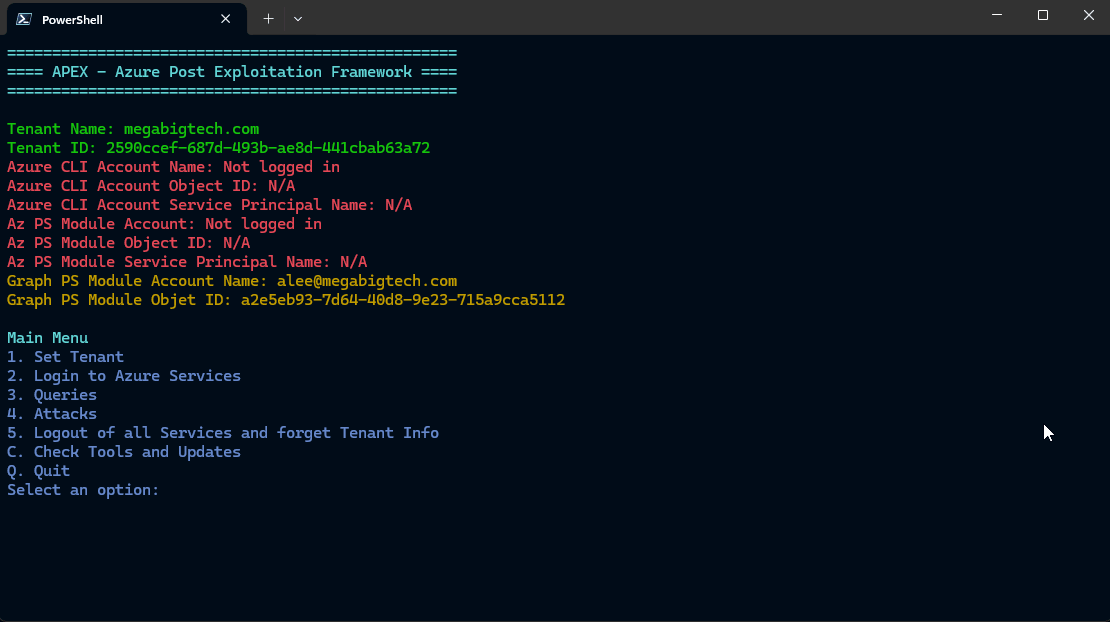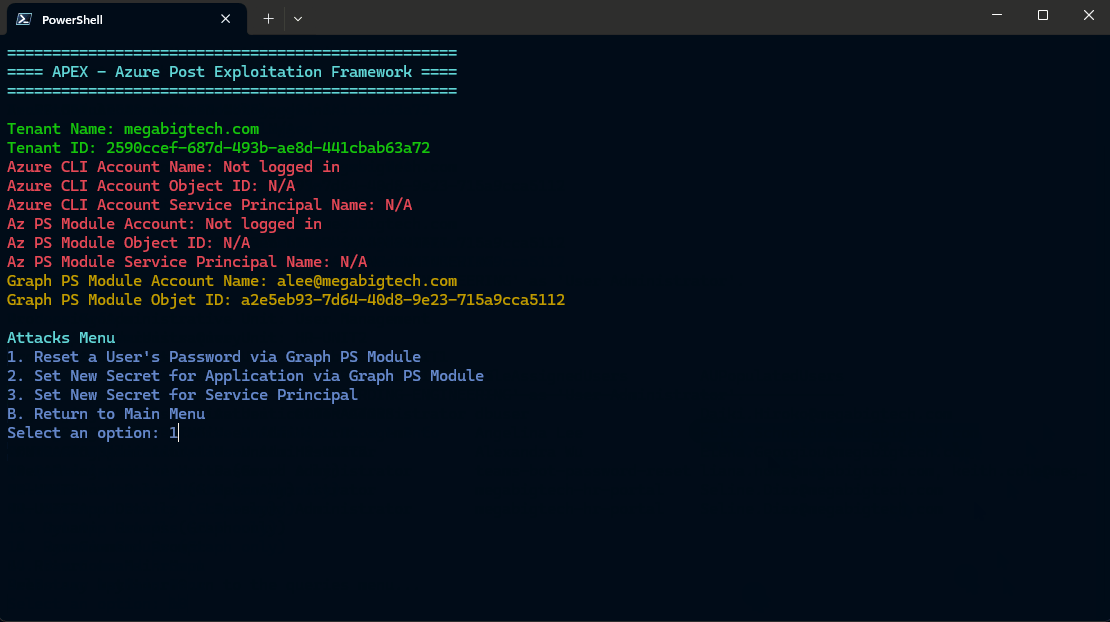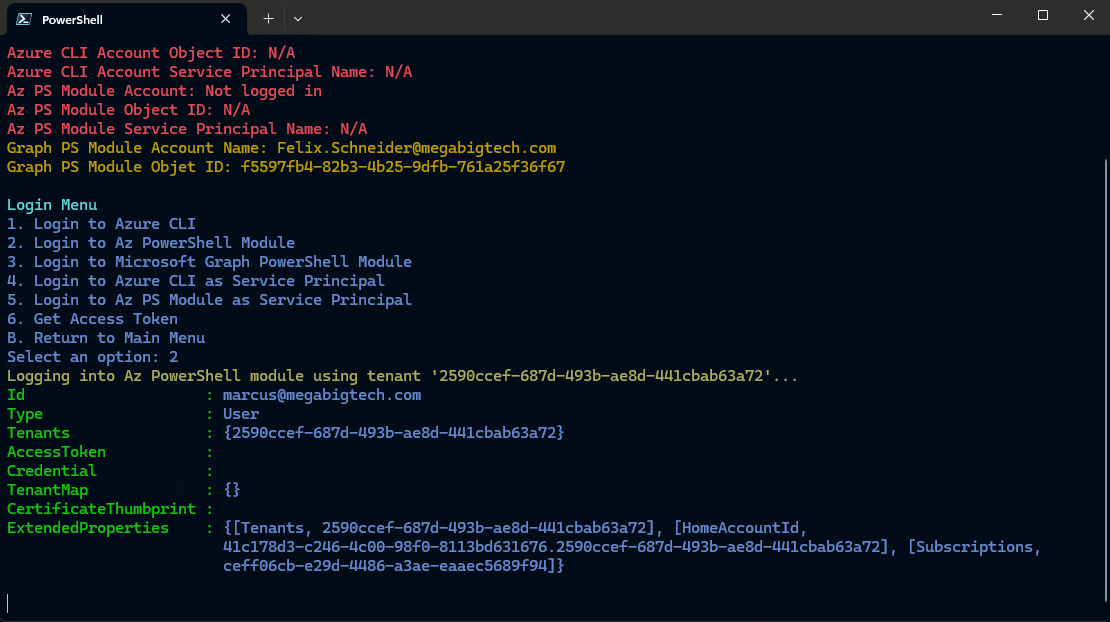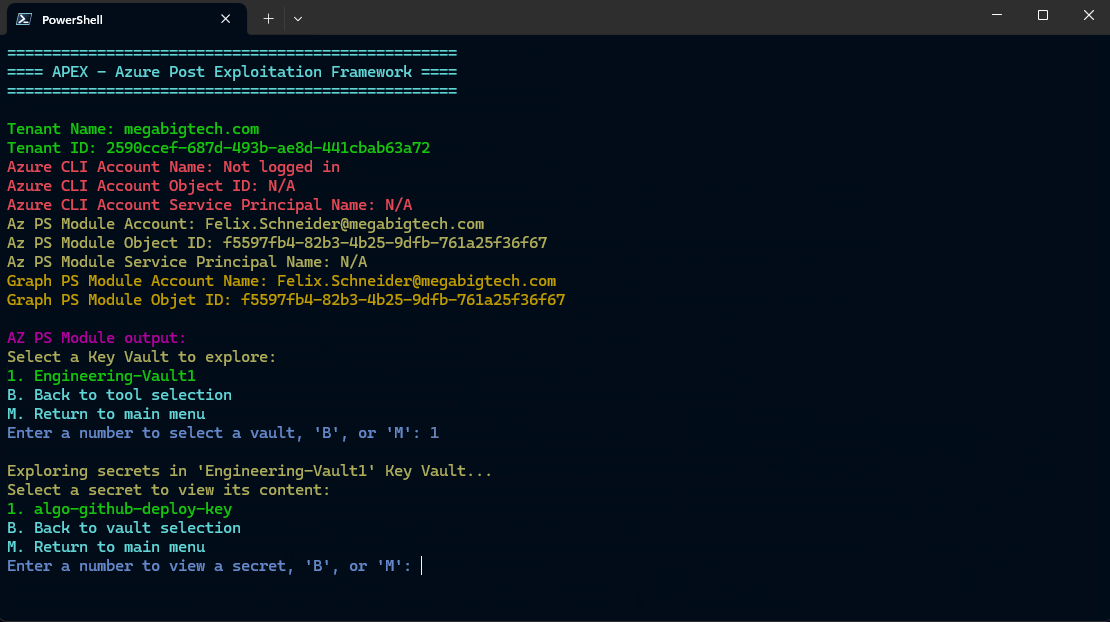
APEX (पूर्व में AzurePwn)- Azure पोस्ट एक्सप्लॉइटेशन फ्रेमवर्क

एक बार जब हमारे पास Azure संबंधित खाते के कुछ प्रकार की क्रेडेंशियल्स उपलब्ध हो जाती हैं, तो पोस्ट-एक्स (post ex) कार्यों को आसान बनाने का एक प्रयास।
सच कहूँ तो, इसमें कुछ नया या शानदार नहीं है। बस मेरा पुराना आलसी अस्तित्व कुछ शॉर्टकट बना रहा है ताकि मुझे बार-बार ज़रूरत वाले सभी कमांड्स याद रखने न पड़ें।

आर्किटेक्चर

APEX एक मॉड्यूलर आर्किटेक्चर पर बनाया गया है जो निम्न को जोड़ता है:

  • Microsoft Graph PowerShell Module: Azure AD संसाधनों और डायनेमिक समूहों तक पहुँचने और क्वेरी करने के लिए।
  • Azure CLI: स्टोरेज अकाउंट की जाँच और की वॉल्ट प्रबंधन के लिए उपयोग किया जाता है।
  • Az PowerShell Module: Azure संसाधनों के भीतर अतिरिक्त अन्वेषण क्षमताएँ प्रदान करता है।

इसमें पहले से बनी क्वेरीज़ और हमले शामिल हैं जिनका उपयोग आप काम को तेज़ करने और कुछ चीज़ों की जाँच करना न भूलने के लिए कर सकते हैं।

उपयोग

बस IEX या .\APEX.ps1 के माध्यम से APEX चलाएँ, जैसा आपको पसंद हो।
सुनिश्चित करें कि आप PS7 का उपयोग करें, क्योंकि कुछ फ़ंक्शन निचले PowerShell संस्करणों के साथ उपलब्ध या कार्यशील नहीं हो सकते हैं। पहले चरणों में एक टेनेंट सेट करना और तीनों टूल्स में लॉगिन करना है। इसके बाद यह सब क्वेरीज़ और अटैक मेनू के बारे में है।
अपने वर्तमान खाते की क्षमताओं का त्वरित अवलोकन पाने के लिए अंतर्निहित क्वेरीज़ का लाभ उठाएं।
तीनों अलग-अलग टूल्स के आउटपुट को संयोजित करने का लाभ उठाएं, और जिन चीज़ों में आपकी रुचि है उन पर अधिक से अधिक जानकारी प्राप्त करें।
स्टोरेज और की वॉल्ट मेनू जैसी कुछ सुविधाएँ उपलब्ध संसाधनों के माध्यम से आसान नेविगेशन की अनुमति देती हैं, जिससे रसदार चीज़ों को ढूंढना और उन्हें एक्सफिल्ट्रेट करना आसान हो जाता है। इस पर और अधिक YouTube पर: https://www.youtube.com/watch?v=wDbf-JVsW5c

APEX

APEX1

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    377
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    324
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    252

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →