
 jolovicdev/hayduk
ग्राफ़िकल अटैक प्रबंधन कंसोल Metasploit के लिए: Armitage की वंशावली एक एकल Go बाइनरी के रूप में ब्राउज़र UI के साथ। लाइव नेटवर्क टोपोलॉजी, अभियान वर्कफ़्लो, Hail Mary, सत्र, रिपोर्ट निर्यात, और टीम मोड।


Hayduk अधिकृत पेनेट्रेशन टेस्टिंग के लिए एक मुफ़्त, ओपन-सोर्स Metasploit GUI है। यह Armitage वर्कफ़्लो को आपके ब्राउज़र में लाता है: होस्ट मैप करें, मॉड्यूल ब्राउज़ करें, Meterpreter और shell सत्र प्रबंधित करें, और कैंपेन रिपोर्ट निर्यात करें।
एक बाइनरी डाउनलोड करें। इसे चलाएँ। Metasploit से कनेक्ट करें। रिलीज़ बाइनरी चलाने के लिए Java, Go, या Node.js इंस्टॉलेशन की आवश्यकता नहीं है। ब्राउज़र UI शामिल है।
Hayduk msfrpcd के माध्यम से एक अलग Metasploit Framework इंस्टेंस से कनेक्ट होता है। यह Metasploit को बंडल नहीं करता।
नवीनतम रिलीज़ डाउनलोड करें · क्विकस्टार्ट · Docker लैब आज़माएँ · टीम मोड
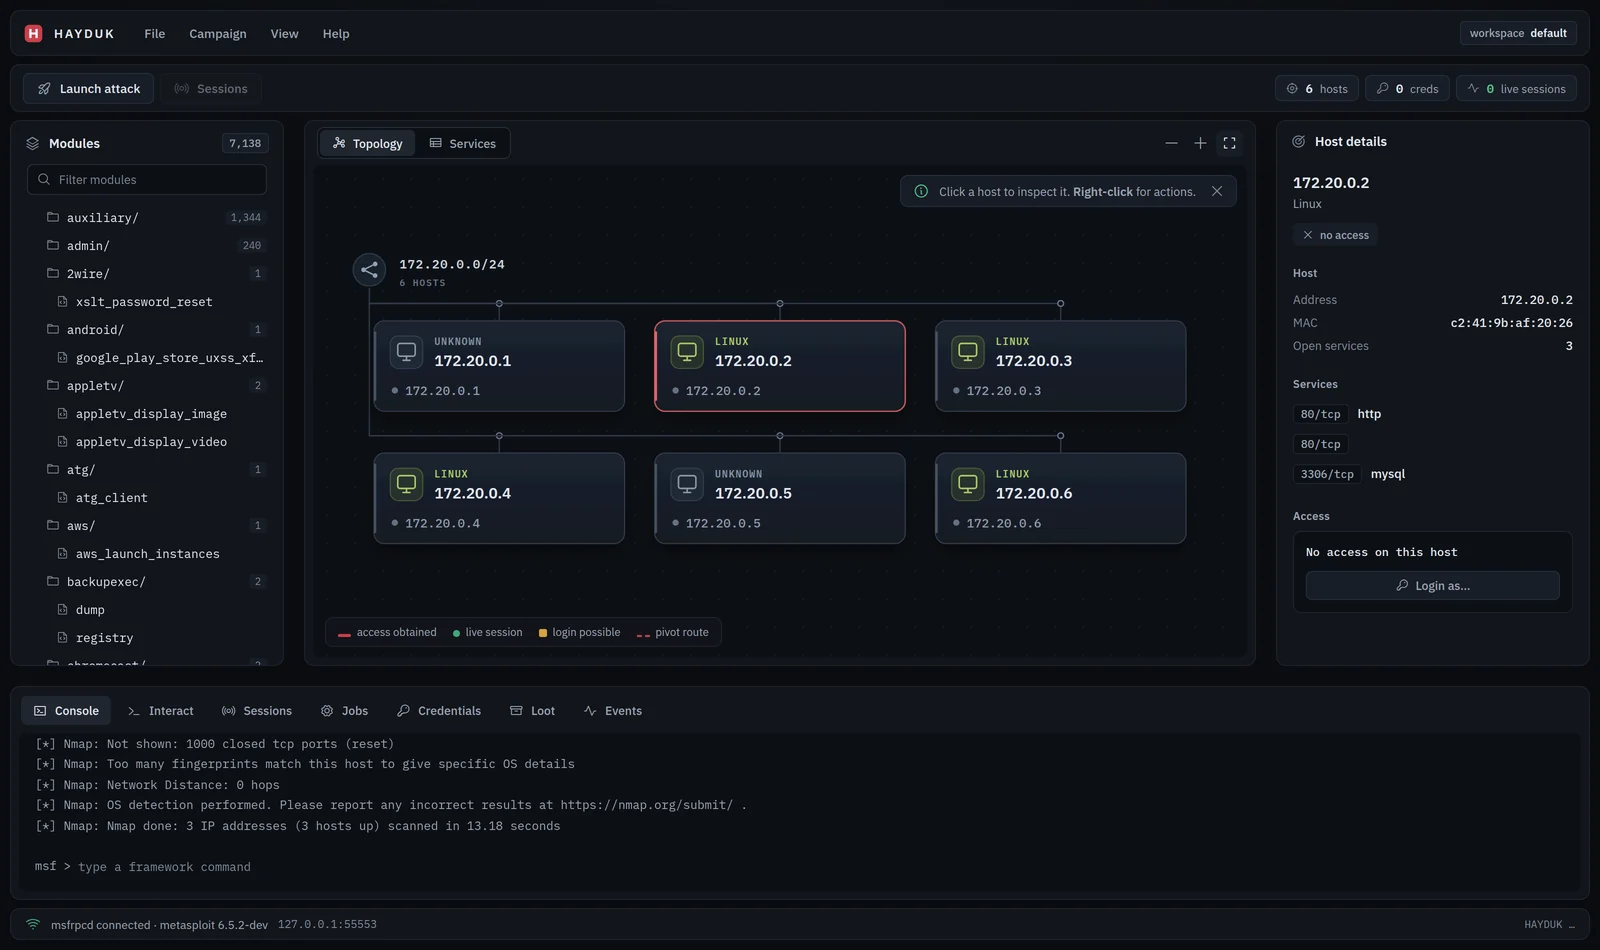
इंटरफ़ेस उदाहरणात्मक कैंपेन डेटा के साथ दिखाया गया है।
आपको एक Hayduk रिलीज़ बाइनरी, एक ब्राउज़र, और एक चल रहा Metasploit Framework इंस्टेंस चाहिए। होस्ट, सेवाएँ, क्रेडेंशियल और लूट जैसी वर्कस्पेस सुविधाओं के लिए, Metasploit को एक कनेक्टेड डेटाबेस की भी आवश्यकता होती है।
नीचे दिए गए चरण मानते हैं कि Hayduk और Metasploit एक ही मशीन पर चल रहे हैं। यदि आपको डेटाबेस और डिस्पोज़ेबल टारगेट के साथ एक तैयार Metasploit सेटअप चाहिए, तो Docker लैब का उपयोग करें।
नवीनतम रिलीज़ खोलें और अपने ऑपरेटिंग सिस्टम और प्रोसेसर से मेल खाने वाला आर्काइव चुनें। आर्काइव को एक फ़ोल्डर में एक्सट्रैक्ट करें। कोई Hayduk इंस्टॉलर या अलग UI सेटअप नहीं है।
Metasploit चलाने वाली मशीन पर, एक टर्मिनल खोलें और चलाएँ:
msfrpcd -P 'yourpassword' -S -f -a 127.0.0.1 -p 55553
yourpassword को अपने स्वयं के पासवर्ड से बदलें। इस टर्मिनल को खुला रखें। यह कमांड RPC को पोर्ट 55553 पर localhost से बांधता है; -S इस स्थानीय कनेक्शन के लिए SSL को अक्षम करता है।
यदि आप पहले से ही msfrpcd चला रहे हैं, तो एक और इंस्टेंस शुरू करने के बजाय उसकी मौजूदा कनेक्शन सेटिंग्स का उपयोग करें।
एक्सट्रैक्ट किए गए फ़ोल्डर में एक और टर्मिनल खोलें।
Linux और macOS:
./hayduk
Windows PowerShell:
.\hayduk.exe
Hayduk आपके ब्राउज़र में UI खोलता है। यदि ब्राउज़र नहीं खुलता है, तो टर्मिनल में प्रिंट किया गया पूरा URL कॉपी करें, जिसमें ?token=... भी शामिल है। पोर्ट स्वचालित रूप से असाइन किया जाता है।
Connect to msfrpcd में, चरण 2 की सेटिंग्स दर्ज करें:
| फ़ील्ड | मान |
|---|---|
| होस्ट | 127.0.0.1 |
| पोर्ट | 55553 |
| उपयोगकर्ता | msf |
| पासवर्ड | वह पासवर्ड जो आपने ऊपर सेट किया |
| use SSL | अनचेक्ड |
Connect पर क्लिक करें। एक ठंडा Metasploit इंस्टेंस जवाब देने में लगभग आधा मिनट ले सकता है; कनेक्शन की प्रगति डायलॉग में दिखाई देती है।
UI का उपयोग करते समय Hayduk को चालू रखें। इसे रोकने के लिए उसके टर्मिनल में Ctrl+C दबाएँ।
किसी ऐसे सिस्टम या नेटवर्क का उपयोग करें जिसका परीक्षण करने के लिए आप अधिकृत हैं। स्कैन कनेक्टेड Metasploit इंस्टेंस से चलते हैं, इसलिए लक्ष्य उस मशीन से पहुँच योग्य होने चाहिए।
कॉन्फ़िगर करने के लिए किसी मॉड्यूल पर क्लिक करें। उनके एक्शन मेनू खोलने के लिए होस्ट, सत्र, तालिका पंक्तियों और ट्री में मॉड्यूल पर राइट-क्लिक करें।
होस्ट, सेवाएँ, सत्र या क्रेडेंशियल खोलने के लिए अभियान सारांश कार्ड का उपयोग करें। Discover hosts, Scan services, और Export report नेटवर्क मैप के ठीक ऊपर भी उपलब्ध हैं।
नेटवर्क मैप होस्ट कॉलम को उपलब्ध कैनवास के अनुसार समायोजित करता है। मैप और होस्ट इंस्पेक्टर का विस्तार करने के लिए Focus चुनें। Arrange hosts सहेजी गई स्थितियों को स्वचालित लेआउट से बदल देता है। होस्ट कार्ड खुली सेवा गणनाएँ और एक्सेस स्थिति दिखाते हैं; वायलेट पथ पिवट मार्गों की पहचान करते हैं।
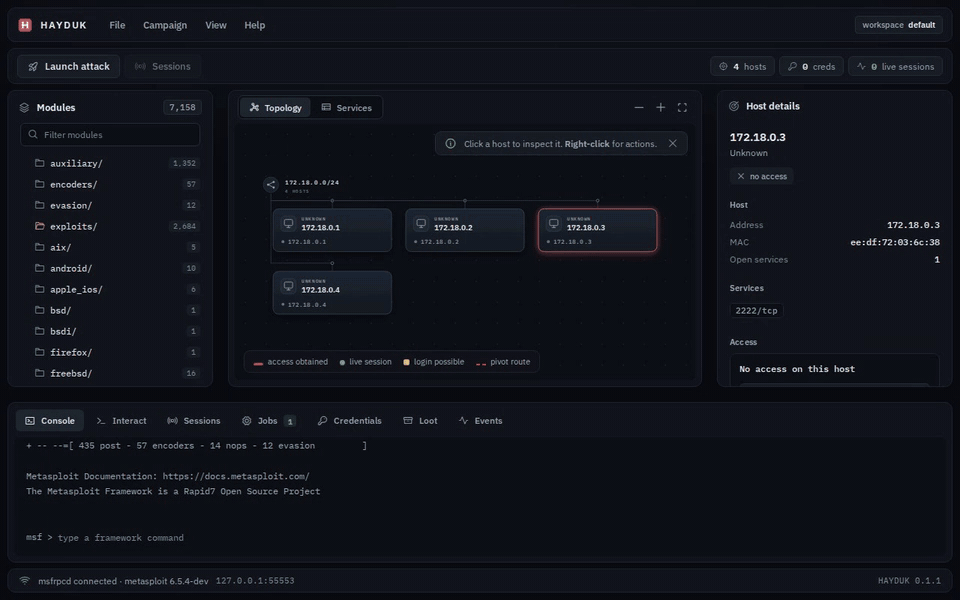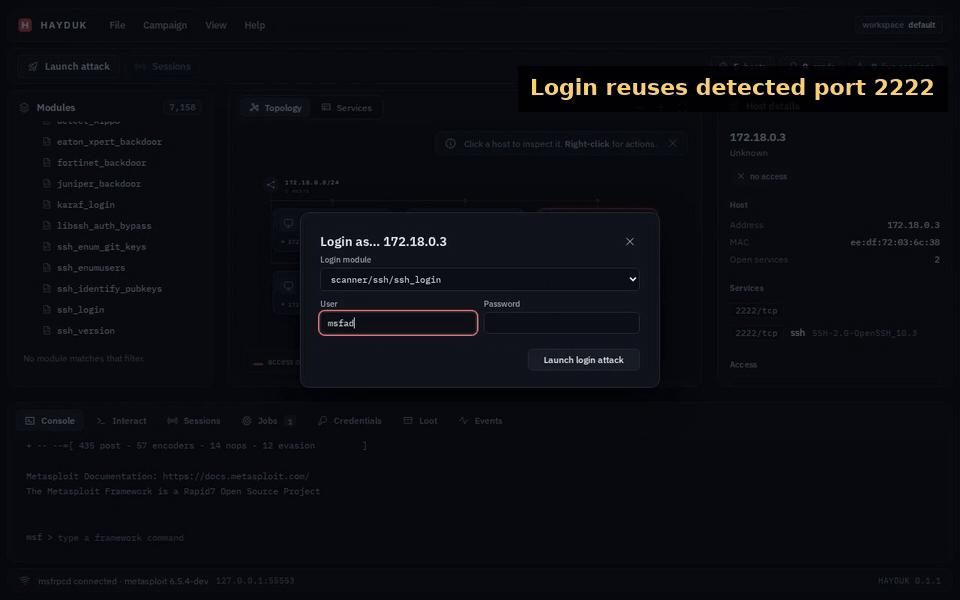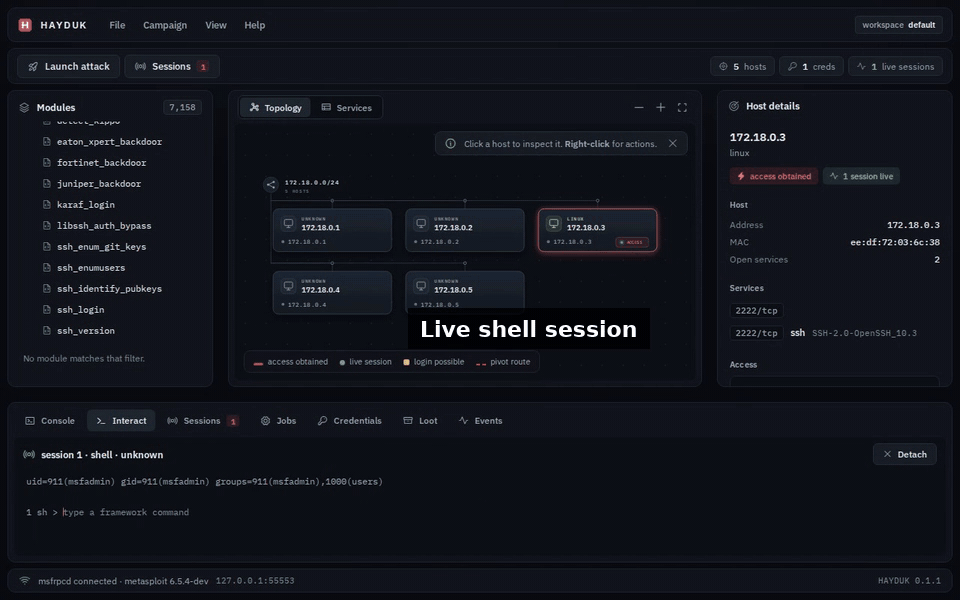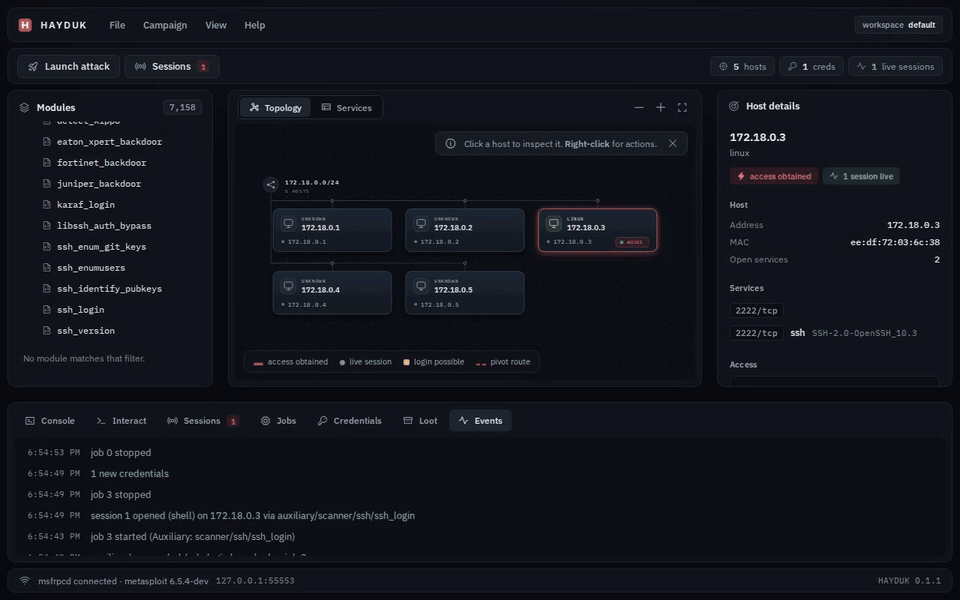
डेमो में उदाहरणात्मक अभियान डेटा का उपयोग किया गया है।
| क्षमता | आप क्या कर सकते हैं |
|---|---|
| नेटवर्क टोपोलॉजी | अनुकूली सबनेट समूहों, होस्ट सेवा गणनाओं और पिवट मार्गों का अन्वेषण करें। होस्ट खींचें, ज़ूम करें, या Focus मोड में मैप का विस्तार करें। |
| Metasploit मॉड्यूल | मॉड्यूल ट्री ब्राउज़ करें, विश्वसनीयता रैंक का निरीक्षण करें, विकल्प कॉन्फ़िगर करें, और पेलोड चुनें। |
| अभियान वर्कफ़्लो | होस्ट खोजें, सेवाएँ स्कैन करें, और ज्ञात सेवाओं से मेल खाने वाले एक्सप्लॉइट उम्मीदवार खोजें। |
| सत्र प्रबंधन | Meterpreter और शेल सत्रों के साथ इंटरैक्ट करें, शेल अपग्रेड करें, और सत्र समाप्त करें। |
| क्रेडेंशियल और लूट | वर्कस्पेस डेटा की समीक्षा करें और लॉगिन वर्कफ़्लो में पुनर्प्राप्त क्रेडेंशियल का उपयोग करें। |
| Hail Mary | चयनित होस्ट के विरुद्ध मिलान करने वाले एक्सप्लॉइट लॉन्च करें, गति-नियंत्रित लॉन्च और एक इवेंट लॉग के साथ। |
| रिपोर्टिंग | अभियान समीक्षा और क्लाइंट डिलीवरी के लिए एक स्व-निहित HTML रिपोर्ट निर्यात करें। |
| टीम मोड | किसी विश्वसनीय नेटवर्क पर कई ऑपरेटरों के साथ एक अभियान साझा करें। |
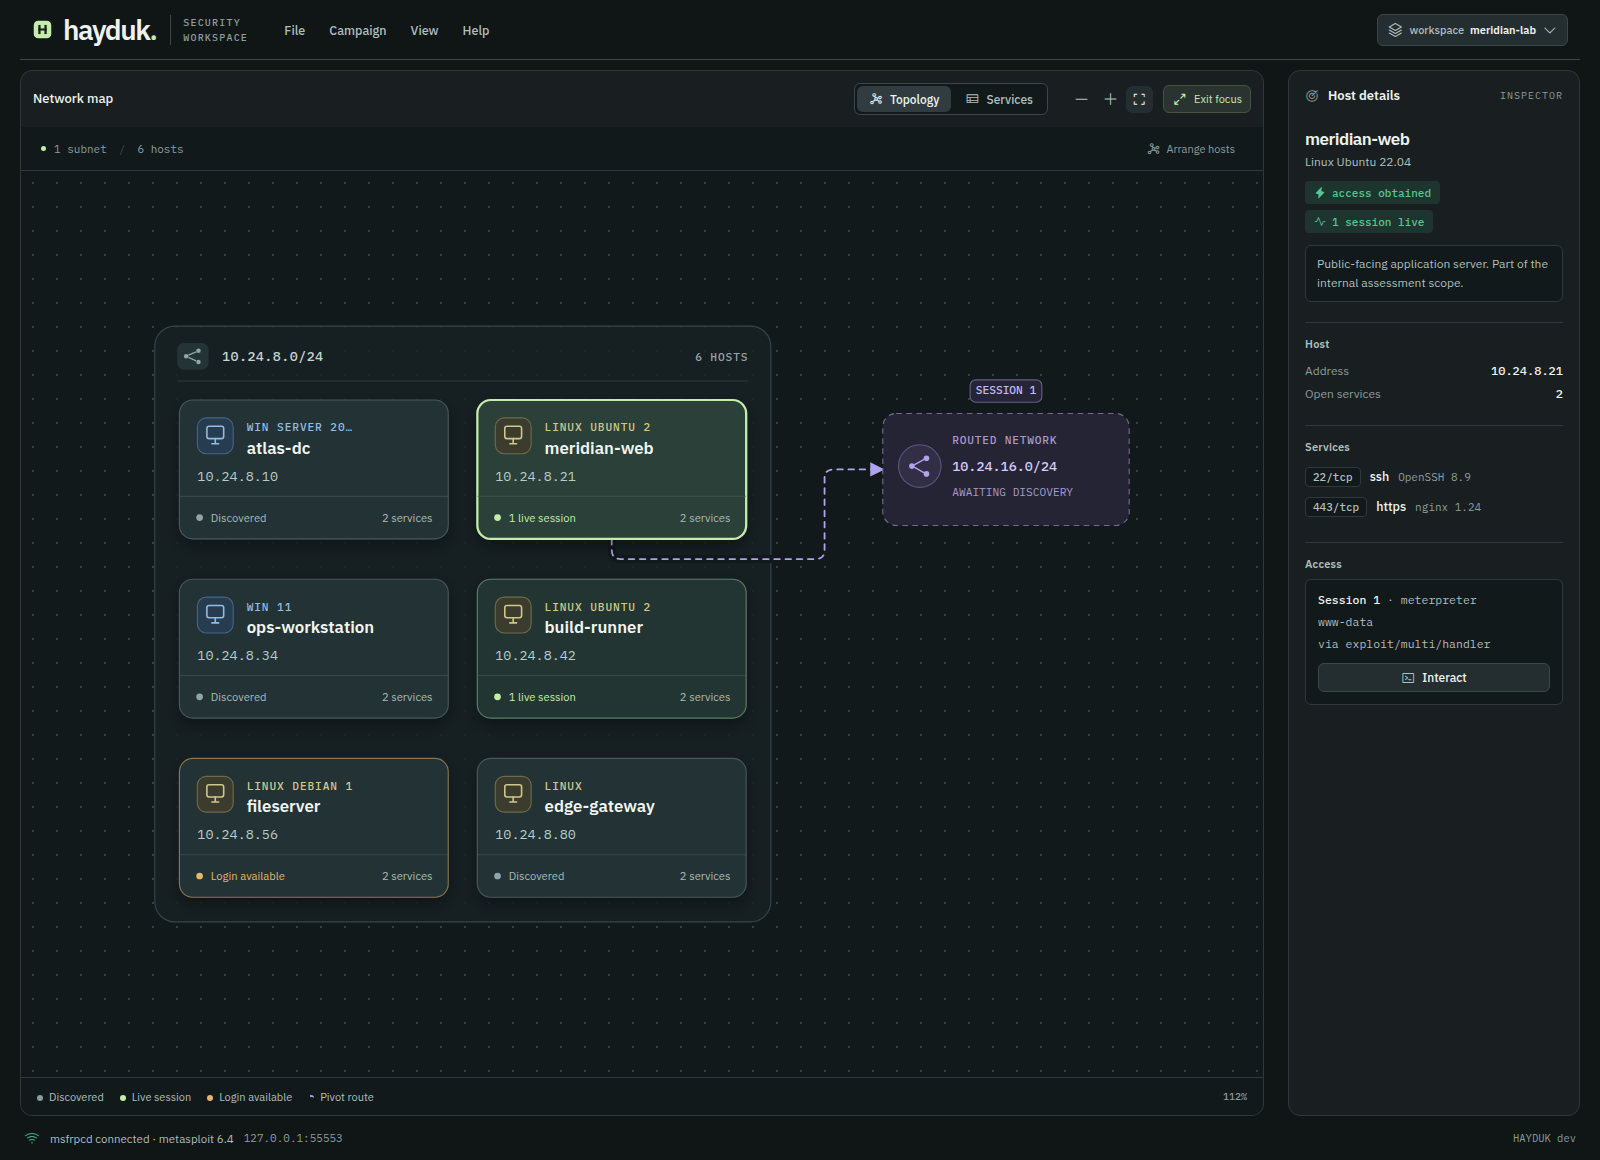
उदाहरणात्मक अभियान डेटा के साथ ग्राफ़ फ़ोकस मोड।
रिपॉज़िटरी में एक डेटाबेस और वैकल्पिक लक्ष्य कंटेनरों के साथ एक डिस्पोज़ेबल Metasploit लैब शामिल है। लाइव लक्ष्यों के विरुद्ध डेमो से वर्कफ़्लो आज़माने के लिए इसे चलाएँ।
आपको Git, Docker, और Docker Compose की आवश्यकता होगी। इन कमांडों को उस शेल से चलाएँ जो रिपॉज़िटरी की .sh स्क्रिप्ट्स का समर्थन करता हो:
git clone https://github.com/jolovicdev/hayduk.git
cd hayduk
scripts/msf/up.sh --with-vulnbox

