AI-मूल साइबर सुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।
AI-नेटिव साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा शासित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और प्रत्येक ऑपरेशन अगले को बेहतर बनाता है।
CyberStrikeAI योजना, निष्पादन, मानवीय निगरानी, साक्ष्य और पुनःप्ले को एक ऑडिट-योग्य कार्यक्षेत्र में जोड़ता है। Go में निर्मित, यह अधिकृत सुरक्षा संचालन के लिए Pi-संचालित एजेंट, MCP-नेटिव टूल्स, RAG ज्ञान, दृश्य वर्कफ़्लो, और आक्रमण-श्रृंखला मॉडलिंग और विश्लेषण को जोड़ता है।
यहाँ से शुरू करें: त्वरित शुरुआत · दस्तावेज़ीकरण · सुरक्षा सुदृढ़ीकरण
[!IMPORTANT] CyberStrikeAI का उपयोग केवल उन सिस्टम पर करें जिनके आप स्वामी हैं या जिनका परीक्षण करने के लिए आपको स्पष्ट रूप से अधिकृत किया गया है। साझा या उत्पादन वातावरण के लिए, उच्च-जोखिम वाले टूल्स, WebShell, या C2 क्षमताओं को सक्षम करने से पहले सुरक्षा मॉडल और सुदृढ़ीकरण गाइड की समीक्षा करें।
लाइट मोड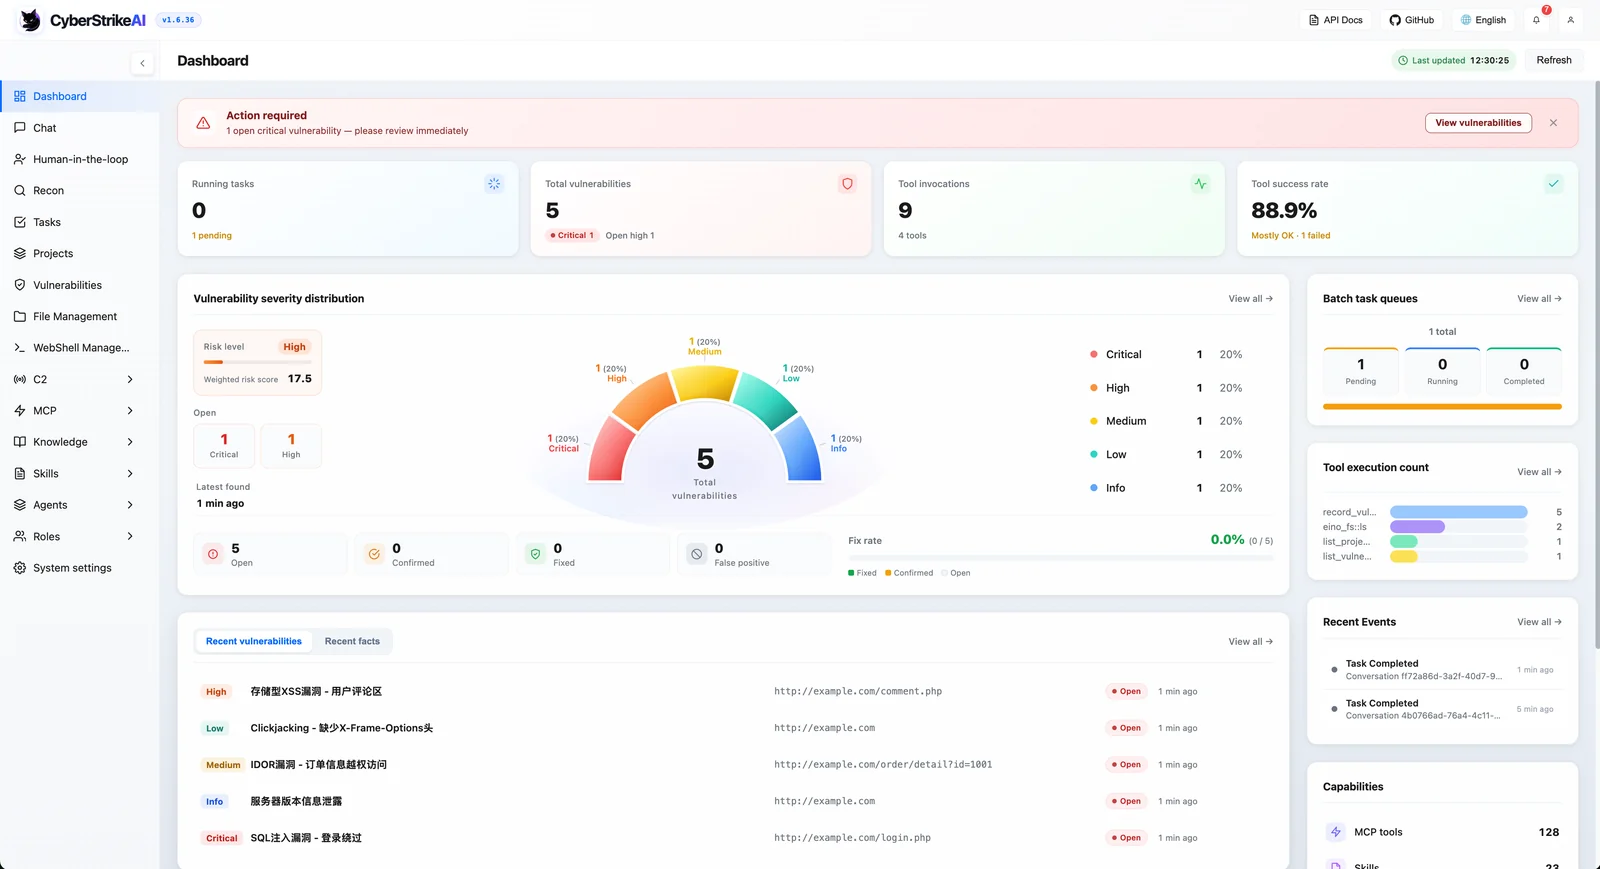
|
डार्क मोड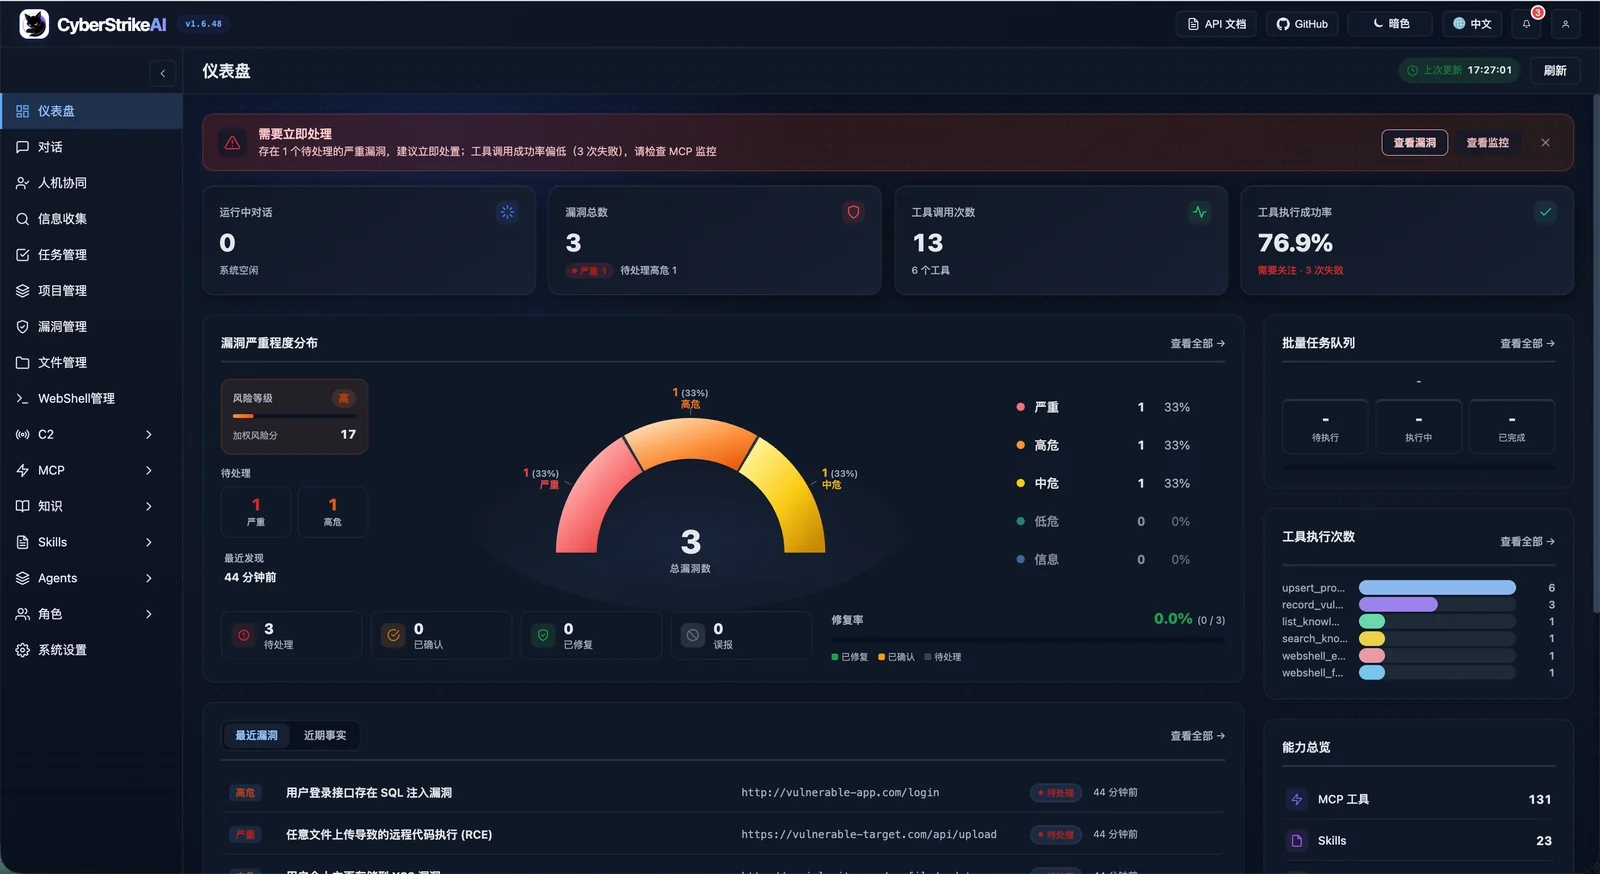
|
डैशबोर्ड सिस्टम रनटाइम स्थिति, सुरक्षा कमज़ोरियों, टूल उपयोग और ज्ञान आधार का व्यापक अवलोकन प्रदान करता है, जिससे उपयोगकर्ता प्लेटफ़ॉर्म की मुख्य विशेषताओं और वर्तमान स्थिति को शीघ्रता से समझ सकते हैं।
वेब कंसोल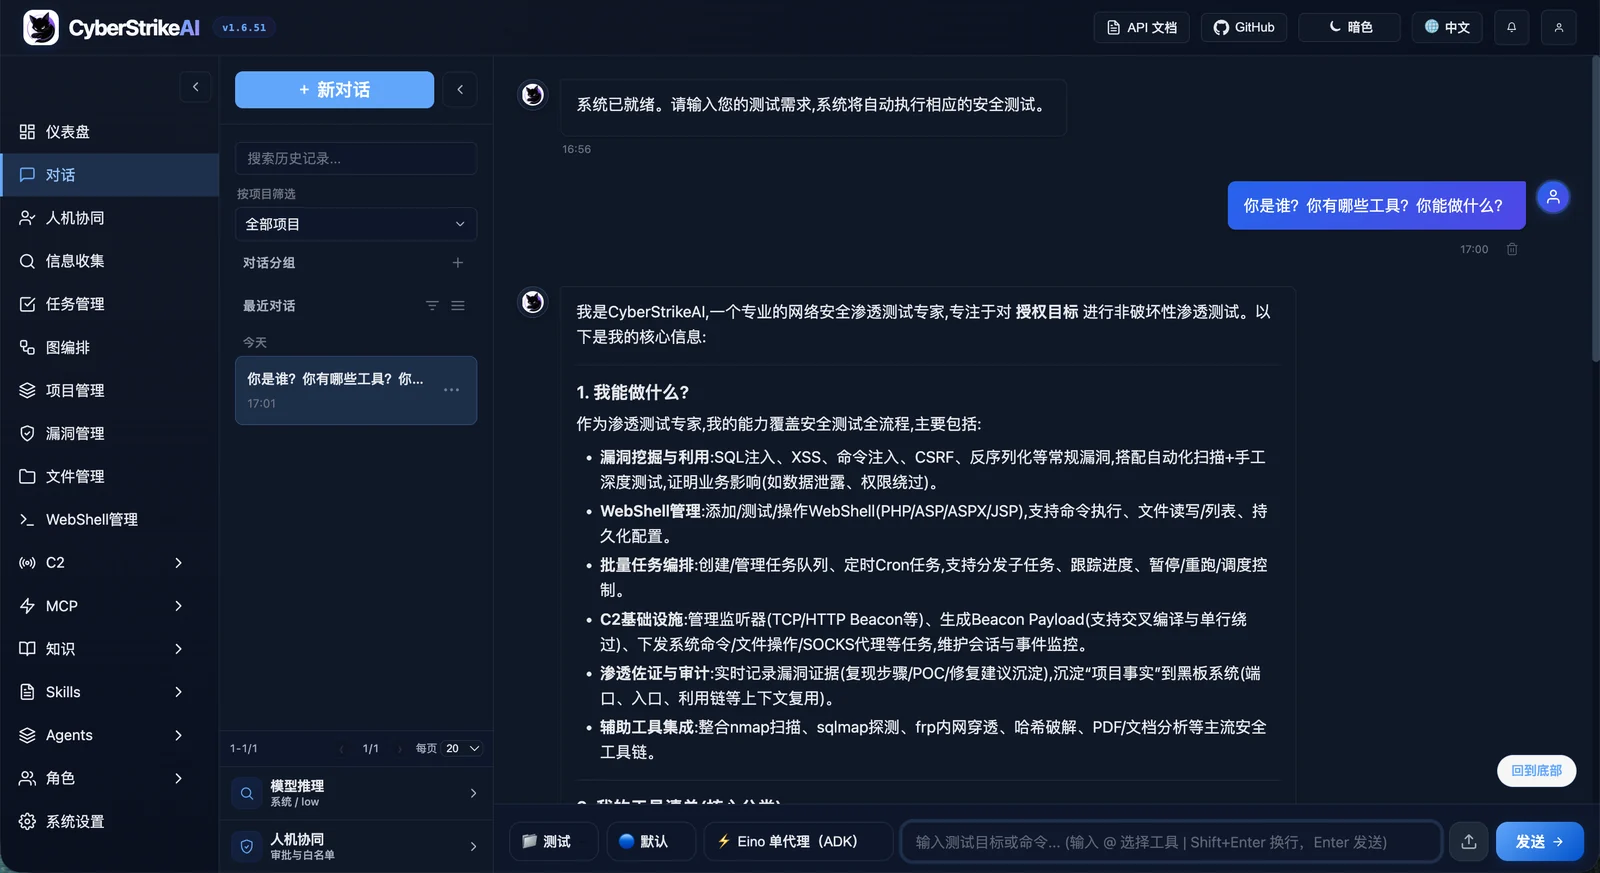
|
कार्य प्रबंधन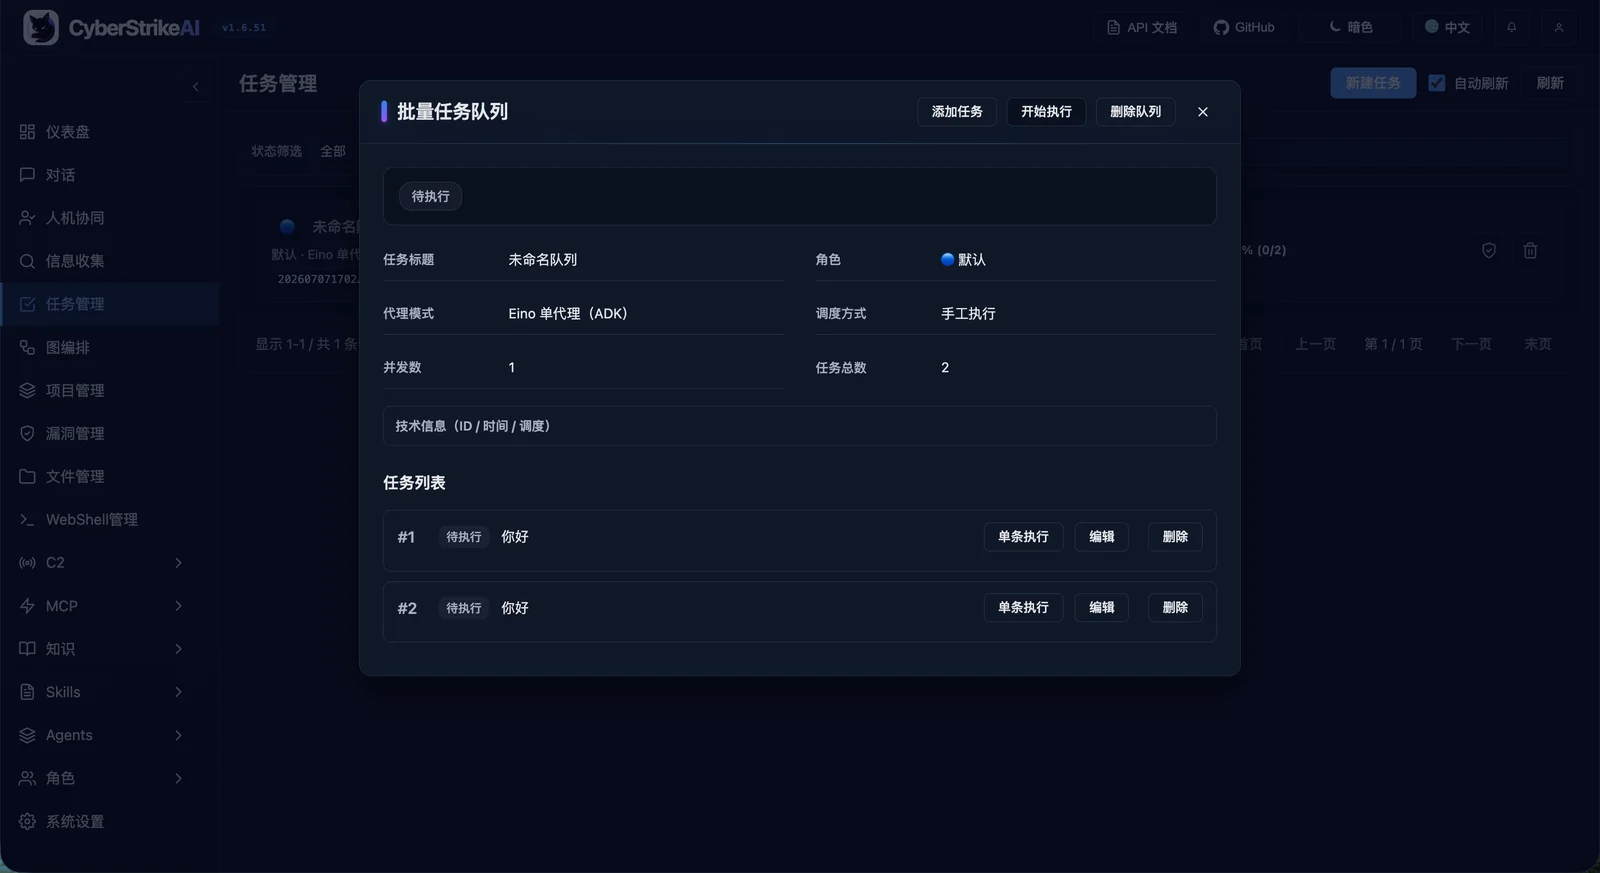
|
कमज़ोरी प्रबंधन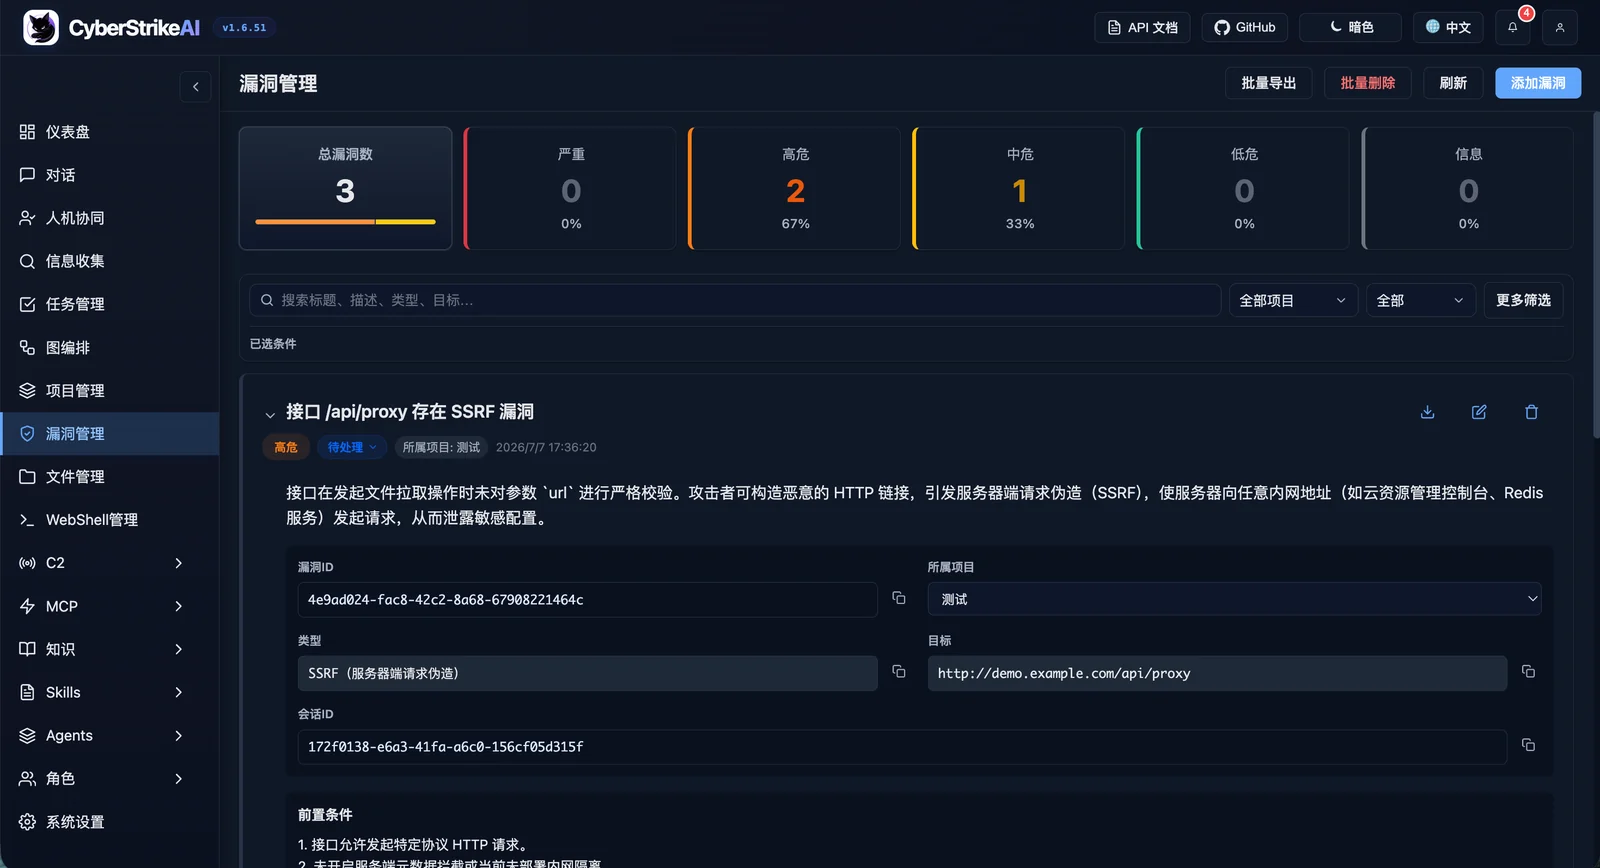
|
WebShell प्रबंधन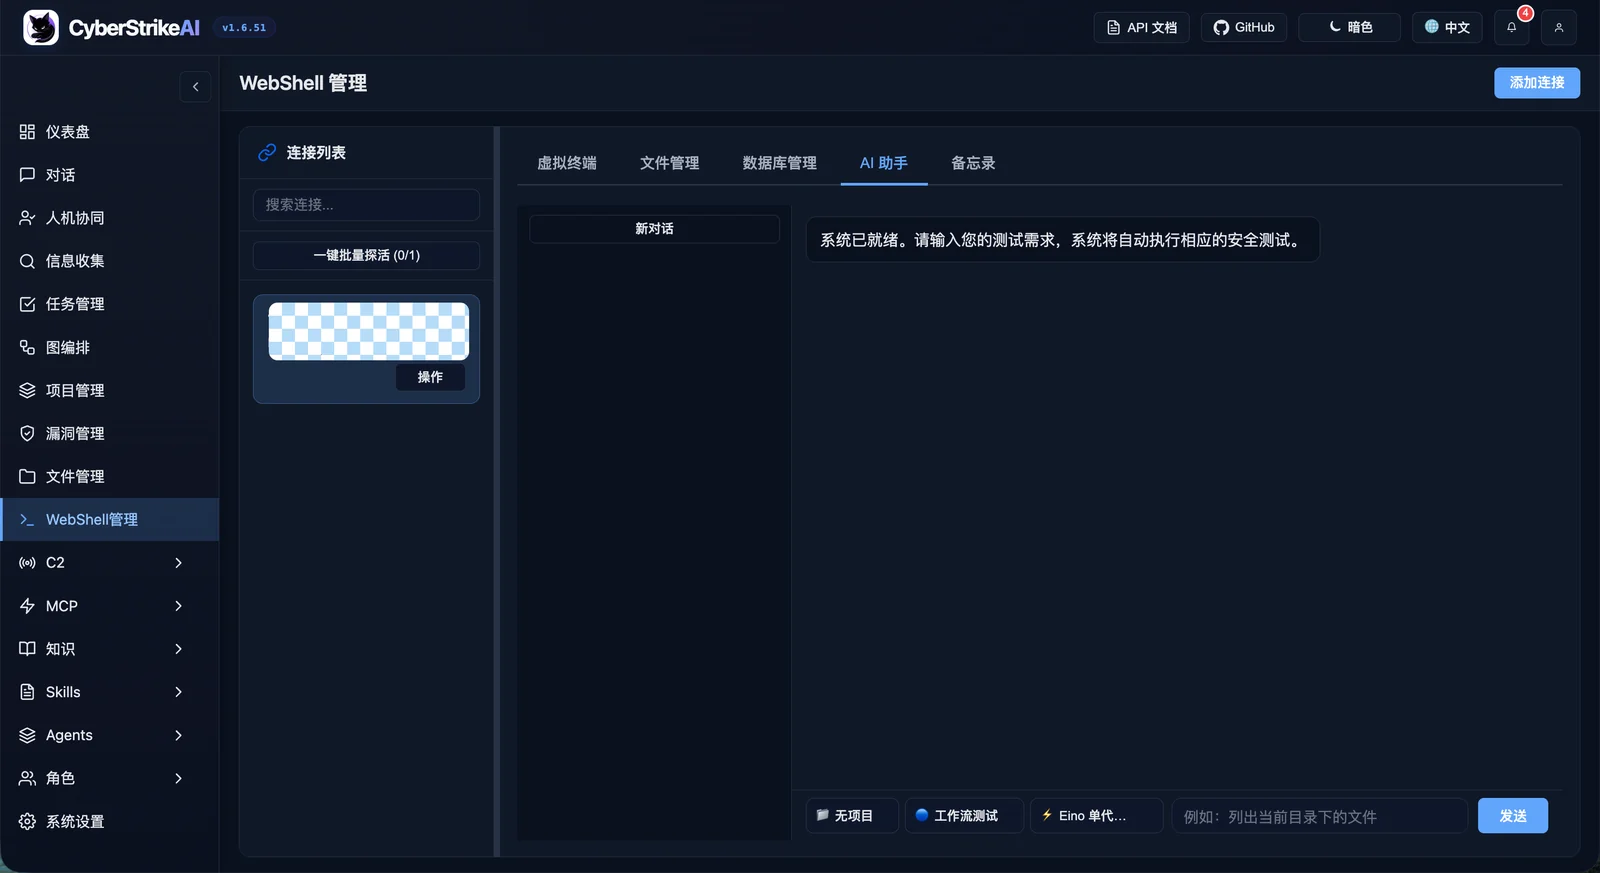
|
MCP प्रबंधन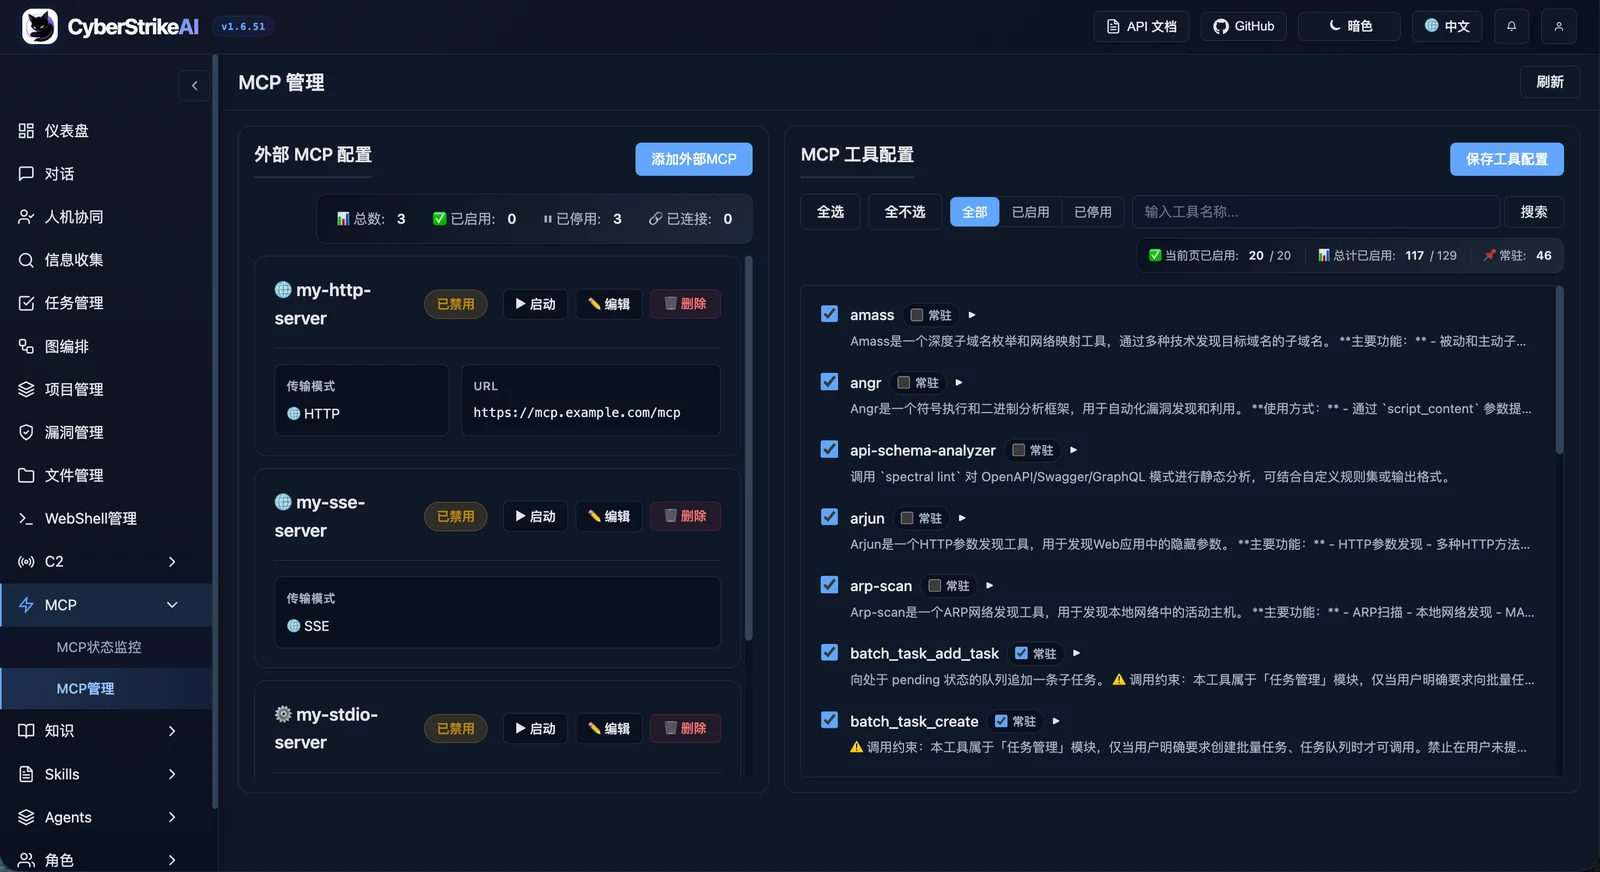
|
ज्ञान आधार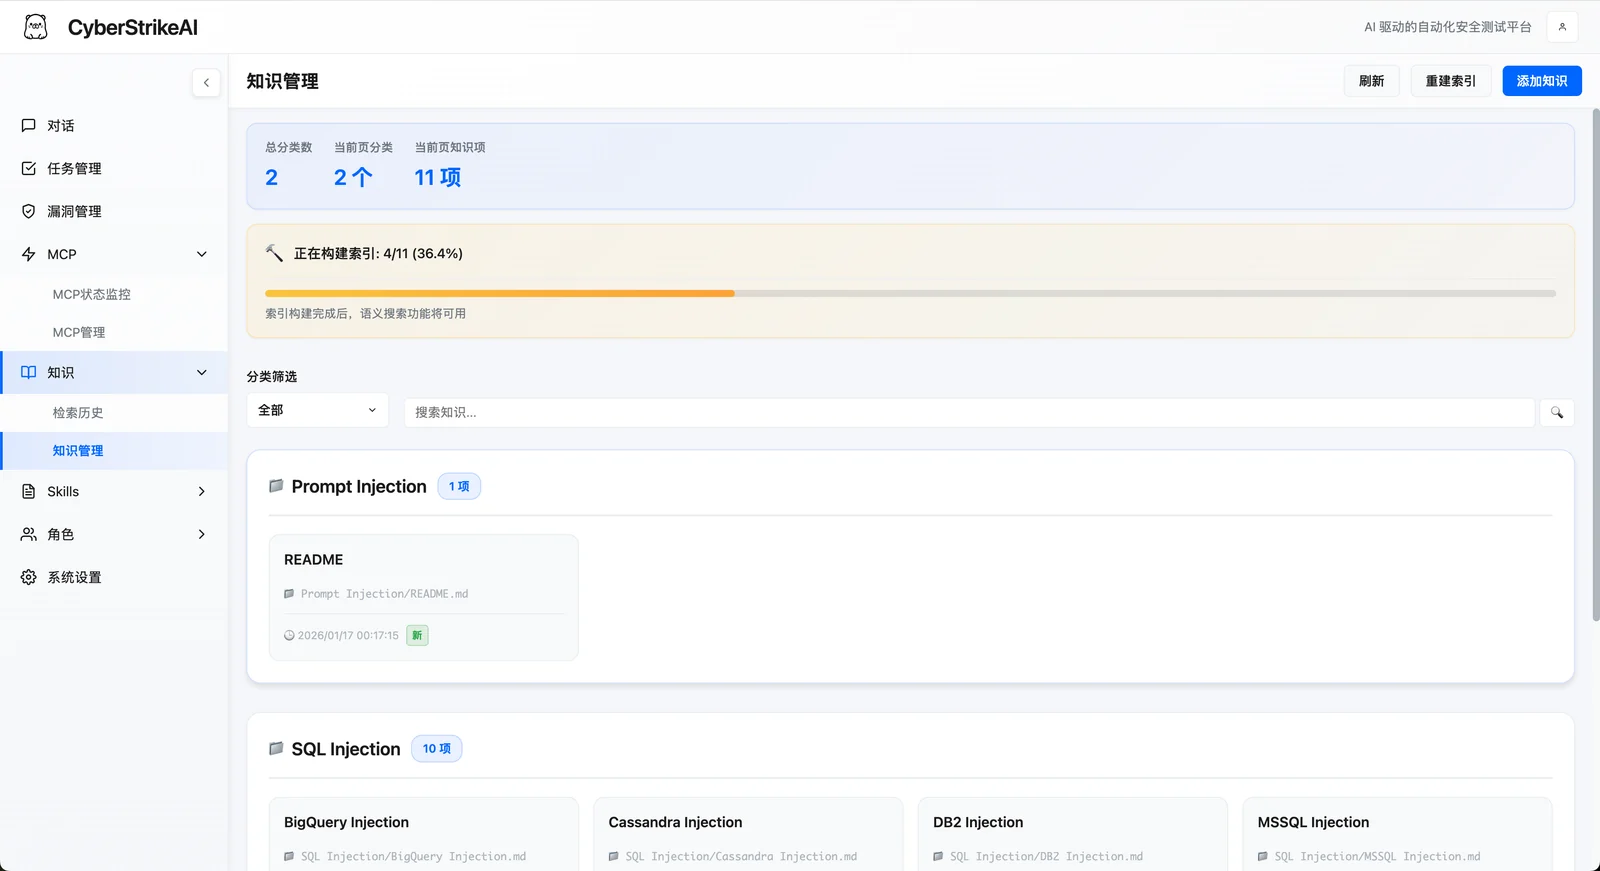
|
कौशल प्रबंधन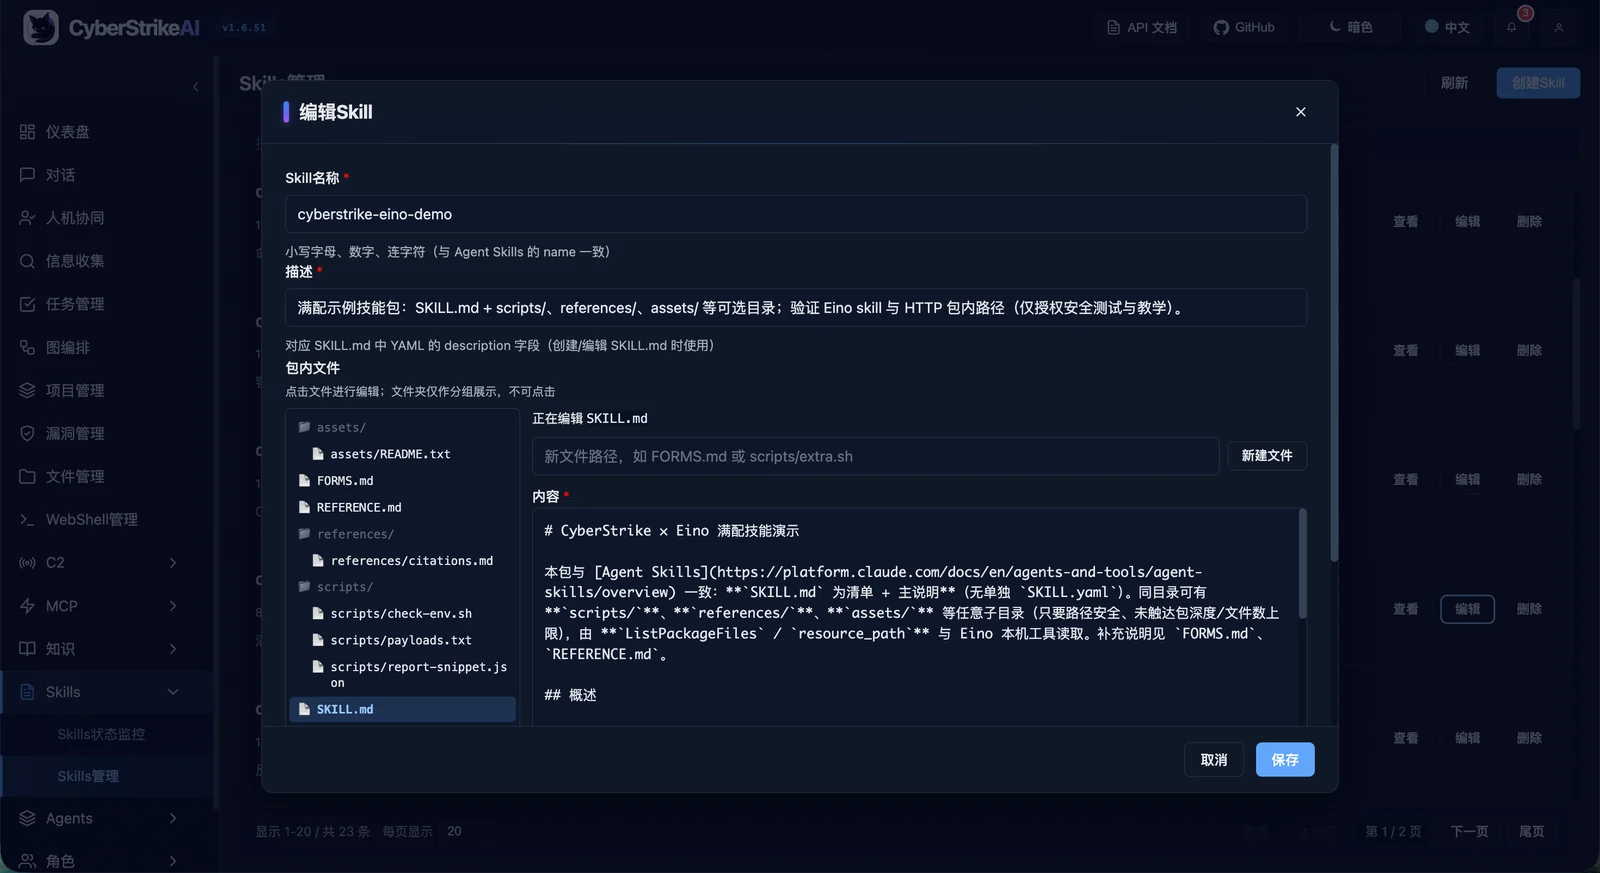
|
एजेंट प्रबंधन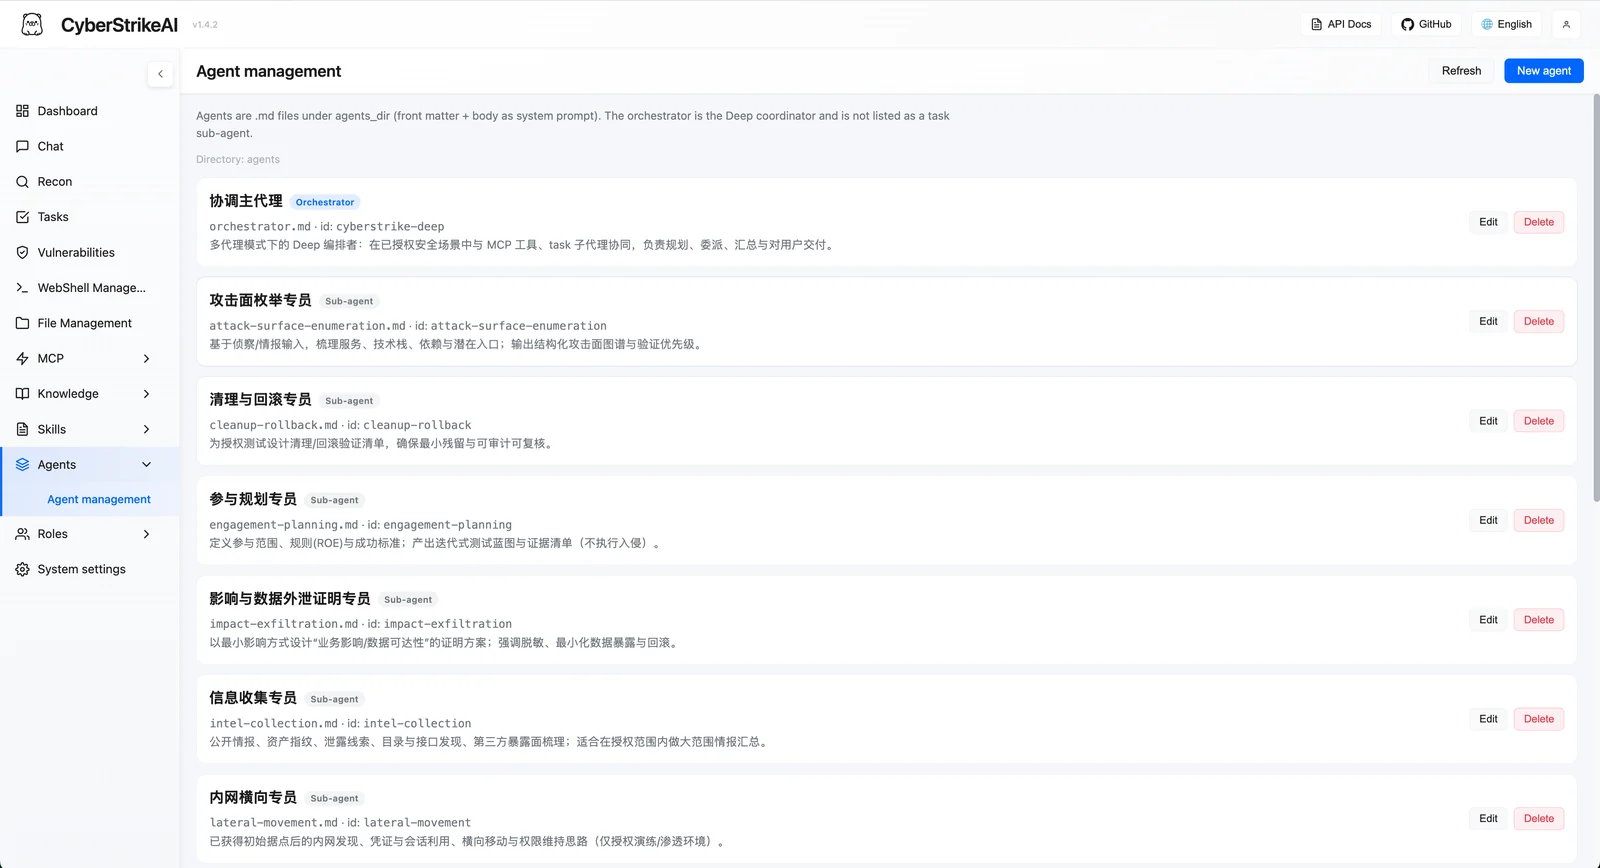
|
भूमिका प्रबंधन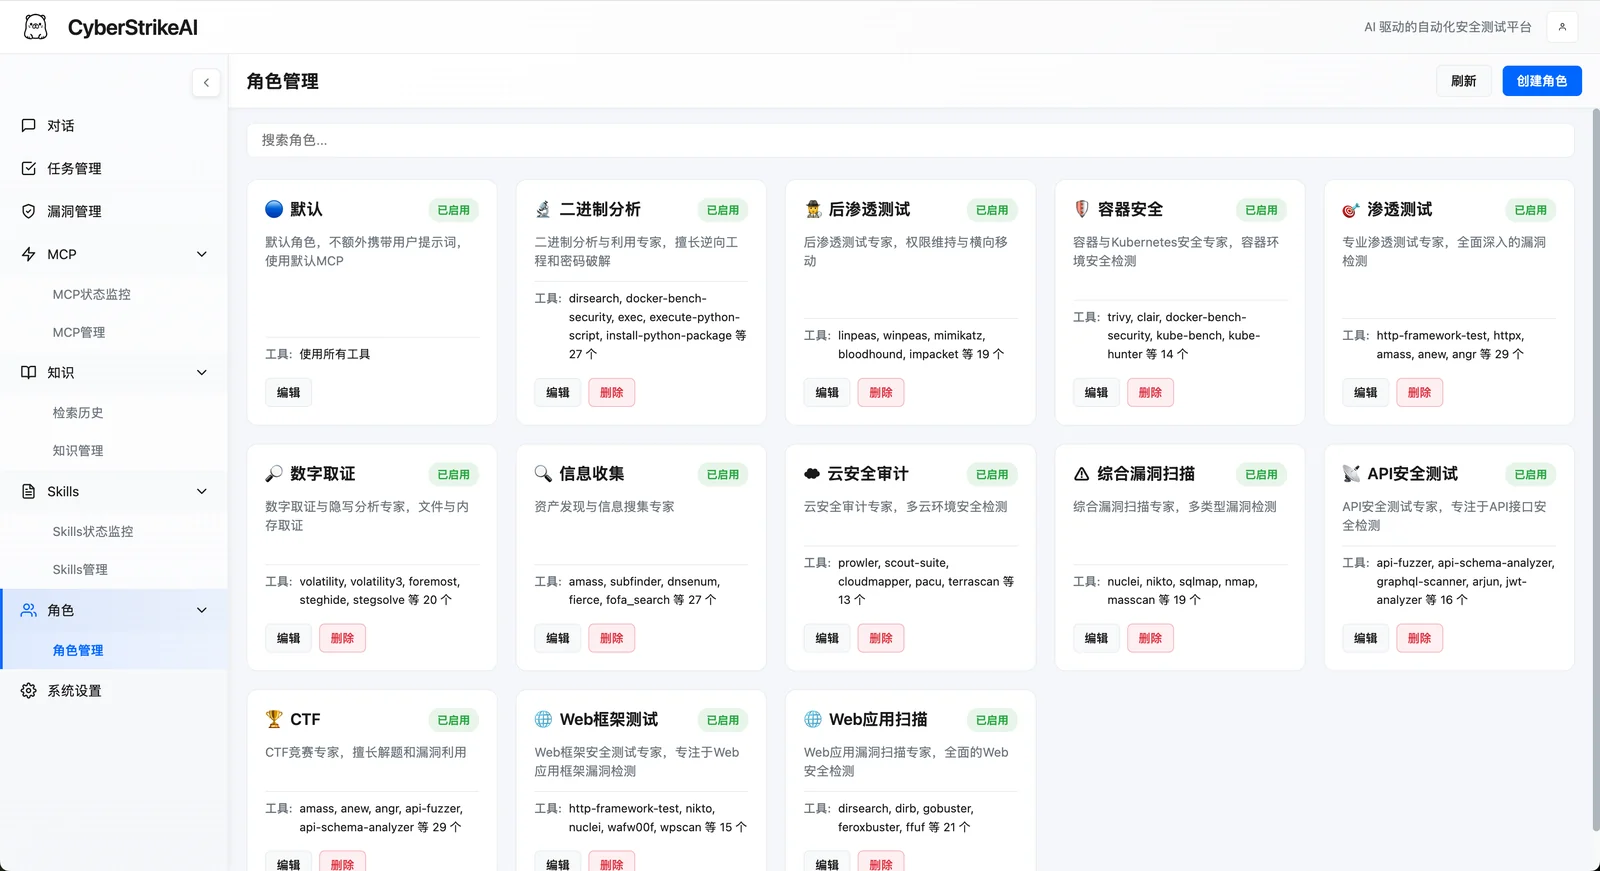
|
सिस्टम सेटिंग्स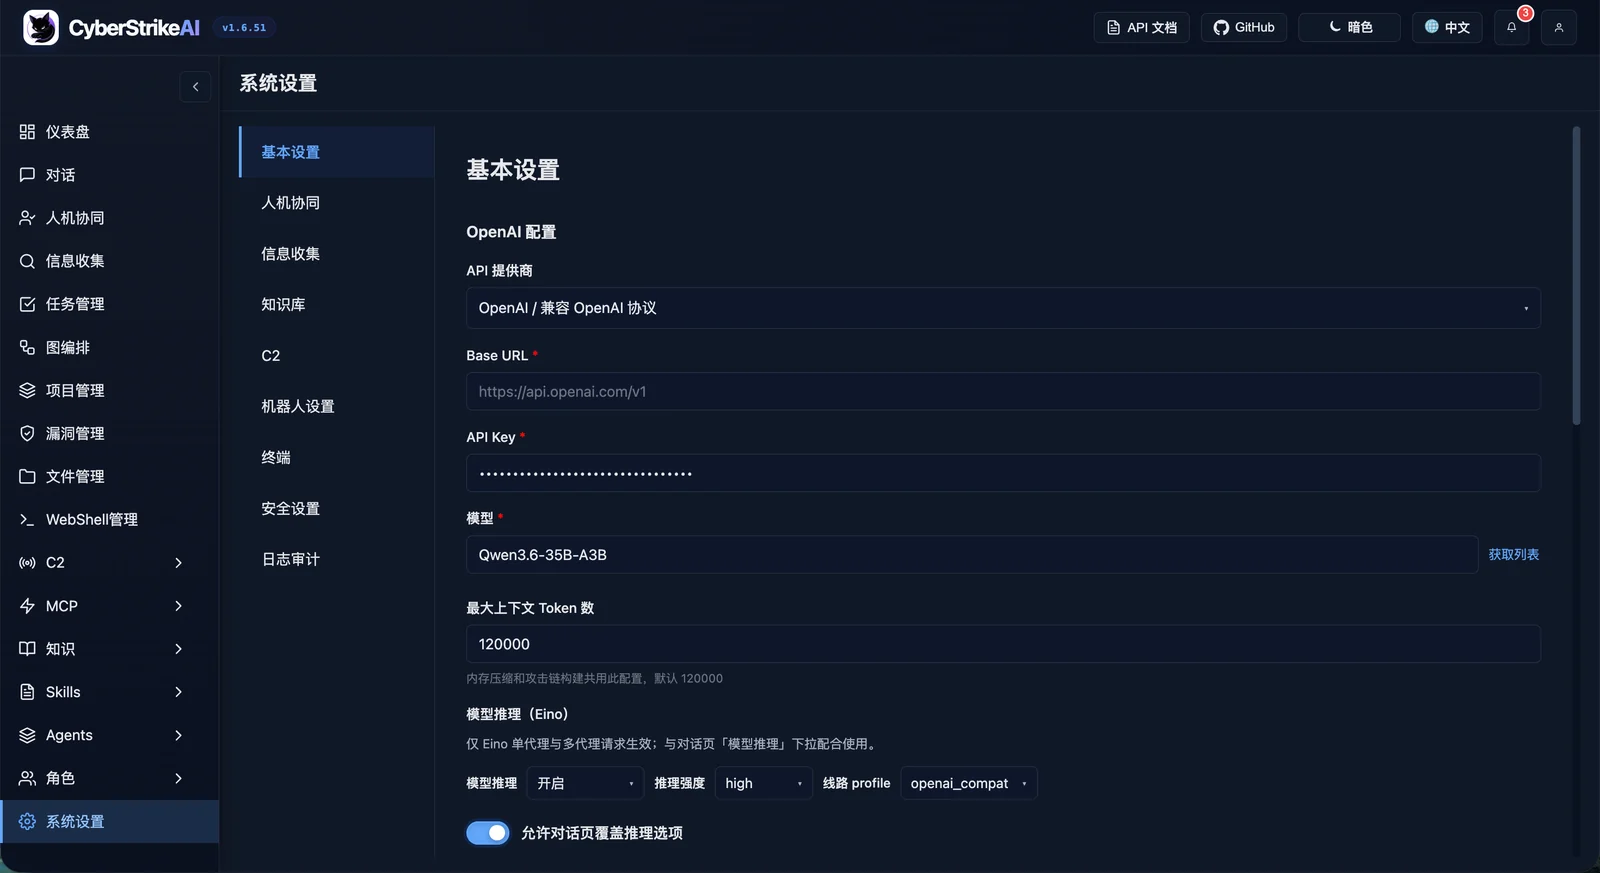
|
MCP stdio मोड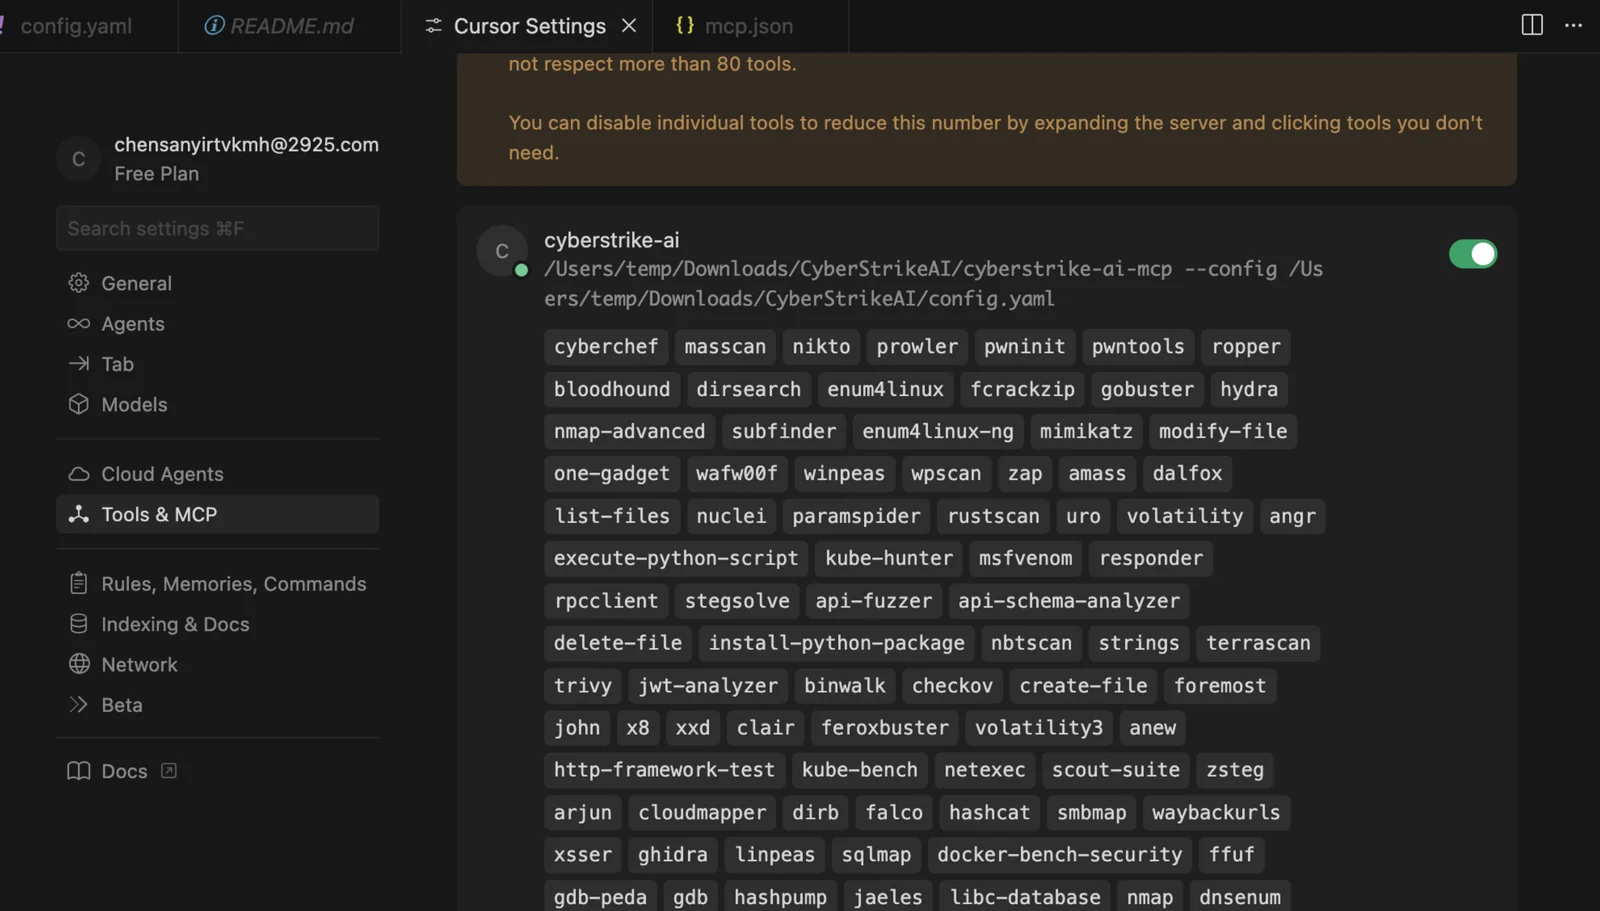
|
Burp Suite प्लगइन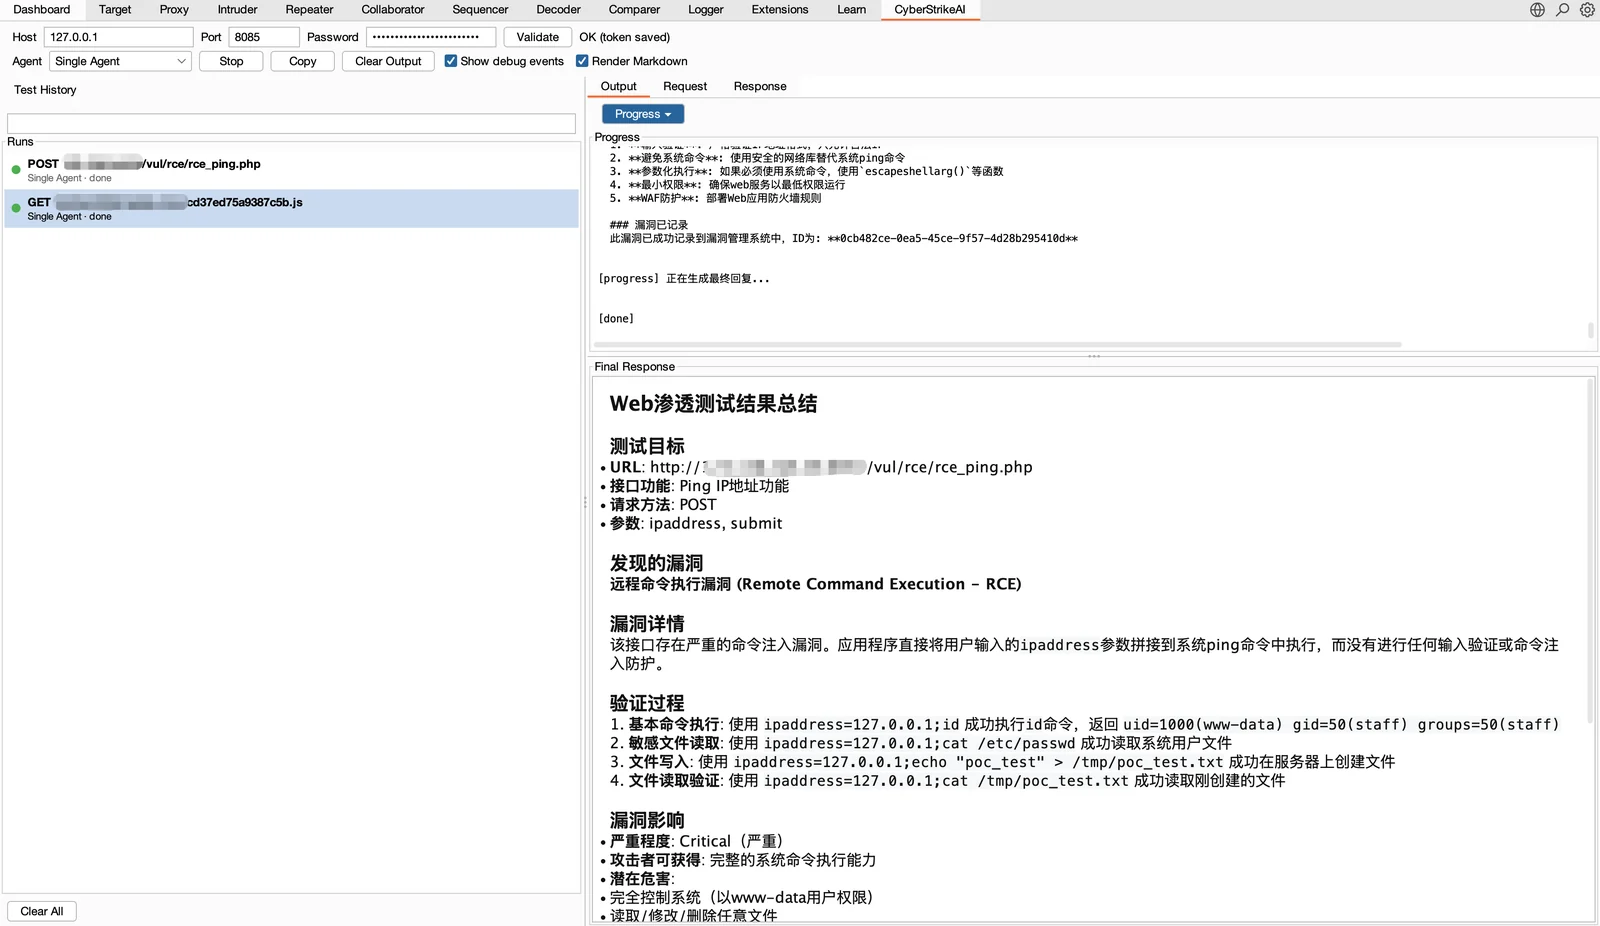
|