
detect_CVE-2026-25177
 danaug23/detect_cve-2026-25177
Scanner seguro para producción que detecta la explotación de CVE-2026-25177 (Colisión Unicode de SPN de AD) en controladores de dominio de Active…
vulnerability-scannersconfiguration-auditing
danaug23/detect_cve-2026-25177Scanner seguro para producción que detecta la explotación de CVE-2026-25177 (Colisión Unicode de SPN de AD) en controladores de dominio de Active…
 cybrdude/cve-2026-1731-scanner
Escáner pasivo de vulnerabilidades para CVE-2026-1731 — RCE pre-autenticación en BeyondTrust RS/PRA (CVSS 9.9). Solo para uso educativo y defensivo.
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
herramienta autorizada del ECOSISTEMA CYBERDUDEBIVASH para detectar CVE-2026-23550 en el plugin Modular DS de WordPress
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
Herramienta de nivel de producción para detectar y remediar CVE-2026-0622 (escalada de privilegios de Ghost Admin y exposición de la clave maestra en…
 codiobert/pwnkit-scanner
Escanea sistemas Linux en busca de la vulnerabilidad de escalada de privilegios de Polkit (CVE-2021-4034) y proporciona orientación de mitigación.
 cropnet/ni8mare
Herramienta integral de detección de vulnerabilidades para instancias de automatización de flujos de trabajo n8n. Detecta la vulnerabilidad crítica…
 cozystack/copy-fail-blocker
BPF-LSM mitigación para CVE-2026-31431 (Copy Fail) — deniega la creación de sockets AF_ALG en todo el clúster
 byinarie/zirconium
Herramienta para buscar IOCs relacionados con HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 barrersoftware/opencode-secure
# Bifurcación endurecida de OpenCode: corrige CVE-2026-22812 (CVSS 8.8 RCE) que el proyecto original se niega a parchear
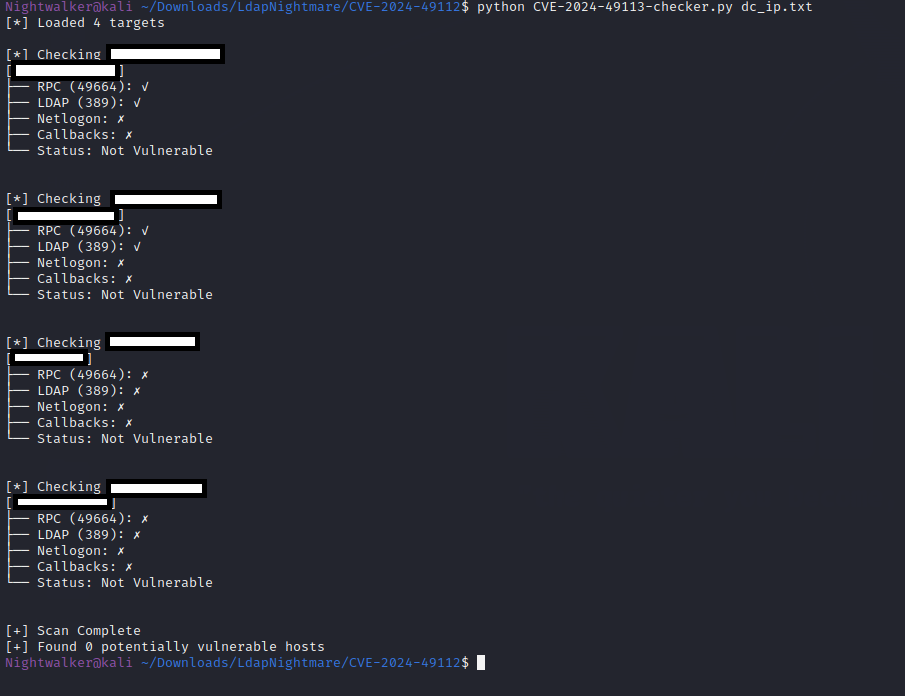 barcrange/cve-2024-49113-checker
Comprueba si un sistema es potencialmente vulnerable a CVE-2024-49113 (LDAP Nightmare) probando la conectividad RPC, los puertos LDAP, el servicio…
 ashizzz/cve-2026-22610
Escanea proyectos Angular en busca de vulnerabilidades XSS en elementos SVG y enlaces inseguros, generando un informe de vulnerabilidades con números…
 arnaudluti/ps-cve-2021-44228
Detección estática de librerías log4j vulnerables en servidores Windows, miembros de un dominio AD.
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
Análisis detallado de CVE-2026-21510, una omisión de la función de seguridad de Windows Shell que permite la ejecución silenciosa de código mediante…
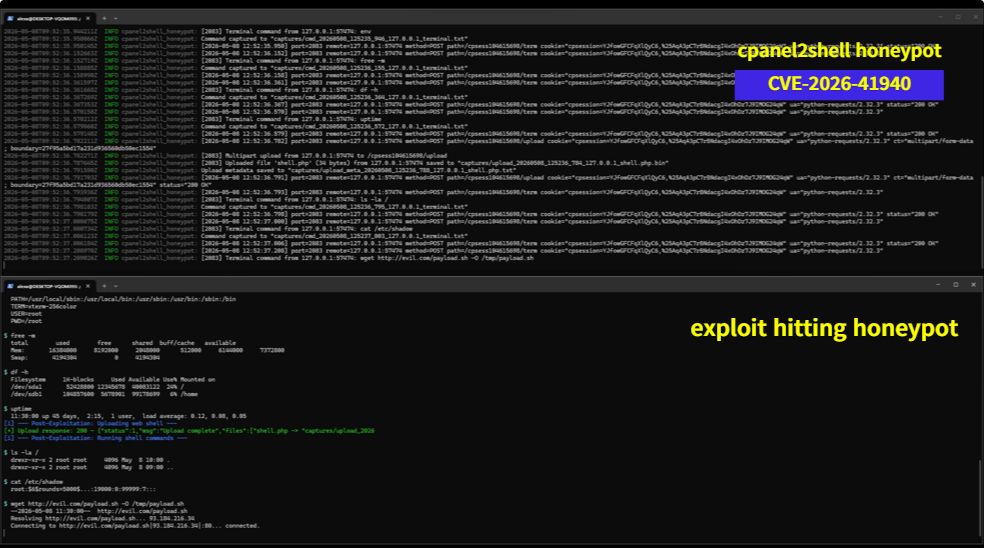 acuciureanu/cpanel2shell-honeypot
Un honeypot en Rust que simula una instancia vulnerable de cPanel/WHM para CVE-2026-41940
 abrahamsurf/sdwan-scanner-cve-2026-20127
# Escáner de Exposición y Posibles Vulnerabilidades de Cisco SD-WAN (Huella Digital Pasiva) 2026
 wavesman/cve-2026-31431-fleet-remediator
Fleet-scale CVE-2026-31431 audit and remediation orchestrator for Linux hosts via SSH, with strict host-key verification and multi-format reporting.
 timborin0/log4j-dork-scanner
Un script para buscar, extraer y escanear archivos afectados por Apache Log4j CVE-2021-44228 utilizando Google dorks.
 svenlie/next-rep-cve-2026-4800
Andamio de aplicación Next.js por defecto generado con create-next-app, que proporciona una estructura básica de proyecto TypeScript para el…