

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
NoPacScan — Escanea controladores de dominio de Active Directory en busca de CVE-2021-42287 y CVE-2021-42278 consultando DNS para todos los DC y analizando las estructuras PAC para el tipo 0x10, mejorando la precisión de detección frente a los métodos LDAP/SAMR. | Kitploit
Herramientas/GitHubGitHub/knightswd/nopacscan
Escáneres de VulnerabilidadesExplotaciónSeguridad de RedesPruebas de PenetraciónAutenticación
GitHubknightswd/nopacscan

NoPacScan

Escanea controladores de dominio de Active Directory en busca de CVE-2021-42287 y CVE-2021-42278 consultando DNS para todos los DC y analizando las estructuras PAC para el tipo 0x10, mejorando la precisión de detección frente a los métodos LDAP/SAMR.

Ver Repositorio
871438hace 4 añosRevisado por Kitploit
Compartir

NoPacScan

NoPacScan es un escáner para CVE-2021-42287/CVE-2021-42278, escanea más controladores de dominio que el script original y es más preciso que este. Escanea los DC mediante la búsqueda DNS _msdcs.aaa.com, lo cual es mejor que LDAP y SAMR, y automáticamente escaneará todos los DC que encuentre. Si usas LDAP o SAMR, es posible que pierdas algunos DC que fueron eliminados del DC principal. Para mayor precisión, escanea el PAC donde el tipo sea igual a 0x10, que es el parche principal de Microsoft para esta vulnerabilidad.

Escáner de la vulnerabilidad Nopac, en comparación con otros escáneres puede escanear más DC con mayor precisión. Obtiene todos los controladores de dominio mediante la consulta DNS _msdcs.aaa.com (en comparación con la obtención mediante LDAP y el protocolo SAMR de otros scripts, la consulta DNS puede encontrar aquellos DC que ya se han salido del dominio pero que no se han dado de baja en el DNS). Luego escanea automáticamente todos los DC obtenidos. El método principal de escaneo de vulnerabilidades consiste en obtener el archivo PAC descifrado y buscar si contiene una estructura de tipo 0x10 (la ubicación principal del parche de Microsoft).

Instalación

Python3.5+impacket

  • pip install aiodns

Uso

usage: NopacScan.py [-h] [-debug] [-hashes LMHASH:NTHASH] [-dc-ip ip address] [-dns-ip dns ip address] [-dns-port dns port] credentials

positional arguments:
  credentials           domain/username[:password]

optional arguments:
  -h, --help            show this help message and exit
  -debug                Turn DEBUG output ON

authentication:
  -hashes LMHASH:NTHASH
                        NTLM hashes, format is LMHASH:NTHASH
  -dc-ip ip address     IP Address of the domain controller.
  -dns-ip dns ip address
                        Dns search Ip(default is DC-IP)
  -dns-port dns port    Dns search port (default is 53) scan with 

Escaneo

python3 NopacScan.py windows.local/test:aaaa -dc-ip 172.16.178.9

Escanea con una IP de DC (con esta IP de DC, encontrará más DC mediante la búsqueda DNS y escaneará automáticamente otros DC); si tienes una IP de DNS, puedes añadirla con -dns-ip.

Al pasar la dirección del controlador de dominio mediante dc-ip, se realizará la consulta DNS de forma predeterminada a través del servidor DNS del DC y se escanearán automáticamente todos los DC encontrados.
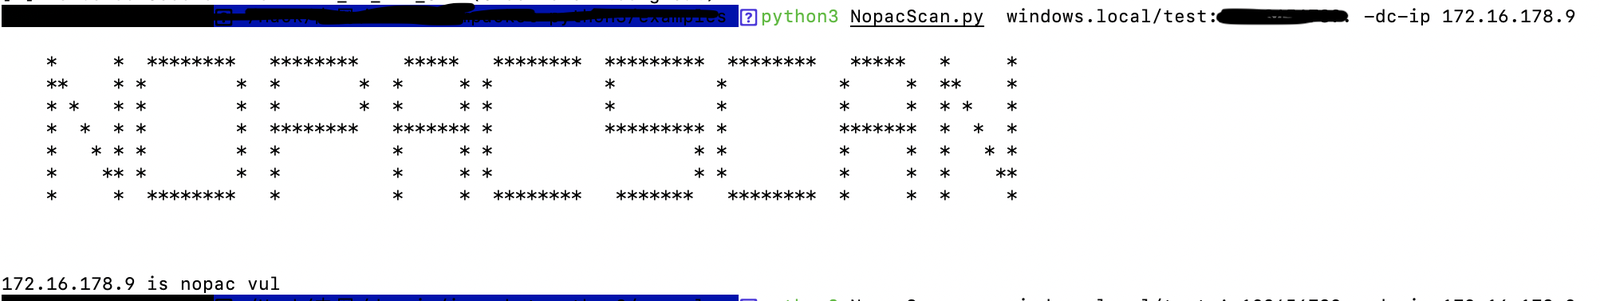

image-20220215180717215

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





