
log4jhound
 mebibite/log4jhound
Creado tras la divulgación de CVE-2021-44228. Script de Bash que detecta apariciones de Log4j en tus proyectos y sistemas, permitiéndote obtener…
static-analysisvulnerability-scannerscode-analysis+2
mebibite/log4jhoundCreado tras la divulgación de CVE-2021-44228. Script de Bash que detecta apariciones de Log4j en tus proyectos y sistemas, permitiéndote obtener…
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
Escanea aplicaciones en busca de la vulnerabilidad Log4Shell (CVE-2021-44228) para identificar sistemas en riesgo de ejecución remota de código.
 manishkanyal/log4j-scanner
Un escáner de vulnerabilidades Log4j se utiliza para identificar el CVE-2021-44228 y el CVE_2021_45046
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
Kit de detección y análisis para CVE-2026-31431 LPE en Linux, que proporciona escáneres en Python y PowerShell, reglas YARA y análisis forense para…
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Script de detección para CVE-2026-31431 (Copy Fail) que verifica la versión del kernel, la presencia de parches, las configuraciones del kernel, la…
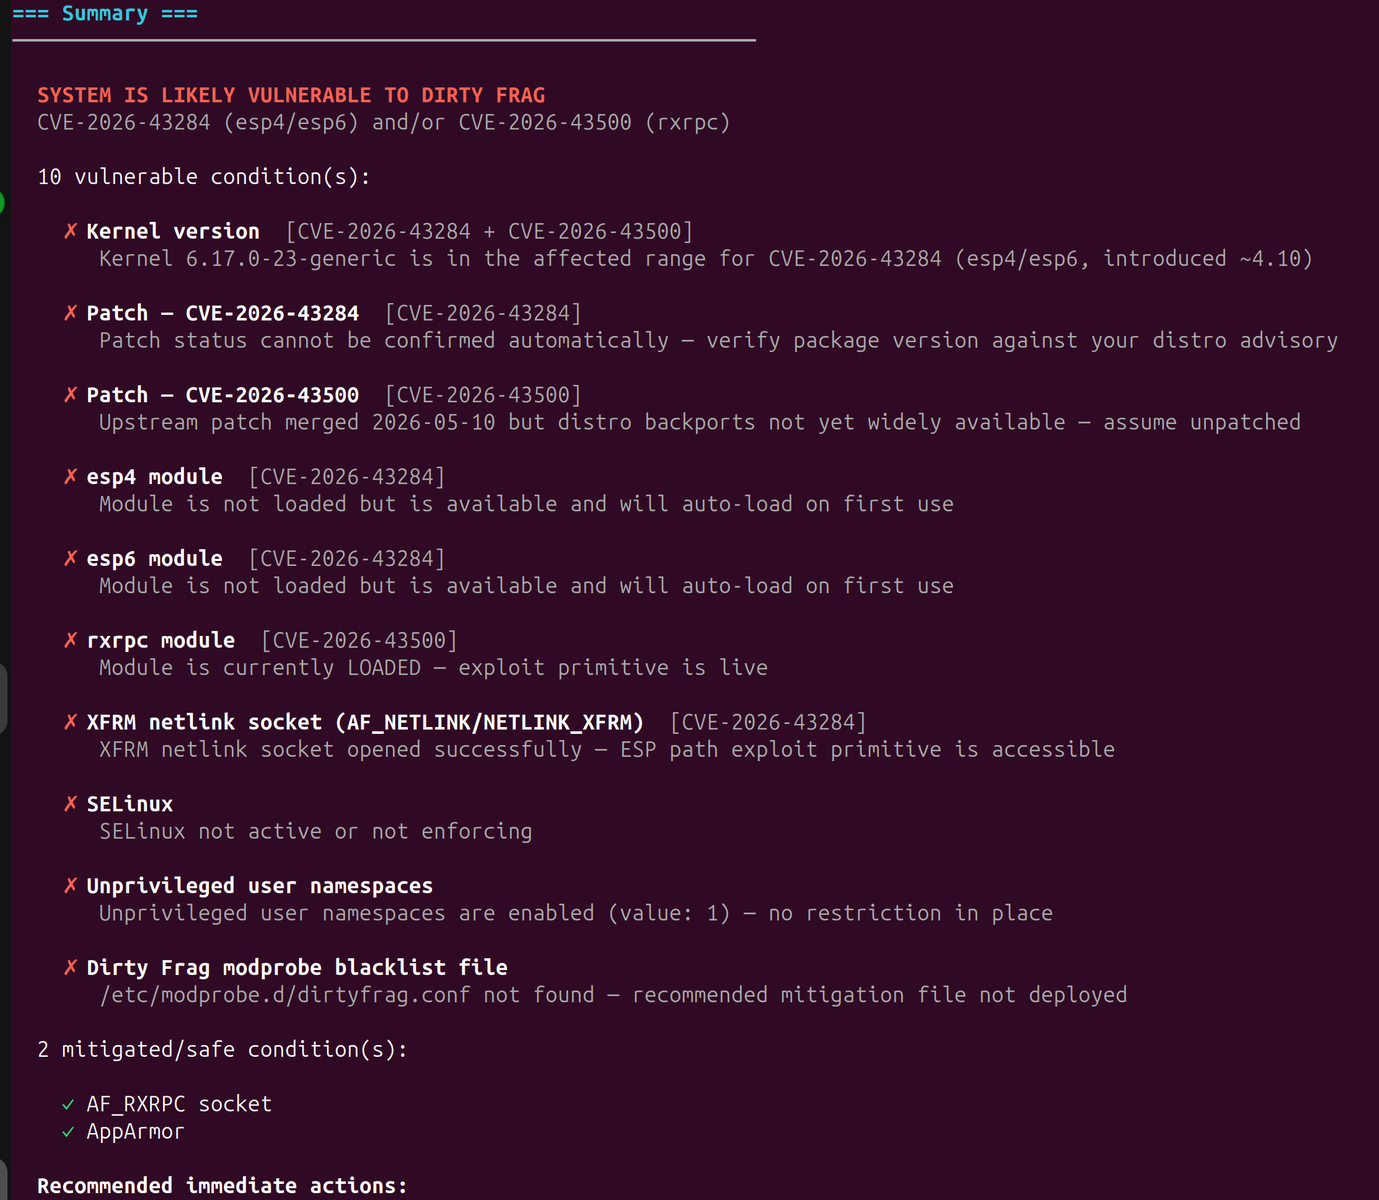 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' Script de detección de parches benignos y mitigaciones
 kriskimmerle/wheelaudit
# Escáner de Seguridad para Archivos Python Wheel — analiza archivos .whl en busca de problemas de seguridad antes de la instalación. Detecta path…
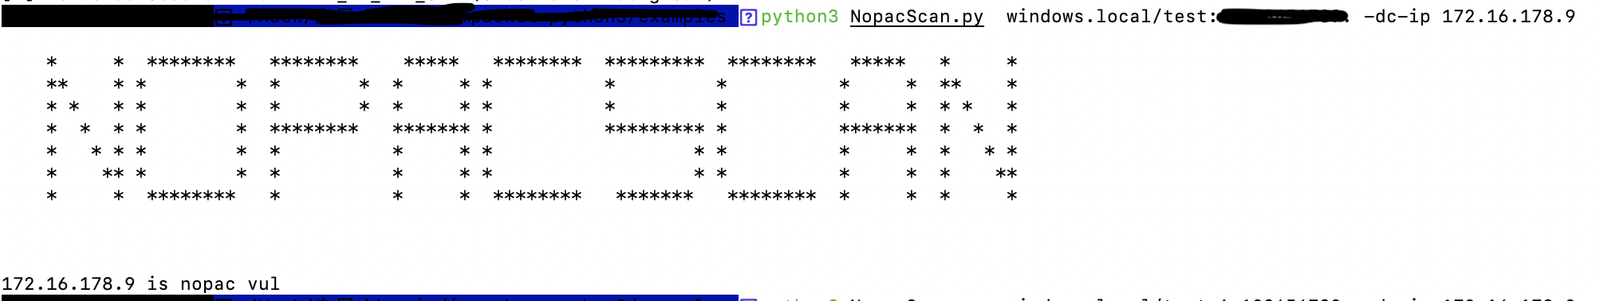 knightswd/nopacscan
Escanea controladores de dominio de Active Directory en busca de CVE-2021-42287 y CVE-2021-42278 consultando DNS para todos los DC y analizando las…
 kadir/copy-fail-cve-2026-31431-ioc
Detección, mitigación y kit de herramientas IOC para Copy Fail CVE-2026-31431, escalada de privilegios en la caché de páginas del kernel de Linux
 jwde/automerge-test
Un repositorio de prueba mínimo para la funcionalidad de auto-fusión, que hace referencia a una variante de CVE.
 jrocia/search-log4jvuln-appscanstd
Este script de Pwsh ejecuta escaneos de AppScan Standard contra una lista de sitios web (URLs.txt) comprobando la vulnerabilidad Log4J…
 hohn/codeql-sample-polkit
Todas las etapas de exploración de la CVE-2021-4034 de polkit usando codeql
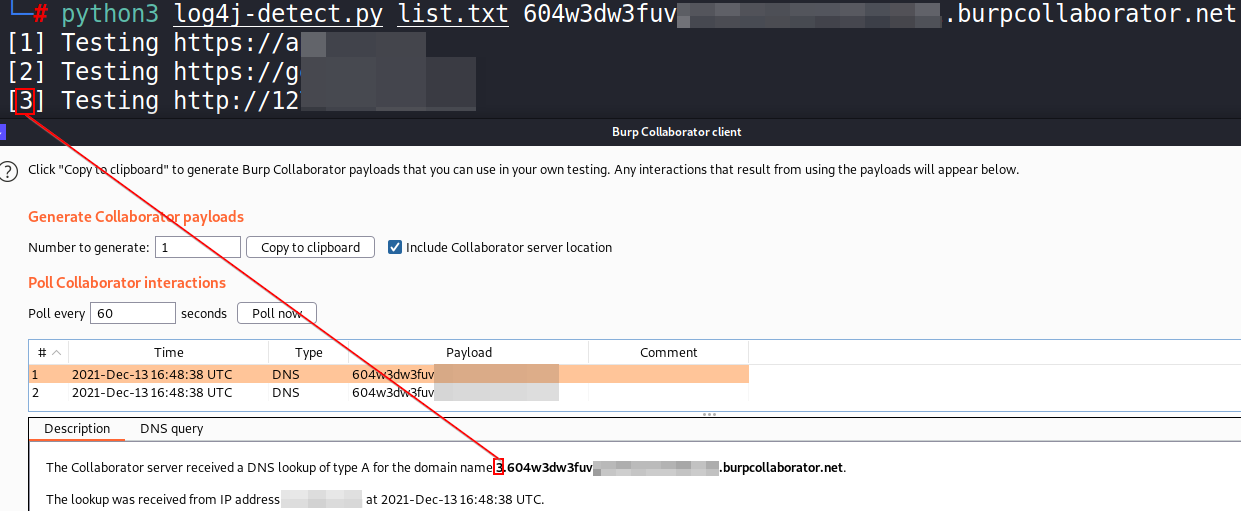 hassaanahmad813/log4j
Escáner multihilo en Python que detecta Log4Shell (CVE-2021-44228) enviando solicitudes HTTP manipuladas con payloads JNDI y monitoreando…
 haydenjames/dirty-frag-check
Comprobador de solo lectura para CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnerabilidades de root local en el kernel de Linux
 hargabyte/cve-scanner
Escáner local de CVE para OpenClaw que verifica versiones contra más de 522 vulnerabilidades conocidas, muestra CVEs recientes de severidad ALTA y…
 gopinaath/cve-2025-49844-discovery
Audita clústeres de AWS ElastiCache Redis/Valkey en busca de exposición de red, verificando rutas de VPC, subredes y puertas de enlace de internet en…
 effiesec/copy-fail-cve-2026-31431
Escáner pasivo de hosts Linux que clasifica la exposición a CVE-2026-31431 mediante la versión del kernel, el changelog de la distribución, el estado…
 devstuff/harden-docker-seccomp
Mitigación de Docker para CVE-2026-31431 ('Copy Fail'). Incluye también plantillas de Kubernetes.