PowerShell-Pro-Obfuscator-Python

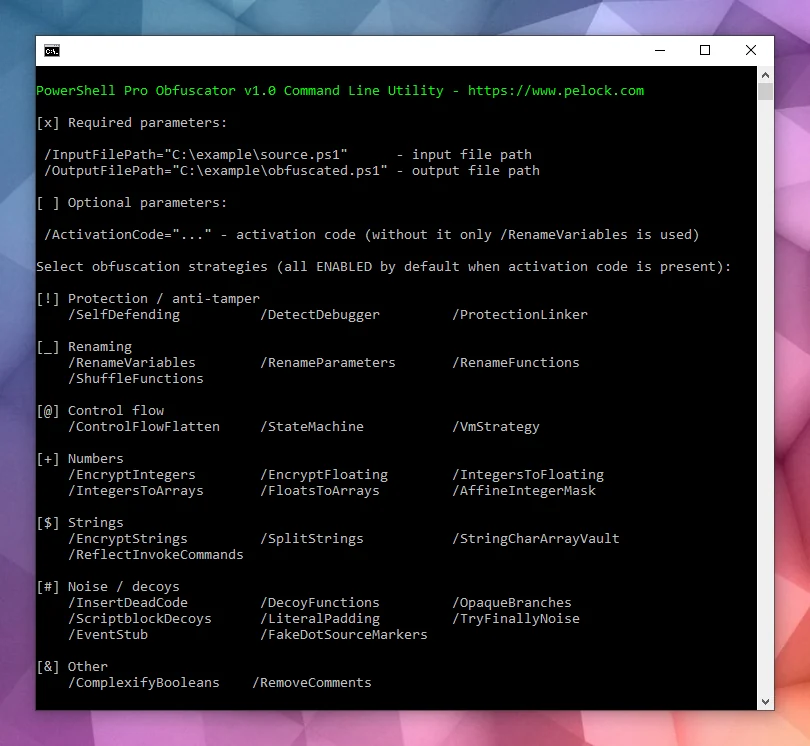
Automatiza la ofuscación y virtualización del código fuente de scripts de PowerShell con una API web flexible para Python (paquete pip).

Automatiza la ofuscación y virtualización del código fuente de scripts de PowerShell con una API web flexible para Python (paquete pip).

#Kit de Defensa para PaperCut CVE-2026-81578 + CVE-2026-82078 2 3 Un kit **defensivo** para verificar y comprender la exposición a la cadena

Herramienta de seguridad para la creación, captura, manipulación y visualización de paquetes de red y archivos pcap. Originalmente bifurcada de scapy…

Cómo escribir un CrackMe para una competición CTF. Código fuente, explicación técnica, trucos anti-debugging y anti-ingeniería inversa.

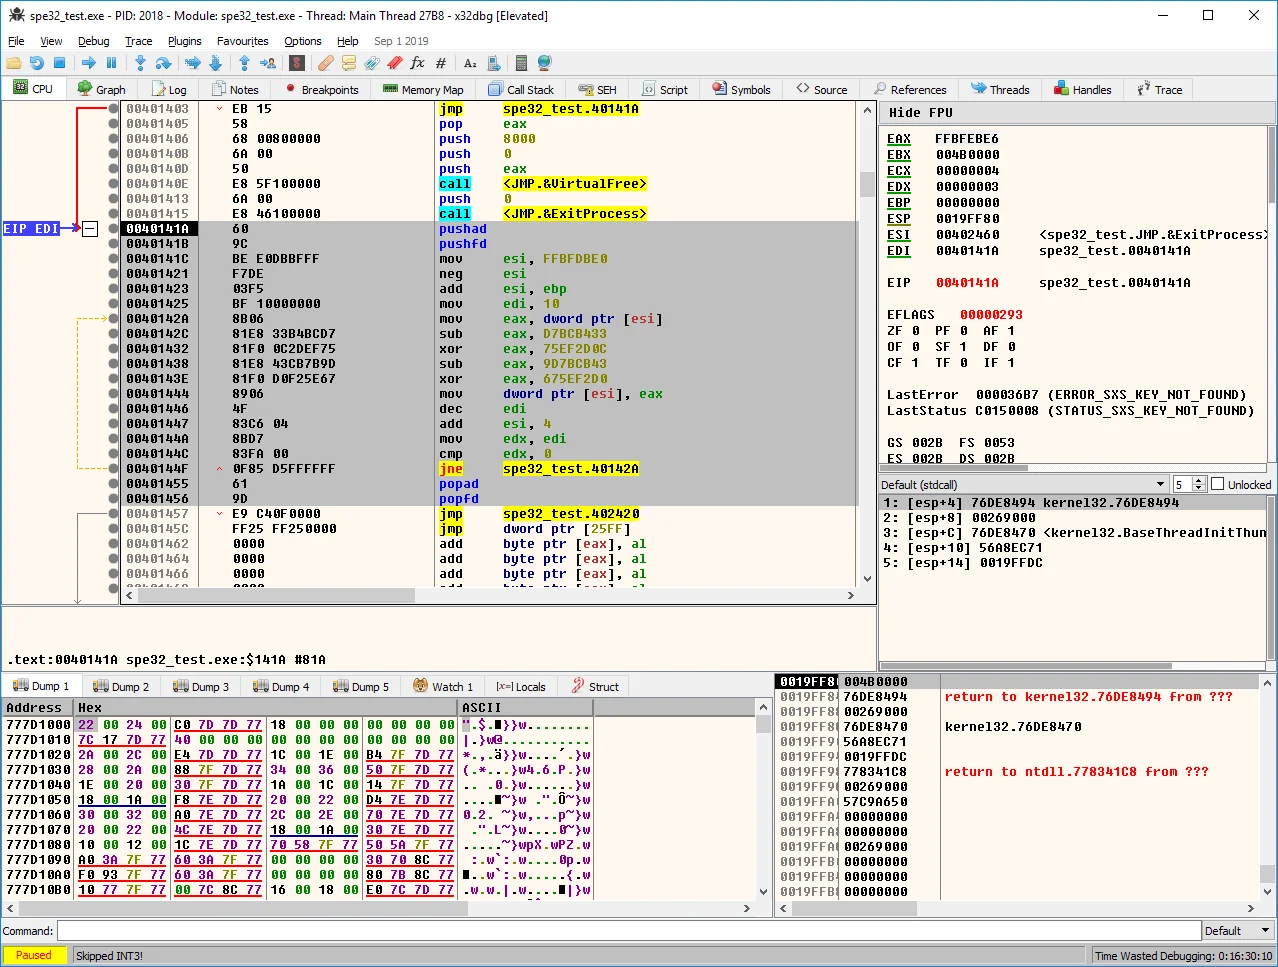
Genera código único de descifrado polimórfico para cifrar datos, utilizando instrucciones y claves seleccionadas aleatoriamente, con generación de…

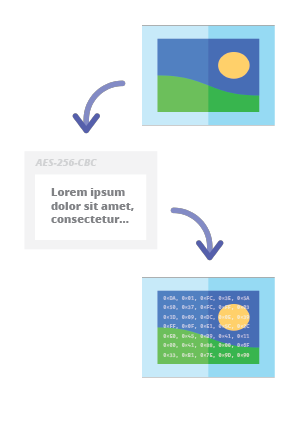
Codec esteganográfico en línea que permite ocultar un mensaje cifrado con contraseña dentro de imágenes y fotos mediante el algoritmo de cifrado AES…

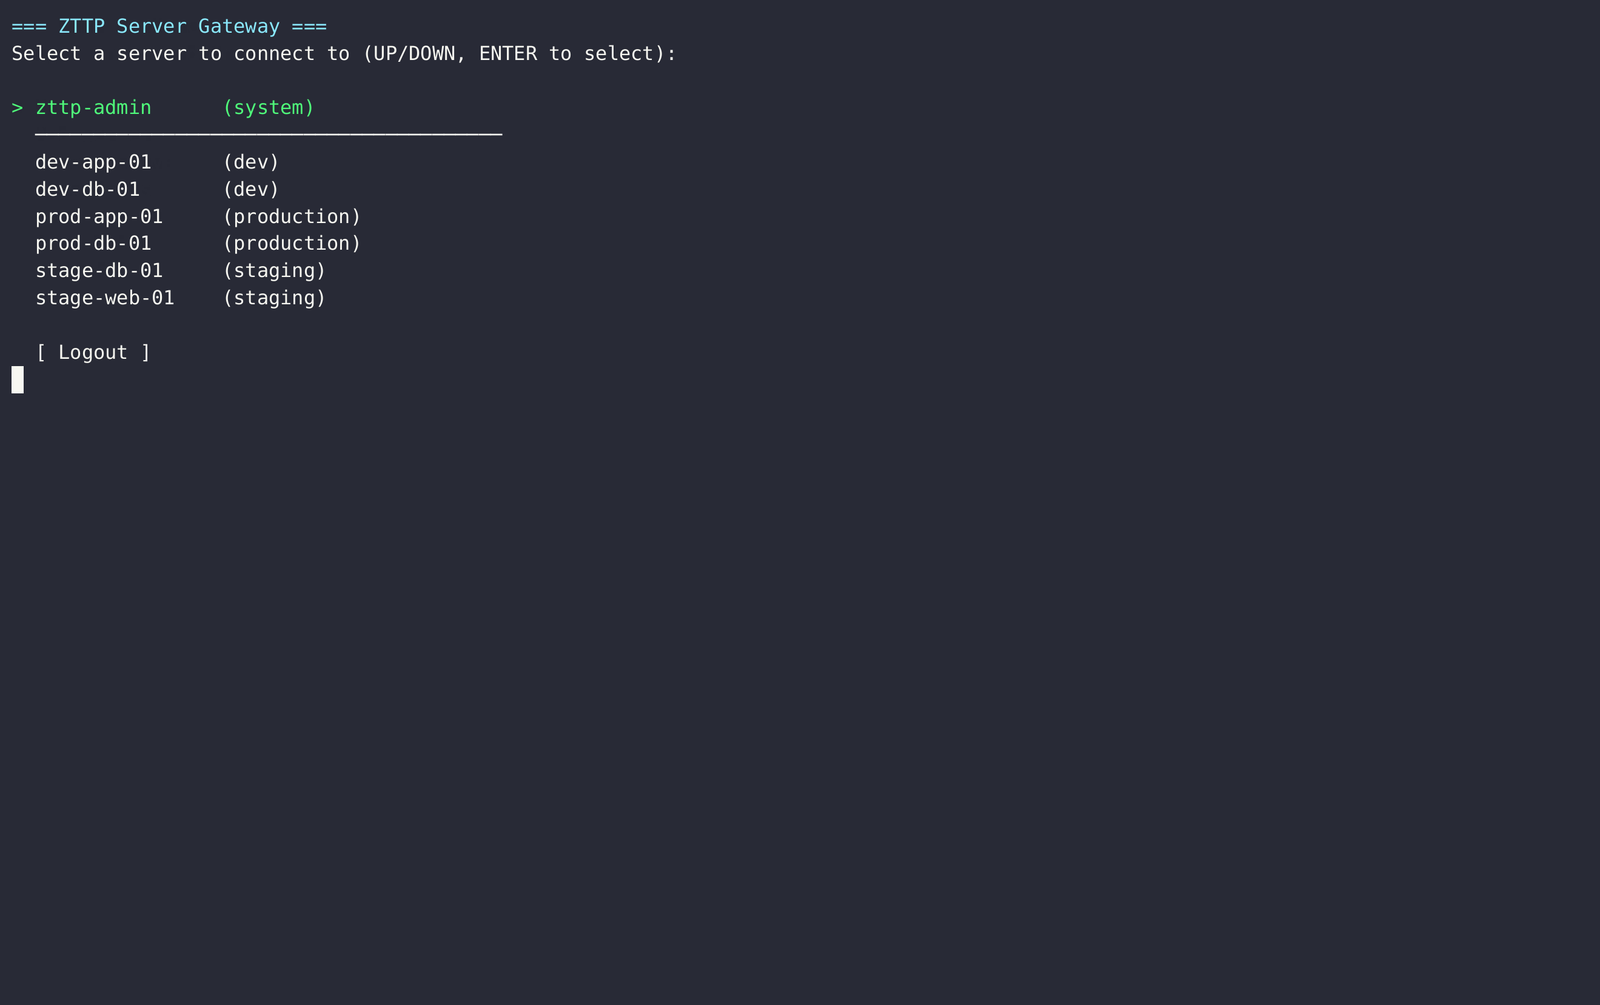
Proxy bastión SSH de confianza cero con gestión de claves respaldada por Vault, aplicación de políticas RBAC, grabación completa de sesiones y TUI de…

Contenido de operaciones de SOC para Microsoft Sentinel, incluyendo consultas de búsqueda de amenazas, playbooks de respuesta a incidentes y análisis…

Recopilación OSINT curada sobre Log4Shell (CVE-2021-44228) que cubre métodos de detección, superficie de ataque, pasos de mitigación e indicadores de…

Honeypot de bajos recursos que emula servicios de red comunes para detectar la actividad del atacante posterior a una brecha, con módulos de…

Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…

Gobernanza en tiempo de ejecución para agentes de IA. Permite, advierte o bloquea cada llamada a modelo y herramienta antes de que se confirme.…

Herramienta de ejecución de red multiplataforma (SMB/Kerberos/WMI/LDAP/DCSync) construida sobre Titanis de TrustedSec: flujo de trabajo estilo…

# Reglas de detección de Wazuh para CVE-2026-73570, una inyección de comandos del sistema operativo en Zimbra Collaboration Suite, que monitorea los…

Escáner rápido en Python que detecta sitios vulnerables de Laravel Livewire v3 (CVE-2025-54068, CVSS 9.2). Separa los sitios de riesgo en vuln.txt y…

AI IR Overlay™ — marco práctico de respuesta a incidentes para agentes de IA en producción. Basado en NIST SP 800-61 r3, alineado con NIST AI RMF,…

Ejecución binaria vinculada al hardware y controlada por la nube, procedencia criptográfica y sellado de sobres antimanipulación para Crystal.

Un escáner para CVE-2026-55040 y CVE-2026-63520, diseñado para determinar si el servidor está afectado por estos dos CVEs.