

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CrackMeZ3S-CTF-CrackMe-Tutorial — Cómo escribir un CrackMe para una competición CTF. Código fuente, explicación técnica, trucos anti-debugging y anti-ingeniería inversa. | Kitploit
Herramientas/GitHubGitHub/pelock/crackmez3s-ctf-crackme-tutorial
ExplotaciónIngeniería InversaCTFAnálisis de BinariosAprendizaje y Educación
GitHubpelock/crackmez3s-ctf-crackme-tutorial

CrackMeZ3S-CTF-CrackMe-Tutorial

Cómo escribir un CrackMe para una competición CTF. Código fuente, explicación técnica, trucos anti-debugging y anti-ingeniería inversa.

Ver Repositorio
Sitio web
481295hace 3 añosRevisado por Kitploit
Compartir

Cómo escribir un CrackMe para una competición CTF

Con la creciente popularidad de las competiciones CTF (capture the flag), y el excelente rendimiento de los equipos polacos como Dragon Sector en este ámbito, pensé que sería interesante demostrar la construcción de un CrackMe sencillo, utilizando algunas técnicas creativas que dificultan su craqueo y análisis.
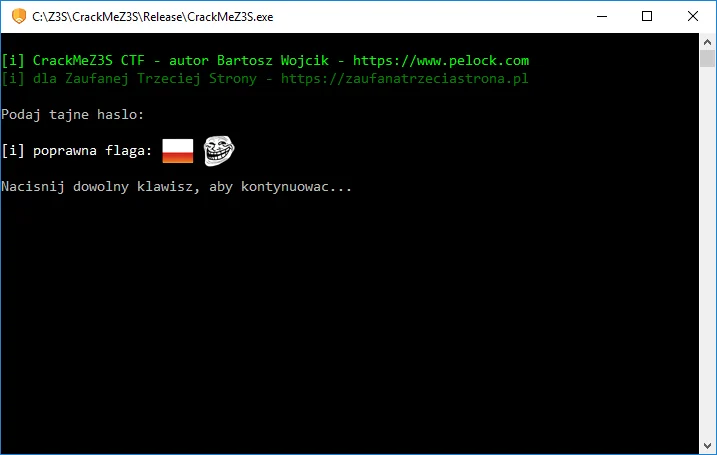
¿Puedes encontrar la flag?

Si alguna vez has sentido curiosidad por la ingeniería inversa, has participado en una competición CTF, o querías crear tu propio CrackMe y volver locos a otros participantes, esto es para ti.

Artículo completo en inglés

Puedes encontrar un artículo sobre el crackme con una descripción técnica detallada y comentarios sobre el código fuente (en inglés) en:

https://www.pelock.com/articles/how-to-write-a-crackme-for-a-ctf-competition

Artículo original en polaco para el sitio Zaufana Trzecia Strona

https://zaufanatrzeciastrona.pl/post/jak-napisac-ciekawe-crackme-na-ctf-instrukcja-krok-po-kroku/

CrackMe compilado

Si ya tienes algunas habilidades de ingeniería inversa y te gustaría probar suerte con el CrackMe que voy a describir en detalle, deja este artículo a un lado, descarga el ejecutable compilado y ¡trata de encontrar la flag!
Escucha al Sr. Burns

Una vez que hayas hecho tu mejor intento, puedes volver al artículo y comparar lo que descubriste con la historia completa. Este CrackMe tiene un nivel de dificultad medio.

https://www.pelock.com/download/CrackMeZ3S.zip

Para ejecutar el ejecutable del CrackMe puede que necesites los paquetes redistribuibles de Visual C++ para Visual Studio 2013.

¿Ya tienes el CrackMe? No hagas trampa leyendo más adelante: ¡a por ello! ;)

Si no, y quieres aprender a construir tu propio CrackMe, te invito a seguir leyendo...

Bartosz Wójcik

  • Visita mi sitio web en — https://www.pelock.com
  • Twitter — https://twitter.com/PELock
  • GitHub — https://github.com/PELock
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





