

Gobernanza en tiempo de ejecución para agentes de IA. Permite, advierte o bloquea cada llamada a modelo y herramienta antes de que se confirme. Auditoría encadenada por hash para cada decisión. Paquetes de cumplimiento para SOC 2, HIPAA, PCI DSS, EU AI Act, SR 11-7 y FDA CSA. Apache 2.0.


Gobernanza para agentes de IA. Despliega en 60 segundos.
Creado para equipos de ingeniería. Instala en 10 minutos. Evidencia para el CISO desde el primer día.
curl -fsSL conductai.ai/install | sh
Prompts para email + empresa, aprovisiona un espacio de trabajo de prueba de 7 días, coloca ~/.conduct/env con ANTHROPIC_BASE_URL + OPENAI_BASE_URL + un token de prueba (200 solicitudes/día compartidas entre ambos proveedores). Cualquier cliente de Anthropic o OpenAI-SDK en la máquina (Cursor, Claude Code, LangChain, LiteLLM, SDK sin procesar) ahora se enruta a través del proxy de Guard. Una llamada bloqueada regresa con una URL Receipt: https://conductai.ai/theguard/blocks/… — haz clic en ella para ver el bloqueo, hacer preguntas de seguimiento a Lens e iniciar sesión en el panel mediante el enlace mágico que imprime el instalador.
pip install conduct-cli
conduct login
conduct sync
Cada sesión de Claude Code, Cursor, Copilot y Codex en esa máquina ahora está gobernada. Los bloqueos, las advertencias y un registro de auditoría encadenado por hash aparecen en conductai.ai.
git clone https://github.com/sseshachala/conductai && cd conductai && docker compose up
# API: localhost:8000  ·  Canvas UI: localhost:3000
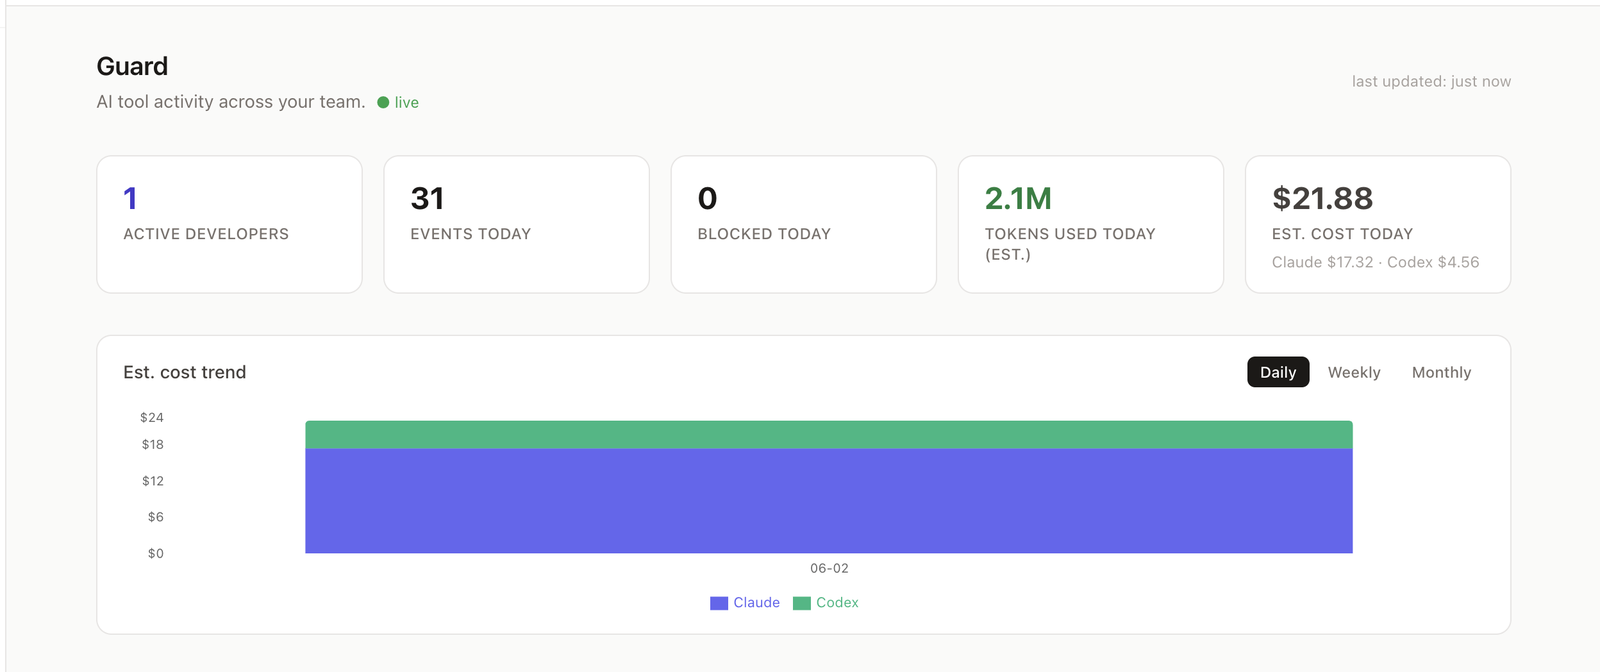
Un plano de control para agentes de IA. Una sola política decide block / warn / audit / inject para cada llamada al LLM, cada herramienta de shell, cada invocación de MCP, antes de que la acción se ejecute. La misma política se aplica a un agente programado, a un desarrollador ejecutando Cursor y a una sesión de chat en la plataforma.
Tres superficies, una sola política:
| Superficie | Qué hace |
|---|---|
| Guard | Motor de políticas. Configuración firmada, auditoría encadenada por hash, fail-closed. |
| Router | Proxy de LLM. Cualquier SDK (Anthropic, OpenAI, Perplexity) apunta a él. |
| Lens | Superficie de chat. Pregunta lo que quieras a tu espacio de trabajo, cada llamada a herramientas pasa por Guard. |
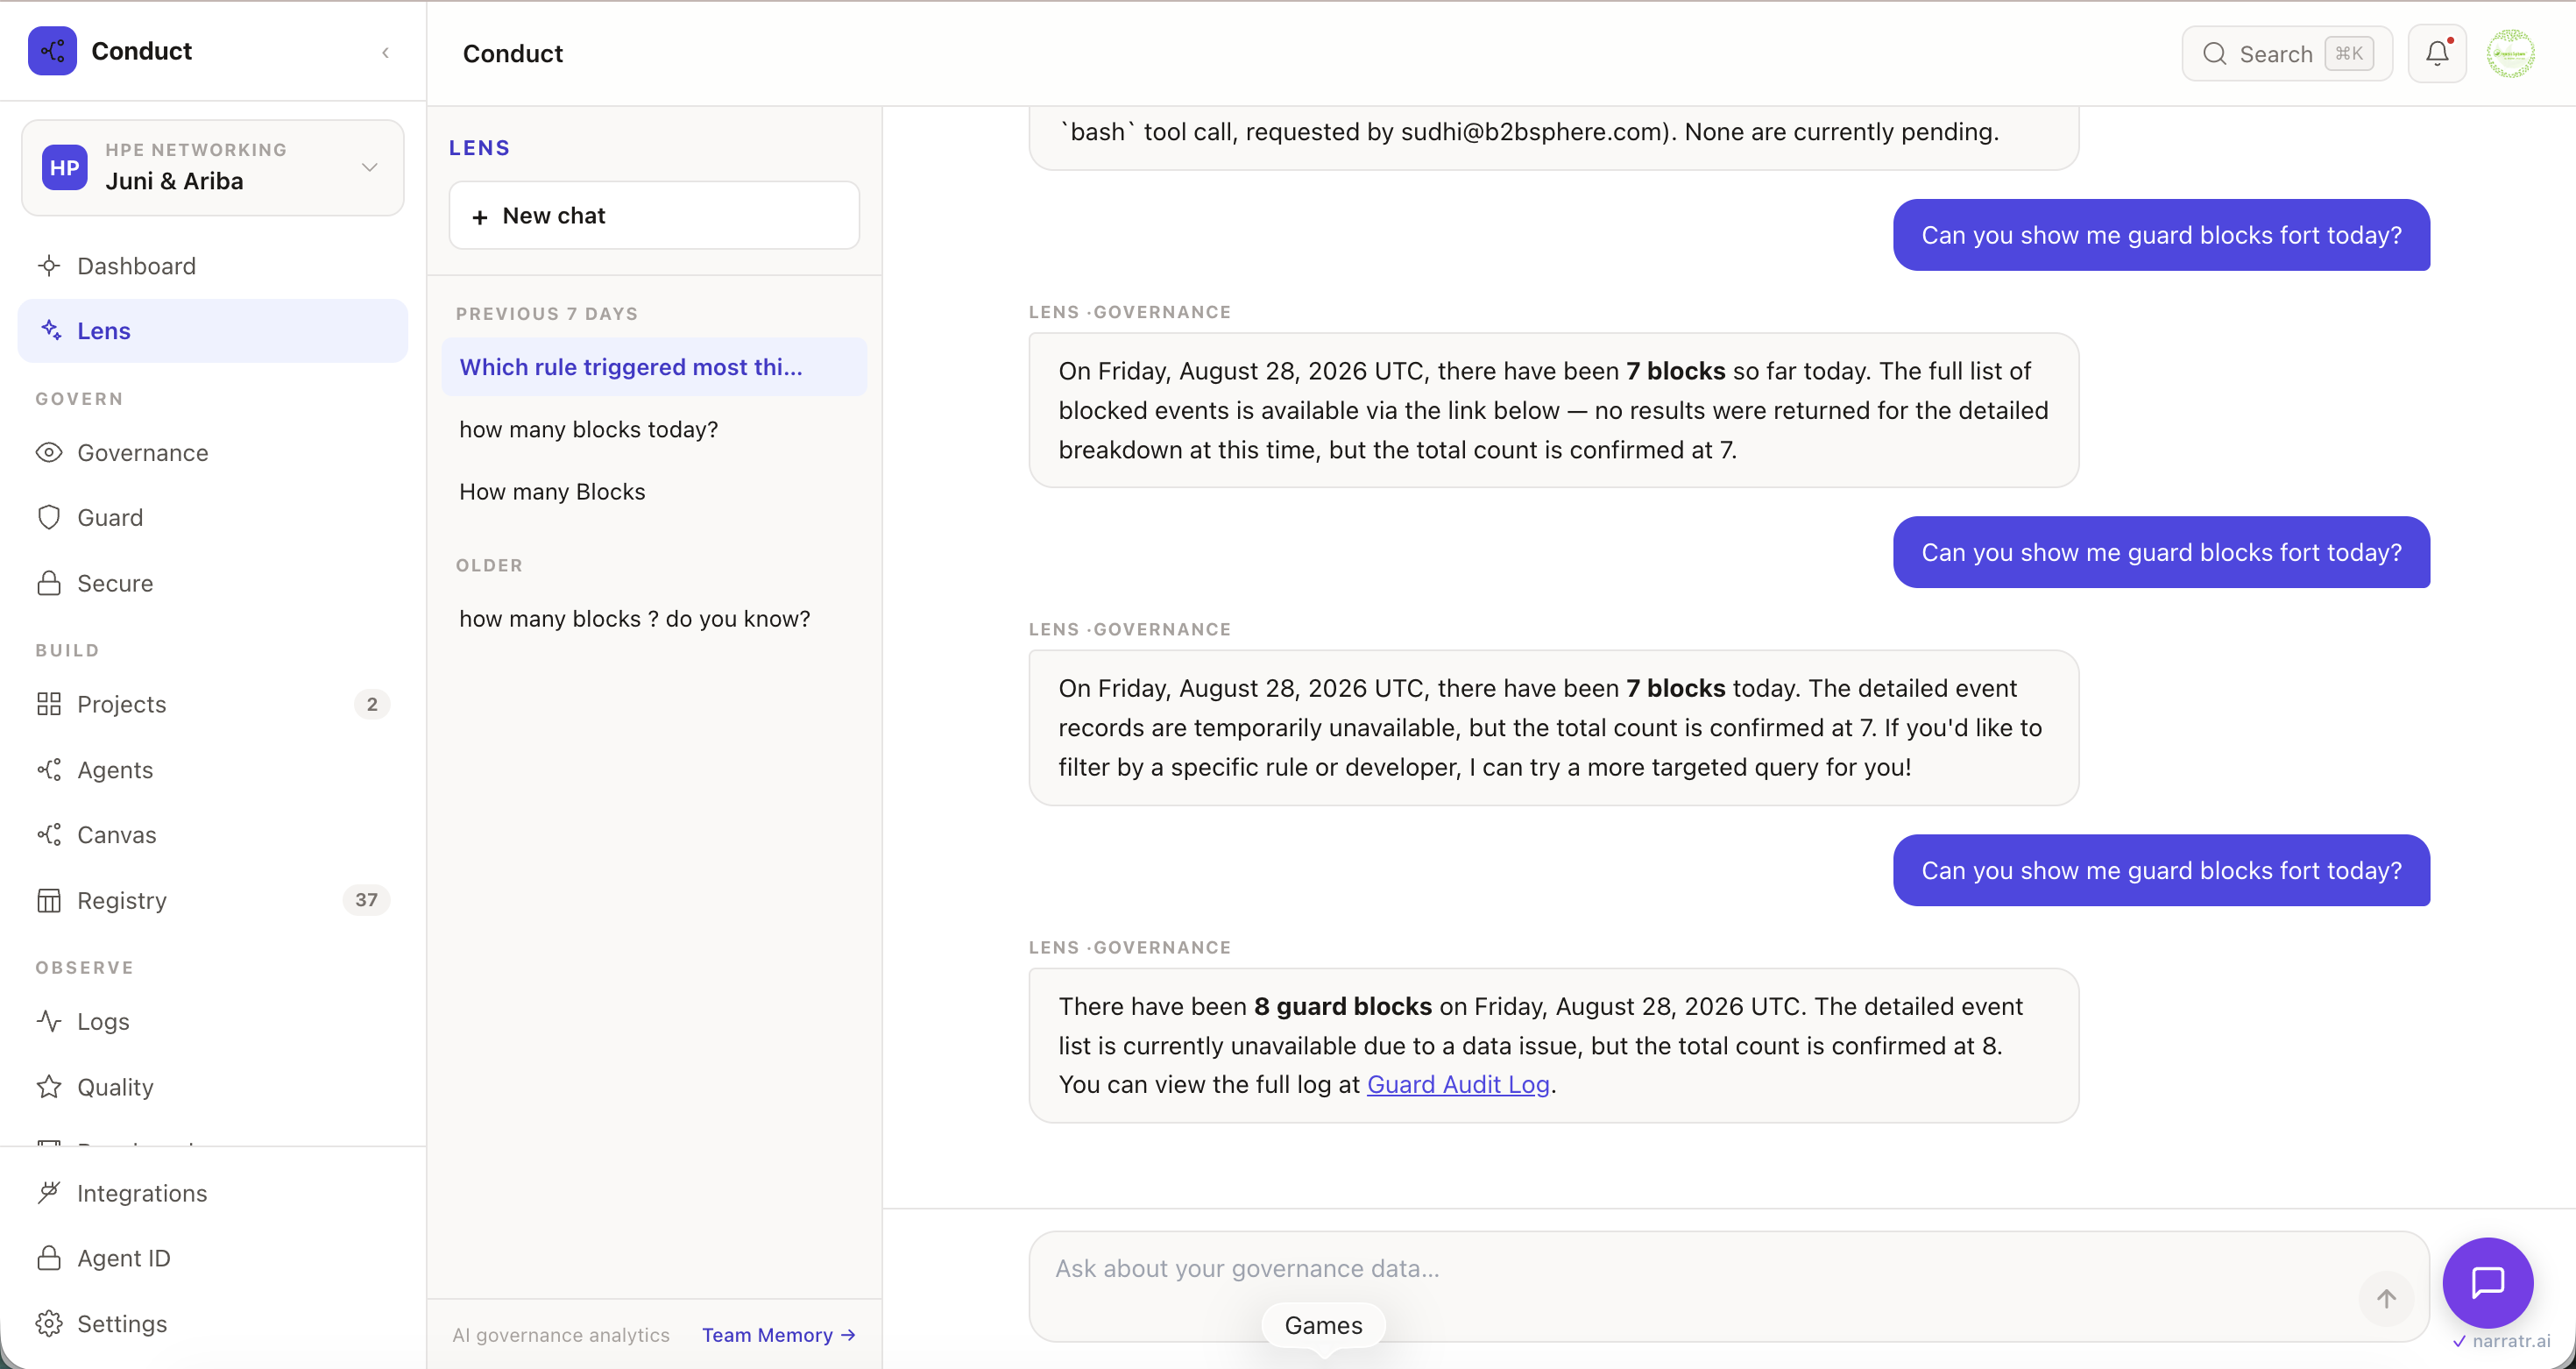
Lens es la superficie de chat de toda la plataforma. Una sola entrada cubre la actividad de Guard, el estado del flujo de trabajo, el estado de cumplimiento y el gasto de los agentes. Las respuestas provienen de los datos de tu espacio de trabajo, no de un modelo general. Pregunta "quién fue bloqueado hoy" y obtén una tabla con enlaces de detalle por fila. Lens en sí mismo se ejecuta a través de Guard, por lo que el asistente está sujeto a las mismas reglas que los agentes sobre los que informa.
Los firewalls en tiempo de ejecución como Straiker y Lakera te dicen qué hizo un agente. Conduct decide qué puede hacer.
| Firewalls en tiempo de ejecución | Conduct Guard | |
|---|---|---|
| Momento | Después de la acción | Antes de la acción |
| Integridad de la configuración | Confiar en el paquete | Firmada por el espacio de trabajo |
| Auditoría | Flujo de registros | Cadena de hash SHA-256 |
| Cobertura | Solo llamadas al LLM | LLM, shell, MCP |
| Modo de fallo | Fail-open | Fail-closed |
Tres propiedades hacen que el registro de auditoría se sostenga en una sala con un auditor:
El modo Discovery es visibilidad de solo lectura sobre cada acción de IA que realiza tu equipo durante 14 días. Sin políticas que redactar, sin instalación upstream, sin coste. Cuando veas algo que merezca bloquearse, promociona una regla a partir de lo que Discovery ya ha visto.
curl https://gateway.conductai.ai/gateway/v1/anthropic/v1/messages \
  -H "Authorization: Bearer cond_agt_..." \
  -H "Content-Type: application/json" \
  -d '{"model":"claude-sonnet-4-6","max_tokens":1024,"messages":[{"role":"user","content":"Hello"}]}'
Cada solicitud pasa por Guard (política, presupuesto, auditoría) antes de llegar al proveedor upstream. Funciona con cualquier SDK que hable la API HTTP del proveedor.








