
mousejack
 bastilleresearch/mousejack
Herramientas de investigación para vulnerabilidades MouseJack en dispositivos inalámbricos nRF24L01, incluyendo descubrimiento de dispositivos,…
packet-sniffing-analysisreconnaissanceexploitation+3
1.4k
bastilleresearch/mousejackHerramientas de investigación para vulnerabilidades MouseJack en dispositivos inalámbricos nRF24L01, incluyendo descubrimiento de dispositivos,…
 barnew-st/ecdsa-private-key-recovery
Una herramienta de investigación criptográfica para analizar vulnerabilidades de firmas
 wadingporque/apkprobe
APK decompilador y escáner de secretos para investigación de seguridad en Android. Extrae claves de API filtradas, credenciales hardcodeadas y…
 microsoft/pqcrypto-lweke
Biblioteca en C que implementa FrodoKEM, un mecanismo de encapsulamiento de claves post-cuántico basado en el problema de Learning with Errors, con…
 cckuailong/reapoc
OpenSource PoC y Caja de Almacenamiento de Objetivos Vulnerables.
 gmh5225/crowarmor
Driver de seguridad del kernel de Linux que utiliza LSM para endurecer el sistema, monitorear y restaurar la integridad de la tabla de syscalls, y…
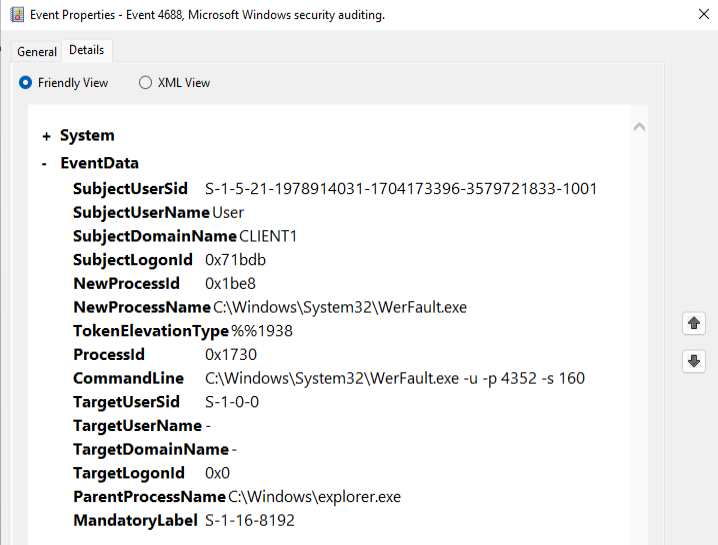 gmh5225/cs-dropspawn_bof
CobaltStrike BOF para lanzar Beacons mediante el secuestro del directorio de aplicaciones DLL
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
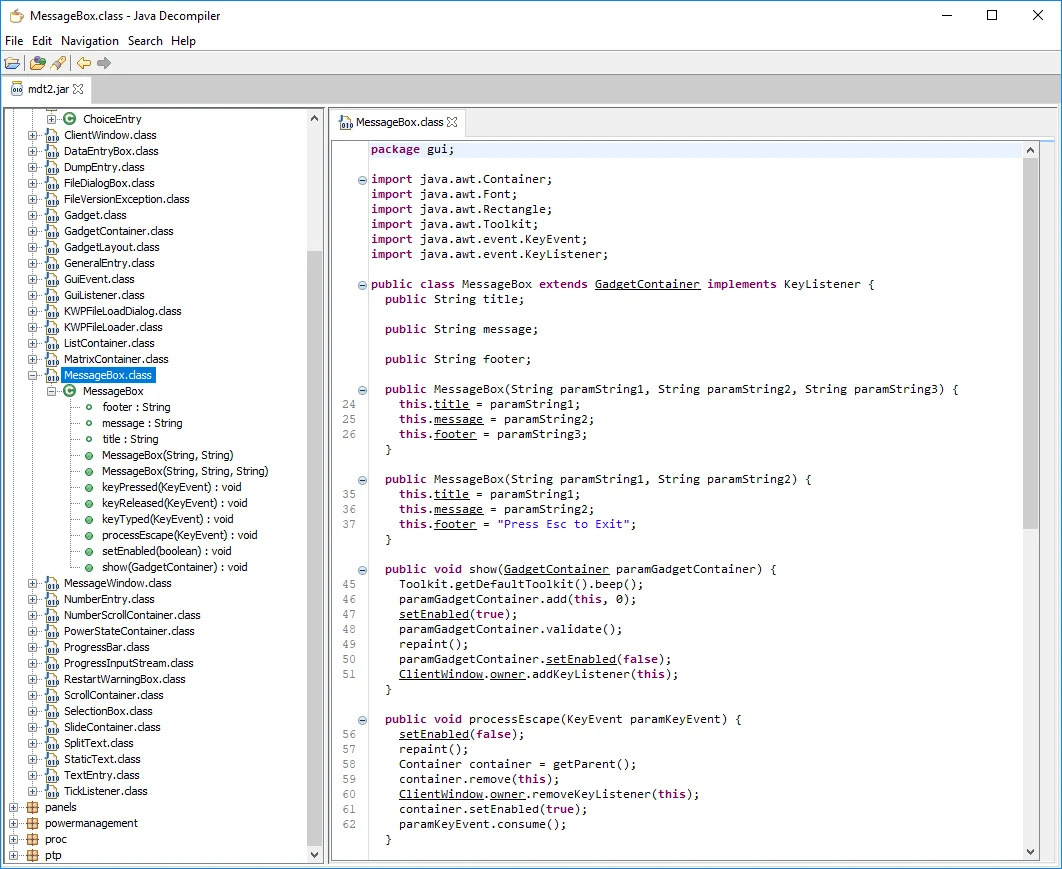 pelock/jobfuscator
Ofusca el código fuente de Java para protegerlo contra la ingeniería inversa, la descompilación y el robo de propiedad intelectual. Renombra…
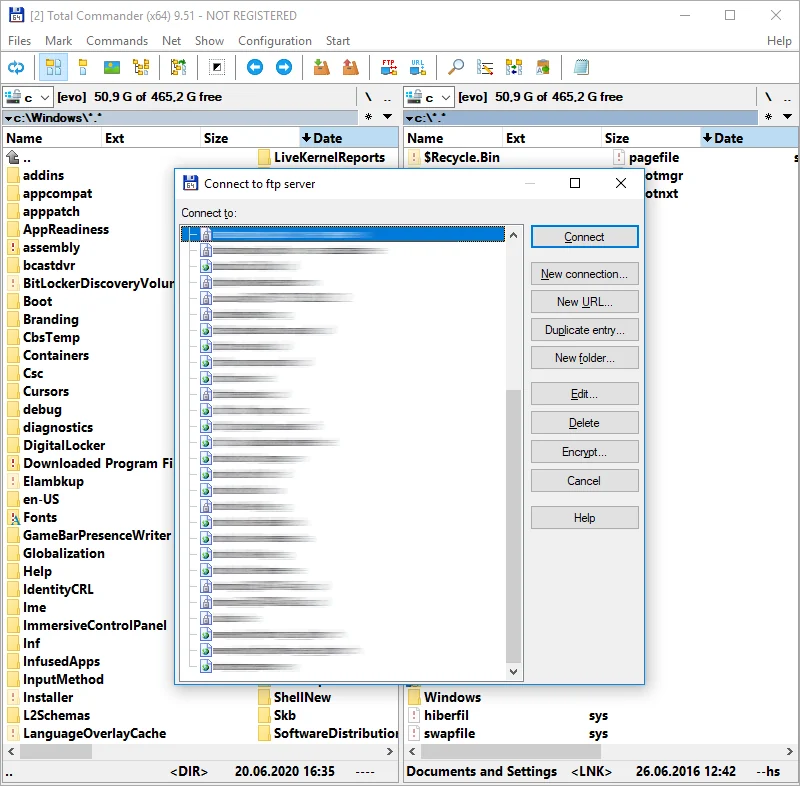 pelock/total-commander-ftp-password-recovery-tool-python
Herramienta de recuperación de contraseñas FTP de Total Commander para Python que le permite descifrar la información de contraseñas de cuentas FTP…
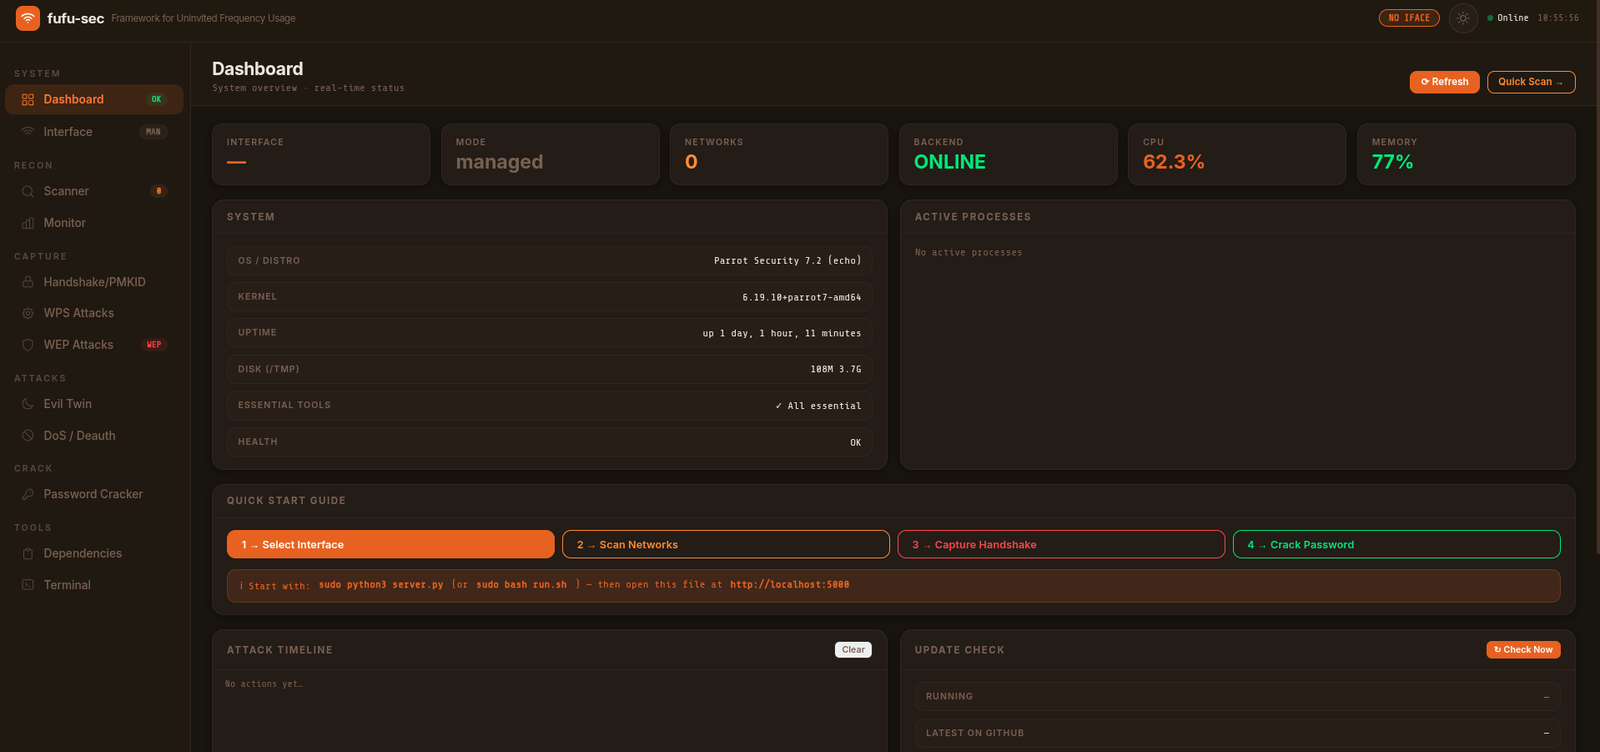 kyllr-qwen/fufu-sec
Marco para el Uso de Frecuencias No Invitadas
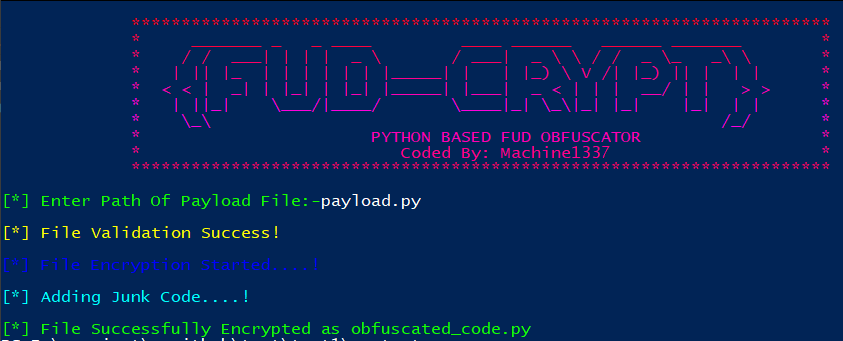 machine1337/fudcrypt
Python-based crypter que ofusca payloads para evadir antivirus y EDR, generando stubs FUD para operaciones de red team.
 machine1337/pyobfuscate
Un script simple y eficiente para ofuscar payloads de Python y hacerlos completamente FUD.
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 fork de seal-security-nuget-demo: la misma historia de explotación de CVE-2024-21907, redirigida para clientes bloqueados en .NET SDK 7.
 xiaoqimikko/tomcat-line-check
CVE-2026-24880: ¿la recomendación de actualización de Apache aplica realmente a tu Tomcat? Detecta la corrección por presencia de clase, no por…
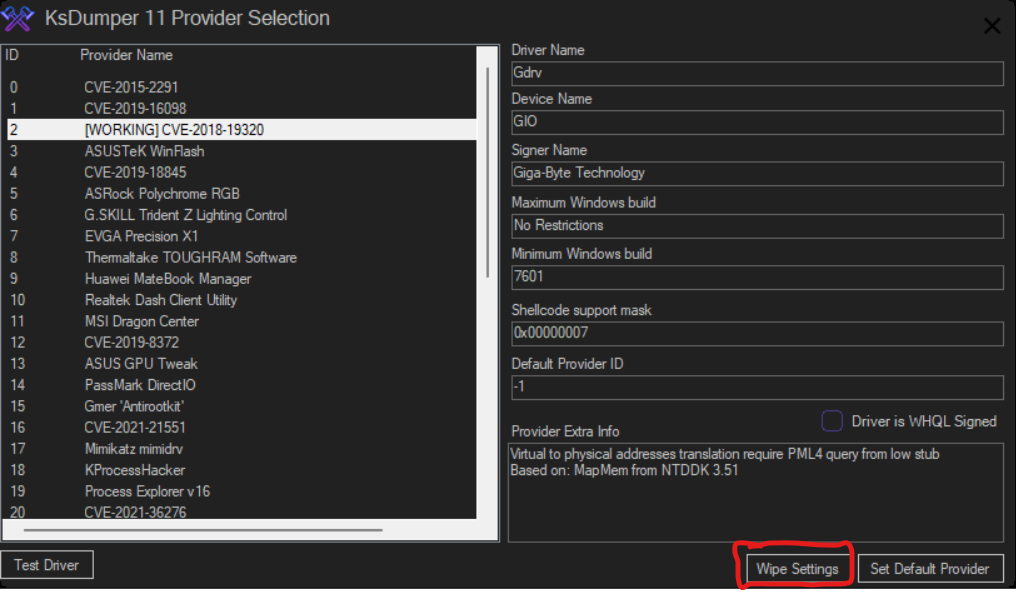 mastercodeon314/ksdumper-11
Un renacimiento del clásico y legendario KsDumper
 threatlance-org/security-advisories
Repositorio público de avisos de seguridad con informes detallados de CVE, incluyendo descripciones de vulnerabilidades, clasificaciones de severidad…
 foxirain/linux-kernel-codex-harness-v2
Herramienta de investigación de vulnerabilidades del kernel de Linux consciente de la procedencia, utilizada en la investigación de CVE-2026-53075