
 kyllr-qwen/fufu-sec
Marco para el Uso de Frecuencias No Invitadas

fufu-sec (Framework for Uninvited Frequency Usage) es un framework de seguridad WiFi de nueva generación para auditoría inalámbrica personal y empresarial. Cubre toda la superficie de ataque de las redes 802.11 desde un único panel de control en el navegador: descubrimiento de redes, captura de handshake, extracción de PMKID, explotación de WPS, puntos de acceso rogue, denegación de servicio, cracking de WEP y recuperación de contraseñas acelerada por GPU, todo en un solo lugar.
Solo para uso autorizado. Prueba redes que te pertenezcan o para las que tengas permiso por escrito para auditar.
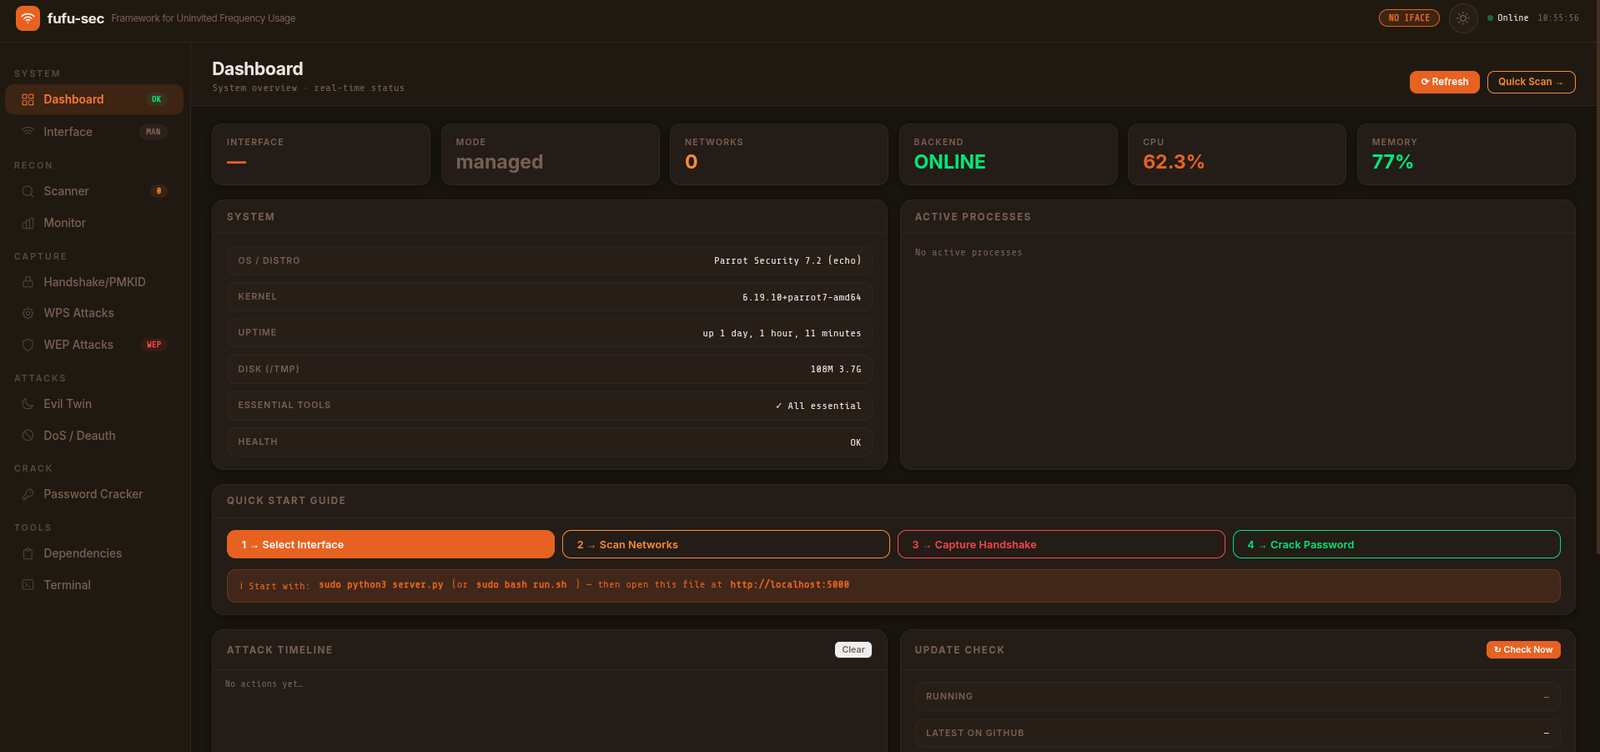
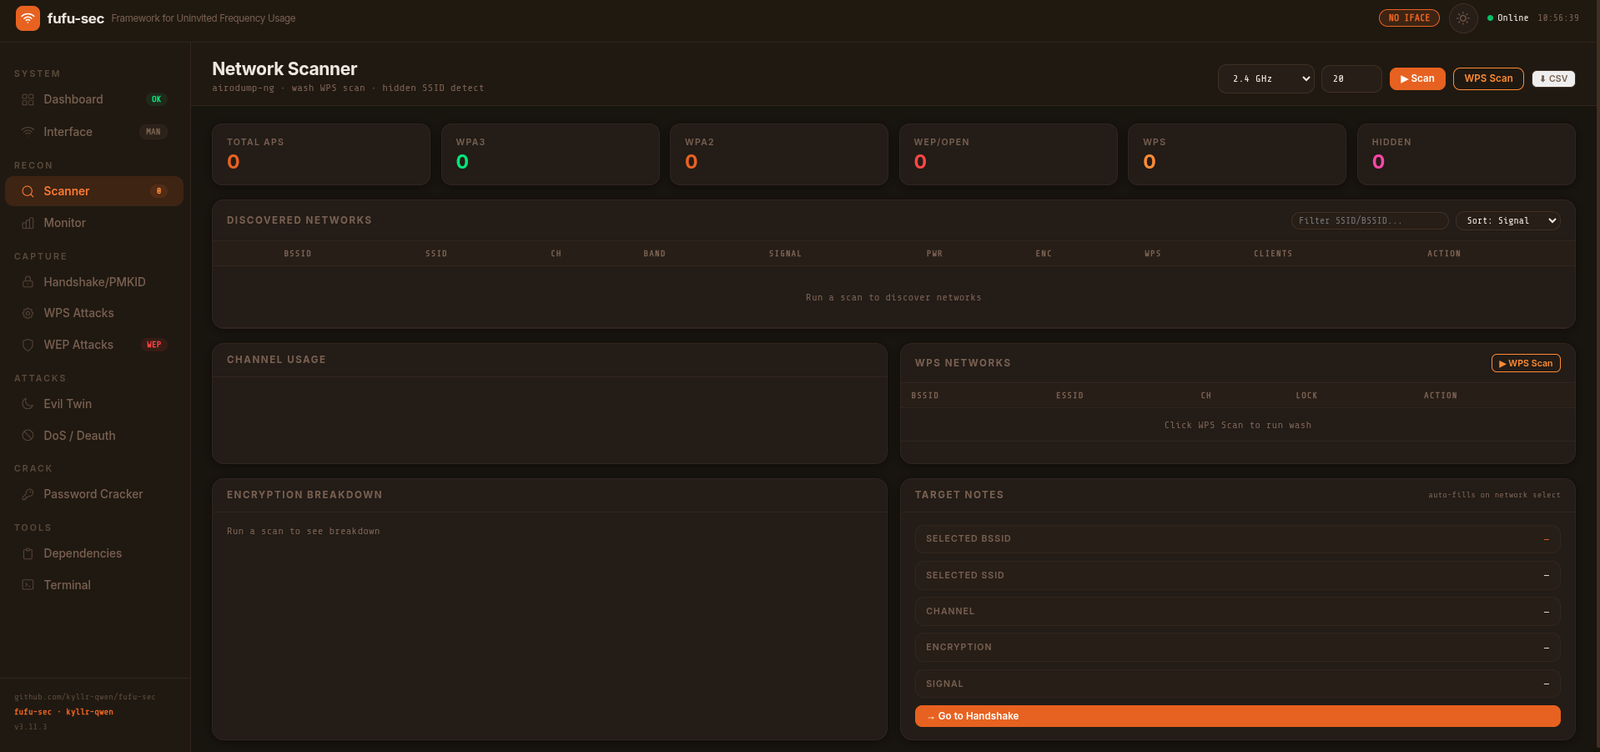
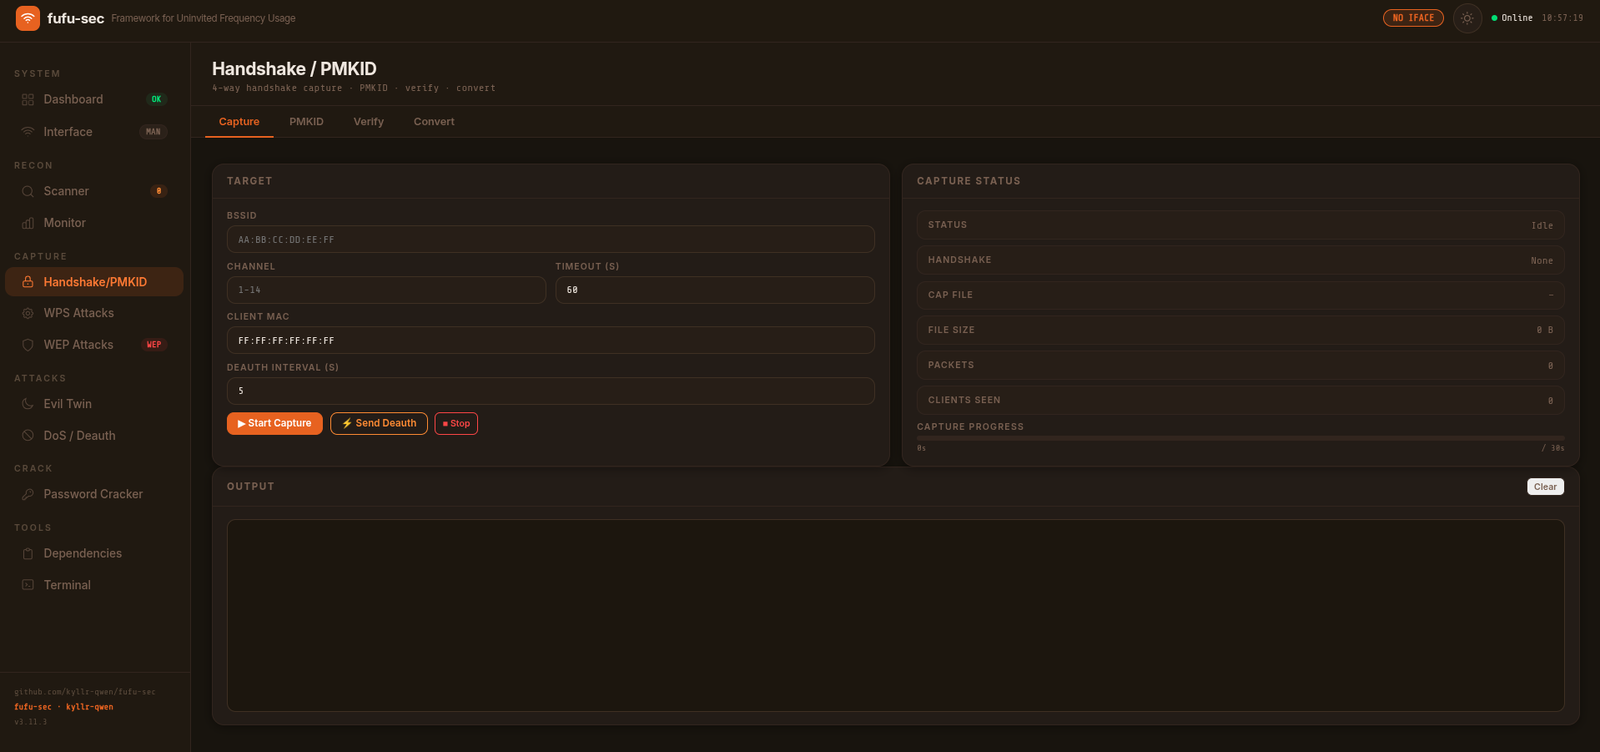
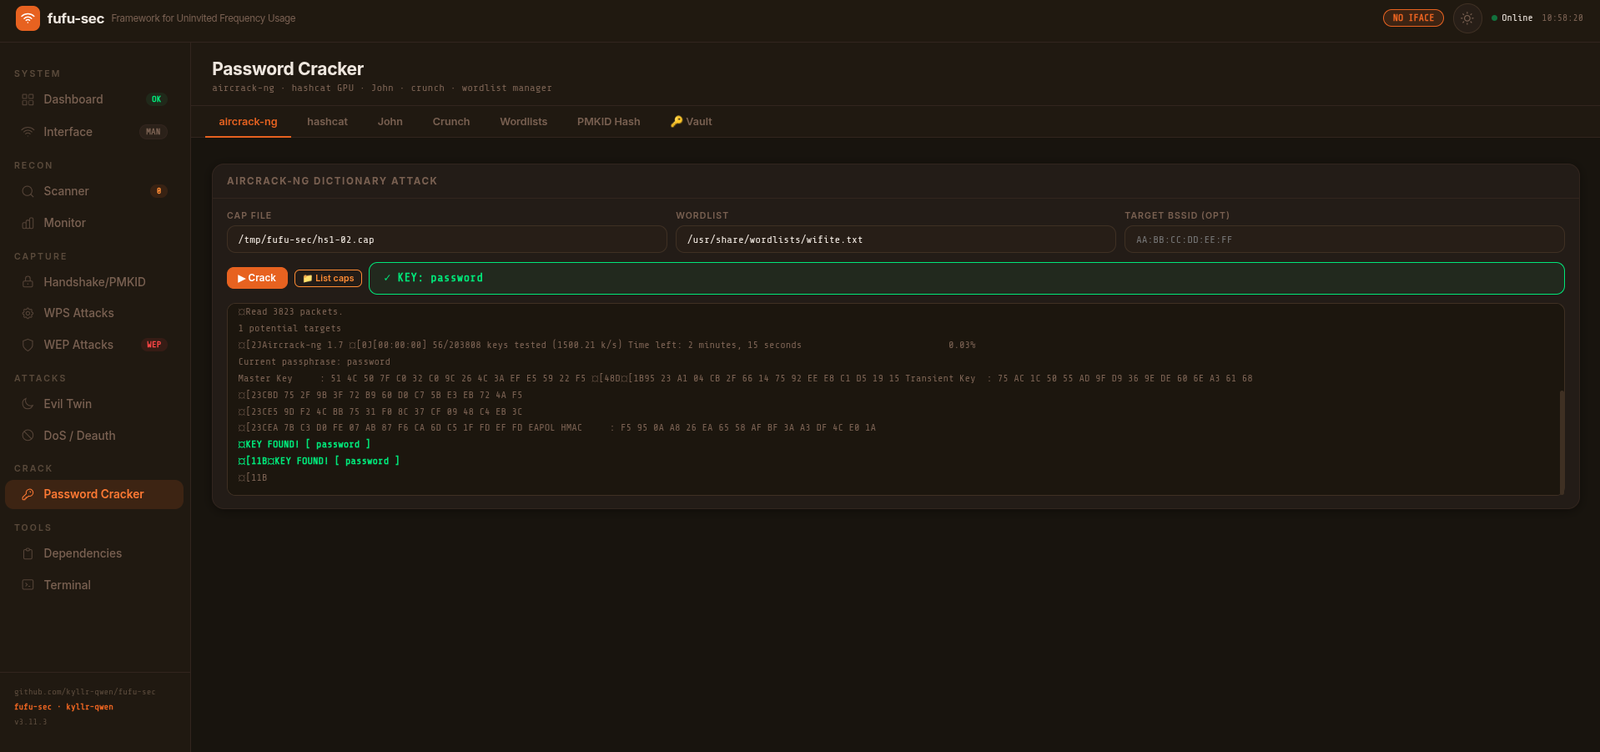
| Módulo | Qué hace |
|---|---|
| Interfaz | Modo monitor, suplantación de MAC, control de potencia TX, prueba de inyección, gestión de canales |
| Escáner | Descubrimiento de redes en vivo con conteo de clientes, intensidad de señal, detalles de cifrado, escaneo WPS |
| Captura de handshake | Captura de handshake WPA2 de 4 vías con deauth de múltiples niveles (ráfaga de 12s, estabilización de 3s, repetición) |
| Captura de PMKID | Extracción de PMKID con hcxdumptool y filtrado BPF, archivos de captura con nombre por red |
| Cracker de contraseñas | Ataque de diccionario con aircrack-ng, modo GPU 22000 de hashcat, John the Ripper, generador de wordlists crunch |
| Ataques WPS | Reaver, Bully, Pixie Dust, base de datos de PIN conocidos, PIN NULL |
| Evil Twin | AP rogue con hostapd, DHCP/DNS mediante dnsmasq, portal cautivo, recolección de credenciales en vivo |
| DoS / Deauth | Deauth dirigido con aireplay-ng, inundación de balizas con mdk4, deauth amok, DoS de autenticación, confusión WIDS, Michael TKIP |
| Ataques WEP | Replay ARP, autenticación falsa, fragmentación, chop-chop, Caffe Latte, Hirte, auto-crack con besside-ng |
| Monitor WiFi | Captura de paquetes en vivo, seguimiento de clientes, detección automática de handshake, archivos cap de múltiples sesiones |
| Terminal | Terminal de comandos en el navegador con registro de auditoría completo |
| Dependencias | Verificador de herramientas en vivo con estado de instalación para todos los paquetes requeridos y opcionales |
sudo)Adaptadores probados: Alfa AWUS036ACH, AWUS036ACS, AWUS1900, TP-Link TL-WN722N v1.
git clone https://github.com/kyllr-qwen/fufu-sec.git
cd fufu-sec
sudo bash install.sh
El instalador gestiona todas las dependencias dentro de la carpeta del proyecto. Para eliminar fufu-sec, borra la carpeta.
cd fufu-sec
sudo .venv/bin/python3 server.py
Abre dashboard.html en tu navegador.
# Puerto o host personalizado
sudo .venv/bin/python3 server.py --port 8080
sudo .venv/bin/python3 server.py --host 0.0.0.0
1. Interfaz  ->  Activar modo monitor
2. Interfaz  ->  Probar inyección
3. Escáner    ->  Iniciar escaneo  ->  haz clic en Usar en tu objetivo
4. Handshake  ->  Iniciar captura
              ->  Espera a HANDSHAKE CAPTURADO
5. Cracker    ->  pestaña aircrack-ng  ->  Iniciar
           o ->  pestaña hashcat  ->  Convertir  ->  Crackear (GPU)
1. Interfaz  ->  Activar modo monitor
2. Handshake  ->  pestaña PMKID  ->  BSSID + Canal  ->  Capturar PMKID
3. Handshake  ->  pestaña PMKID  ->  Verificar captura
4. Cracker    ->  pestaña Hash PMKID  ->  Crackear con hashcat
1. Escáner    ->  Escaneo WPS  ->  encuentra un objetivo con WPS habilitado
2. WPS        ->  selecciona el ataque (Reaver / Bully / Pixie Dust)
3. WPS        ->  Iniciar ataque  ->  espera el PIN o PSK
1. Escáner    ->  escanea y selecciona el AP objetivo
2. Evil Twin  ->  configura SSID, canal, portal cautivo
3. Evil Twin  ->  Iniciar ataque  ->  monitorea el registro de credenciales
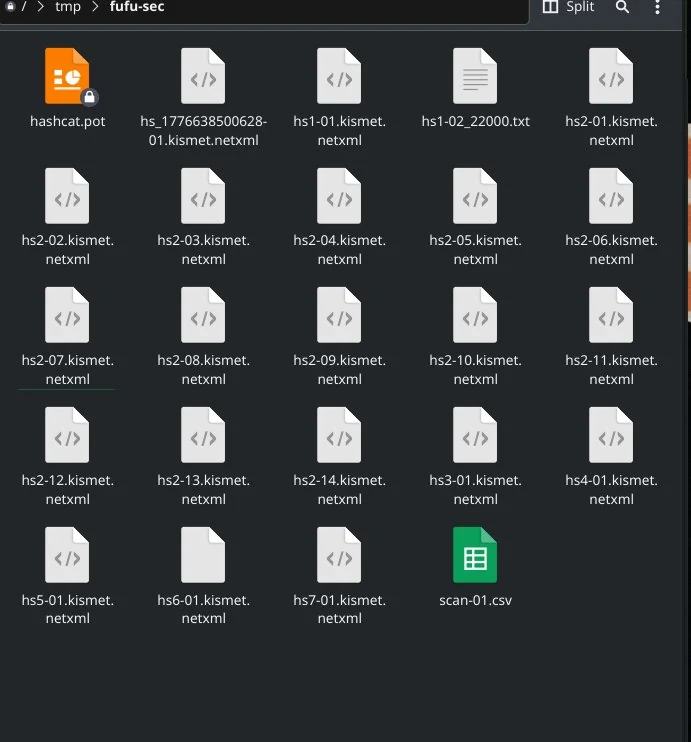
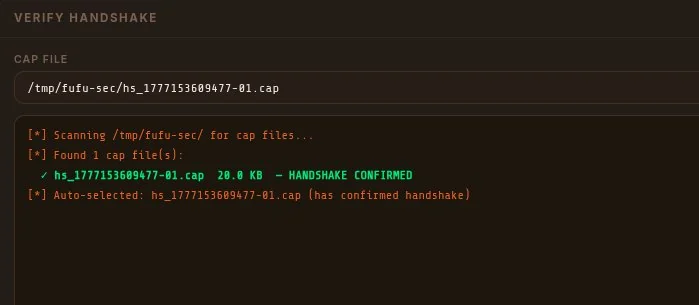
Todos los archivos de captura se guardan en /tmp/fufu-sec/. Cada sesión recibe un nombre único basado en la marca de tiempo para que nada se sobrescriba entre ejecuciones. Las pestañas de Monitor WiFi y Handshake muestran todos los archivos capturados con estado del handshake, tamaño y acciones rápidas.
| Síntoma | Solución |
|---|---|
airodump-ng exited immediately | airmon-ng stop wlan0mon && airmon-ng start wlan0 |
No handshake captured | El AP puede tener PMF activo. Prueba con la pestaña PMKID |
hcxdumptool PACKET_STATISTICS failed | airmon-ng check kill y luego reintenta |
Conversion failed: missing radiotap | sudo apt install wireshark-common (proporciona editcap) |
hashcat: all hashes in potfile | La contraseña ya fue crackeada, revisa el banner de claves |
Password not in wordlist | hashcat -m 22000 -r /usr/share/hashcat/rules/best64.rule hash.txt rockyou.txt |
hashcat: no OpenCL devices | sudo apt install ocl-icd-opencl-dev pocl-opencl-icd |
rockyou.txt not found | sudo gunzip /usr/share/wordlists/rockyou.txt.gz |
por kyllr-qwen · fufu-sec v3.11.3






