
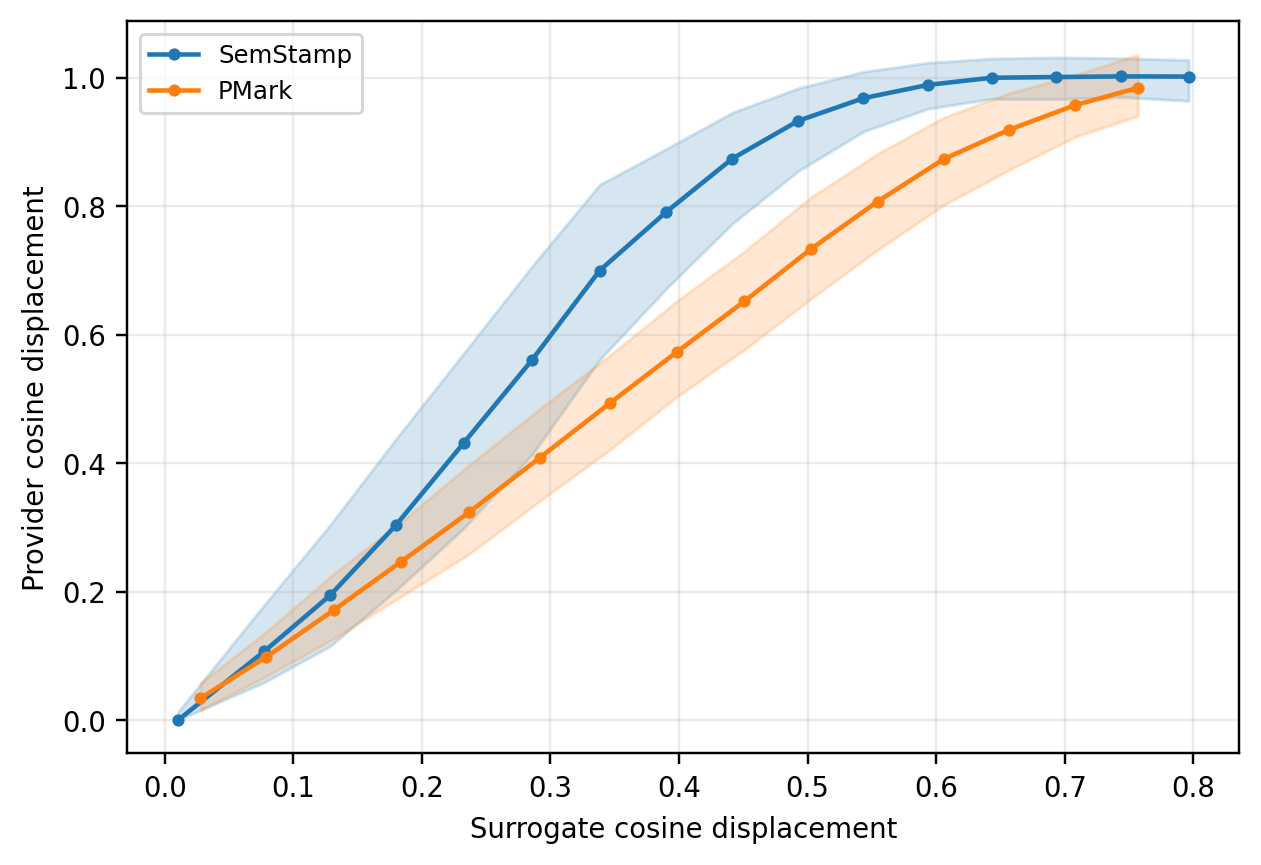
SwordStamp
 d-diaa/swordstamp
Marca de agua semántica con detección robusta al orden sobre unidades de sub-oración
cryptographypapers-researcheducation+2
d-diaa/swordstampMarca de agua semántica con detección robusta al orden sobre unidades de sub-oración
 withsecurelabs/esfang
ESF modular ingestion tool para desarrollo e investigación.
 withsecurelabs/flair
Script ligero por lotes para la adquisición semiautomatizada de artefactos forenses clave de hosts Windows, utilizando únicamente herramientas…
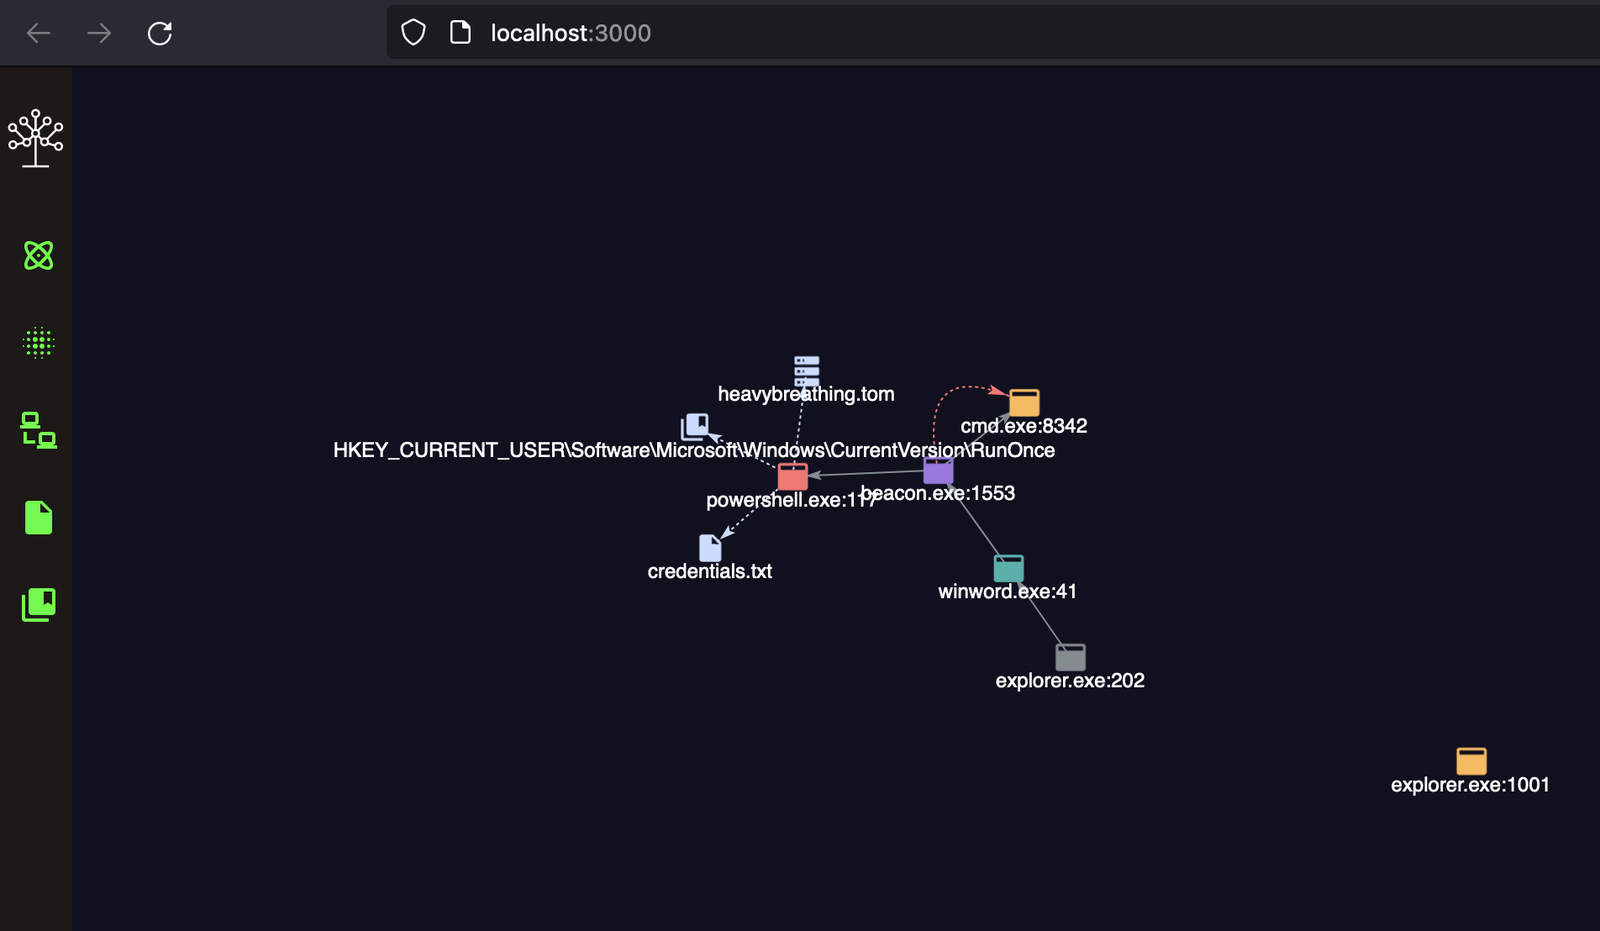 withsecurelabs/detectree
Herramienta interactiva de visualización de datos para equipos azules que permite analizar datos de detección, comprender relaciones, reducir la…
 withsecurelabs/ppid-spoofing
Scripts para realizar y detectar la suplantación del PID padre
 withsecurelabs/lazarus-sigma-rules
Reglas Sigma para detectar TTPs del grupo Lazarus, que cubren la ejecución de documentos maliciosos, el abuso de PowerShell, tareas programadas y el…
 withsecurelabs/macostriagecollectionscript
Recopila datos exhaustivos de triaje de macOS para la respuesta a incidentes, incluyendo registros del sistema, listados de archivos, datos del…
 withsecurelabs/volatility-plugins
Plugins de Volatility para análisis forense de memoria, incluida la detección de técnicas de evasión de escaneo de memoria Gargoyle.
 withsecurelabs/usb-ninja-detection-poc
Detecta ataques de inyección de teclado USB Ninja registrando pulsaciones de teclas y eventos de aplicaciones, proporcionando una prueba de concepto…
 withsecurelabs/amsidetection
Herramienta de prueba de concepto para detectar bypasses de AMSI (Antimalware Scan Interface) y actividad maliciosa de scripts en memoria en…
 withsecurelabs/shadowhammer
Comprobador en modo lote para indicadores del malware Shadowhammer, que escanea direcciones MAC locales o proporcionadas contra hashes maliciosos…
 fireeye/pywintrace
Wrapper de Python ctypes para Event Tracing for Windows (ETW) que permite el control de sesiones, la captura de eventos y callbacks personalizados…
 withsecurelabs/dotnet-gargoyle
Un equivalente espiritual en .NET a la técnica de evasión de escaneo de memoria Gargoyle.
 withsecurelabs/doublepulsar-usermode-injector
Una utilidad para usar el shellcode en modo usuario de la carga útil de DOUBLEPULSAR para cargar reflectivamente un DLL arbitrario en otro proceso,…
 withsecurelabs/radare2-scripts
Colección de scripts de radare2 para análisis de malware: extraer binarios de volcados de memoria, parchear cabeceras PE y decodificar importaciones…
 withsecurelabs/memory-carving-scripts
Scripts para extraer información útil de volcados de memoria infectados
 teutekeune/ibssloader
Herramienta de investigación para arrancar Linux en iPad mini 1 mediante checkm8, iBSS/iBEC parcheados y payloads bare-metal personalizados,…
 bdblackhat/admin-panel-finder
Script de Python para descubrir URLs de paneles de administración de sitios web, ayudando en el reconocimiento de seguridad y las pruebas de…