

c2detect
 cognis-digital/c2detect
Fingerprinter de servidores C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
defensive-toolsioc-managementthreat-feeds-aggregators+8
35
cognis-digital/c2detectFingerprinter de servidores C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 legit-labs/gh-legitify
Extensión de GitHub CLI para ejecutar "legitify"
 m14r41/scan4secrets
Encuentra credenciales y secretos con más de 170 reglas que abarcan código fuente, URL web y CI/CD, los verifica contra las API de los proveedores y…
 swastiksagar/wazuhlabproject
Hands-on Wazuh SIEM/XDR home lab covering OVA deployment, agent enrollment, file integrity monitoring, VirusTotal malware detection, and MITRE ATT&CK…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 tegal1337/pocketpentester
Kit de herramientas de seguridad ofensiva para Android con enfoque offline-first, que incluye 21 módulos para reconocimiento, escaneo de puertos,…
 affolter-engineering/ldapin
Herramienta CLI para realizar tareas básicas de LDAP para evaluaciones de seguridad
 yslxotwod/wifisting
Kit de herramientas de seguridad inalámbrica GTK4 con 57 módulos shell independientes para Wi-Fi, Bluetooth, RF, Zigbee, NFC y ataques del lado del…
 sk4r4b/ntdll-reconstruction
Una técnica que combina el desenganche de NTDLL y variantes de la puerta hellsgate
 vigiloss/vigil
Compromisos de seguridad impulsados por IA con agentes especializados, un entorno de ejecución de Kali y orquestación duradera.
 metixw/anti-debug
Colección de trucos anti-depuración no documentados para detectar depuradores como x64dbg, con ejemplos de código en C++ y notas de ingeniería…
 xv4l3x/hermit
Inspecciona, descompila y parchea estructuralmente el bytecode de Hermes (HBC) de aplicaciones React Native, con un REPL estilo GDB, CFG,…
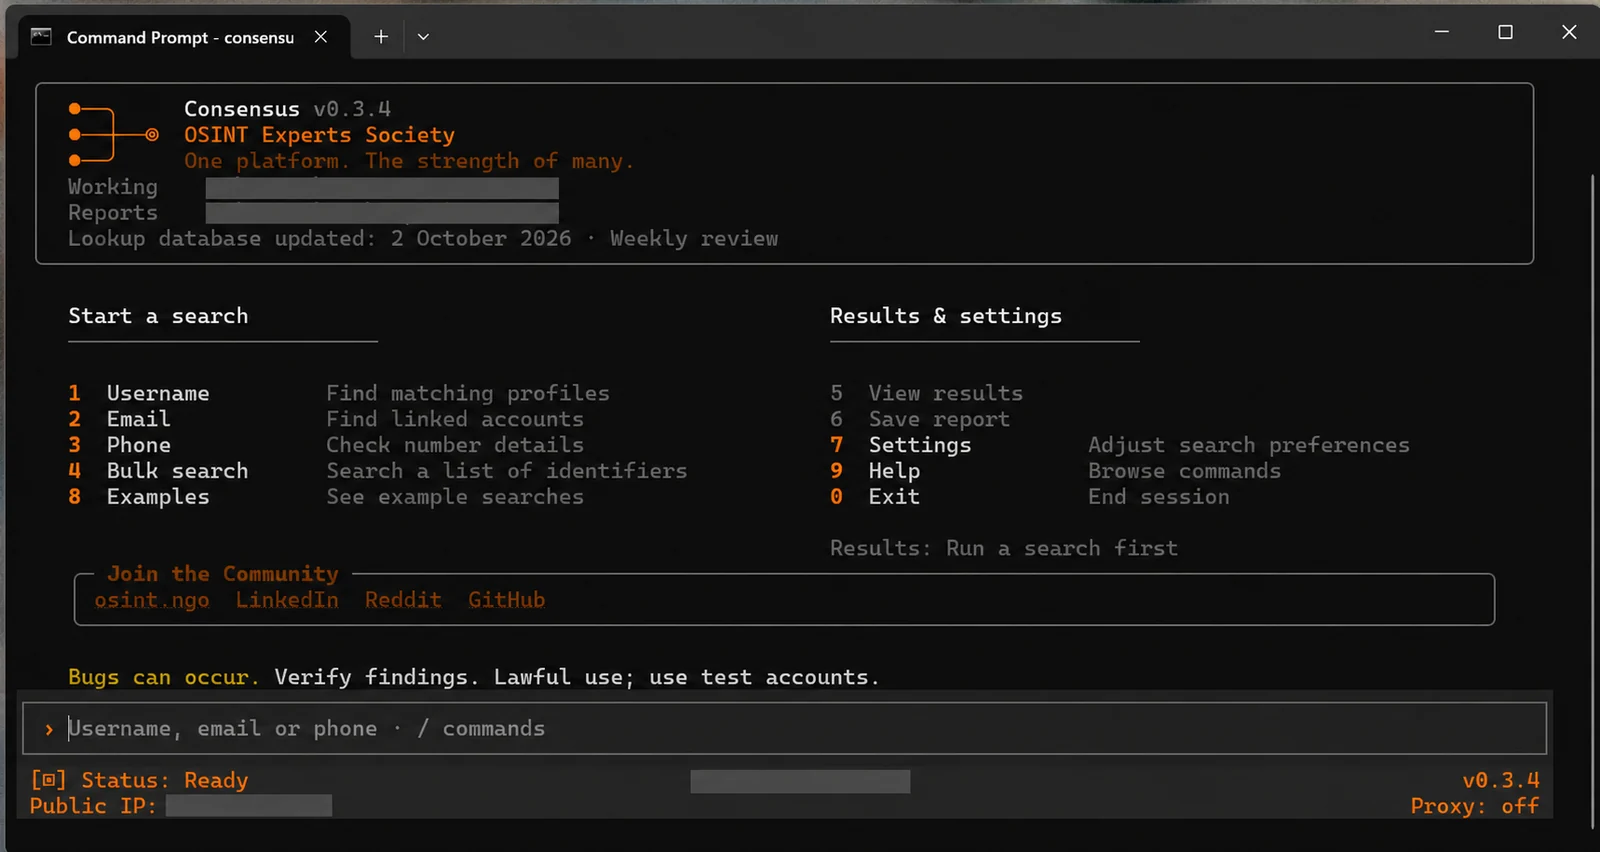 osint-experts-society/consensus-osint
Herramienta OSINT para búsqueda de nombres de usuario, búsqueda de correos electrónicos e inteligencia telefónica. Más de 7.900 módulos de búsqueda…

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 dwexi/entropystrip
Desofuscador algorítmico de PE, radar de entropía de Shannon y motor de triaje de incidentes
 vqkro/ddossnake
Herramienta de pruebas de carga y estrés en Go con modos L7 HTTP y L4 TCP/UDP sin procesar, workers multihilo, gráfico de tasa en vivo y una GUI para…
 aethervm/aethervm
Plataforma de análisis y emulación de binarios nativa de LLVM que eleva código máquina AArch64 y x86_64 a LLVM IR para instrumentación, desofuscación…
 gmh5225/lithium-kernel
Controlador en modo kernel de Windows con cliente en modo usuario que expone lectura/escritura de memoria física y virtual basada en IOCTL, recorrido…