 vigiloss/vigil
Arnés de IA para auditorías de código de larga duración, pentests web y caza de bugs, diseñado en torno a cómo fallan las investigaciones reales: hipótesis ancladas, falsos negativos e informes no reproducibles.
Encuentra errores, sigue el código y demuestra qué puede hacer un atacante.


Vigil es un arnés de IA para auditorías de código, pentests web y caza de errores en programas de bug bounty. Coordina Claude Code o Codex a través de revisión amplia, relecturas enfocadas, pruebas autenticadas y reproducción en tiempo de ejecución. Comienza con una base de código, una aplicación en vivo o ambas.
La primera pasada es un punto de partida. El código de mayor riesgo recibe otra mirada con un objetivo distinto. Los especialistas siguen a los llamadores, desafían las guardas, unen rutas entre módulos y cazan variantes de los defectos que encuentran. Los indicios prometedores se mantienen registrados cuando aún falta prueba en tiempo de ejecución o acceso. Los hallazgos, la evidencia, la cobertura y los traspasos se conservan entre sesiones.
Vigil fue utilizado por su creador para alcanzar el top 75 de individuos a nivel mundial por reputación en la clasificación del Q4 2026 de HackerOne. Creado por un ingeniero de seguridad de aplicaciones, fue refinado durante ocho meses y cientos de horas de uso práctico. Gran parte de ese trabajo está en la metodología: cómo encontrar algo que merezca la pena probar, cómo distinguir una prueba fallida de un negativo real y cómo evitar que un error de origen plausible se convierta en una afirmación de impacto sin respaldo.
Tú mantienes el control. Revisa qué están probando los agentes y por qué. Pide otra pasada cuando una conclusión sea débil, comprueba la prueba y lee el informe final. Un flujo de trabajo completado es una contabilidad útil; la calidad de la investigación sigue dependiendo del modelo y de tu revisión.
Solo para uso autorizado. Vigil impulsa herramientas ofensivas contra sistemas en vivo. Úsalo solo con autorización explícita y un alcance revisado. Eres responsable de los comandos, credenciales, infraestructura y efectos sobre los objetivos. Consulta SECURITY.md para el reporte privado de vulnerabilidades y cómo Vigil maneja los datos de tu compromiso, y LICENSE para la garantía.
Un compromiso con Fluent Bit comenzó con
plugins/out_es/es.c. Seguir el código amplió el alcance de análisis admitido a nueve archivos.
| Resultado | |
|---|---|
| Sesión transcurrida | 2 h 59 m, desde el informe inicial hasta un aviso finalizado |
| Alcance del análisis | 9 archivos / 2.572 LOC, los nueve revisados; un árbol central separado de 495 archivos indexado para contexto |
| Hallazgos | 3, reproducidos en tiempo de ejecución contra un Elasticsearch 8.15.0 en vivo: uno crítico, dos medios |
| Trabajo de los agentes | 17 tareas en cinco agentes especialistas; 945 llamadas a herramientas y 7,2 horas de tiempo combinado de agentes |
https://github.com/user-attachments/assets/bf99a0bb-df71-4966-a390-708cf23d9e62
Ver el vídeo si no se reproduce aquí. Está muy recortado a once momentos de la sesión de tres horas.
Esto fue una reproducción histórica. La fuente se fijó antes de una corrección upstream. Las búsquedas en el repositorio y la clonación estaban fuera de los límites; las comprobaciones de CVE, avisos y changelog esperaron hasta que el informe estuvo terminado. Esto demuestra el flujo de trabajo en esa revisión, en lugar de un benchmark de descubrimiento de zero-day nuevo. Un hallazgo permanece retenido a la espera de la divulgación del proveedor.
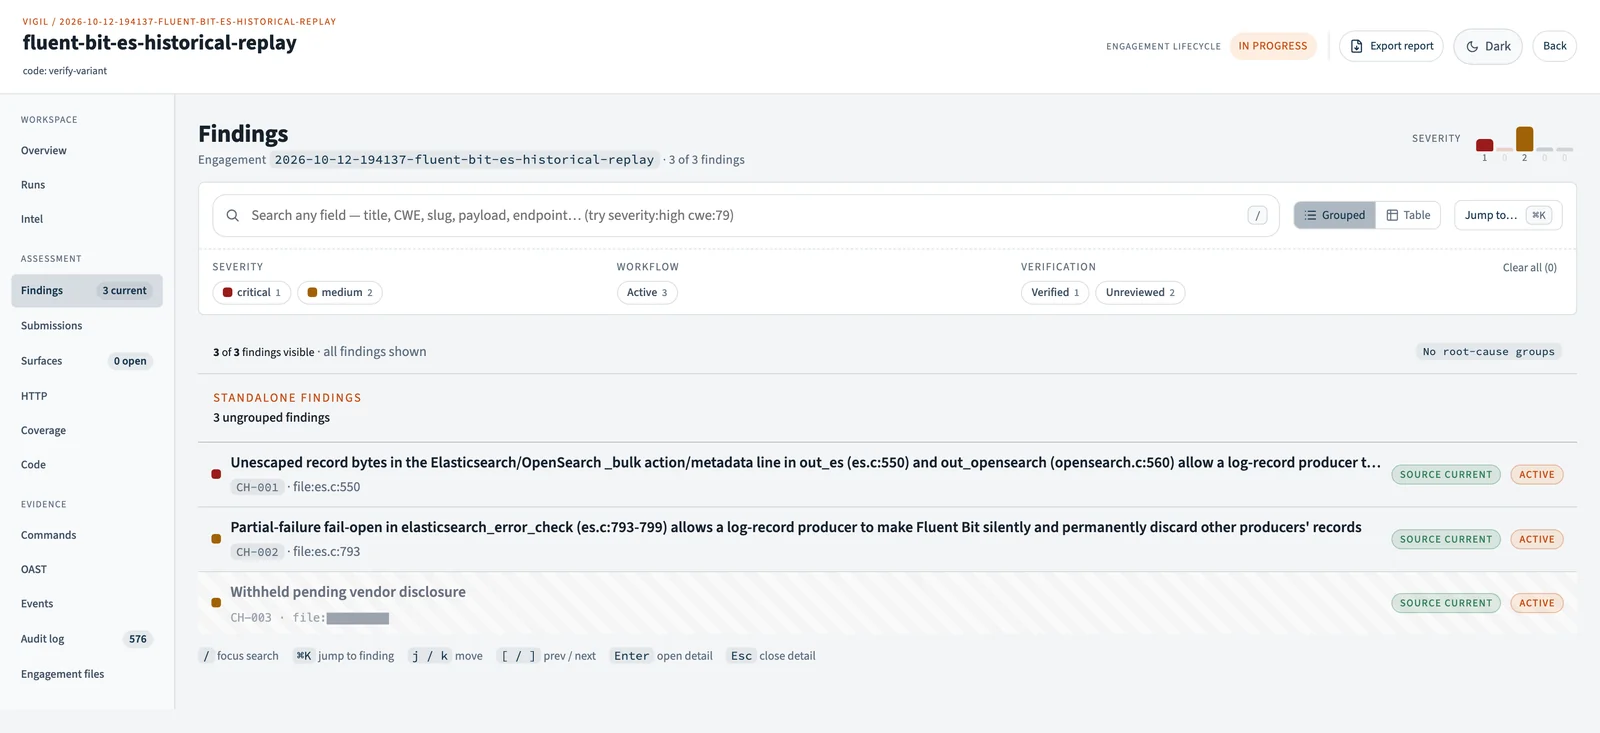
out_es inserta un nombre de índice derivado de un registro en la sintaxis de la Bulk API. Un productor de logs que controle
ese campo puede añadir una línea de acción adicional, enviada con la credencial de Elasticsearch de Fluent Bit.
Contra un clúster con la seguridad habilitada y un rol de colector restringido a fluent-bit*, un
registro eliminó el documento de otro productor sin que Fluent Bit registrara un error. La implementación hermana
out_opensearch contiene el mismo código. Upstream lo corrigió en 4.2.6; no tiene
CVE, GHSA ni aviso publicado.
Un verificador independiente impugnó el hallazgo crítico de cinco maneras. Dos impugnaciones se resolvieron mediante captura en tiempo de ejecución. La severidad cambió de 9.1 a 7.1 por razonamiento de alcance, y luego volvió a 9.1 tras una nueva prueba autenticada que midió la pérdida de disponibilidad. Un tercer agente recibió solo el borrador del aviso y encontró seis errores, incluidos citas de líneas incorrectas repetidas y un parche propuesto que habría colgado el proceso. Esos errores se corrigieron antes de la publicación.
Los comandos de laboratorio pasaron por la superficie de ejecución auditada, conservando su propósito, objetivo, estado de salida y salida. Las afirmaciones del aviso se remontan a esos registros, transcripciones en tiempo de ejecución o scripts de verificación. El hallazgo retenido permanece con los mantenedores hasta que se publique una corrección o se cierre la ventana de divulgación.
Instala uv, luego instala la versión y configura tu espacio de trabajo privado. La versión incluye la CLI, el backend, los prompts, la documentación y la UI precompilada; no se necesitan Git ni Node.
uv tool install --from https://github.com/VigilOSS/Vigil/releases/download/v2.10.0/vigil-2.10.0-py3-none-any.whl vigil
vigil install
Instala e inicia sesión en un cliente de agente: Claude Code, Codex, OpenCode, ZCode, Goose, Kimi, o Pi. Las diferencias de configuración están en clientes de agente, y los límites del proveedor sobre las pruebas de seguridad están en modelos y acceso. ZCode desktop tiene pasos de configuración adicionales: consulta configuración de ZCode.
Luego inicia Vigil:
vigil engagement start
Elige Create new engagement, responde las preguntas y luego selecciona tu cliente y un modo:
code para auditar el código fuente, web para probar una aplicación en vivo. Las ejecuciones posteriores del mismo comando listan
tus engagements por actividad reciente.








