yslxotwod/wifisting
Kit de herramientas de seguridad inalámbrica GTK4 con 57 módulos shell independientes para Wi-Fi, Bluetooth, RF, Zigbee, NFC y ataques del lado del router, además de MITM, reconocimiento, análisis de capturas y automatización de killchain.

Un toolkit de seguridad inalámbrica GTK4 para Linux. 57 módulos que cubren Wi-Fi, Bluetooth, RF, trabajo MITM del lado del router y de red detrás de una única interfaz.
Cada módulo es un script de shell independiente. La GUI es una vista sobre ellos, no un contenedor — nada está bloqueado detrás de la interfaz.

Desarrollo temprano. Probado a fondo en una máquina con un adaptador. La sección Qué funciona realmente es honesta sobre lo que eso significa, y vale la pena leerla antes de reportar un bug.
sudo bash wifisting.sh te ofrece un menú numerado agrupado por
categoría. bash wifisting.sh --list imprime la disponibilidad de los módulos sin
necesitar root.Una GUI nativa. wifisting-gui se construye sobre GTK4 + VTE y controla los
mismos módulos de shell mediante un protocolo TSV estricto. Aproximadamente 15.000 líneas
de C, sin dependencia en tiempo de ejecución más pesada que GTK y VTE.
Una colección de módulos. Más de 50 scripts de shell, cada uno autocontenido,
cada uno localizando por sí mismo la raíz de su proyecto (funciona bajo pkexec, donde
HOME es /root), cada uno con un verbo --selftest que se ejecuta sin conexión
y no toca ningún hardware.
La GUI y la CLI no son alternativas — comparten el estado bajo
/tmp/wifisting/. Selecciona un objetivo en la pestaña Recon de la GUI y la CLI lo
verá. Lanza un escaneo desde la CLI y las píldoras de estado de la GUI se actualizan.
La mayoría de las herramientas inalámbricas están profundamente especializadas en un solo ámbito. aircrack-ng es Wi-Fi. bettercap
es MITM de red. Las herramientas de BlueZ son Bluetooth. Una evaluación implica cinco herramientas,
cinco formatos de configuración y ninguna vista compartida del objetivo.
wifisting es amplio a propósito — a través de capas y protocolos, en un solo lugar. También envuelve Responder, mitm6, ntlmrelayx, mdk4 y hcxdumptool en lugar de reimplementarlos, para que las herramientas especializadas permanezcan debajo, donde pertenecen.
La otra cosa que hace de forma diferente: la mayoría de las herramientas te dicen que funcionaron. Esta
está construida para decirte cuándo no lo hicieron. Un módulo que reporta OK mientras el
objetivo está intacto es peor que uno que falla ruidosamente, así que hay un
--selftest por módulo y los que dependen del hardware dicen qué falta en lugar
de devolver un resultado vacío.
Jamming a nivel de trama. No un flood de deauth — jamming reactivo real, manipulación de carrier-sense y corrupción de FCS, impulsados mediante un driver Atheros modificado. Esto requirió portar modwifi al kernel 7.0, que es por lo que casi nadie lo distribuye. Puedes hacer jamming de los beacons de un punto de acceso mientras dejas el resto del canal en paz.
Desbordamiento de SSID con control real de longitud de IE. Beacons cuyo SSID excede el límite de 32 bytes, llevando payloads de inyección en los mismos bytes. Las herramientas ESP32 publicadas no pueden hacer esto — WiFi.softAP() trunca a 32, así que todas lo listan como trabajo futuro. Construir la trama a mano significa que el byte de longitud es independiente del contenido, que es el caso que realmente importa.
Envenenamiento de Router Advertisement. mitm6 hace DHCPv6 y omite deliberadamente los Router Advertisements, así que una red sin DHCPv6 en juego queda intacta ante él. Esto hace RA/SLAAC: un solo paquete falsificado reconfigura la ruta por defecto y el resolver de cada host.
Bypass de aislamiento de clientes. Gateway bouncing, port stealing, broadcast reflection, además de un relay entre NICs para mantener el bypass abierto. Del trabajo AirSnitch (NDSS'26).
MITM por Ethernet USB. Basado en RNDIS, al estilo de PoisonTap, a través de un puerto USB.
Recuperación de router y consola. TFTP en modo recuperación, guía de UART/U-Boot, análisis de imágenes flash sin conexión. Inusual de encontrar en una herramienta inalámbrica.
Captura multinodo. Controla una flota de nodos remotos — Pi, VM, portátil — y correlaciona lo que ven.
El que diría que más importa: está diseñado para avisarte cuando falla. Cada módulo tiene un --selftest. Los módulos condicionados por hardware nombran el hardware que les falta en lugar de devolver un resultado vacío. Un módulo que informa OK mientras el objetivo permanece intacto es peor que uno que falla de forma ruidosa, y esa es la clase de bug que estoy cazando.
| Módulo | Descripción |
|---|---|
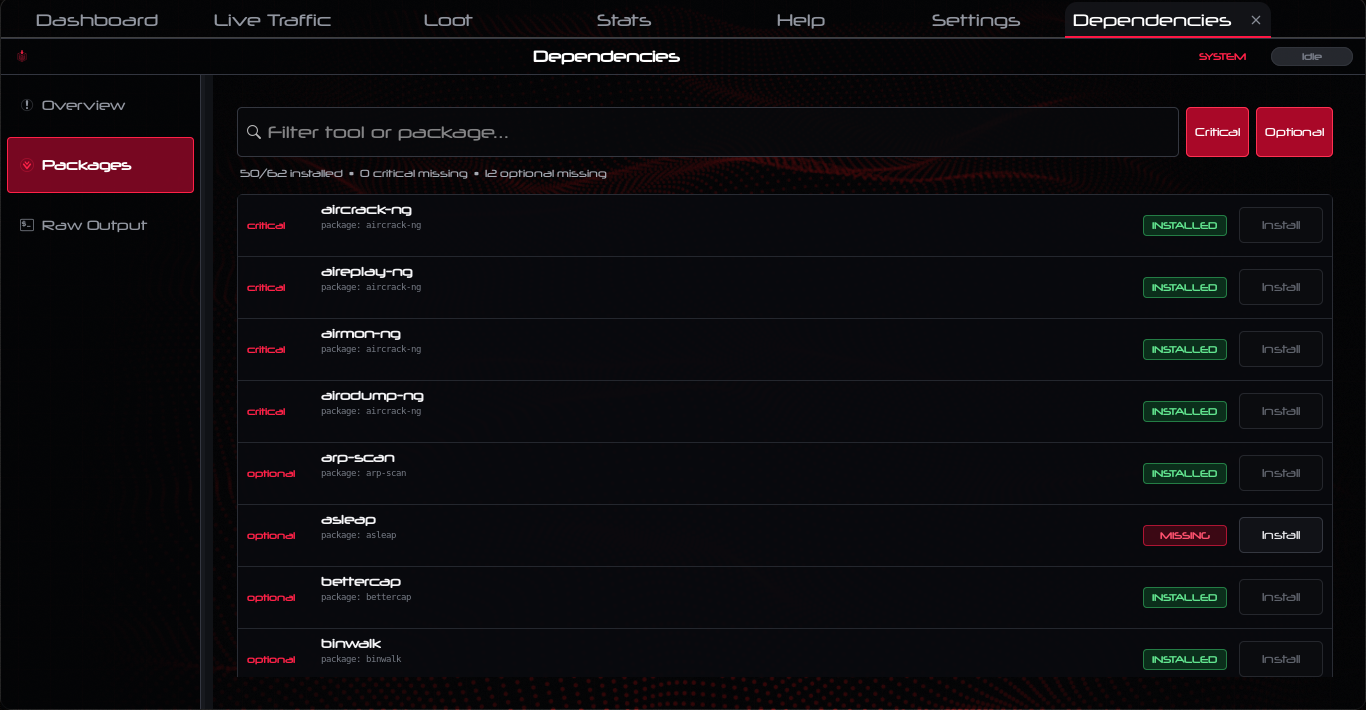
00_deps | Inspeccionar herramientas instaladas e instalar paquetes faltantes |
01_iface | Descubrir interfaces inalámbricas y controlar el modo monitor |
| Módulo | Descripción |
|---|---|
02_recon | Escaneo en vivo, selección de objetivo, análisis de CSV |
03_attack | Deauth, captura de handshake WPA/WPA2 y PMKID |
04_eviltwin | AP falso con portal cautivo y captura de credenciales |
08_pmkid_offline | Extracción de PMKID sin conexión y conversión para hashcat |
09_wardrive | Escaneo con etiquetado GPS para mapeo de cobertura |
10_rogue_dhcp | Servidor DHCP malicioso para interceptación |
11_krack_kr00k | Reinstalación de claves KRACK y Kr00k |
17_wps_attack | Pixie Dust y PIN de WPS |
20_karma | Responder a cada solicitud de sondeo para atrapar clientes |
21_beacon_flood | Inundaciones de beacon y auth, confusión de WIDS, contramedidas Michael |
22_wifi_direct | Dispositivos P2P, servicios y negociación de propietario de grupo |
23_captive_portal_builder | Renderizar HTML de portal cautivo desde plantillas |
34_pmf_bypass | Postura de protección de tramas de gestión 802.11w por AP |
35_wifi6_attacks | Elementos HE, colisiones de color BSS, TWT, reutilización espacial |
47_wpa3_attack | Degradación de transición, Dragonblood, captura SAE y diccionario |
48_wep_attack | Autenticación falsa, repetición ARP, ChopChop, fragmentación, recuperación de clave |
53_jamming | Jamming a nivel de trama mediante el driver modwifi |
54_client_isolation | Rebote de gateway, robo de puertos, reflexión de broadcast, relé entre NIC |
55_ssid_overflow | SSID sobredimensionado más allá del límite de 32 bytes, con inyección en los mismos bytes |