

blitzstrike
 shinthink/blitzstrike
Servidor MCP que empaqueta una metodología de pruebas de penetración de tres niveles: reconocimiento de superficie de ataque, análisis estático de…
penetration-testing-frameworksreconnaissancestatic-analysis+8
509
shinthink/blitzstrikeServidor MCP que empaqueta una metodología de pruebas de penetración de tres niveles: reconocimiento de superficie de ataque, análisis estático de…
 doretox/atomicvulns
Laboratorios web de vulnerabilidades atómicos. Una falla OWASP por aplicación — Flask + Docker minimalista, intencionalmente roto para estudio…
 bugbasesecurity/pentest-copilot
Agente de pruebas de penetración impulsado por IA que se conecta a una máquina Kali, ejecuta herramientas de seguridad de forma autónoma, analiza los…
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 vid4l-07/roxy
Proxy de interceptación HTTP basado en terminal con TUI para capturar, inspeccionar y modificar solicitudes en tiempo real, además de un Repeater…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and hacking & pentesting toolkit for the terminal.
 bdblackhat/admin-panel-finder
Script de Python para descubrir URLs de paneles de administración de sitios web, ayudando en el reconocimiento de seguridad y las pruebas de…
 makarov05bm/wsgoat
La aplicación vulnerable que te enseñará cómo hackear WebSockets
 tomnomnom/gf
Un envoltorio alrededor de grep, para ayudarte a buscar cosas con grep.
 webgoat/webgoat
Aplicación web deliberadamente vulnerable con lecciones interactivas y desafíos para aprender seguridad de aplicaciones web y técnicas de pruebas de…
 botesjuan/burp-suite-certified-practitioner-exam-study
Notas de estudio prácticas y guías paso a paso para los laboratorios de PortSwigger Academy, que cubren vulnerabilidades web, payloads, enumeración y…
 wapiti-scanner/wapiti
Escáner de vulnerabilidades web escrito en Python3
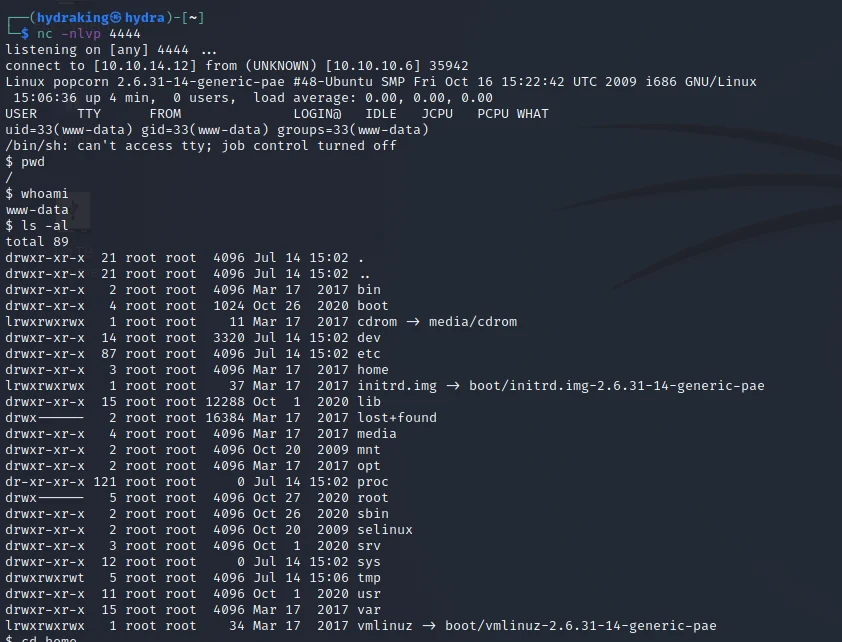 h3x0v3rl0rd/php_reverse_shell
Script PHP simple de shell inversa para establecer ejecución remota de comandos en sistemas objetivo. Ideal para pruebas de penetración y…
 melmathari/dockercve-2024-835
Exploit basado en Docker para la vulnerabilidad CVE-2024-835 con despliegue automatizado mediante docker-compose para pruebas de penetración y…
 dozermx/argus
Escáner de reconocimiento multifase y de superficie de ataque que mapea dominios, IPs, ASNs, activos en la nube y CVEs en un grafo de conocimiento…
 ransomleak/training-application-security
Formación interactiva en codificación segura con ejercicios prácticos SCORM que cubren las vulnerabilidades web y de API del OWASP Top 10, exposición…
 azmisyahrul/prismsec
Servidor MCP seguro y modular que envuelve nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap para pentesting impulsado por IA

 wattocyber/oscp-notes-2026
Bóveda de notas OSCP + panel de control para el examen: notas de técnicas combinadas, mazos de comandos con variables rellenadas, máquinas,…