Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/thoropass-public/area51
ExplotaciónExplotación de Aplicaciones WebPruebas de Seguridad de APIsRecopilación de InformaciónPruebas de PenetraciónSeguridad en la NubeSeguridad de Correo Electrónico
GitHub
thoropass-public/area51

area51

El servidor de explotación para hallazgos fuera de banda. Apunta un objetivo a un dominio que poseas. Cada solicitud HTTP y cada correo electrónico que envíe de vuelta llega a un panel que tú controlas, y recibe la respuesta que elijas a cambio.

Ver Repositorio
72134hace 11 díasAún no revisado
Compartir
servidor de exploits AREA 51 por Thoropass

Cada callback, capturado.

El servidor de exploits para hallazgos out-of-band. Apunta un objetivo a un dominio que poseas. Cada solicitud HTTP y cada correo electrónico que devuelva aterriza en un panel que controlas, y recibe la respuesta que tú elijas a cambio.
License Runs on Cloudflare Node MCP

Primeros pasos · Playbooks · CLI · Arquitectura · Documentación

⚠️ Solo para pruebas de seguridad e investigación autorizadas. Un black hole es un catch-all activo y accesible desde internet: todo lo que un objetivo le envía se almacena, y devuelve lo que tú configures. Apunta únicamente objetivos para los que tengas autorización explícita y por escrito para probar, y trata cada despliegue como almacenamiento de datos de clientes. Prueba solo aquello para lo que estés autorizado.


Por qué existe

La mitad de lo que encuentras en un engagement solo se demuestra cuando algo llama a casa. Un SSRF ciego. Un XXE que exfiltra por HTTP. Un XSS almacenado que se dispara en el navegador de un administrador que nunca verás. Un flujo de restablecimiento de contraseña que necesitas leer. Un redirect_uri de OAuth que nadie validó. Cada uno necesita infraestructura que sea accesible desde el objetivo, que capture todo y que responda exactamente como tú quieras.

Los servicios públicos de interacción te dan un nombre de host y un registro. AREA 51 te da todo el conjunto, sobre infraestructura que tú posees:

  • Nada compartido. Tus dominios, tu almacenamiento, tus capturas. Ningún tercero guarda los tokens, enlaces de restablecimiento o nombres de host internos de tus clientes.
  • Cualquier respuesta que quieras. Un 302 hacia un endpoint de metadatos, un DTD, un beacon .js, un stub JSON, un binario de 25 MB. Por ruta exacta.
  • El correo electrónico es una captura de primera clase. Cada dirección del dominio está activa, y cada mensaje se conserva literalmente, cabeceras y adjuntos incluidos.
  • Tu agente puede manejarlo. Un servidor MCP expone las capturas recientes y una porción en sandbox de la tabla de endpoints, para que un agente de IA pueda inyectar una URL de callback y confirmar el impacto sin que tú intervengas.
  • Un comando para levantar, uno para desmontar. Sin servidores, sin contenedores, sin host de cron y sin factura a volúmenes de pentest.

Publicado pronto, a propósito. AREA 51 comenzó como una herramienta interna para un equipo pequeño y de confianza, por lo que prioriza la simplicidad sobre el endurecimiento y la escala. Espera asperezas. Si encuentras una, abre un issue con pasos de reproducción. Las contribuciones son bienvenidas; consulta CONTRIBUTING.md.

Las tres piezas

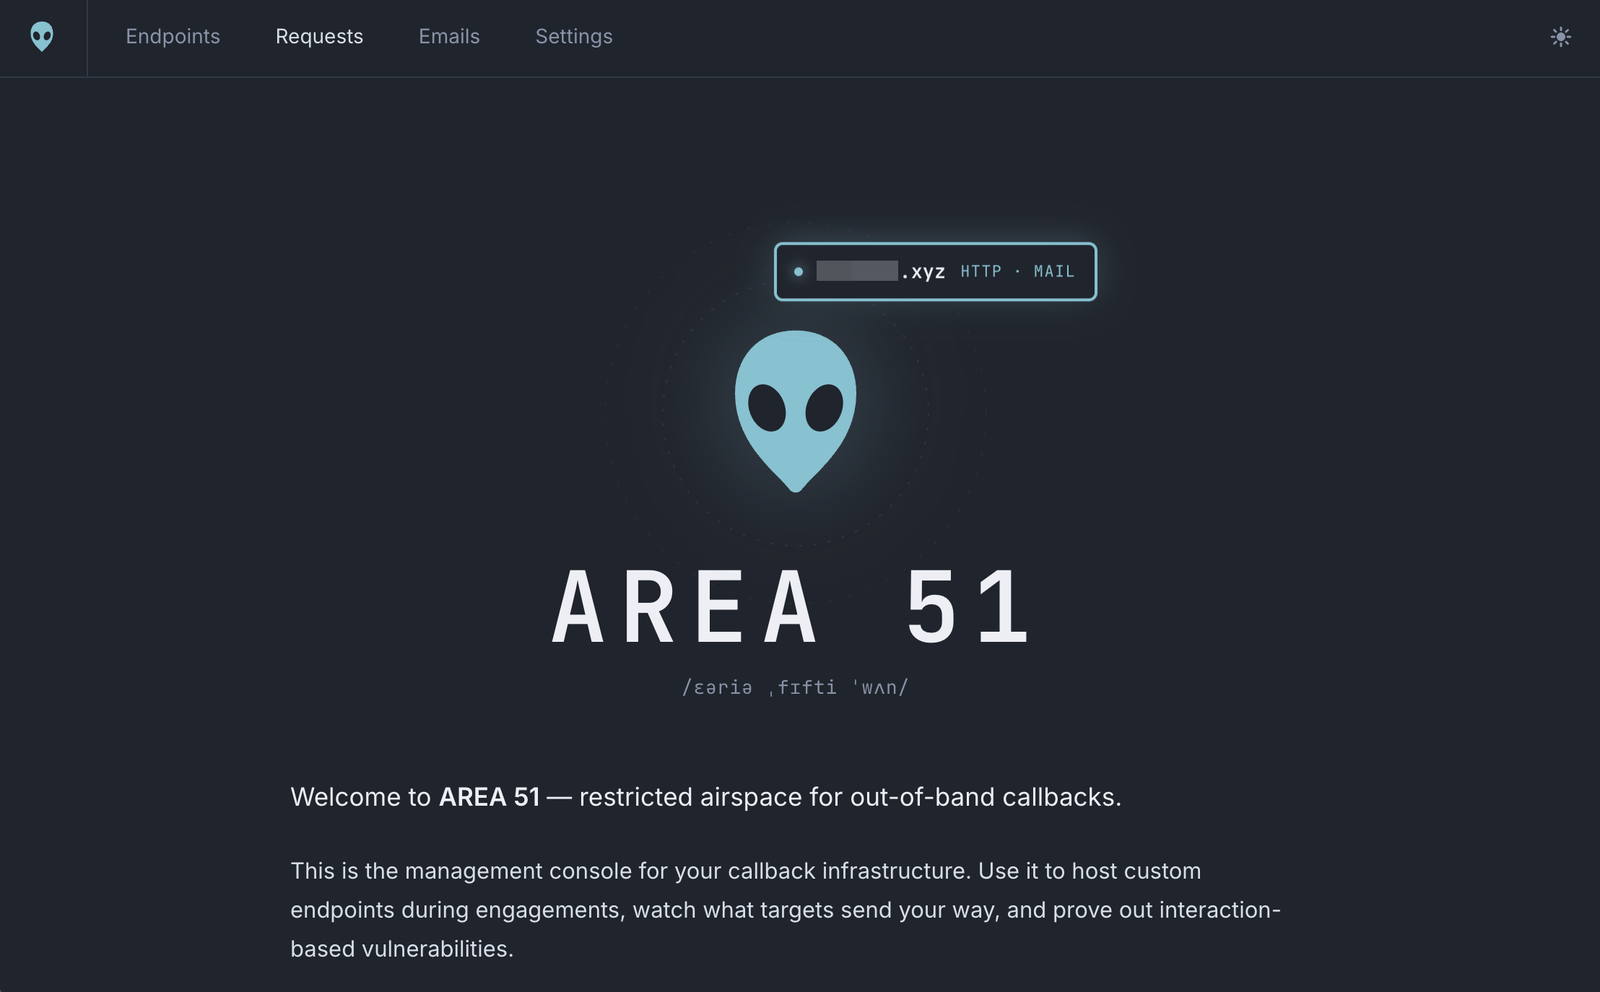
AREA 51 · el panel

Configura endpoints, lee las solicitudes y el correo capturados, gestiona los filtros de ruido. Protegido tras inicio de sesión único con un PIN de un solo uso enviado por correo.

Black Holes · tus dominios

Cada ruta sirve lo que definiste, y cada solicitud y cada dirección del dominio se captura. Público por necesidad, porque los objetivos tienen que poder alcanzarlo.

Autopilot · la interfaz del agente

Un servidor MCP + REST autenticado por clave. Lee la última hora de callbacks, prepara sus propios stubs de respuesta y no puede tocar nada más.

Contrólalo desde un agente 🆕

Simple y sencillo: Autopilot expone un servidor MCP (con un espejo REST) para que un agente de IA autorizado pueda ejecutar el bucle por sí mismo en mitad del engagement, sin ti en el medio. Lee la última hora de callbacks, prepara su propio stub de respuesta bajo el espacio de nombres acotado /-/*, y confirma el impacto. Cada operador tiene su propia clave de API, y está en sandbox: nunca puede leer tus archivos, ni ningún endpoint fuera de /-/. → Interiores de Autopilot
Cómo se ve

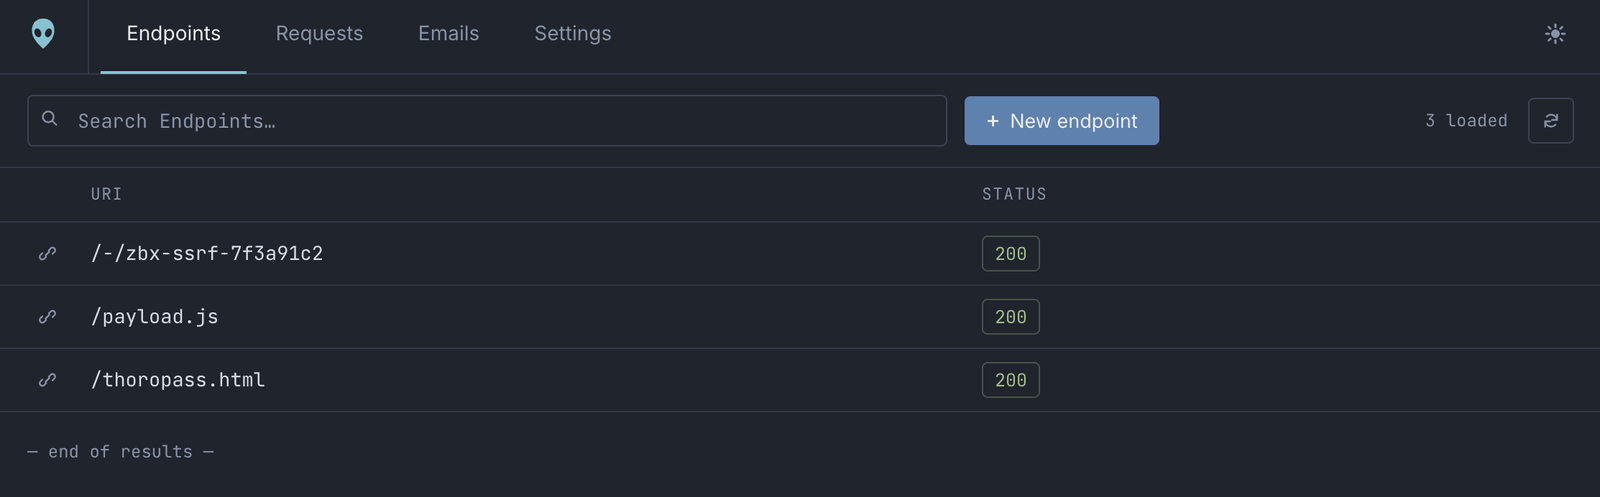
AREA 51 Inicio Endpoints
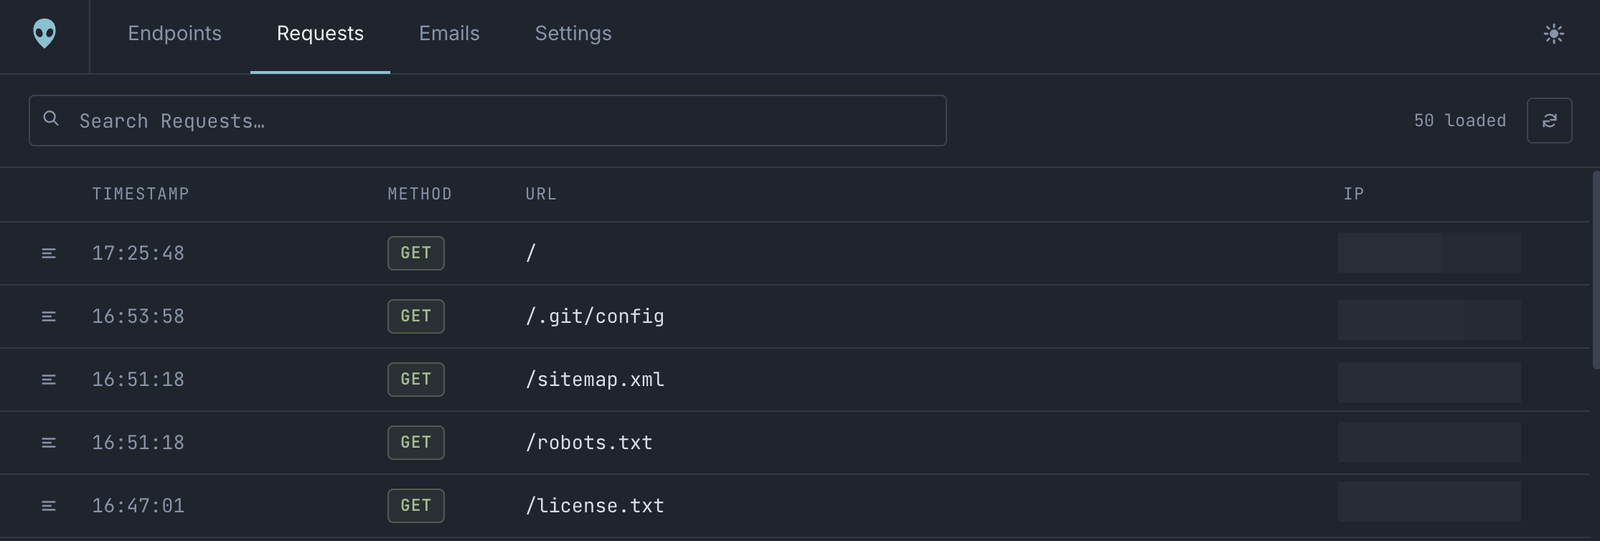
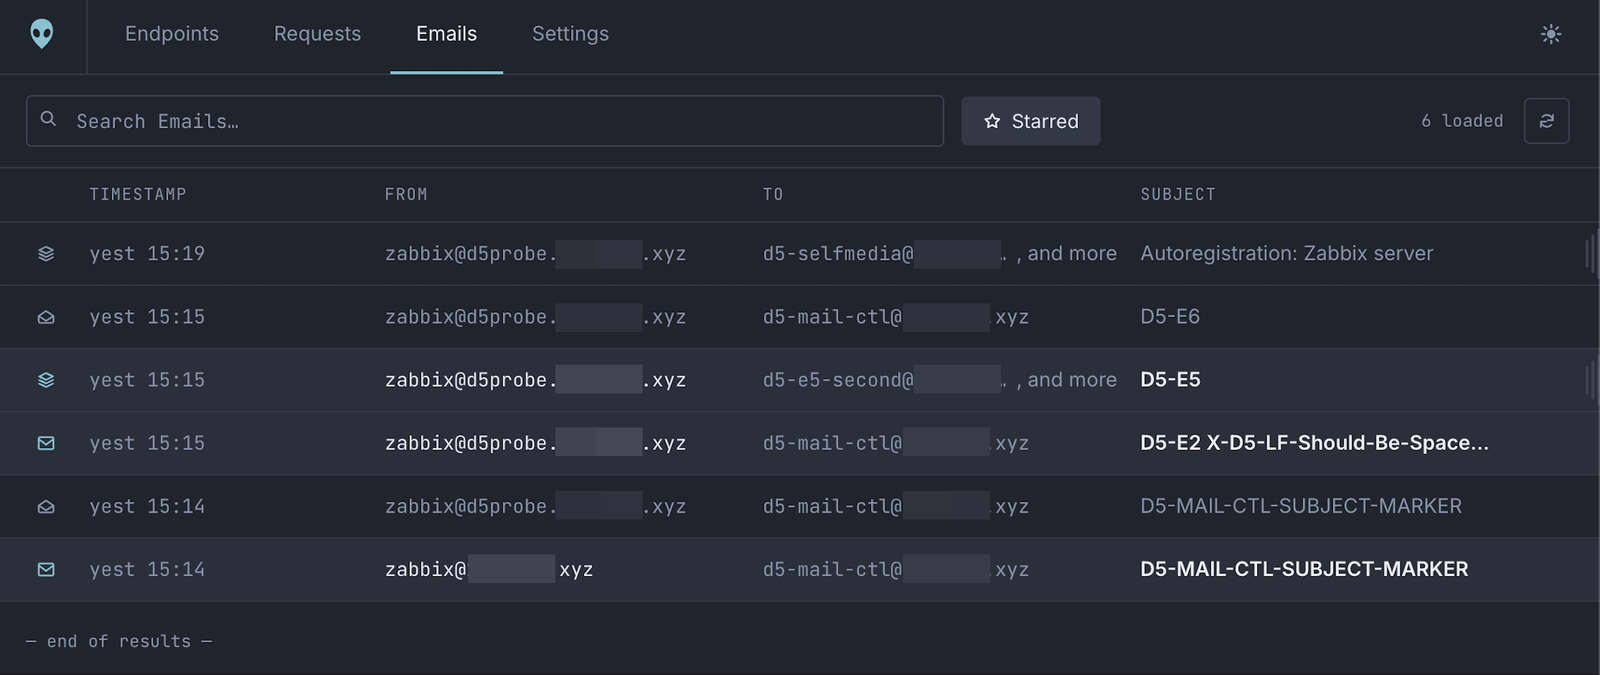
Peticiones capturadas Correo capturado

Qué puedes hacer con él

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →