 vqkro/ultrasploiter
Un único binario que combina un escáner de puertos, el índice completo de Exploit-DB (47k entradas) y módulos de exploit ejecutables en una sola herramienta. Escrito en Rust, funciona en Linux, Windows y macOS.
escáner de puertos, el índice completo de exploit-db y un conjunto de exploits ejecutables en un solo binario. un solo archivo, sin dependencias. linux, windows y macos.
si normalmente recurrirías a nmap + searchsploit + metasploit, esto es los tres detrás de un solo comando:
| normalmente | aquí |
|---|---|
nmap | UltraSploiter scan <ip> |
searchsploit | UltraSploiter search <kw> |
msfconsole | UltraSploiter exploit <ip> <module> |
esta es grande. el objetivo de la versión es que escanear hasta obtener una shell se sienta como un solo movimiento, y una vez que estás dentro de la máquina no deberías estar escribiendo comandos en bruto en una tubería tonta.
sessions -i <id> abre un
menú real que manejas con ↑/↓ y enter. ejecuta comandos, lista archivos, descarga archivos,
sube archivos, captura su escritorio directamente al tuyo, cambia su fondo de pantalla, vuelca información del sistema, deja persistencia, limpia. cada acción determina
por sí sola si es windows o linux.-T3 ahora son 2500 sockets en vuelo, -T5 son 12000), así que el barrido de los top-1000
termina notablemente más rápido en una red activa.la versión corta: la misma promesa de tres letras, un camino mucho más corto desde scan
hasta una shell en la máquina.
cuando se conecta una reverse shell queda registrada como una sesión. entra al menú:
UltraSploiter console
usp > sessions
usp > sessions -i 1
obtienes una lista por la que te mueves con las teclas de flecha (las teclas numéricas también saltan), enter para elegir:
| acción | qué hace |
|---|---|
| shell | shell de comandos interactivo, back para volver |
| files | ls -la / o dir C:\ |
| sysinfo | host, usuario, SO, interfaces |
| screenshot | captura el escritorio del objetivo, lo guarda en ~/.ultrasploiter/loot |
| download | descarga un archivo a ~/.ultrasploiter/loot (base64) |
| upload | sube un archivo local al objetivo (base64) |
| wallpaper | descarga una imagen y la establece como su fondo de pantalla |
| persist | escribe una entrada de reinicio (pregunta primero) |
| cleanup | borra el historial del shell y los artefactos temporales |
detecta el SO del objetivo por sí mismo (linux vs windows) y construye el comando correcto para cada acción — powershell en windows, sh/coreutils en linux. las transferencias de archivos van por el socket existente como base64, así que no hay que instalar nada más en ninguno de los dos lados.

la forma más fácil es simplemente tomar el binario precompilado y ejecutarlo. nada que instalar.
desde la página de releases:
UltraSploiter-windows-x86_64.exe, haz doble clicUltraSploiter-linux-x86_64es una herramienta de seguridad, así que el antivirus y SmartScreen lo marcarán. en windows haz clic en más información -> ejecutar de todos modos, o añade una exclusión si vas a conservarlo.
haz doble clic en UltraSploiter.exe, el menú se abre. si SmartScreen se queja de
un editor desconocido (lo hará, no está firmado), haz clic en más información -> ejecutar de todos modos.
chmod +x UltraSploiter-linux-x86_64
./UltraSploiter-linux-x86_64
chmod +x UltraSploiter-macos-arm64
./UltraSploiter-macos-arm64
si gatekeeper lo bloquea (de nuevo, no está firmado) haz clic derecho -> abrir, o elimina el indicador de cuarentena una vez:
xattr -d com.apple.quarantine UltraSploiter-macos-arm64
solo es necesario si no hay un binario para tu plataforma o si quieres cambiar algo. requiere rust 1.74+.
sudo apt install build-essential
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
xcode-select --install
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
.\build.ps1
build.ps1 usa la cadena de herramientas gnu, así que no necesitas visual studio ni msvc; lo instala si falta. si ya tienes las herramientas de compilación de msvc, entonces un simple
cargo build --release también funciona.
un detalle de windows: windows-sys (incluido por tokio) llama a dlltool, que
necesita el ensamblador as, y el componente rust-mingw no lo incluye. build.ps1
busca un bin de mingw que lo tenga en tools\mingw64\bin y
%USERPROFILE%\tools\mingw64\bin y lo antepone al PATH. coloca una
compilación de winlibs en una de esas rutas si te encuentras con error calling dlltool. no afecta a msvc.
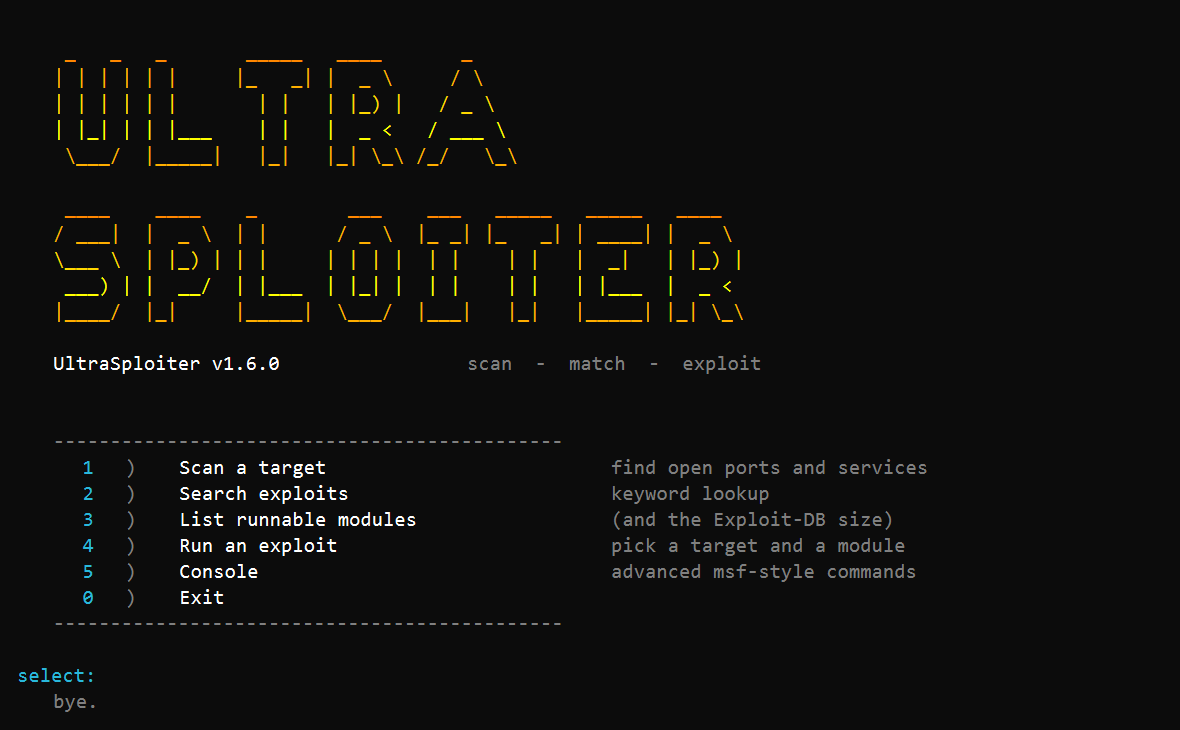
sin argumentos y obtienes el menú:
   1)  Scan a target           find open ports and services
   2)  Search exploits         keyword lookup
   3)  List runnable modules
   4)  Run an exploit          pick a target and a module
   5)  Console                 advanced msf-style commands
   0)  Exit
la forma corta: dale un objetivo, añade un módulo si quieres ejecutar uno, y él se encarga del resto.
UltraSploiter 10.0.0.5                           # scan it (same as scan 10.0.0.5)
UltraSploiter 10.0.0.5 -p 22,80,443 -T4          # scan with flags
UltraSploiter 10.0.0.5 vsftpd_234                # run a native/catalog module
UltraSploiter 10.0.0.5 exploit/windows/smb/ms17_010_eternalblue
                                                 # route an msf module, RHOSTS set for you
los comandos explícitos, si los prefieres:


