Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
repeat-strike — Extensión de Burp Suite que utiliza reglas de ataque regex generadas por IA para detectar fallos de IDOR y control de acceso, y luego escanea el historial del proxy para encontrar problemas similares a escala. | Kitploit
Herramientas/GitHubGitHub/hackvertor/repeat-strike
Escáneres de Vulnerabilidades WebAnálisis de VulnerabilidadesProxies Web e InterceptaciónExplotación de Aplicaciones WebPruebas de Seguridad de APIsRecopilación de InformaciónSeguridad WebPruebas de PenetraciónSeguridad de IA
GitHubhackvertor/repeat-strike
42441hace 1 añoRevisado por Kitploit

repeat-strike

Extensión de Burp Suite que utiliza reglas de ataque regex generadas por IA para detectar fallos de IDOR y control de acceso, y luego escanea el historial del proxy para encontrar problemas similares a escala.
Ver Repositorio
Compartir

Repeater Strike logo

Repeater Strike

Repeater Strike es una herramienta impulsada por IA que ayuda a descubrir IDOR y otras vulnerabilidades mediante el análisis de tus solicitudes de Repeater. Genera automáticamente expresiones regulares específicas basadas en las solicitudes y respuestas que estás probando. Una vez que se detecta una vulnerabilidad, estas regex se aplican a tu historial del proxy para identificar rápidamente problemas similares en todo tu tráfico, lo que te ayuda a escalar tus hallazgos y ahorrar tiempo.
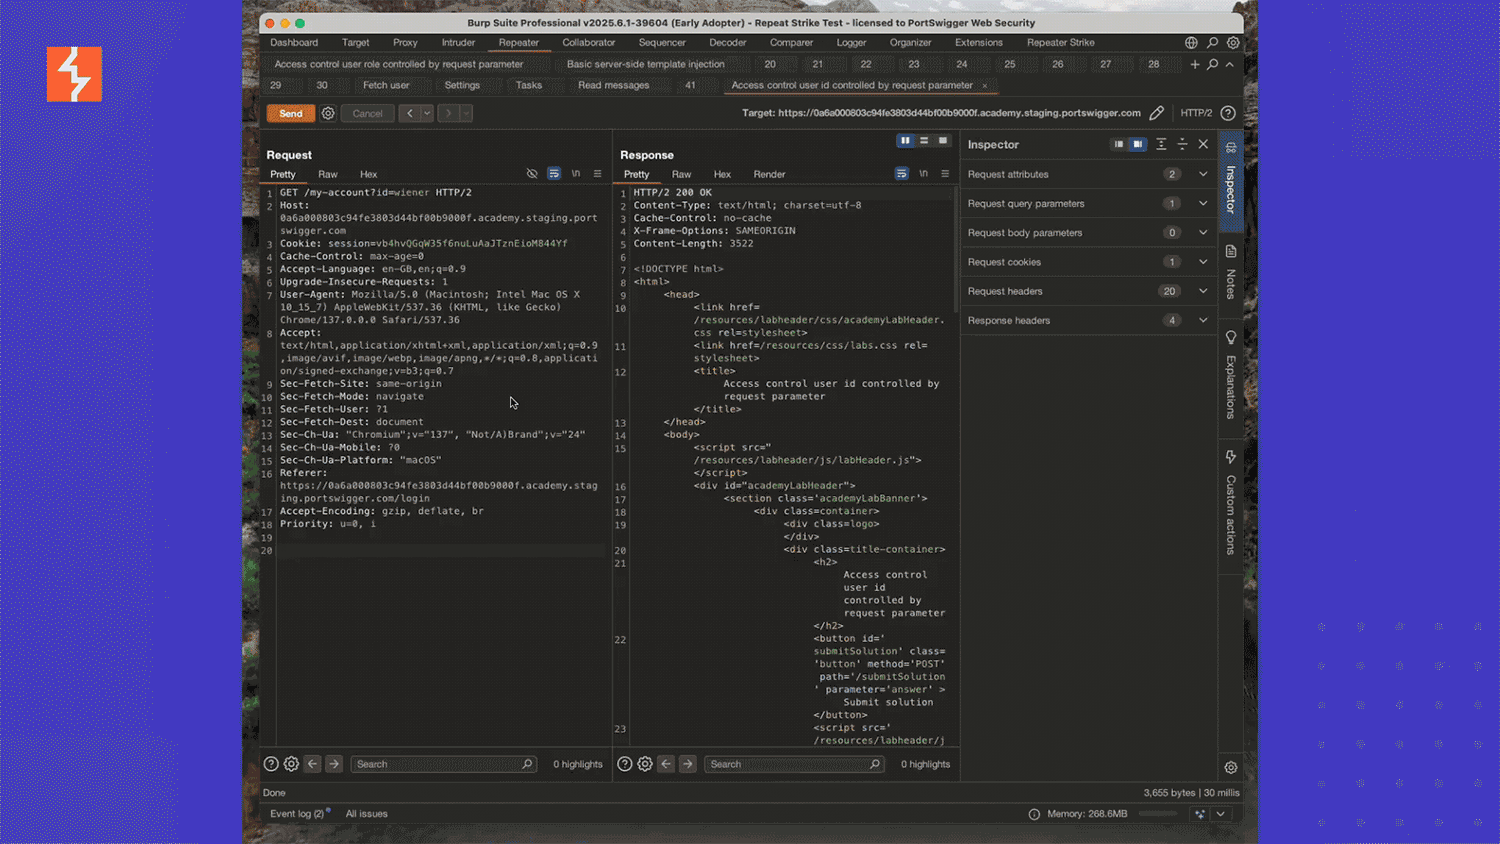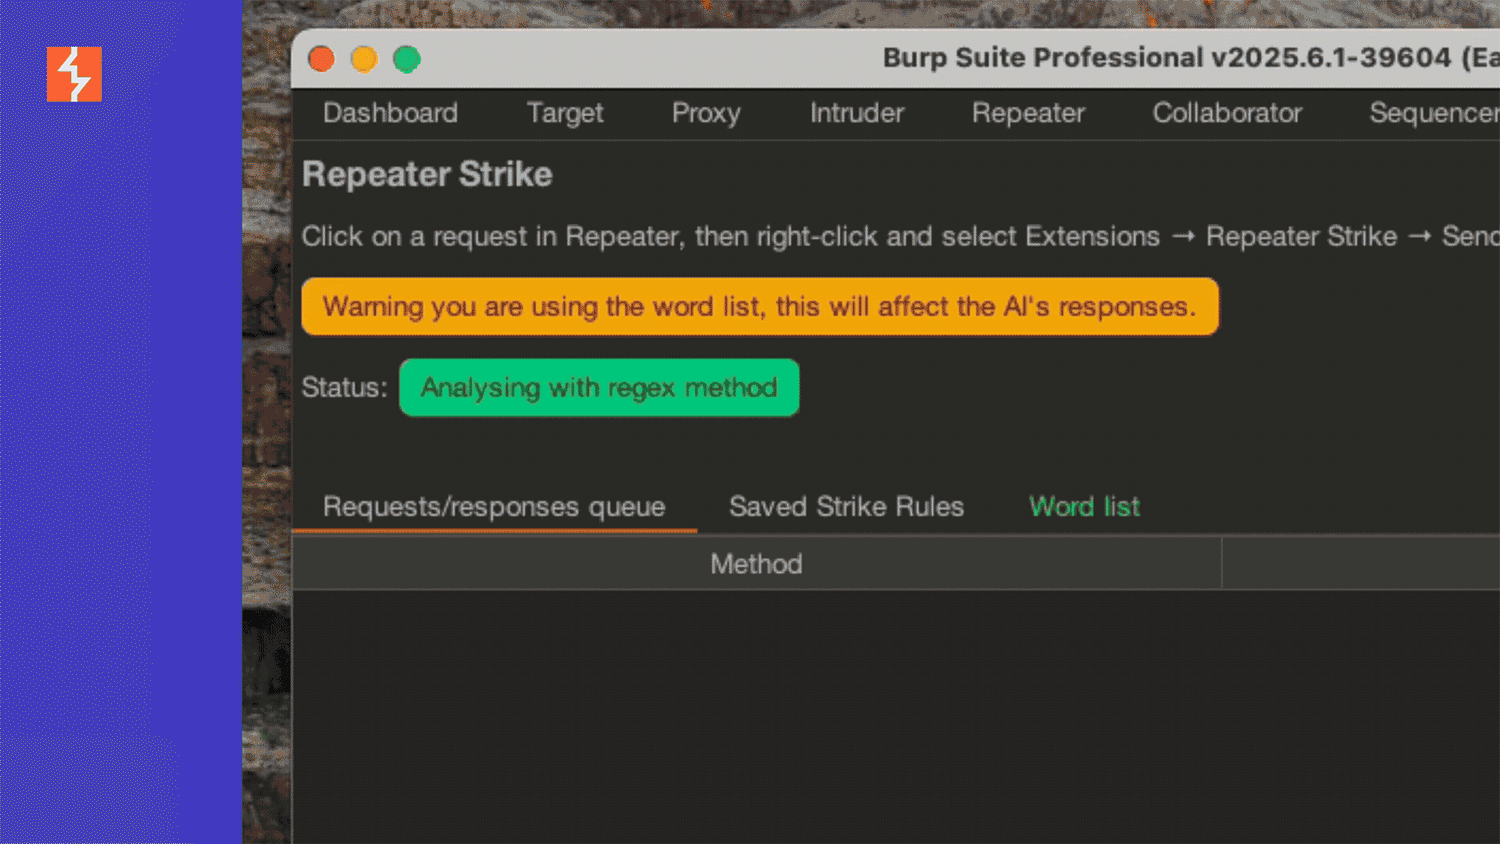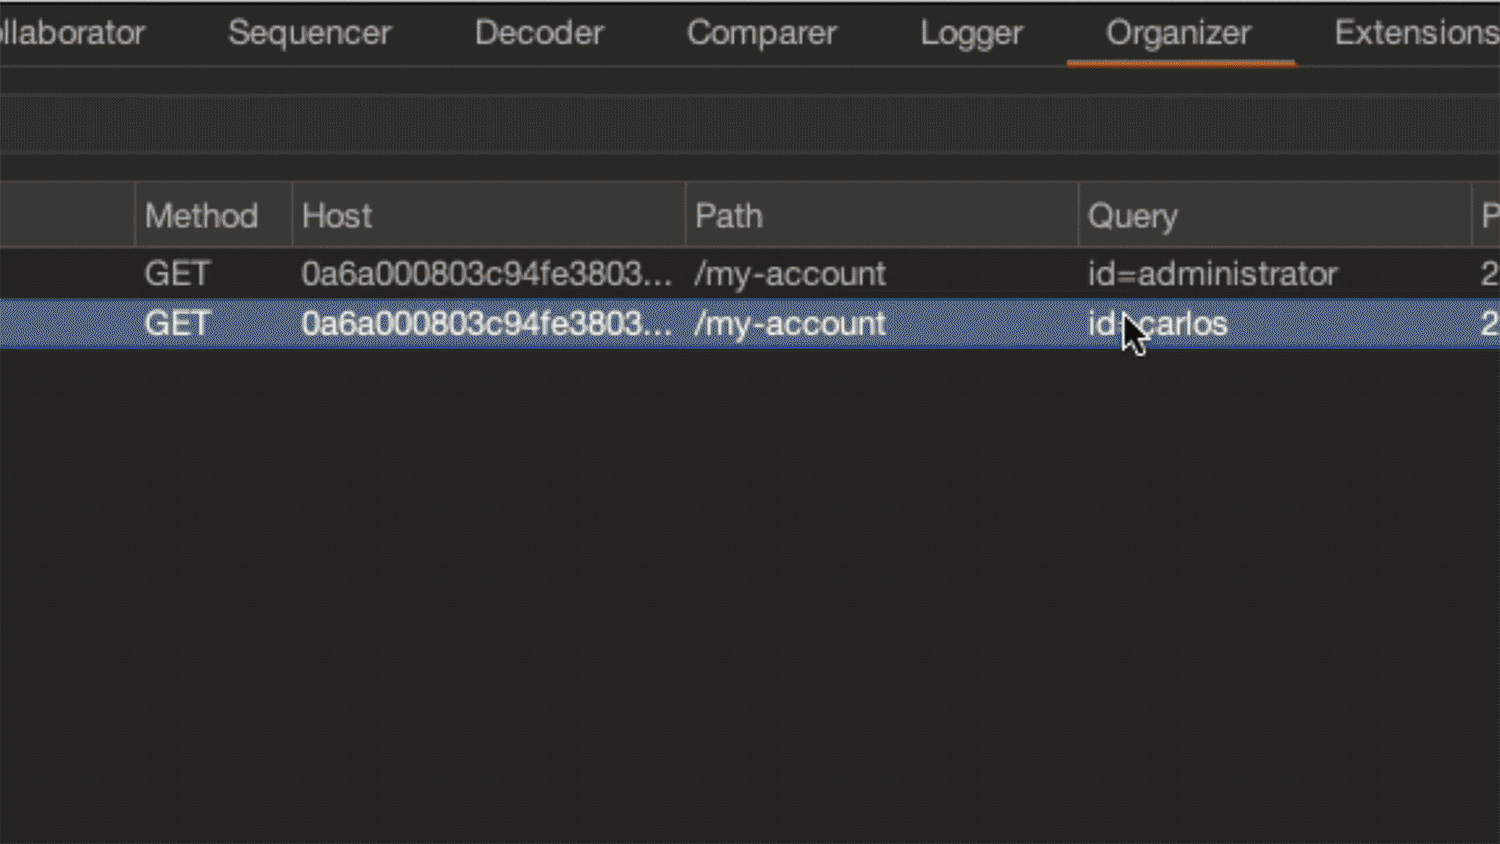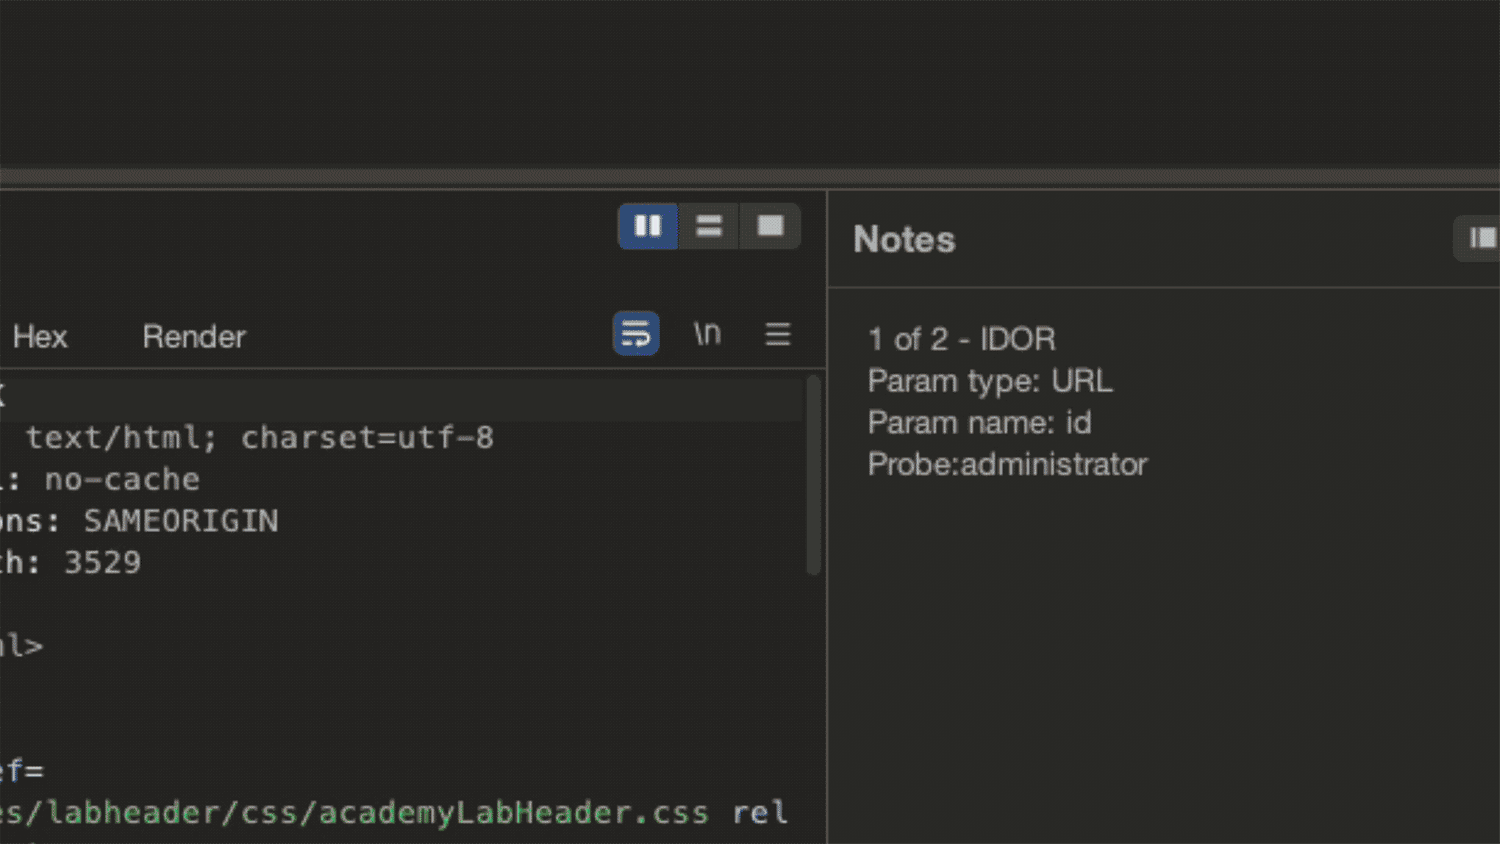
Repeater Strike Demo

Instrucciones de instalación

En Burp Suite Professional, ve a Extensions->BApp store y busca Repeater Strike. Haz clic en el botón de instalación y luego navega a la pestaña installed, selecciona Repeater Strike y marca la casilla "Use AI" en la pestaña Extension.
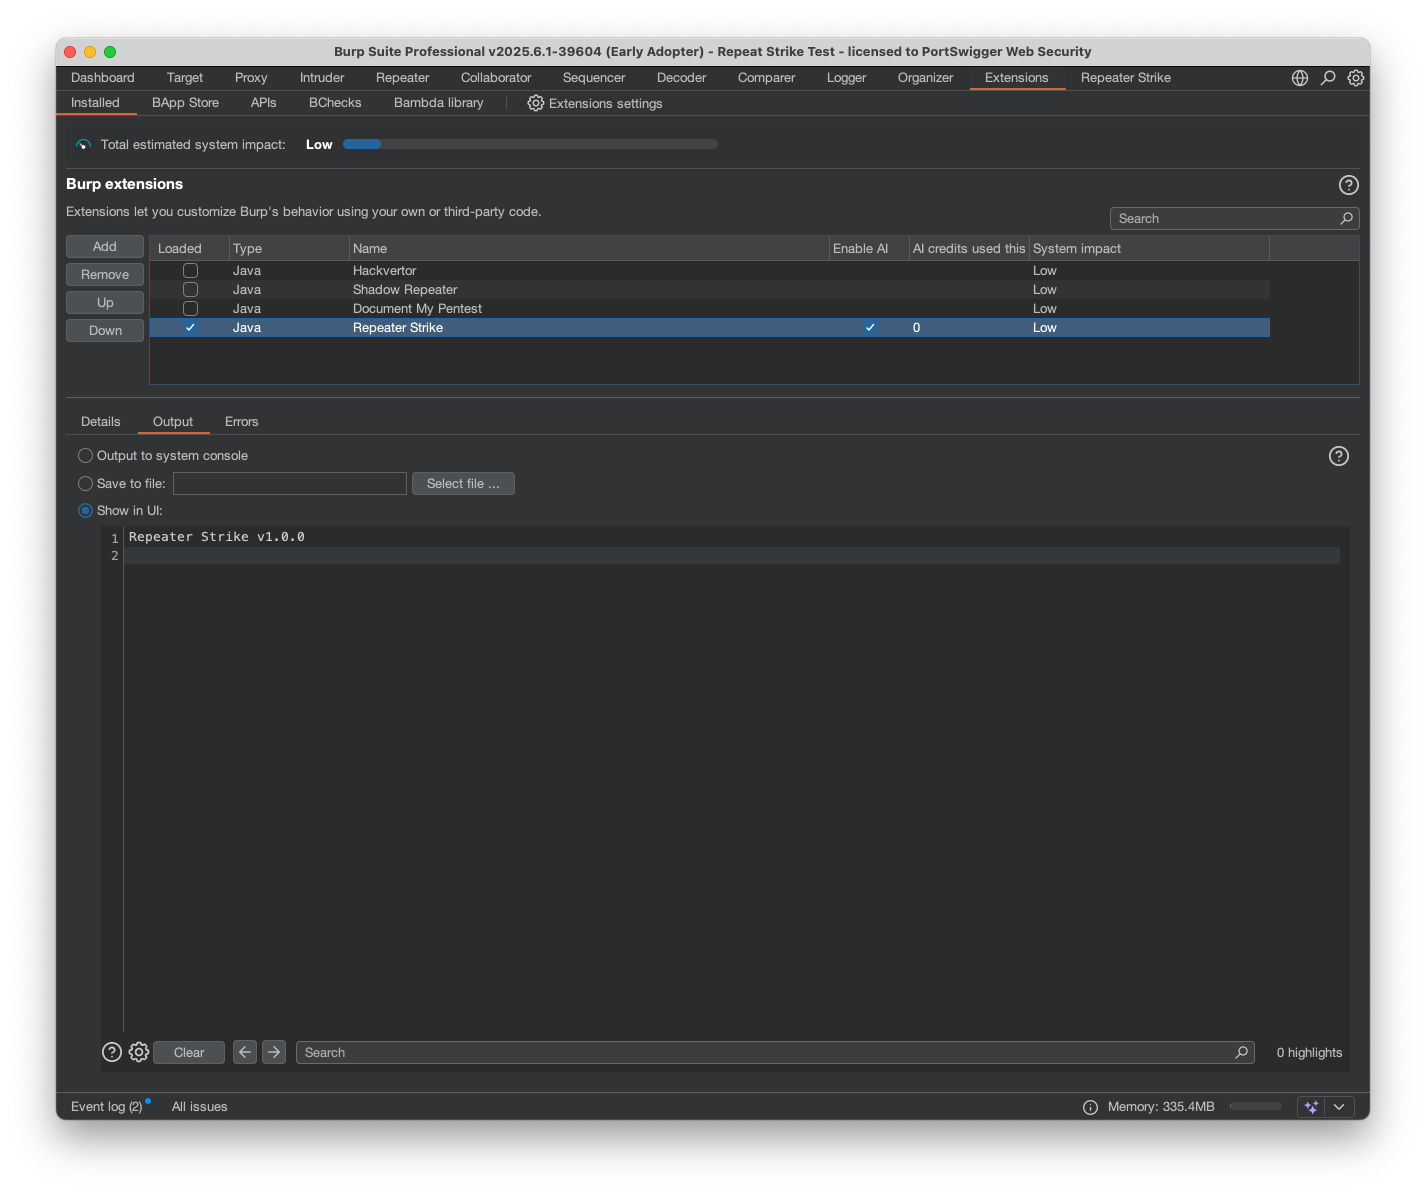
Installation screen

Cómo usar

En Repeater identifica el objetivo que quieres probar. Puedes usar este Academy Lab como caso de prueba: Academy Lab

  1. Abre el laboratorio de Academy en el navegador de Burp e inicia sesión con las credenciales proporcionadas.
  2. Anota la clave de API y envía la solicitud a Repeater a través del proxy.
  3. En Repeater, haz una solicitud al host, luego haz clic derecho → Extensions → Repeater Strike → Send to Repeater Strike.
  4. En la pestaña Repeater Strike, abre la subpestaña Word list y haz clic en Populate with default word list.
  5. Cambia a la subpestaña Requests/Responses queue y haz clic en Generate Strike Rule.
  6. Elige Using AI Regex; si tiene éxito, guarda la Strike Rule y escaneará el historial del proxy.

Edita las Strike Rules guardadas en la pestaña "Saved Strike Rules" y escanea el historial del proxy en cualquier momento usando el botón "Run Strike rule on proxy history".

Configuración

Configura Repeater Strike en la pestaña Extension → Extensions settings → Repeater Strike. Aquí puedes establecer los límites de escaneo de datos del proxy, los límites de solicitudes/respuestas/imágenes, y habilitar las Strike Rules automáticas y el escaneo del historial del proxy al enviar solicitudes de Repeater.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







