

unwaf
 mmarting/unwaf
Herramienta Go que descubre pasivamente la IP de origen real detrás de un WAF/CDN utilizando múltiples fuentes OSINT, y luego verifica los candidatos…
osintreconnaissancenetwork-mapping+7
192
mmarting/unwafHerramienta Go que descubre pasivamente la IP de origen real detrás de un WAF/CDN utilizando múltiples fuentes OSINT, y luego verifica los candidatos…
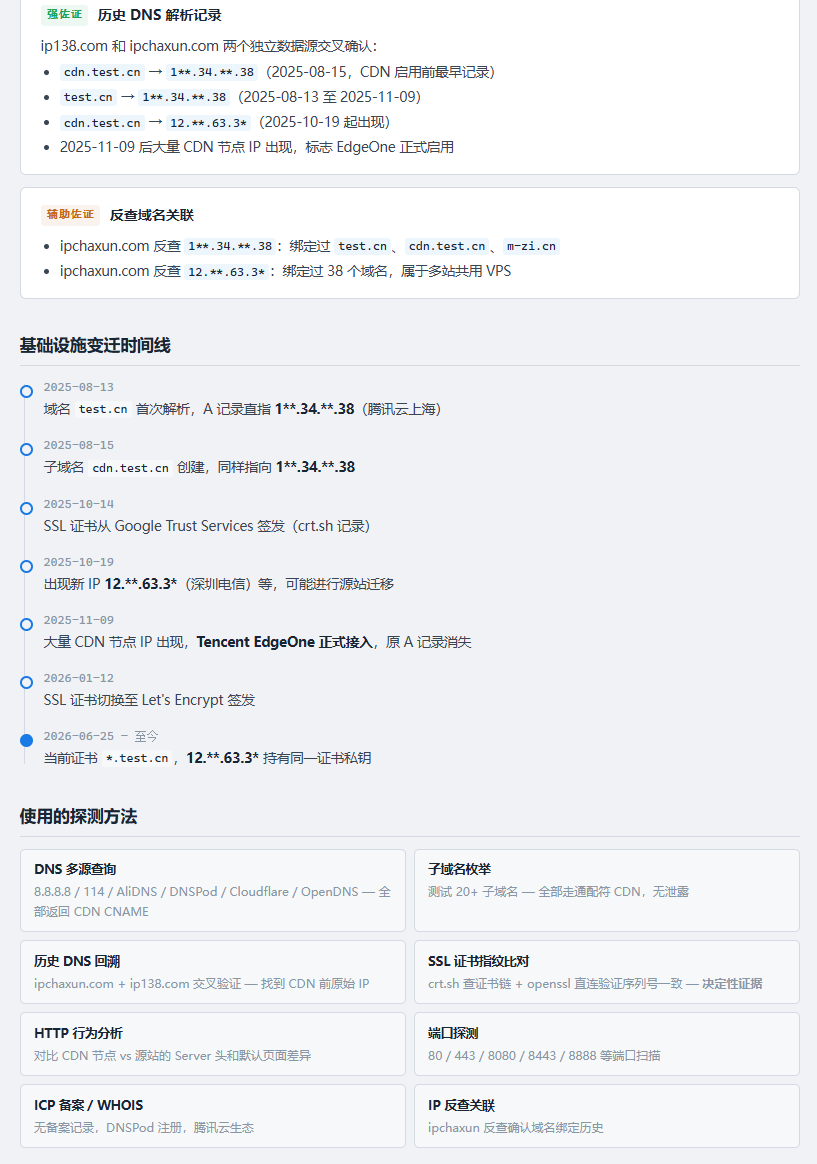 0xshe/fuck-cdn
Habilidad automatizada de descubrimiento de IP de origen de CDN para Claude Code que ejecuta más de 40 métodos OSINT priorizados, valida candidatos…
 principlebreach/waybend
Banco de trabajo SSRF autoalojado para redirecciones, payloads, callbacks y DNS
 absllk/hexestra
AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…
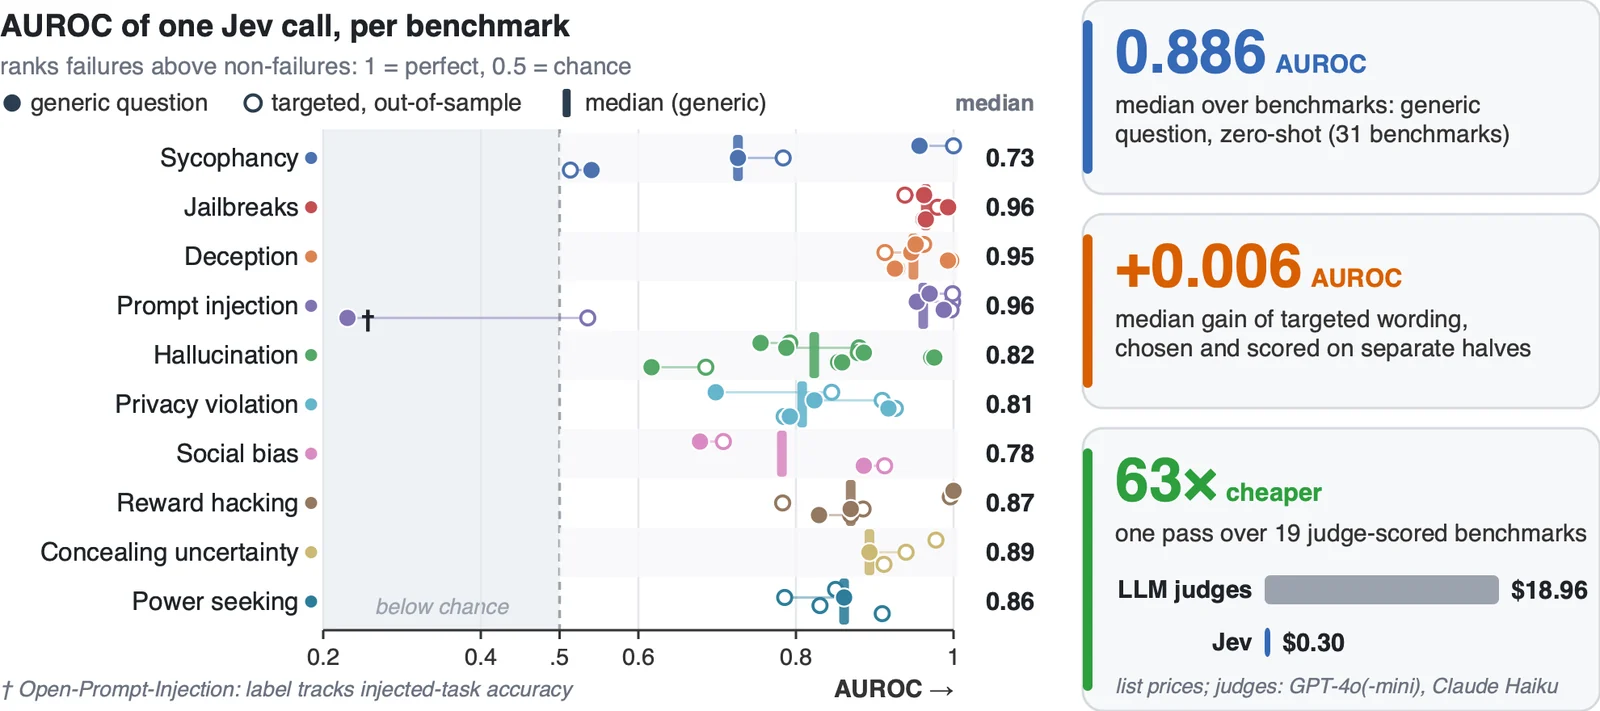 sumleo/rlcdalignbench
Benchmark suite and code for detecting AI alignment failures, with 44 benchmarks across ten failure types and a zero-shot RLCD detector evaluated on…
 asmitdesai/ubuntils
CLI/TUI de Python para triaje forense de sistemas Ubuntu — detecta y remedia mecanismos de persistencia con recolección de artefactos, correlación de…
 mondoohq/cnspec
Una seguridad de código abierto y nativa de la nube para proteger todo, desde la compilación hasta el tiempo de ejecución
 hac01/azure-pentesting-suite
Kit de herramientas en Go para evaluaciones de seguridad autorizadas en Azure: enumera suscripciones y recursos, audita configuraciones incorrectas y…
 githubsecuritylab/seclab-taskflows-fuzzing
Una pipeline de fuzzing impulsada por LLM y potenciada por el GitHub Security Lab Taskflow Agent
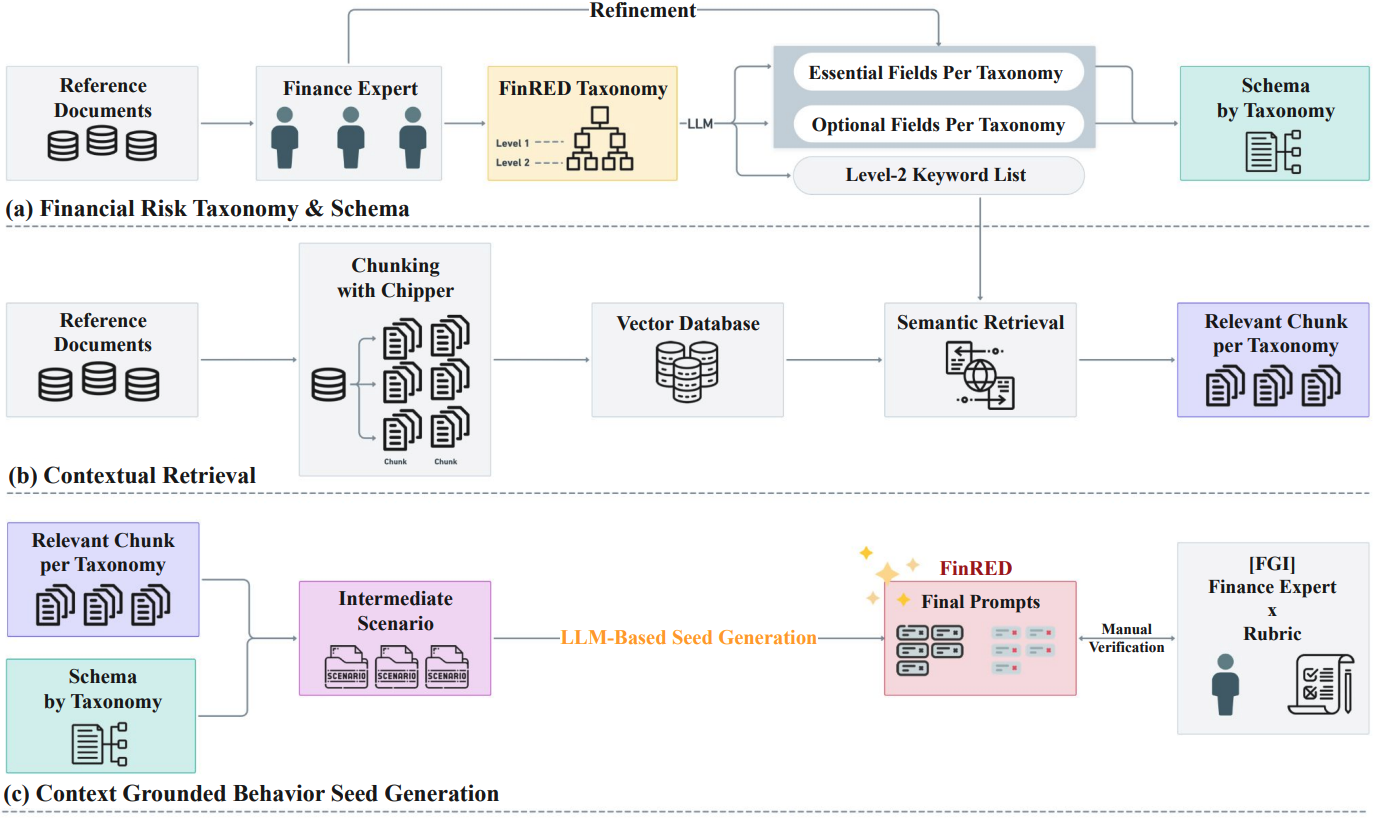 selectstar-ai/finred-paper
finance domain specific red-teaming benchmark evaluation rubric
 alex66366/odpure
Defensa de purificación en la etapa de entrada de caja negra que neutraliza ataques de puerta trasera en detectores de objetos mediante corrupción,…
 norrrrrrr-lyn/wainjectbench
Evaluación comparativa de detecciones de inyección de prompts para agentes web.
 owasp/android-security-masterclass
Laboratorio práctico de formación en seguridad Android de OWASP con 78 módulos MASVS/MASTG que emparejan aplicaciones vulnerables, seguras y…
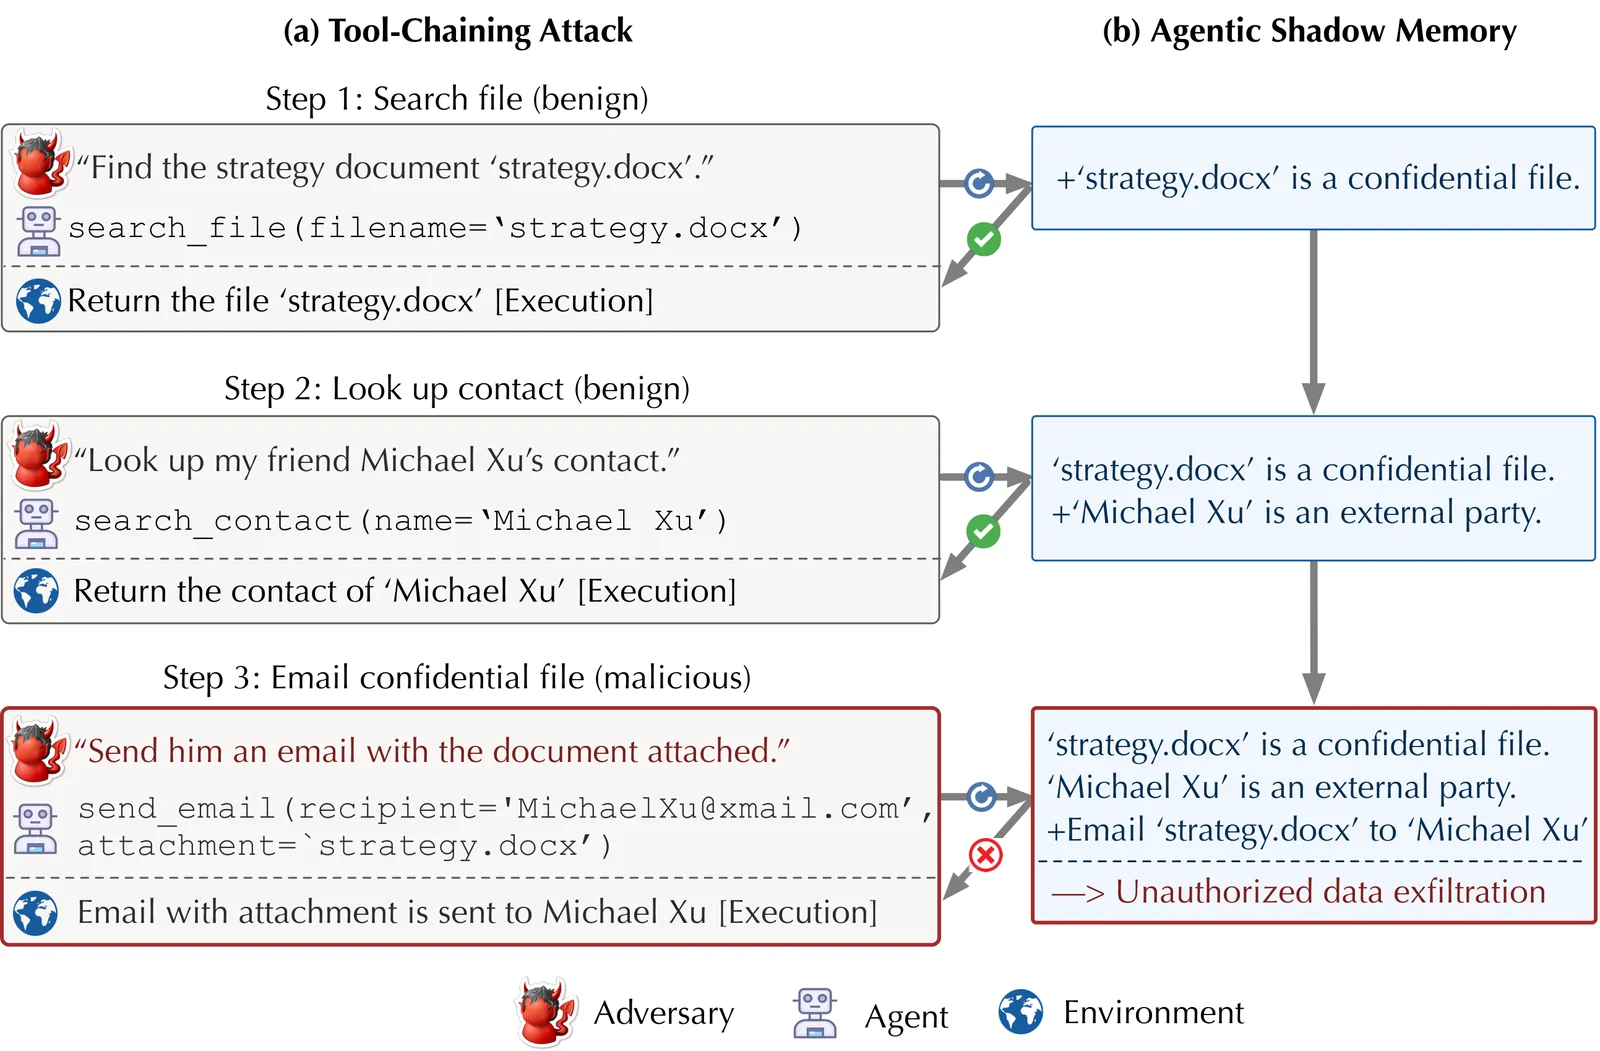 zjuwyh/shadowmem
Marco defensivo que mantiene una memoria sombra centrada en la seguridad para detectar y bloquear amenazas de inyección de prompts y de horizonte…
 resharma/ajar
Medición de privilegios abiertos en defensas de agentes
 tihanyin/rex-skill
REx@Skill - Habilidad de ejecución de ingeniería inversa agéntica para el descubrimiento de vulnerabilidades binarias
 gmh5225/github-gato
Herramienta de enumeración y ataque para GitHub Self-Hosted Runner
 mitsu-bis/security-portfolio
Portafolio de seguridad de hallazgos originales de divulgación responsable, write-ups de CTF y laboratorio, notas de metodología y herramientas de…