
 0xshe/fuck-cdn
Habilidad automatizada de descubrimiento de IP de origen de CDN para Claude Code que ejecuta más de 40 métodos OSINT priorizados, valida candidatos de forma cruzada mediante el comportamiento de SSL y HTTP, y califica la confianza.
Agota todos los medios, desnuda al CDN por completo y encuentra la IP real.
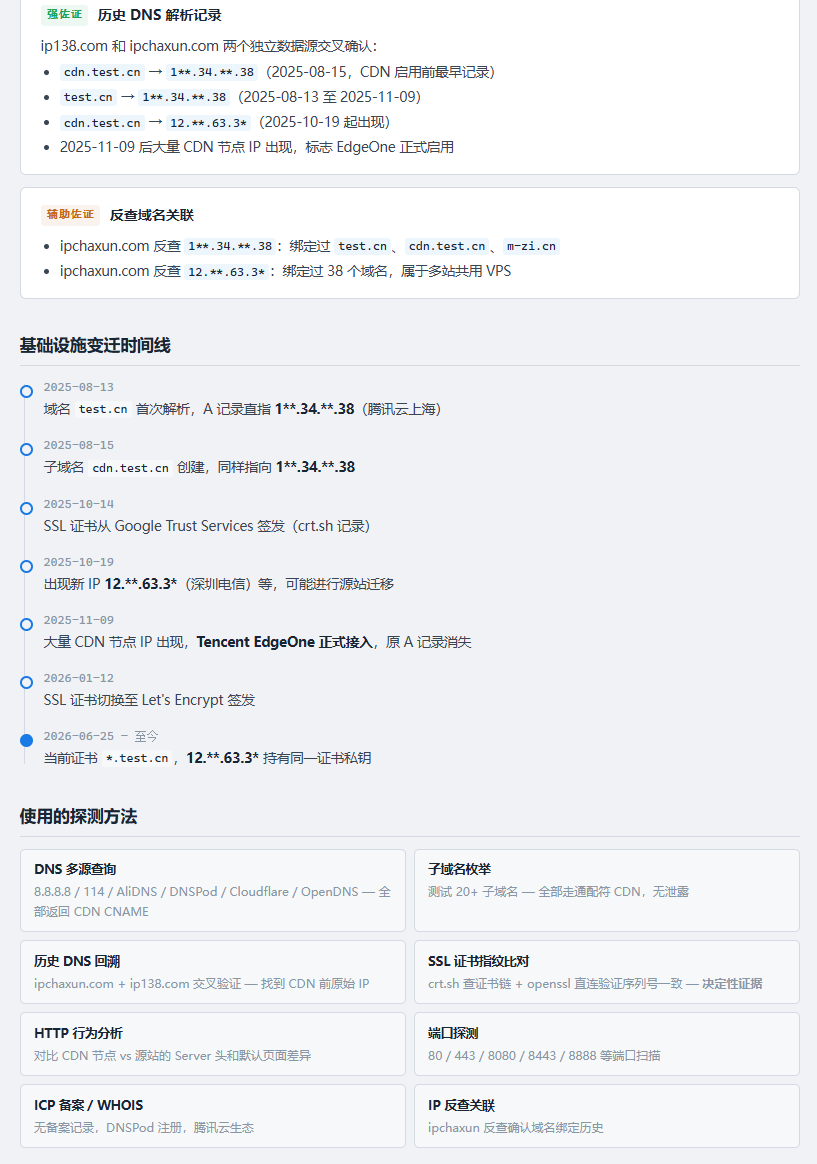
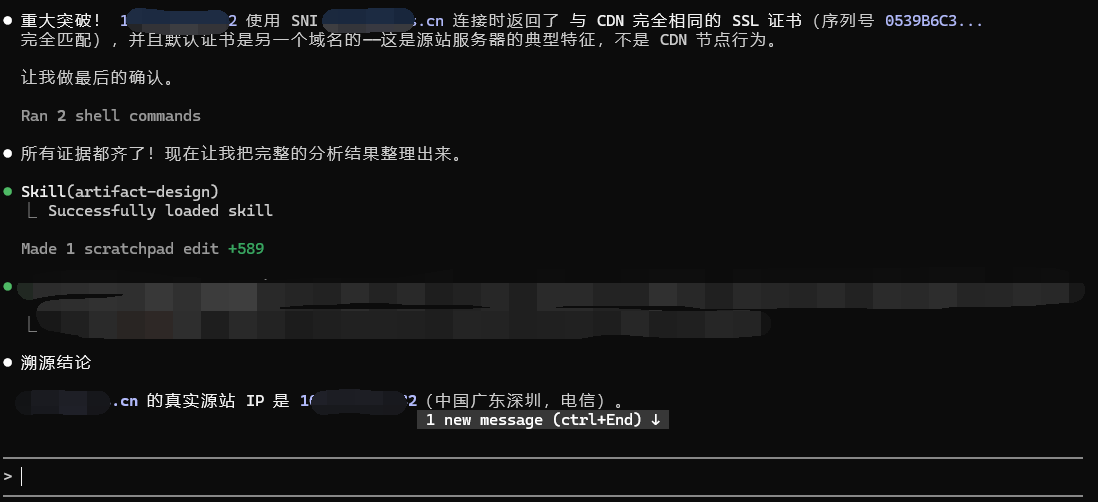
Una habilidad (Skill) de rastreo automatizado del origen detrás de CDN diseñada para Claude Code. Ingresa el dominio objetivo, ejecuta automáticamente más de 40 métodos OSINT por orden de prioridad, construye una cadena de evidencia y emite el veredicto final.
╔══════════════════════════════════════════════════╗
║  IP real:  103.***.**.32                        ║
║  Confianza:  Determinada (95%+)                            ║
║  Ubicación:  Shenzhen, Guangdong, China · Telecom                     ║
║  Cadena de evidencia:  [S] Coincidencia exacta de certificado SSL                    ║
║          [A] Confirmación por registros DNS históricos                     ║
║          [A] Verificación por diferencias de comportamiento HTTP                     ║
╚══════════════════════════════════════════════════╝
Sin importar detrás de qué CDN se esconda el objetivo —Cloudflare, Tencent EdgeOne, Alibaba Cloud, AWS CloudFront, Akamai, Fastly, Azure, Imperva, Sucuri, Huawei Cloud, Wangsu, Baidu Cloud, o incluso cualquier CDN desconocido que no esté en la lista— FUCK-CDN intentará en orden de menor a mayor costo:
| Prioridad | Método | Costo de Token |
|---|---|---|
| P0 | Fuga en registros SPF/MX/TXT, conexión directa IPv6, retroceso de DNS histórico | Muy bajo |
| P1 | Comparación exacta de número de serie de certificado SSL, enumeración de subdominios, análisis de diferencias de comportamiento en cabecera HTTP Server | Medio |
| P2 | Búsqueda espacial en Shodan / FOFA / Censys / ZoomEye / Quake / Hunter, Favicon Hash, escaneo de todos los puertos | Alto |
| P3 | Rastreo de cabeceras de correo, auditoría de código fuente JS, correlación de dominios de la misma organización, búsqueda inversa por GA/AdSense ID, bypass específico de CDN | Alto |
| P4 | Minería profunda: arqueología en Web Archive, auditoría de configuración de código fuente, inteligencia pasiva, metadatos de proveedores cloud, penetración de WAF, ataques en la dimensión temporal, asistencia de ingeniería social, inferencia de topología de red | Muy alto |
Si P0 acierta, se termina; no se desperdicia ni un Token. Solo si no acierta se escala al siguiente nivel. ¿Fallan P0-P3 + todos los bypass específicos/genéricos de CDN? P4 agotará todos los medios no convencionales hasta el final. Tras encontrar una IP candidata, entra automáticamente en la fase de verificación —comparación de certificado SSL + comparación de comportamiento HTTP + búsqueda inversa de IP— verificación cruzada triple, con calificación de confianza.
git clone <repo_url> FUCK-CDN
cd FUCK-CDN
claude
Tras clonar, inicia Claude Code directamente en el directorio del proyecto; la habilidad se carga automáticamente.
Si ya tienes tu propio proyecto, solo copia el archivo de habilidad dentro:
# Ejecutar en el directorio raíz de tu proyecto
mkdir -p .claude/skills
curl -o .claude/skills/fuck-cdn.md \
  <repo_raw_url>/.claude/skills/fuck-cdn.md
O manualmente:
.claude/skills/fuck-cdn.md.claude/skills/ de tu proyecto (créalo si no existe)# Colocar en el directorio de skills a nivel de usuario, compartido por todos los proyectos
mkdir -p ~/.claude/skills
cp .claude/skills/fuck-cdn.md ~/.claude/skills/
Tras iniciar Claude Code, escribe / para ver la lista de habilidades disponibles; deberías ver fuck-cdn.
Invocar directamente en Claude Code:
/fuck-cdn example.com
O con lenguaje natural:
Ayúdame a encontrar la IP real de example.com
Hay dos formas de configurar la API Key:
Abre .claude/skills/fuck-cdn.md, encuentra la zona de configuración de API Key en la parte superior y coloca tu Key:
SHODAN_API_KEY     = "tu Key"
FOFA_EMAIL         = "tu correo"
FOFA_API_KEY       = "tu Key"
CENSYS_API_ID      = "tu ID"
CENSYS_API_SECRET  = "tu Secret"
SECURITYTRAILS_KEY = "tu Key"
ZOOMEYE_API_KEY    = "tu Key"
QUAKE_API_KEY      = "tu Key"
HUNTER_API_KEY     = "tu Key"
VIRUSTOTAL_KEY     = "tu Key"
Una vez completado, se usará automáticamente en cada invocación, sin necesidad de introducirlo repetidamente.
Aviso de seguridad: si tu proyecto es un repositorio público, no subas el archivo skill que contiene la Key. Se recomienda añadir
.claude/skills/fuck-cdn.mda.gitignore, o rellenar la Key solo en la instalación local / global (~/.claude/skills/).
Indica directamente a Claude tu Key en la conversación; solo se usa en memoria durante la sesión actual y no se escribe en ningún archivo:
Mi Shodan key es xxxx, el correo de FOFA es xxx y la key es xxx
Ayúdame a encontrar la IP real de example.com
| Plataforma | Formato de Key | Cuota gratuita | Uso |
|---|---|---|---|
| Shodan | SHODAN_API_KEY | Disponible al registrarse | Buscar IPs con las mismas características por certificado/favicon/título |
| FOFA | FOFA_EMAIL + FOFA_API_KEY | Disponible al registrarse | Búsqueda por icon_hash, certificado, palabra clave en body |
| Censys | CENSYS_API_ID + CENSYS_API_SECRET | Disponible al registrarse | Búsqueda exacta por huella de certificado SHA256 |
| SecurityTrails | SECURITYTRAILS_KEY | Gratis 50 veces/mes | Registros DNS históricos, enumeración de subdominios |
| ZoomEye | ZOOMEYE_API_KEY | Disponible al registrarse | Búsqueda por certificado, título |
| 360 Quake | QUAKE_API_KEY | Disponible al registrarse | Búsqueda por certificado |
| 鹰图 Hunter | HUNTER_API_KEY | Disponible al registrarse | Búsqueda por certificado |
| VirusTotal | VIRUSTOTAL_KEY | Gratis 500 veces/día | Historial de resolución, enumeración de subdominios |
También funciona sin ninguna Key. Todos los métodos de las fases P0 y P1 (DNS histórico, comparación de certificados, enumeración de subdominios, análisis de comportamiento HTTP) no necesitan Key y ya tienen una alta tasa de acierto. El valor de la Key está en la fase P2: los motores de búsqueda espacial pueden aumentar enormemente la tasa de acierto contra objetivos con alta protección.
No solo identificación: cada CDN tiene métodos de bypass exclusivos:
