

LazZzy_Dump
 trustedsec/lazzzy_dump
Extrae estáticamente y descifra shellcode ofuscado con AES-CBC/XOR de binarios PE envueltos con laZzzy mediante coincidencia de firmas y resolución…
static-analysisencryption-decryption-toolscode-analysis+6
1
trustedsec/lazzzy_dumpExtrae estáticamente y descifra shellcode ofuscado con AES-CBC/XOR de binarios PE envueltos con laZzzy mediante coincidencia de firmas y resolución…
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 innotecsystem/device-reversing
Este repo contiene write-ups de reversing de dispositivos.
 superkhung/luadec-tplink
Versión modificada de luadec para descompilar el firmware LUA del TP-Link Archer C7.
 viruscamp/luadec
Descompilador de Lua para lua 5.1, 5.2 y 5.3
 wheregoes/byd-dolphin-hacking
Reverse engineering the BYD Dolphin head unit — CAN bus, AVAS, NFC keys, OTA, and more. DiLink 3 / Android 10.
 st0rn/siglens
Kit de herramientas de análisis de artefactos de Windows que asigna detecciones de AV a offsets de PE, secciones, RVA/VA y cadenas, con YARA, AMSI,…
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 habanada/nativepe
Biblioteca Object Pascal (Delphi) para analizar, mapear, cargar y volcar archivos PE de Windows, con reubicaciones, importaciones, TLS y lectura de…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 pdb333/cortex
Un conjunto de herramientas de análisis en tiempo de ejecución para Windows que combina escaneo de memoria, depuración, automatización y APIs…
 akatorich/kernelflirt
Depurador a nivel de kernel de Windows con interfaz estilo OllyDbg/IDA, puntos de interrupción por software y hardware, símbolos PDB, descompilador y…
 x3r0day/fud-c2-framework
Un reverse shell sin archivos y framework C2 que aprovecha syscalls directas, tunelización por proxy y cifrado ChaCha20 para evadir el AV.
 ejfkdev/jd
CLI de Go que desofusca la salida de javascript-obfuscator (obfuscator.io) y desminifica JavaScript usando transformaciones AST, decodificación…
 gmh5225/hooktools
Inyector básico para analizar el comportamiento de malware evasivo
 gmh5225/iat-hook
DLL en C++ que realiza hooking de la Import Address Table analizando las cabeceras PE y redirigiendo las direcciones de funciones importadas a un…
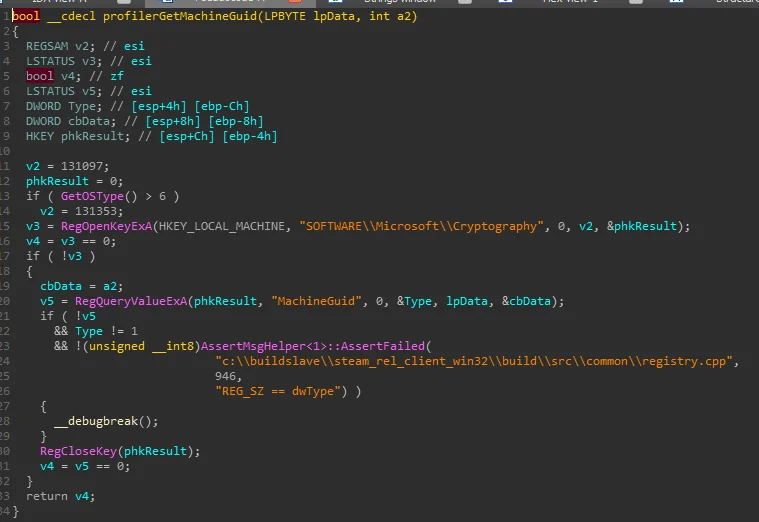 gmh5225/hwid-steamspywareterminator
Biblioteca en desarrollo inyectada en Steam para bloquear el hilo oculto CFillMachineInfoThread que recopila datos de HWID, disco, adaptador de red y…