 akatorich/kernelflirt
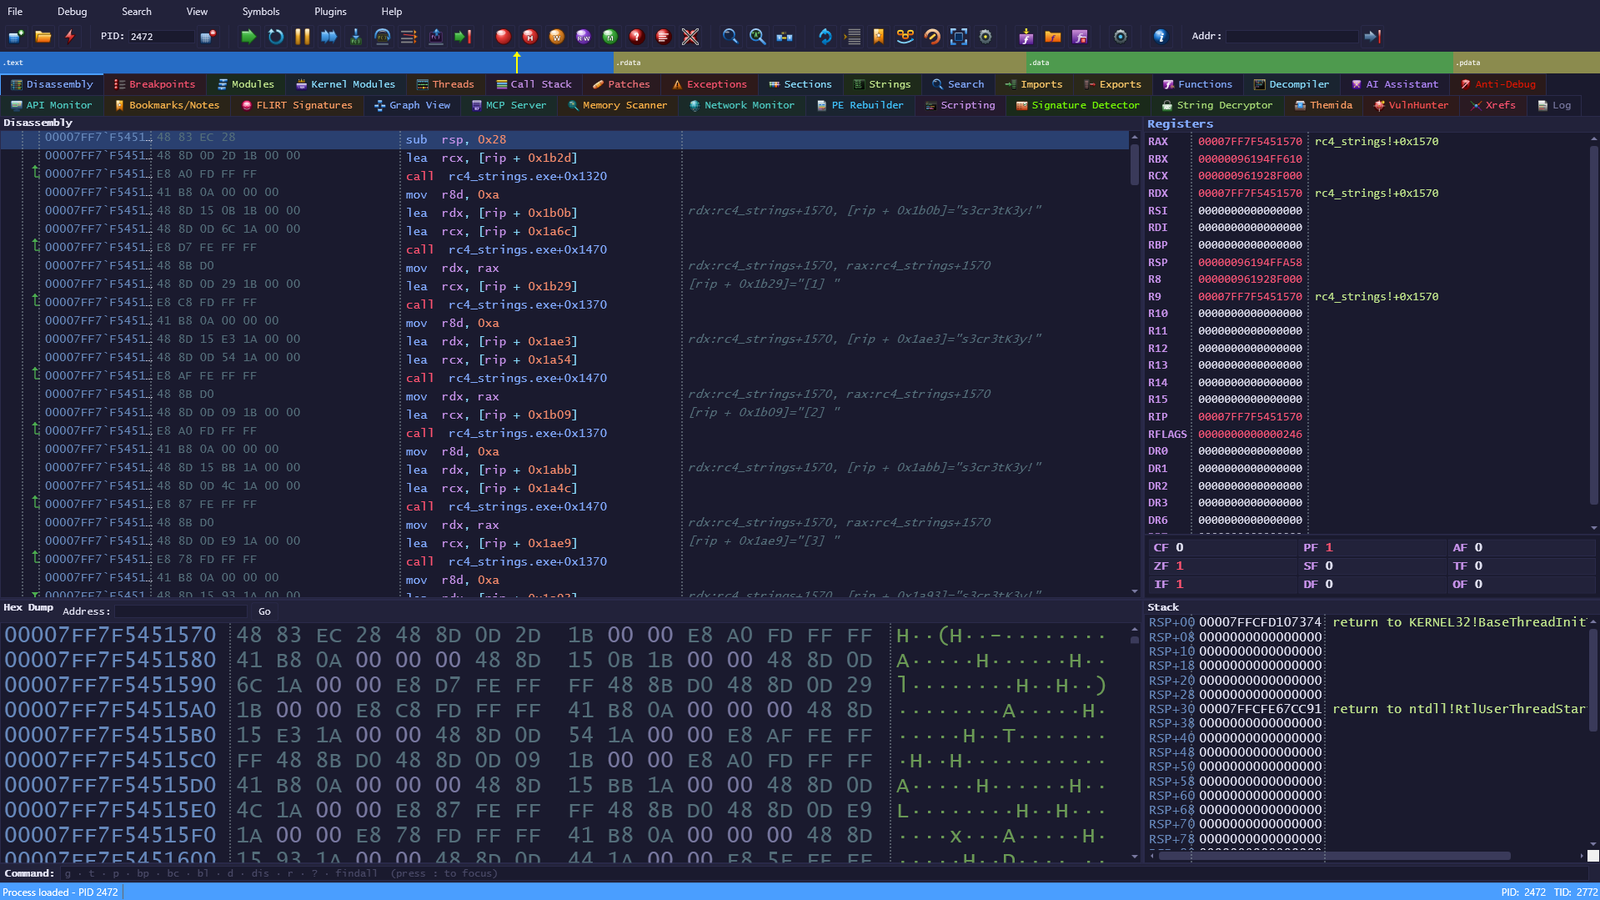
Depurador a nivel de kernel de Windows con interfaz estilo OllyDbg/IDA, puntos de interrupción por software y hardware, símbolos PDB, descompilador y 17 plugins para ingeniería inversa y análisis de malware en máquinas virtuales.
Depurador a nivel de kernel de Windows con una interfaz al estilo OllyDbg/IDA Pro. Diseñado para investigación de seguridad, ingeniería inversa y análisis de malware en entornos de VM (VMware).
  Host machine                           VM (Windows 10, testsigning)
┌──────────────────┐    TCP:31337    ┌──────────────────┐     IOCTL      ┌──────────────────┐
│  KernelFlirt UI  │◄───────────────►│   KfRelay.exe    │◄──────────────►│ KernelFlirt.sys  │
│  (WPF / .NET 9)  │  CMD+DBG ch.    │   (TCP proxy)    │  DeviceIoCtl   │ (WDM Driver)     │
└──────────────────┘                 └──────────────────┘                └──────────────────┘
                                     ┌──────────────────┐  SCM API
                                     │  KfLoader.exe    │──────────────────────┘
                                     │  (C / Console)   │  load / unload / status
                                     └──────────────────┘
| Componente | Lenguaje | Descripción |
|---|---|---|
| KernelFlirt.UI | C# / WPF | Interfaz del depurador (se ejecuta en el host) |
| KernelFlirt.sys | C / WDM | Controlador del kernel — memoria, puntos de interrupción, hook inline de KdTrap |
| KfRelay.exe | C | Retransmisor TCP en la VM, envía IOCTLs a través de la red |
| KfLoader.exe | C | CLI para cargar/descargar el controlador mediante SCM |
| KfConsole.exe | C# / .NET 9 | Depurador de consola — REPL estilo WinDbg/x64dbg sobre el mismo controlador |
| KernelFlirt.SDK | C# / .NET 9 | SDK de plugins — API completa del depurador para extensiones |
:: VM — load driver and start relay
KfLoader.exe load
KfRelay.exe

:: Host — launch the UI and connect
KernelFlirt.exe → Connect → VM IP
Depuración de controladores de kernel: abrir la pestaña Kernel Modules, encontrar tu controlador, establecer breakpoints en cualquier función — modo usuario y modo kernel.
¿No necesitas la interfaz WPF? KfConsole.exe (en bin\Console\) es un REPL estilo WinDbg/x64dbg
sobre el mismo controlador y relay.
kf> connect 10.100.102.6:31337
✓ connected (10.100.102.6:31337), driver v0x10000

kf*> open C:\Temp\target.exe
✓ created PID=8424 TID=10136 ImageBase=00007FF7`2EA10000 (x64)
symbols: 3/4 modules loaded

kf(8424:10136/x64/brk)> bp ntdll!NtCreateFile if rcx!=0
✓ bp [1] 00007FFF`BBF8E030  ntdll!NtCreateFile  if rcx!=0

kf(8424:10136/x64/brk)> g
*** BP at 00007FFF`BBF8E030  ntdll!NtCreateFile

kf(8424:10136/x64/brk)> u rip 5
►  00007FFF`BBF8E030  4c 8b d1  mov r10, rcx  ntdll!NtCreateFile
Aspectos destacados: objetivos x64 + WoW64 (x86), resolución de símbolos PDB mediante Microsoft Symbol Server,
evaluador de expresiones (rsp+8, [rsp], module!func), breakpoints condicionales,
Step Into / Step Over / Step Out, primitivas anti-debug, salida con colores ANSI,
readline con historial persistente.
Referencia completa de comandos: docs/cli.md
??)RegisterFunction9 temas integrados (default-dark, x64dbg, monokai, ollydbg, ollydbg-light, ida-pro, dracula, long_night, sakura) con cambio en tiempo de ejecución y más de 100 claves de color personalizables.
| Plugin | Descripción |
|---|---|
| Graph View | CFG estilo IDA con coloreado de bloques, colapsar/expandir, navegación entre funciones |
| Xrefs | Referencias cruzadas — encontrar todos los llamadores/referencias a cualquier dirección |
| FLIRT Signatures | Reconocimiento de funciones por patrones de bytes (.pat + MSVC CRT integrado) |
| Signature Detector | Detección de empaquetadores/compiladores compatible con PEiD (4445 firmas) |
| PE Rebuilder | Volcador de PE con reconstrucción de IAT (estilo Scylla) |
| String Decryptor | Descifrado automatizado de cadenas |
| VulnHunter | Escáner de uso de APIs peligrosas |
| Plugin | Descripción |
|---|---|
| API Monitor | Intercepción de APIs en tiempo real con registro de parámetros |
| Network Monitor | Captura de tráfico de red (send/recv/connect) con exportación a CSV |
| Memory Scanner | Escaneo de valores con filtrado posterior |
| Themida Unpacker | Desempaquetador automatizado de Themida/WinLicense |
| Plugin | Descripción |
|---|---|
| C# Scripting | REPL de Roslyn con API completa del depurador, resaltado de sintaxis, estado persistente |
| AI Assistant | Asistente de ingeniería inversa (compatible con OpenAI) con más de 65 herramientas del depurador |
| MCP Server | Model Context Protocol — conecta clientes de IA (Claude Code, Cursor) al depurador |
| Session Manager | Guardar/cargar sesión (breakpoints, comentarios, nombres de funciones) con reubicación ASLR |
| Bookmarks/Notes | Marcadores de direcciones con anotaciones, persistentes entre sesiones |
| Anti-Debug Bypass | Parcheo automático de PEB/DebugPort/ThreadHide/HeapFlags |
Todos los plugins comparten un SDK común con acceso a memoria, breakpoints, símbolos, UI, eventos, control de ejecución y comunicación entre plugins.
| Tecla | Acción |
|---|---|
| F2 | Alternar breakpoint |
| F4 | Ejecutar hasta el cursor |
| F5 / F9 | Continuar / Ejecutar |
| F7 | Step into |
| F8 | Step over |
| Ctrl+F9 | Step out |
| F12 | Pausar |
| Espacio | Ensamblador en línea |
| Ctrl+G | Ir a dirección |
| Ctrl+F | Búsqueda binaria |
| F11 | Pantalla completa |
| Shift+F5 | Ejecutar script |








