Front-end rápido de descompilador de APK de Android que consulta directamente artefactos DEX compilados, extrayendo clases y referencias cruzadas en milisegundos sin preprocesamiento.
Versión en Rust: Este proyecto ha sido reescrito 1:1 en Rust como rust_ASC. La versión en Rust es 10× más rápida y soporta la descompilación completa de APK: con 16 hilos, descompila un APK de 383 MB en solo 4 segundos.
Si tu flujo de trabajo está escrito en Python, puedes seguir integrando con este proyecto; sigue siendo el descompilador de Android para Python más rápido disponible. Si solo necesitas un binario, utiliza rust_ASC.
ASC y rust_ASC se mantendrán en paralelo, para que los usuarios puedan elegir el estilo de integración que mejor se adapte a su flujo de trabajo.
Al descompilar APK de Android masivos, el procedimiento estándar es esperar. Esperamos a que las herramientas consuman gigabytes de RAM, inflen por completo los artefactos y pasen decenas de minutos construyendo pesados índices globales y referencias cruzadas... Todo esto solo para garantizar búsquedas de código rápidas más adelante, pero aquí está la contradicción. Un artefacto compilado ya está altamente estructurado, los descompiladores modernos nunca aprovechan esto, desperdician enormes cantidades de tiempo y memoria reconstruyendo una base de datos inflada de relaciones de código sobre datos que ya están estructurados. Este enfoque de ingeniería desafía el sentido común. Cuando puedo extraer directamente cualquier relación de código del APK en milisegundos, ¿sigue teniendo algún valor este preprocesamiento?
En lugar de forzar a los descompiladores a un preprocesamiento pesado, elegimos consultar el artefacto compilado directamente como una base de datos. Construimos un motor sin estado y de sobrecarga cero que extrae y busca código bajo demanda en milisegundos. En esta sesión, exploraremos la ingeniería subyacente necesaria para evitar los cuellos de botella tradicionales. Demostraremos cómo abandonar la inflación completa sondeando directamente dentro del flujo de bits Deflate, construyendo tablas de búsqueda Huffman densas para extraer metadatos esenciales sin tocar bloques de datos irrelevantes. Además, explicaremos los detalles de optimización del compilador R8, especialmente cómo la reubicación determinista de constantes y la deduplicación de instrucciones dejan tras de sí diseños físicos altamente concentrados; aprovechamos este comportamiento del compilador para ejecutar búsquedas de código entre DEX a velocidad relámpago. Para mapear estos desplazamientos de bytecode en bruto de vuelta a métodos, diseñamos una primitiva de localización de instrucciones O(1), logrando una resolución de métodos en tiempo constante sin construir tablas de mapeo pesadas. Finalmente, al alcanzar un objetivo, Droid ASC extrae solo los bytecodes específicos y sus dependencias, reconstruyendo dinámicamente un DEX mínimo y autoconsistente enteramente en memoria para una descompilación instantánea.
Demostraremos esta arquitectura en vivo contra un APK comercial de 352MB. Droid ASC ejecuta búsquedas globales de referencias cruzadas en 1,79 segundos y descompila las clases objetivo en 177 milisegundos usando solo 141MB de RAM. Al tratar el artefacto como una base de datos de solo lectura y operar con cero preprocesamiento, devolvemos el descompilador a su esencia central. Ya no es una herramienta de indexación inflada, sino un motor de descompilación bajo demanda, ultrarrápido, que redefine fundamentalmente cómo analizamos el código compilado.
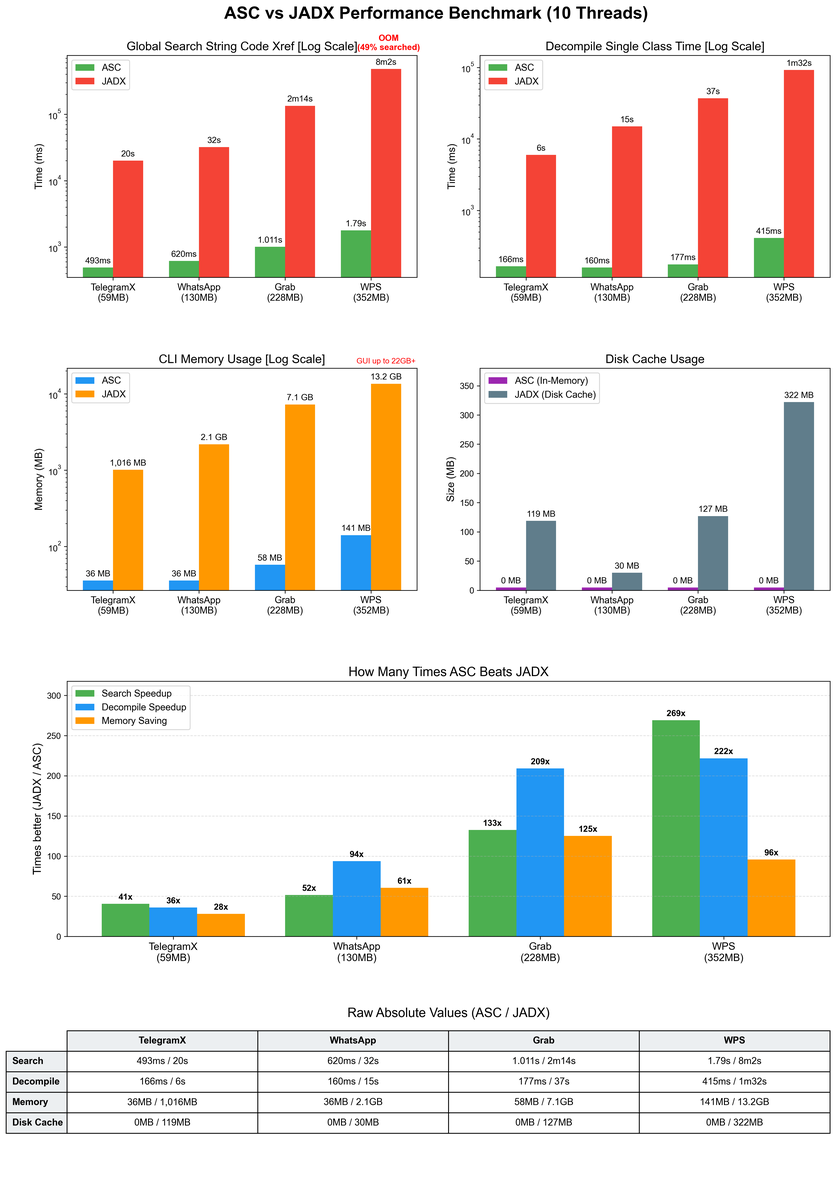
https://github.com/user-attachments/assets/4c4a6813-8561-490c-a573-ef113da861b6
Valores absolutos en bruto, medidos con 10 hilos en cuatro objetivos APK de tamaño creciente:
Búsqueda global de xref de cadenas
| Herramienta | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 322ms | 418ms | 806ms | 1.597s |
| JADX | 20s | 32s | 2m14s | 8m2s |
ASC es de 62x a 302x más rápido que JADX para la búsqueda global de xref de cadenas.
Descompilación de una sola clase
| Herramienta | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 157ms | 141ms | 165ms | 303ms |
| JADX | 6s | 15s | 37s | 1m32s |
ASC es de 38x a 304x más rápido que JADX para la descompilación de una sola clase.
Uso de memoria de la CLI
| Herramienta | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 36MB | 36MB | 58MB | 141MB |
| JADX | 1,016MB | 2.1GB | 7.1GB | 13.2GB |
ASC usa entre 28x y 125x menos memoria que JADX para su operación por CLI.
Uso de caché en disco
| Herramienta | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 0MB | 0MB | 0MB | 0MB |
| JADX | 119MB | 30MB | 127MB | 322MB |
ASC permanece completamente en memoria con cero caché en disco, mientras que JADX escribe hasta 322MB.
Nota: JADX se queda sin memoria en el objetivo más grande (Lark) durante la búsqueda global (~49% buscado), mientras que ASC completa todos los objetivos.
Como muestra el benchmark, ASC es 62x más rápido que JADX en APKs de ~50MB, y 302x más rápido en APKs de ~300MB, con un consumo de memoria mínimo. Los agentes pueden combinarse con ASC para analizar docenas o incluso cientos de APKs a la vez, incluso en máquinas de bajos recursos. El MCP de JADX lo tiene más difícil aquí: JADX por sí solo usa varios GB solo para precargar, lo que hace poco práctico alternar entre cientos de APKs.
# from PyPI
pip install droidasc

# or from source
pip install .
Tras la instalación, el comando CLI droidasc está disponible globalmente:
usage: droidasc [-h] {getclass,disassemble,listclass,getmanifest,findrefs} ...

ASC tooling entry (v0.1.2.post1).

positional arguments:
  {getclass,disassemble,listclass,getmanifest,findrefs}
    getclass            Locate the target class in APK, extract one DEX in
                        memory, then decompile.
    disassemble         Extract a class, rebuild a small DEX, then disassemble
                        it with dadguard.
    listclass           List classes across all DEX entries; use --prefix to
                        filter by package/class prefix.
    getmanifest         Decode AndroidManifest.xml from APK and print it as
                        XML.
    findrefs            Find code references for string/type/method/field
                        across all DEX entries in APK.

options:
  -h, --help            show this help message and exit









